ネットワークの複雑化が進む現代において、通信の内容を詳細に把握することは、トラブルシューティングやセキュリティ対策において極めて重要なプロセスとなります。
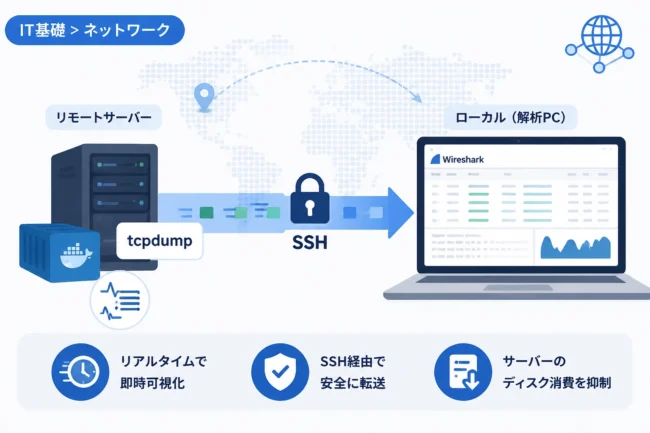
パケットキャプチャツールとして世界的に普及しているWiresharkは、ネットワーク上を流れるデータを「可視化」するための強力な味方です。
本記事では、Wiresharkの基本的な操作方法から、セキュリティ解析に役立つ高度な視点までを体系的に解説いたします。
初心者の方でもスムーズにパケット解析の第一歩を踏み出せるよう、具体的な手順を追ってご紹介しましょう。
Wiresharkとは何か:ネットワーク解析の標準ツール
Wiresharkは、ネットワークインターフェースを通過する個々のデータパッケージ(パケット)をリアルタイムで収集し、人間が理解できる形式で表示するソフトウェアです。
オープンソースで開発されており、多くのプロトコルをサポートしている点が最大の特徴といえます。
ネットワークエンジニアだけでなく、セキュリティアナリストにとっても、不正アクセスの痕跡を調査するための必須ツールとして定着しています。
パケットキャプチャが必要とされる背景
通常、私たちのコンピュータが行っている通信の詳細は、OSやアプリケーションの影に隠れて見ることができません。
しかし、マルウェアの感染やサイバー攻撃が発生した際、「どのような通信が、いつ、どこに対して行われたのか」を正確に把握する必要があります。
ログだけでは判別できない通信の挙動を直接観察するために、パケットレベルの解析が求められているのです。
Wiresharkのインストールと環境構築
Wiresharkを使用するためには、まず公式サイトからインストーラーをダウンロードしてインストールを行う必要があります。
Windows環境であれば「Npcap」、macOS環境であれば「Chanalyzer」といった、パケットをキャプチャするためのドライバも同時に導入されます。
インストール時の注意点
Windowsにインストールする際、「Npcap」のインストールチェックボックスを外さないように注意してください。
これがないと、ネットワークカードから直接パケットを読み取ることができなくなります。
また、管理者権限で実行する必要があるケースが多いため、権限設定についても確認しておきましょう。
Wiresharkの基本操作手順
インストールが完了したら、実際にパケットをキャプチャしてみましょう。
インターフェースの選択
Wiresharkを起動すると、まず現在利用可能なネットワークインターフェースの一覧が表示されます。
Wi-Fiを使用している場合は「Wi-Fi」、有線LANを使用している場合は「Ethernet」を選択します。
通信が発生しているインターフェースには波形が表示されるため、それを目印にすると良いでしょう。
キャプチャの開始と停止
インターフェースをダブルクリックするか、青色のサメの背びれアイコンをクリックすることで、キャプチャが開始されます。
画面上にリアルタイムでパケットが流れ始めたら、解析したい動作(ブラウザでのサイト閲覧など)を実行してください。
必要なデータを取得できたら、赤色の停止ボタンをクリックしてキャプチャを終了します。
Wiresharkのメイン画面構成
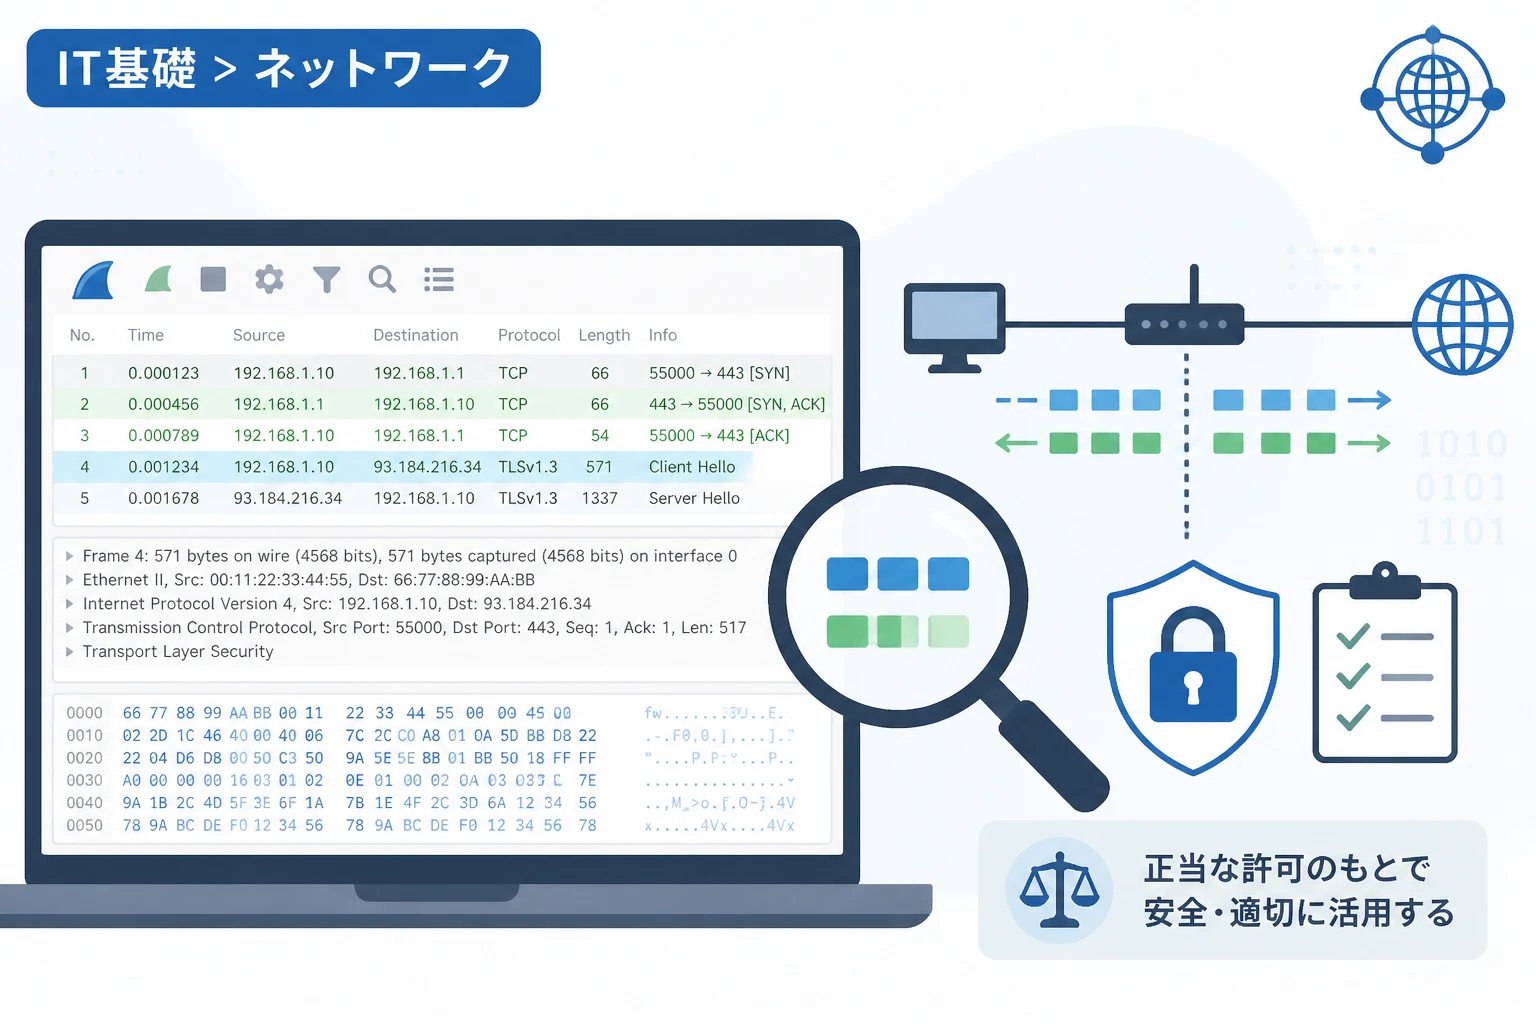
Wiresharkの画面は大きく分けて3つのペイン(領域)で構成されています。
1. パケット一覧ペイン(Packet List)
最上部に位置し、キャプチャしたパケットを時系列順に表示します。
No(番号)、Time(時間)、Source(送信元)、Destination(送信先)、Protocol(プロトコル)、Length(サイズ)、Info(概要)が確認できます。
2. パケット詳細ペイン(Packet Details)
中央の領域で、選択したパケットの階層構造(OSI参照モデルに基づいた詳細情報)を表示します。
イーサネットヘッダ、IPヘッダ、TCP/UDPヘッダなど、各レイヤーの情報を展開して確認することが可能です。
3. パケットバイトペイン(Packet Bytes)
最下部の領域で、パケットの生データを16進数とASCII形式で表示します。
プロトコル解析が正しく行われない未知の通信や、ペイロード内の特定の文字列を探す際に利用します。
効率的な解析のためのフィルタリング機能
膨大なパケットの中から目的のデータを見つけ出すには、フィルタ機能の活用が不可欠です。
Wiresharkには「キャプチャフィルタ」と「表示フィルタ」の2種類が存在します。
表示フィルタ(Display Filter)の基本
キャプチャした後に、画面上の表示を絞り込むためのフィルタです。
ツールバーの下にある入力欄に特定の構文を入力することで、瞬時にパケットを抽出できます。
| 目的 | フィルタ構文 |
|---|---|
| 特定のIPアドレスを指定 | ip.addr == 192.168.1.1 |
| 特定のプロトコル(HTTP)のみ表示 | http |
| 特定のポート番号を指定 | tcp.port == 443 |
| 送信元IPアドレスを指定 | ip.src == 10.0.0.5 |
論理演算子の活用
複数の条件を組み合わせる場合は、論理演算子を使用します。
「and (&&)」や「or (||)」、「not (!)」を組み合わせることで、より高度な抽出が可能になります。
例えば、「特定のIPアドレスで、かつHTTPプロトコル以外」を表示したい場合は、以下のようになります。
ip.addr == 192.168.1.1 and not httpセキュリティ解析における実践的な活用ポイント
Wiresharkをセキュリティの文脈で利用する場合、いくつかの特定の挙動に注目することが重要です。
1. 不審なビーコニングの検知
マルウェアの中には、一定間隔で外部のC2サーバー(指令サーバー)と通信を行うものがあります。
パケット一覧の「Time」列を確認し、規則的な通信が発生していないかを調査します。
統計(Statistics)メニューの「Conversations」を活用すると、どのホスト間でどれだけの通信が発生しているかを集計できるため便利です。
2. ポートスキャンの痕跡
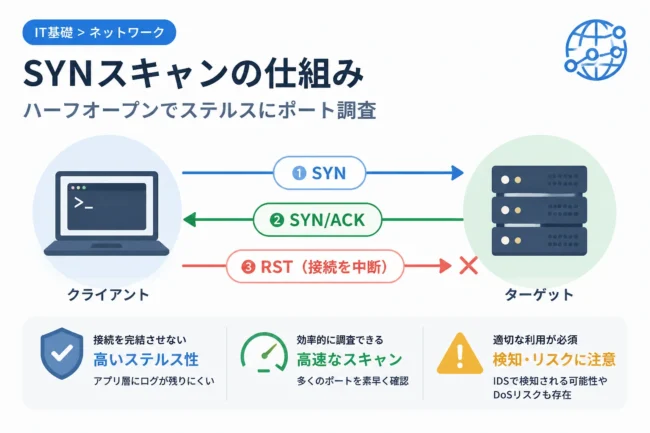
攻撃者が攻撃対象を探索する際に行う「ポートスキャン」は、短時間に大量のSYNパケットを送信する特徴があります。
tcp.flags.syn == 1 and tcp.flags.ack == 0というフィルタを使用することで、接続試行のみを行っているパケットを抽出できます。
特定の送信元から連続して異なるポートへアクセスがある場合、スキャン行為を疑うべきでしょう。
3. 平文パスワードの漏洩確認
暗号化されていないプロトコル(HTTP、FTP、Telnetなど)を使用している場合、通信内容がそのまま見えてしまいます。
例えば、HTTPのPOSTメソッドの中に「password」や「login」というキーワードが含まれていないかを確認します。
「Follow TCP Stream」機能を使うと、一連のやり取りをテキスト形式で再構成できるため、漏洩の有無を容易に判断できます。
TCPストリームの追跡方法
- 対象のパケットを右クリックします。
- メニューから「Follow」を選択します。
- 「TCP Stream」を選択すると、別ウィンドウで通信内容が表示されます。
DNSプロトコルの解析
DNS(Domain Name System)は、セキュリティ解析において非常に重要な情報源となります。
不審なドメインへの問い合わせが発生していないかを確認することで、マルウェアの感染経路や通信先を特定できるからです。
DNSフィルタの活用
DNSのクエリ(問い合わせ)だけを確認したい場合は、表示フィルタにdns.flags.response == 0と入力します。
これにより、クライアントが外部に対して名前解決を要求しているパケットのみが表示されます。
見たこともないランダムな文字列のようなドメイン(DGA:Domain Generation Algorithmによって生成されたもの)が含まれていないかに注目してください。
TLS暗号化通信の解析に関する課題
現代のウェブ通信の多くはHTTPS(TLS)によって暗号化されています。
Wiresharkでそのままキャプチャしても、中身のペイロードは「Application Data」として暗号化された状態で表示されます。
SSL鍵ログを使用した復号
解析のために自分のブラウザの通信を復号したい場合は、環境変数を利用する方法があります。
OSの環境変数に「SSLKEYLOGFILE」を設定し、ブラウザを再起動することで、鍵情報をファイルに保存できます。
Wiresharkの「Preferences -> Protocols -> TLS」の設定項目にそのファイルを指定することで、暗号化されたパケットをリアルタイムで復号して表示することが可能になります。
ただし、この手法は自分自身の端末で発生する通信に限られる点に注意してください。
パケット解析における倫理的・法的注意点
Wiresharkは強力なツールであるがゆえに、その使用には高い倫理観が求められます。
許可なきキャプチャの禁止
自身が管理していないネットワークや、許可を得ていない他人の通信をキャプチャする行為は、法律に抵触する恐れがあります。
特に企業内ネットワークで使用する場合は、事前に情報システム部門などの承認を得ることが不可欠です。
「盗聴」とみなされる行為は絶対に行わないように、細心の注意を払ってください。
データの取り扱い
キャプチャしたデータ(pcapファイル)には、個人情報やログイン資格情報、機密情報が含まれる可能性があります。
これらのファイルを不用意に共有したり、クラウドストレージにアップロードしたりすることは、情報漏洩のリスクを伴います。
解析が終わったデータは適切に削除するか、厳重な管理下で保管するようにしましょう。
まとめ
Wiresharkを用いたパケットキャプチャは、ネットワークの深部を理解するための第一歩です。
基本操作をマスターし、フィルタ機能を使いこなすことで、目に見えない通信の挙動が手に取るようにわかるようになります。
セキュリティ解析においては、平常時のトラフィックを把握しておくことが、異常を検知するための最大の近道となります。
まずはご自身の環境で安全な通信をキャプチャし、パケットがどのような構造を持っているのかを観察することから始めてみてください。
本記事が、皆様のネットワークセキュリティスキルの向上に寄与できれば幸いです。