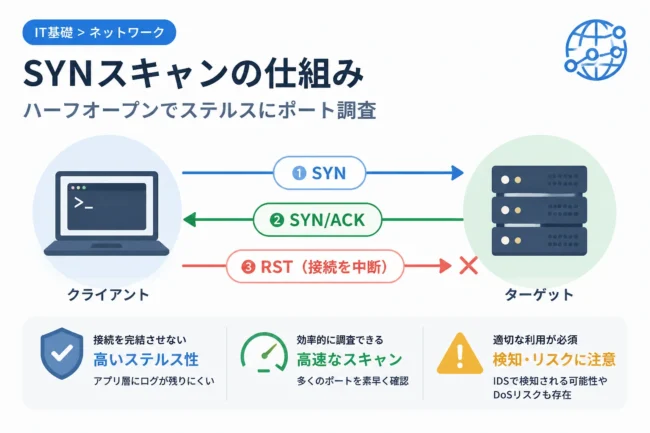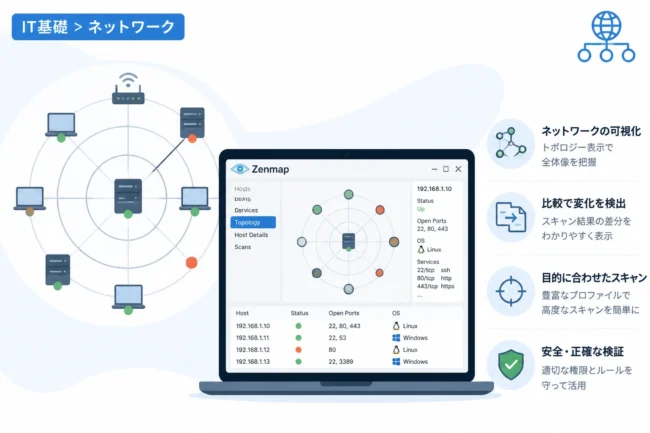
ネットワークセキュリティの診断において、ポートスキャンの重要性は言うまでもありませんが、多くの技術者がTCPスキャンの容易さに比べてUDPスキャンの難しさに直面します。
UDPはコネクションレス型のプロトコルであるため、TCPのようなスリーウェイ・ハンドシェイクが存在せず、ポートの状態を正確に把握するには特殊なアプローチが必要です。
本記事では、ネットワーク調査のデファクトスタンダードである「Nmap」を使用し、UDPスキャンを効果的に実施するための具体的な手順と、その際に留意すべき技術的な注意点を詳しく解説します。
スキャン精度を最大化し、信頼性の高い診断結果を得るための実戦的な手法を身につけていきましょう。
UDPスキャンの基礎知識と重要性
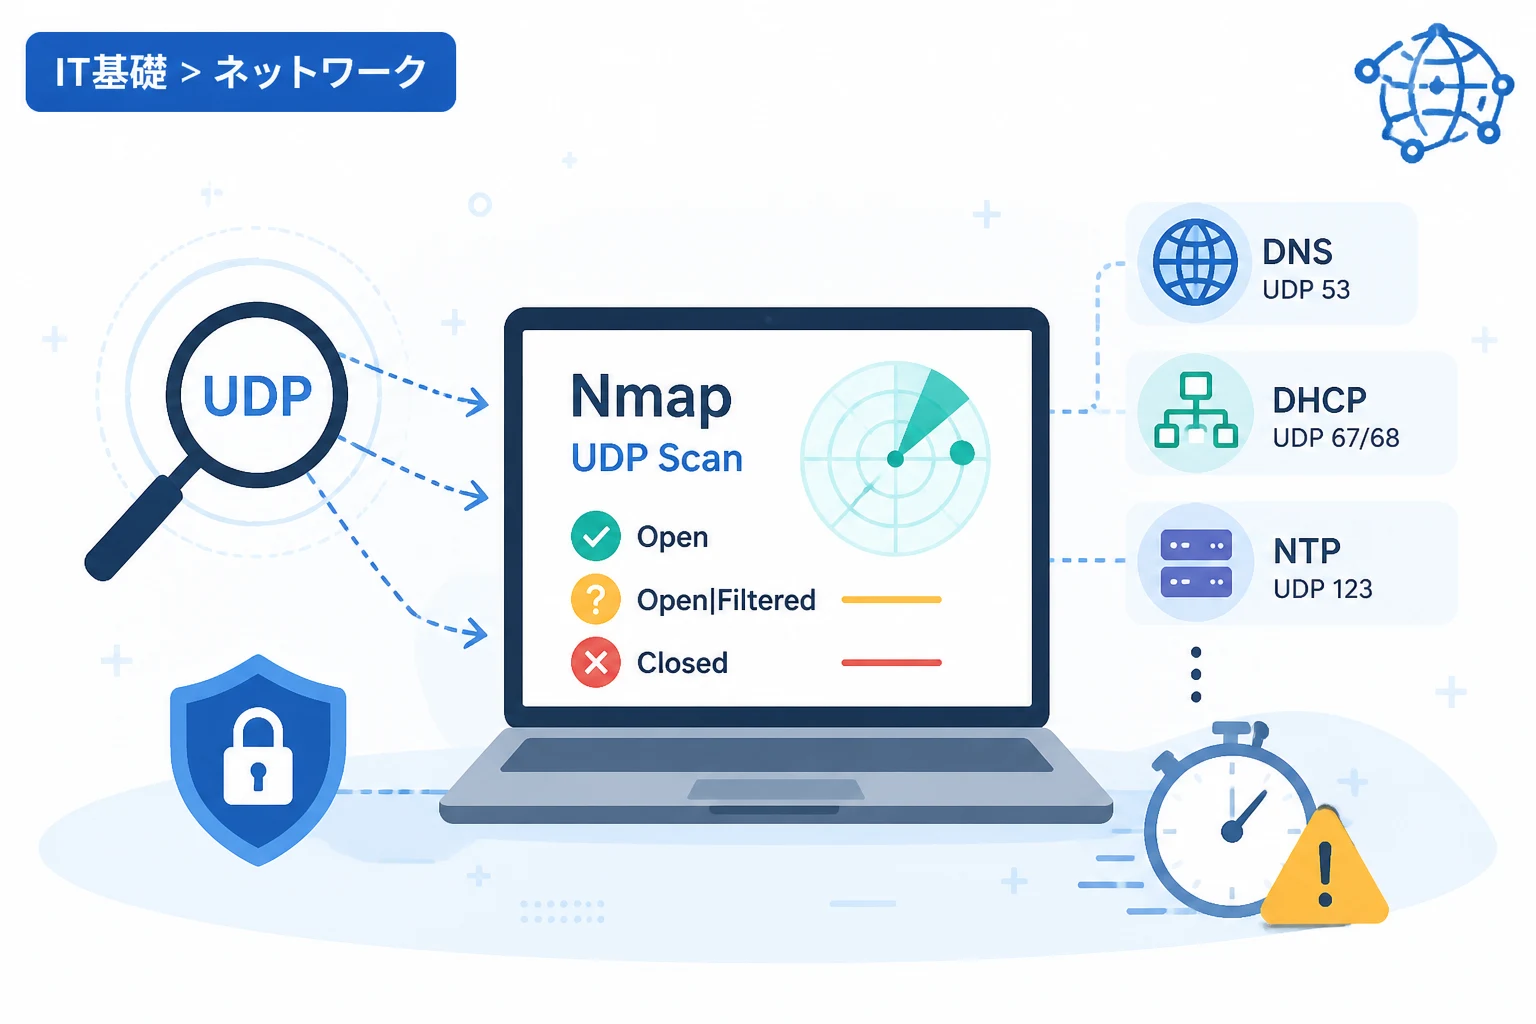
UDPスキャンは、DNS、DHCP、SNMP、NTPといったネットワークの根幹を支えるサービスを特定するために不可欠な工程です。
しかし、UDPスキャンはTCPスキャンに比べて非常に時間がかかり、結果の解釈も複雑であるという特徴を持っています。
UDPプロトコルの特性とスキャンの仕組み
UDPには通信の確立を確認する仕組みがないため、パケットを送出しても相手からの応答が必ずしも返ってくるとは限りません。
NmapがUDPパケットを送信した際、ポートが閉じている場合は、ターゲットホストのOSからICMP Port Unreachableというエラーメッセージが返されることが一般的です。
一方で、ポートが開いている場合、アプリケーションが特定の応答を返すように設計されていない限り、ターゲットからは何の応答も返されないことが多々あります。
この「無応答」という状態が、ポートが開いているのか、それともファイアウォールによってパケットが破棄(フィルタリング)されたのかを判別することを難しくさせています。
なぜUDPスキャンは時間がかかるのか
UDPスキャンの実行速度を著しく低下させる要因の一つに、多くのOSが採用しているICMPエラーメッセージのレート制限があります。
例えば、LinuxカーネルはデフォルトでICMPの送信頻度を制限しており、1秒間に送信できるエラーメッセージの数が決められています。
Nmapはこの制限を検出し、パケットの送出速度を自動的に調整するため、数千個のUDPポートをスキャンしようとすると、完了までに数時間を要することも珍しくありません。
NmapによるUDPスキャンの実行手順
NmapでUDPスキャンを行うための基本的なコマンドラインオプションと、その実行例を確認していきます。
基本オプション「-sU」の使用法
UDPスキャンを実行するためには、-sUオプションを指定します。
このオプションを使用するには、rawソケットを操作する必要があるため、多くの環境において管理者権限(rootまたはsudo)が必要です。
最もシンプルな実行例は以下の通りです。
# 特定のホストに対して標準的なUDPスキャンを実行する
sudo nmap -sU 192.168.1.1
実行結果には、各ポートの状態が表示されますが、UDPスキャン特有のステータスに注意を払う必要があります。
Starting Nmap 7.92 ( https://nmap.org ) at 2026-05-13 10:00 JST
Nmap scan report for 192.168.1.1
Host is up (0.0020s latency).
Not shown: 997 closed udp ports (port-unreachable)
PORT    STATE         SERVICE
53/udp  open|filtered domain
67/udp  open|filtered dhcps
123/udp open          ntp

Nmap done: 1 IP address (1 host up) scanned in 105.42 seconds
特定のポートを指定して効率化する
UDPスキャンを全ポート(1-65535)に対して行うのは、現実的ではありません。
スキャン時間を短縮し、精度を高めるためには、-pオプションを使用して、調査対象とするポートを限定することが推奨されます。
例えば、ネットワークインフラでよく使われる主要なポートのみを対象とする場合は、以下のように記述します。
# 主要なUDPサービスポートを対象にスキャンを実行
sudo nmap -sU -p 53,67,68,123,161,500,4500 192.168.1.1
このように範囲を絞ることで、レート制限の影響を最小限に抑えつつ、必要な情報を迅速に得ることが可能になります。
スキャン精度を最大化するための実戦的手法
単に-sUを実行するだけでは、多くのポートが「open|filtered」として表示され、明確な判断が下せない場合があります。
このセクションでは、より精度の高い結果を得るための応用的なテクニックを紹介します。
バージョン検出(-sV)の併用
UDPスキャンにおいて最も効果的な精度向上策は、バージョン検出オプション(-sV)を組み合わせることです。
通常、Nmapは空のUDPパケットを送信しますが、これではアプリケーションが応答を返さないケースが多いです。
-sVを有効にすると、Nmapは特定のプロトコルに基づいた「プローブパケット」を各ポートに送信します。
例えば、53番ポートに対してはDNSクエリパケットを送信し、有効な応答が返ってくるかを試行します。
これにより、単なる「無応答」だった状態から、実際のサービスの有無を確認した「open」状態へと判定を確定させることができます。
# バージョン検出を併用した高精度UDPスキャン
sudo nmap -sU -sV -p 53,123,161 192.168.1.1
この手法は、誤検知を減らし、ターゲットで動作している具体的なアプリケーション名やバージョンを特定するのにも役立ちます。
「open|filtered」の意味と切り分け方法
UDPスキャンの結果で頻繁に見かける「open|filtered」は、Nmapが「応答がないため、開いている可能性もあるが、ファイアウォールで遮断されている可能性も否定できない」と判断したことを意味します。
この状態を解消するには、以下のステップを検討してください。
- 前述の
-sVを使用し、プロトコル固有の応答を引き出す。 - Nmapスクリプトエンジン(NSE)の
--script udp-enumerateなどを活用する。 - ターゲットネットワーク内からスキャンを実行し、境界ファイアウォールの影響を排除する。
タイミング制御とパフォーマンスの最適化
スキャン対象が多い場合、タイミングテンプレート(-T)の調整が重要になります。
デフォルトの -T3 では遅すぎる場合がありますが、-T4 や -T5 に上げすぎると、ネットワークの輻輳やターゲットのパケットドロップを招き、結果の信頼性が低下します。
UDPスキャンにおいては、アグレッシブに速度を上げるよりも、--max-retries(再試行回数)を調整する方が効果的な場合があります。
また、特定のレートでパケットを送信し続けたい場合は、--min-rate を使用して最低送信速度を固定することも検討してください。
# 送信レートを100パケット/秒以上に維持しつつスキャン
sudo nmap -sU --min-rate 100 -p- 192.168.1.1ただし、速度を上げすぎると、ターゲットのIDS(侵入検知システム)に検知されやすくなるほか、ICMPレート制限による情報の欠落が発生するリスクがあることを忘れてはなりません。
UDPスキャン実施時の重要な注意点
技術的な手法を理解したところで、実際にスキャンを行う際に注意すべき運用上のポイントを解説します。
特権権限の必要性
繰り返しになりますが、UDPスキャンは標準的なTCP接続とは異なり、OSのネットワークスタックをバイパスしてrawパケットを生成する必要があります。
そのため、Windowsであれば「管理者として実行」したコマンドプロンプトやPowerShell、Linuxであれば sudo を用いた実行が不可欠です。
権限が不足している場合、Nmapは自動的にTCPスキャンに切り替えるか、エラーを表示して停止します。
ファイアウォールとICMPの挙動
UDPスキャンの正確性は、ターゲットのホストだけでなく、経路上のファイアウォールの設定に強く依存します。
多くのモダンなファイアウォールは、ICMP Unreachableメッセージを外部に返さないように設定されています。
この場合、すべてのポートが「open|filtered」として表示され、スキャン結果が事実上無意味になることがあります。
スキャンを実施する際は、対象ネットワークの構成図を事前に確認し、セキュリティデバイスが介在しているかどうかを考慮に入れる必要があります。
ターゲットへの負荷とサービスへの影響
UDPはエラー制御をアプリケーション層に任せているため、大量のUDPパケットを送りつけると、ターゲット上のサービスが過負荷に陥る可能性があります。
特に、古い組み込み機器やリソースの少ないネットワークデバイスに対して高速なUDPスキャンを行うと、サービス停止(DoS)を引き起こすリスクがあります。
診断対象がミッションクリティカルなシステムである場合は、深夜帯に実施するか、スキャン速度を慎重に抑制するべきです。
最新のNmapバージョンとデータベースの維持
Nmapは頻繁にアップデートされており、新しいプロトコルに対応したプローブやスクリプトが追加されています。
UDPスキャンの精度は、nmap-service-probes というデータベースの充実度に大きく左右されます。
古いバージョンのNmapを使用していると、最新のサービスを正しく識別できないため、常に最新版をインストールしておくことがプロフェッショナルな診断の基本です。
まとめ
Nmapを使用したUDPスキャンは、TCPスキャンと比較して一筋縄ではいかない複雑さを持っています。
しかし、UDPプロトコルの特性を理解し、適切なオプションを選択することで、隠れた脆弱性や設定ミスを見つけ出す強力な武器となります。
本記事で紹介した、「-sU」による基本操作、「-p」による対象の絞り込み、そして「-sV」を用いた精度の向上は、実戦における鉄板の手法です。
「open|filtered」という曖昧な結果に惑わされず、パケットレートやリトライ回数を微調整しながら、精度の高いネットワーク診断を追求してください。
正確なスキャン結果は、堅牢なセキュリティインフラを構築するための第一歩となるはずです。