テレワークの普及や動画配信サービスの利用拡大に伴い、インターネット回線の速度は生活の質を左右する重要な要素となりました。
そこで注目されているのが、通信速度の低下を抑えることができる「IPv4 over IPv6」という技術です。
しかし、利便性の向上に隠れて、セキュリティ面での変化や注意点については十分に知られていないのが現状です。
この記事では、IPv4 over IPv6の基本的な仕組みを振り返りながら、安全にインターネットを利用するためのセキュリティ知識を深めていきましょう。
IPv4 over IPv6の基礎知識と普及の背景
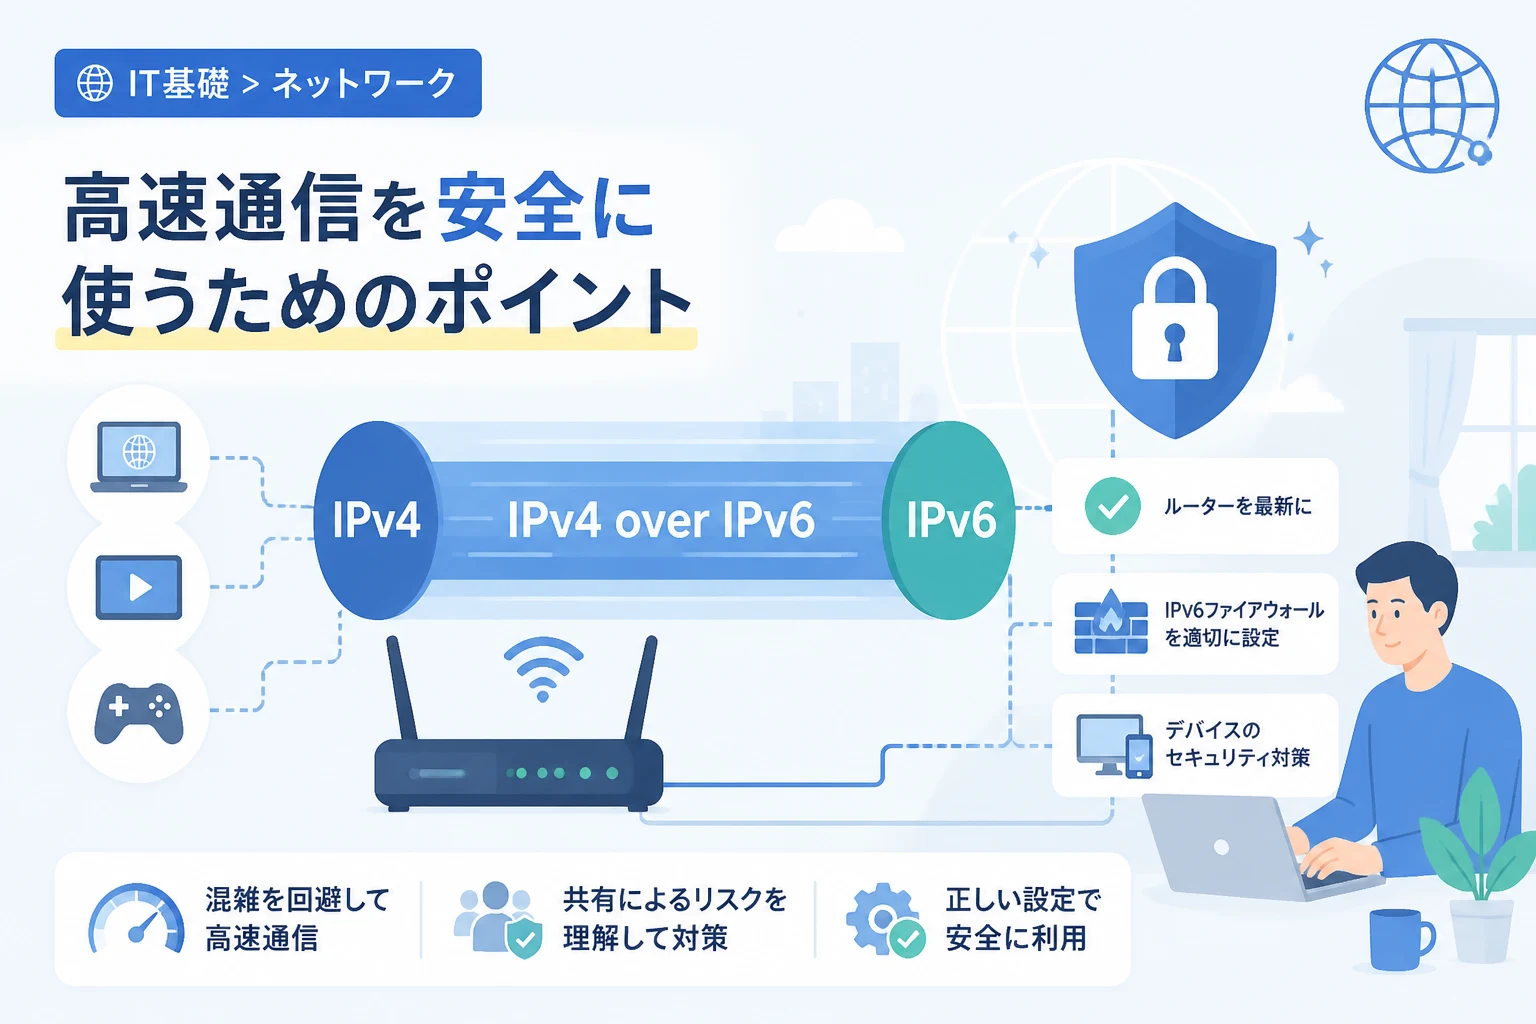
IPv4 over IPv6とは、次世代の通信規格であるIPv6のネットワーク網を利用して、従来のIPv4通信を行う技術を指します。
インターネットの世界では、現在「IPv4」から「IPv6」への移行が進んでいますが、依然として多くのWebサイトやサービスがIPv4専用のままです。
従来の接続方式であるPPPoE方式では、利用者の増加により通信の入り口となる網終端装置で混雑が発生し、速度低下が深刻な問題となっていました。
これを解決するために登場したのが、混雑を回避できるIPoE方式のIPv6ネットワーク上で、IPv4のデータをカプセル化して転送するIPv4 over IPv6です。
代表的なサービス名として「v6プラス」や「OCNバーチャルコネクト」、「transix」などが挙げられます。
これらのサービスを利用することで、ユーザーは意識することなく高速なインターネット環境を享受できるようになりました。
しかし、通信の通り道が変わるということは、これまでのセキュリティ対策とは異なる挙動を示すことを意味します。
主要な接続方式:MAP-EとDS-Liteの違い
IPv4 over IPv6を実現するための技術には、主に「MAP-E」と「DS-Lite」の2種類が存在します。
これら2つの方式は、通信の仕組みだけでなく、セキュリティや機能面でも大きな違いがあります。
MAP-E(Mapping of Address and Port with Encapsulation)は、家庭内のルーターでアドレス変換(NAT)を行う方式です。
一方、DS-Lite(Dual-Stack Lite)は、通信事業者の設備側でアドレス変換を一括して行う方式です。
以下の表に、それぞれの特徴をまとめました。
| 比較項目 | MAP-E(v6プラスなど) | DS-Lite(transixなど) |
|---|---|---|
| NATの実行場所 | ユーザー宅内のルーター | 通信事業者の設備(CGN) |
| ポート開放の可否 | 制限はあるが可能 | 原則として不可能 |
| セキュリティの主導権 | ユーザー側で管理しやすい | 事業者側に依存する部分が大きい |
これらの方式の違いは、後述するポート開放や外部からのアクセス制限に直結するため、非常に重要です。
IPv4 over IPv6におけるセキュリティの仕組み
IPv4 over IPv6を利用する場合、従来のIPv4接続とは異なるセキュリティの仕組みが働いています。
最も大きな変化は、一つのグローバルIPv4アドレスを複数のユーザーで共有するという点にあります。
この仕組みは、セキュリティにおいてメリットとデメリットの両面を持ち合わせています。
IPアドレス共有によるステルス性の向上
一つのIPアドレスを多くの世帯で共有するため、外部の悪意ある第三者からは特定の個人やデバイスを特定しにくくなります。
従来のPPPoE方式では、一世帯に一つのユニークなIPv4アドレスが割り当てられていたため、直接的な攻撃のターゲットになりやすい側面がありました。
IPv4 over IPv6では、送信元IPアドレスが他のユーザーと同じに見えるため、一種の匿名性が確保されます。
これにより、ポートスキャンなどの無差別な攻撃に対して、一定の「防壁」として機能する側面があります。
NAT機能による内部ネットワークの保護
MAP-E方式を使用している場合、家庭用ルーターがIPv4のアドレス変換(NAT)を担います。
NATは本来、限られたIPアドレスを有効活用するための技術ですが、セキュリティ上の副次的効果も提供します。
インターネット側からの予期せぬパケットは、ルーター内のNATテーブルにマッチしない限り、内部のPCやスマートフォンまで届くことはありません。
これが、外部からの直接的な侵入を防ぐ簡易的なファイアウォールとして機能します。
IPv4 over IPv6の利用で懸念されるセキュリティリスク
高速で便利なIPv4 over IPv6ですが、万全なセキュリティを保証するものではありません。
むしろ、特有の制限や仕組みによって生じるリスクも存在します。
共有IPアドレスに伴う「連帯責任」のリスク
前述の通り、IPv4アドレスは複数のユーザーで共有されています。
もし同じIPアドレスを共有している他のユーザーが、掲示板への誹謗中傷や不正アクセスなどの迷惑行為を行った場合、そのIPアドレスがブラックリストに登録される可能性があります。
その結果、自分自身は何の落ち度もなくても、特定のWebサービスへのログインを拒否されたり、書き込みが制限されたりするケースが発生します。
これは、IPアドレスの共有という仕組み上、避けられないリスクの一つです。
利用可能なポート番号の制限
IPv4 over IPv6(特にMAP-E)では、一人のユーザーが利用できるポート番号が限定されています。
通常、IPv4では65,535個のポートが利用可能ですが、共有環境ではそのうちの数百個程度しか割り当てられません。
この制限により、特定のポート番号を必要とするオンラインゲームや、自宅サーバーの公開ができなくなることがあります。
また、一部の古いVPNプロトコル(PPTPなど)も、このポート制限の影響で利用できない場合が多いです。
UPnP機能の脆弱性と設定ミス
オンラインゲームなどを快適に動作させるため、ポートを自動で開放する「UPnP」という機能がルーターに搭載されています。
しかし、UPnPが有効になっていると、悪意のあるソフトウェアが勝手に外部通信用のポートを開放してしまう危険性があります。
IPv4 over IPv6環境であっても、割り当てられた範囲内のポートであれば外部から侵入される隙を作ってしまうことになります。
特に設定を自動任せにしている場合、知らぬ間に脆弱な状態に陥っている可能性を否定できません。
IPv6通信そのものが持つセキュリティの課題
IPv4 over IPv6の基盤となっているのは、IPv6という新しいネットワークプロトコルです。
IPv6通信そのものにも、従来のIPv4とは異なる注意点が存在します。
IPv6のグローバルユニキャストアドレス
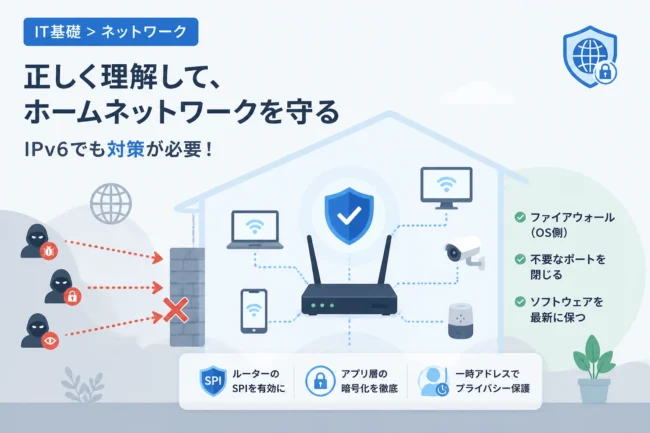
IPv6では、家庭内のすべてのデバイスに対して、インターネットから直接通信可能な「グローバルユニキャストアドレス」を割り当てることが可能です。
IPv4におけるNAT(プライベートIPとグローバルIPの変換)がない世界では、各デバイスが直接インターネットの脅威にさらされることになります。
これを防ぐためには、ルーター側でIPv6のファイアウォール機能(IPv6パススルーの設定など)を正しく管理する必要があります。
「IPv6はNATがないから危険だ」という意見もありますが、これは適切なフィルタリング設定を行えば解決できる問題です。
NDPスプーフィングなどの近隣探索プロトコルの悪用
IPv6では、通信相手を特定するためにNDP(Neighbor Discovery Protocol)という仕組みを使用します。
これに不備があると、同一ネットワーク内の第三者が通信を傍受したり、偽の情報を流したりする「スプーフィング」が可能になる場合があります。
家庭内ネットワークであればリスクは低いですが、公共のWi-Fiや集合住宅の共有回線では注意が必要です。
安全にIPv4 over IPv6を利用するための具体的対策
ここからは、セキュリティリスクを最小限に抑えつつ、高速な通信を維持するための実践的な対策を紹介します。
1. IPv4 over IPv6対応ルーターのファームウェアを最新に保つ
ネットワークセキュリティの第一歩は、ルーターの脆弱性を排除することです。
ルーターのメーカーは、新たな脆弱性が発見されるたびに修正プログラムを配布しています。
自動更新機能を有効にするか、定期的に管理画面を開いて更新を確認してください。
古いファームウェアのまま放置されたルーターは、サイバー攻撃者の格好の標的となります。
2. ルーターのファイアウォール設定(IPv6フィルタリング)を確認する
多くの対応ルーターには、「IPv6ファイアウォール」や「IPv6 SPI(Stateful Packet Inspection)」といった機能が備わっています。
これらが有効になっていることで、IPv6通信における外部からの不要なアクセスを遮断できます。
設定画面でこれらのセキュリティ機能が「オフ」になっていないか、必ず確認してください。
「IPv6パススルー」や「IPv6ブリッジ」という項目が有効になっている場合、ルーターのファイアウォールを素通りしてしまうことがあるため、注意が必要です。
3. UPnP機能の使用を最小限にする
必要がない限り、ルーターのUPnP機能は無効にすることをお勧めします。
特定のゲーム等で通信が通らない場合のみ有効にし、それ以外は手動でポートを管理するほうが安全です。
特に、スマート家電などのIoTデバイスを多く接続している場合、これらが脆弱なポートを開放してしまうリスクを抑えられます。
4. デバイス側のエンドポイントセキュリティを強化する
ルーター側で守りきれない脅威に備え、PCやスマートフォン本体のセキュリティも欠かせません。
OSのアップデートを常に行い、信頼できるアンチウイルスソフトを導入してください。
また、ブラウザの保護機能や広告ブロック機能を活用することで、フィッシングサイトなどへのアクセスを未然に防ぐことができます。
IoTデバイスの分離(VLANやゲストポートの活用)
最近の家庭には、セキュリティカメラやスマートスピーカーなど、多くのIoTデバイスが存在します。
これらのデバイスはPCほど頻繁にアップデートされないことが多いため、ネットワーク上の弱点になりやすいです。
ルーターの「ゲストポート」機能などを使って、重要なデータを扱うPCやスマホとは別のネットワークに分離して接続すると、万が一の被害拡大を防げます。
IPv4 over IPv6環境でのVPN利用と注意点
セキュリティをさらに高めるために、VPN(Virtual Private Network)を併用する方も多いでしょう。
しかし、IPv4 over IPv6環境でのVPN利用にはいくつかのテクニカルな障壁があります。
VPN接続が不安定になる原因
前述のポート制限により、L2TP/IPsecやPPTPといった特定のプロトコルを使用するVPNが接続できない場合があります。
これは、これらのプロトコルが固定のポート番号や特定のヘッダー情報を必要とするため、IPv4 over IPv6のカプセル化処理と干渉するからです。
解決策としては、OpenVPNやWireGuardといった、通信ポートを柔軟に変更できる新しいプロトコルを採用することです。
VPNによる共有IPアドレスのリスク回避
共有IPアドレスによる連帯責任(ブラックリスト入り)のリスクを回避するためには、VPNで自分専用の固定IPアドレスを使用することが有効です。
VPNを通すことで、Webサービス側からはVPNサーバーのIPアドレスとして認識されるようになります。
これにより、自宅の共有IPアドレスに起因するアクセス制限を回避し、プライバシーを保護することができます。
将来的な展望とIPv6の普及
IPv4 over IPv6は、あくまでIPv4からIPv6への「過渡期」を支えるための技術です。
将来的にはすべてのWebサービスがIPv6に対応し、IPv4そのものが不要になる時代がやってきます。
その頃には、現在のようなポート制限やカプセル化による複雑な仕組みは解消されているでしょう。
しかし、ネットワークの仕組みがシンプルになっても、セキュリティの基本原則が変わることはありません。
「外部からの不要なアクセスを遮断する」「デバイスの脆弱性を放置しない」という習慣を今のうちに身につけておくことが重要です。
まとめ
IPv4 over IPv6は、通信速度を大幅に向上させる素晴らしい技術ですが、その裏側には共有IPアドレスやポート制限といった特有の仕組みが存在します。
仕組みを正しく理解していれば、不必要に恐れることはありません。
ルーターの適切な設定とデバイスの更新を徹底することで、高速かつ安全なインターネット環境を構築することが可能です。
もし接続不良やセキュリティへの不安を感じた際は、まず自身の利用している接続方式(MAP-EかDS-Liteか)を確認することから始めてみてください。
日々のネットワーク管理を見直し、安全なデジタルライフを送りましょう。