インターネットを利用する上で欠かせない基盤であるプロトコルが、従来のIPv4からIPv6へと大きく移行しつつあります。
多くの通信事業者やプロバイダーがIPv6の導入を推進しており、私たちのホームネットワーク環境も意識せずともIPv6に対応しているケースが増えています。
しかし、この移行に伴い「IPv6はIPv4よりもセキュリティが優れている」という言説が広まり、ある種の過信を生んでいる現状があります。
新しい技術だからといって、それだけでネットワークが自動的に安全になるわけではなく、むしろIPv6特有の構造に起因する新たなリスクも存在します。
本記事では、IPv6のセキュリティにまつわる誤解を紐解き、一般家庭のホームネットワークを守るために本当に必要な対策を詳しく解説します。
IPv6普及の背景と「安全性」にまつわる誤解の正体
インターネットに接続されるデバイスの爆発的な増加により、IPv4アドレスの枯渇問題は深刻なものとなりました。
その解決策として登場したIPv6は、ほぼ無限に近いアドレス空間を提供し、現在のインターネット基盤を支えています。
IPv6の導入が進む中で、「IPv6は設計段階からセキュリティが考慮されているため、IPv4より安全だ」という認識が広まりました。
この誤解の大きな原因の一つは、IPsec(Internet Protocol Security)の存在です。
IPv6の初期の規格では、データの暗号化や認証を行うためのプロトコルであるIPsecの実装が「必須」とされていました。
この事実が独り歩きし、「IPv6を使えばすべての通信が自動的に暗号化される」という誤ったイメージが定着してしまったのです。
しかし、現在の運用規格では、IPsecの実装は推奨されているものの、実際の通信において利用が強制されているわけではありません。
つまり、IPv4と同様に、アプリケーション層やトランスポート層での暗号化(HTTPSなど)がなければ、通信内容は保護されないのが現実です。
また、IPv6ではアドレス空間が非常に広いため、「攻撃者がIPアドレスを特定してスキャンするのは不可能だ」という主張もよく聞かれます。
確かにランダムなスキャンに対してはIPv4よりも耐性が高いと言えますが、これは「見つかりにくい」だけであり「攻撃されない」ことを意味するものではありません。
NATの消失がもたらすホームネットワークの構造変化
IPv4環境におけるセキュリティを語る上で、NAT(Network Address Translation)の役割は非常に大きいものでした。
NATは本来、限られたグローバルIPv4アドレスを複数のデバイスで共有するための技術です。
しかし、結果として外部ネットワークからLAN内部のデバイスへ直接アクセスすることを阻む「防壁」の役割を果たしていました。
ルーターが外部からの通信をどの内部デバイスに送るべきか判断できないため、意図しない外部からの接続が遮断されていたのです。
IPv6環境では、各デバイスにプロバイダーから割り当てられたグローバルIPv6アドレスが直接付与されることが一般的です。
これにより、インターネット上のあらゆる場所から、家庭内のPCやIoT機器へ直接通信が届く可能性が生まれます。
これは通信の効率化や双方向性の向上というメリットがある反面、セキュリティ上の境界が曖昧になるというリスクを孕んでいます。
もしルーターのフィルタリング機能が適切に動作していなければ、家庭内のスマート家電やサーバー機能を持つデバイスが世界中に露出してしまうことになります。
IPv4時代の「NATがあるから安心」という感覚をIPv6に持ち込むことは、非常に危険な考え方であると言えるでしょう。
IPv6環境で注意すべき具体的なセキュリティリスク
IPv6の特性を理解しないまま運用を続けると、思わぬところから脆弱性が露呈することがあります。
1. 巨大なアドレス空間への過信とスキャン技術の進化
IPv6のアドレス総数は2の128乗という天文学的な数字であり、総当たりによるポートスキャンは現実的ではないとされてきました。
しかし、攻撃者はランダムなスキャンではなく、より効率的な手法を用いてターゲットを特定します。
例えば、特定のベンダーが製造したデバイスに割り当てられるMACアドレスから生成される「インターフェースID」のパターンを利用する手法があります。
また、DNSのログや過去の通信履歴からアクティブなIPv6アドレスを収集し、リスト化して攻撃を行う手法も一般的です。
したがって、「アドレスが膨大だから見つからない」という防御策は、現在では通用しなくなっています。
2. ICMPv6を悪用した攻撃と偵察
IPv6において、ICMPv6(Internet Control Message Protocol for IPv6)はネットワークの構築や維持に不可欠な役割を担っています。
近隣探索(Neighbor Discovery)やアドレスの自動設定(SLAAC)など、IPv4以上に重要な通信が含まれています。
しかし、このICMPv6メッセージを適切に制御しないと、ネットワーク内のデバイス構成を外部から調査されるヒントを与えてしまいます。
単純にすべてのICMPv6を遮断してしまうとIPv6通信そのものが成立しなくなるため、「どのメッセージを通し、どのメッセージを止めるか」という高度な制御が求められます。
3. ルーターのデフォルト設定による脆弱性
多くの市販ルーターは、IPv6において「パススルー」や「ブリッジ」と呼ばれる設定がデフォルトになっていることがあります。
これはIPv6通信をスムーズに行うための設定ですが、セキュリティ機能(ファイアウォール)をバイパスして通信を通してしまう場合があります。
特に古い機種や安価なルーターを使用している場合、IPv6に対するパケットフィルタリング機能が不十分なケースが見受けられます。
ユーザーが気づかないうちに、家庭内のデバイスがインターネットから丸見えの状態になっていることが少なくありません。
IPv4とIPv6のセキュリティ特性比較
両者の違いを整理するために、セキュリティに関連する主な特徴を以下の表にまとめました。
| 項目 | IPv4環境 | IPv6環境 |
|---|---|---|
| 主なアドレスの種類 | プライベートIPアドレス(LAN内) | グローバルユニキャストアドレス |
| 外部からの直接アクセス | NATにより原則不可(ポート開放が必要) | 技術的に可能(ファイアウォールによる制御が必要) |
| アドレススキャンの難易度 | 容易(アドレス空間が狭い) | 困難(ただし特定手法によるスキャンは存在) |
| IPsecの利用 | オプション(追加設定が必要) | 規格上は実装推奨(ただし自動暗号化ではない) |
| 主要な自動設定プロトコル | DHCP | SLAAC / DHCPv6 |
ホームネットワークを守るための必須セキュリティ対策
IPv6環境のメリットを享受しつつ、安全にインターネットを利用するためには、以下の対策を講じることが重要です。
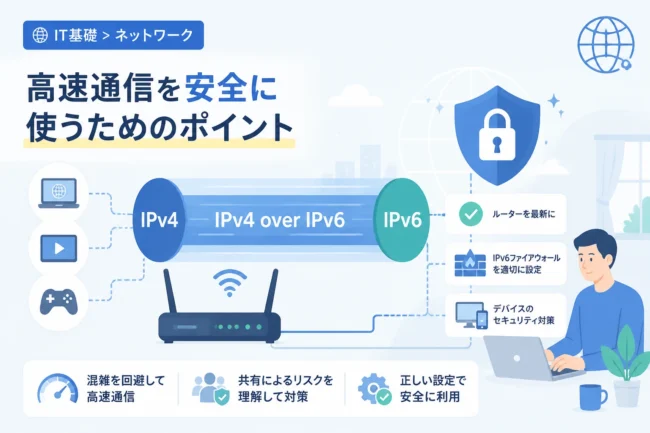
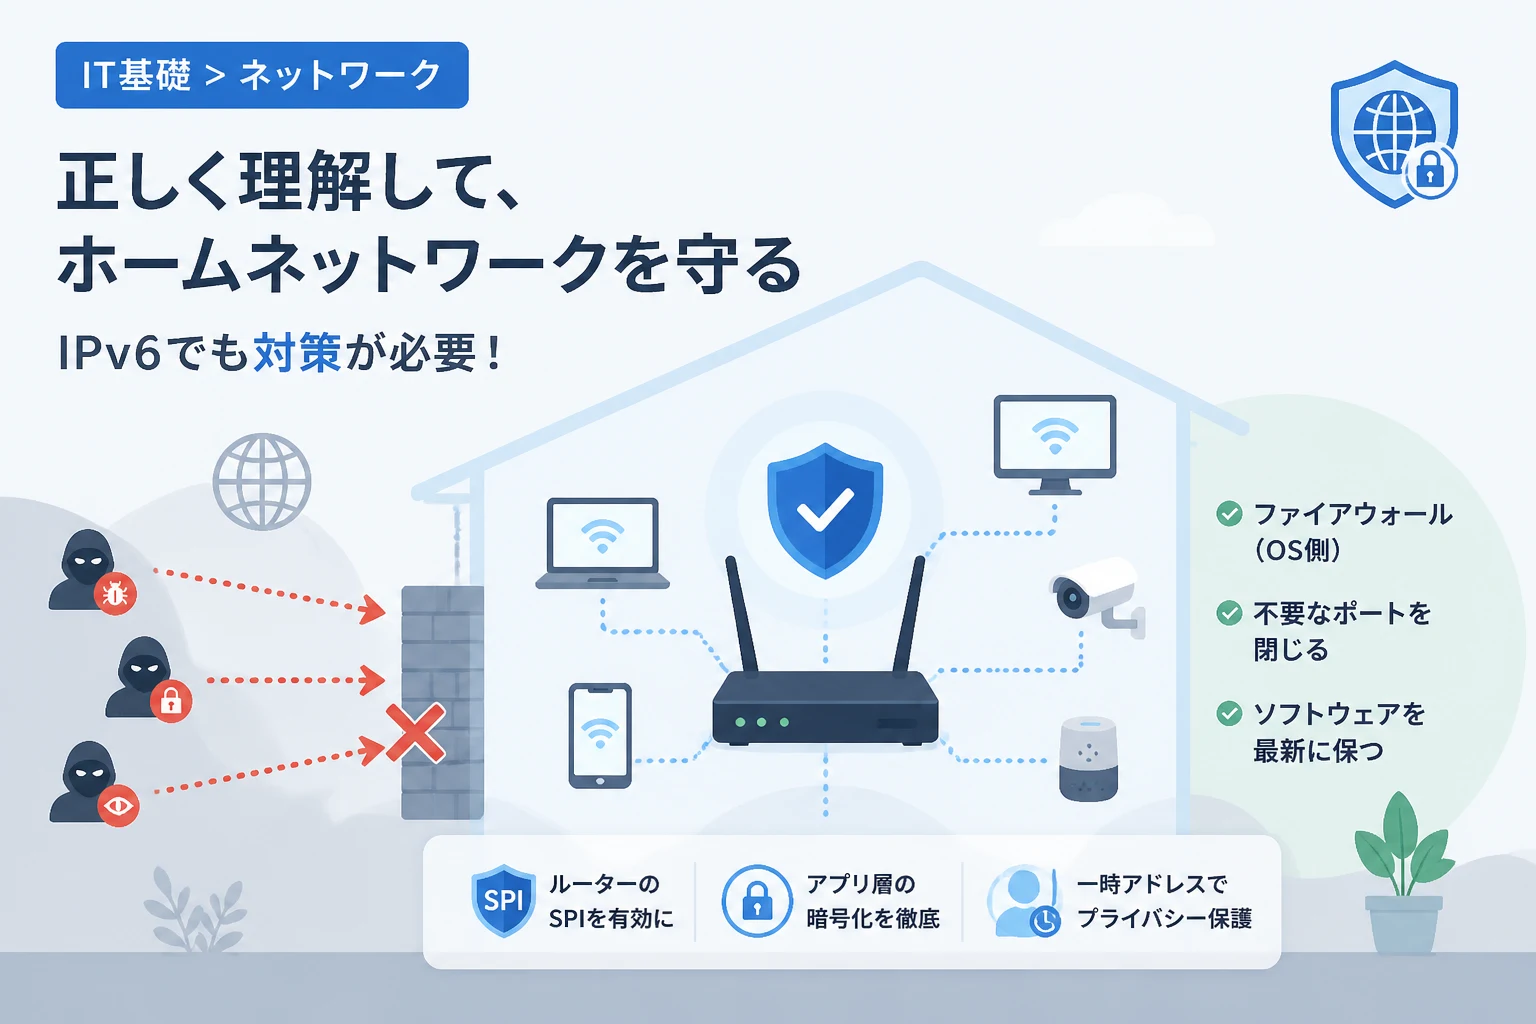
ルーターのIPv6ファイアウォール(SPI)機能を確認する
現代のIPv6セキュリティにおいて最も重要なのは、ルーターのSPI(Stateful Packet Inspection)機能です。
SPIは、内部から開始された通信に対する応答パケットのみを通過させ、外部からの一方的な接続要求を遮断する仕組みです。
IPv6対応ルーターの設定画面を開き、IPv6フィルタリングやIPv6セキュリティ設定が「高」または「有効」になっているか必ず確認してください。
もしルーターの設定に「IPv6パススルー」という項目がある場合は、セキュリティリスクを理解した上で、必要な場合を除き無効化を検討すべきです。
IPv6一時アドレス(プライバシー拡張)の利用
IPv6アドレスが固定されていると、インターネット上での行動履歴が追跡される「トラッキング」のリスクが高まります。
これを防ぐために、WindowsやmacOS、スマートフォンなどの主要なOSには「プライバシー拡張(RFC 4941)」が備わっています。
これは、外部通信用に一定時間ごとに変化する「一時アドレス」を自動的に生成・利用する仕組みです。
最新のOSを利用していれば通常はデフォルトで有効になっていますが、念のため設定を確認しておくことを推奨します。
デバイスごとのセキュリティ対策を怠らない
ルーターでの防御は必須ですが、それだけで万全ではありません。
万が一ルーターの防御を突破された場合、各デバイス自体のセキュリティが最後の砦となります。
PCやサーバーとして利用している端末では、OS標準のファイアウォール機能を常に有効にしておきましょう。
また、セキュリティパッチの更新が止まった古いIoT機器などは、IPv6環境では特に狙われやすくなるため、ネットワークから切り離すか買い替えを検討してください。
不要なIPv6サービスの停止
特定のアプリケーションやOSの機能で、IPv6を利用したサービスがバックグラウンドで動作していることがあります。
例えば、ファイル共有機能やリモートデスクトップ機能がIPv6アドレスで待ち受けを行っている場合、設定ミスにより外部からアクセス可能になる恐れがあります。
利用しないサービスは無効化し、攻撃の足がかりとなるポートを開放しないことが鉄則です。
自環境のIPv6セキュリティ状態をチェックする方法
自分のホームネットワークがIPv6で正しく保護されているか不安な場合は、外部のチェックサイトを利用するのが有効です。
「IPv6 test」や「Test your IPv6」などのキーワードで検索すると、現在の接続状況やファイアウォールの有効性を確認できるサービスが見つかります。
これらのサイトで「ICMP filtering」が正しく動作しているか、不要なポートが公開されていないかを確認してみましょう。
また、OSのコマンドプロンプトやターミナルで以下のコマンドを入力することで、自分のデバイスに割り当てられているIPv6アドレスを確認できます。
ipconfig /all
# Windowsの場合、IPv6アドレスや一時IPv6アドレスが表示されますEthernet adapter イーサネット:
IPv6 アドレス . . . . . . . . . . . : 2001:0db8:85a3:0000:0000:8a2e:0370:7334
一時 IPv6 アドレス. . . . . . . . . : 2001:0db8:85a3:0000:d4ad:71ff:fe01:beef
リンクローカル IPv6 アドレス. . . . : fe80::d4ad:71ff:fe01:beef%15
デフォルト ゲートウェイ . . . . . . : fe80::1%15このように複数のアドレスが表示される場合、通常は「一時 IPv6 アドレス」が外部との通信に使用され、プライバシーが保護されていることがわかります。
まとめ
「IPv6はIPv4よりも安全」という言葉は、特定の技術的側面を強調したものであり、そのままホームネットワーク全体の安全性に直結するわけではありません。
IPsecが自動ですべてを保護してくれるわけではなく、広大なアドレス空間も完全な目隠しにはならないことを理解する必要があります。
IPv6環境におけるセキュリティの要は、「ルーターによる適切なパケットフィルタリング」と「デバイスごとの堅牢な設定」にあります。
NATによる副次的な保護がなくなった今、私たちはより能動的にネットワークの安全性を管理しなければなりません。
まずはルーターの設定を見直し、IPv6の特性に合わせた正しいセキュリティ対策を実施することで、快適で安全なインターネット環境を構築しましょう。
技術の進化に合わせて知識をアップデートし続けることが、サイバー攻撃から家庭を守る最善の方法です。