ネットワークセキュリティの現場において、ネットワークスキャンツールの代名詞とも言えるのが「Nmap」です。
しかし、Nmapはコマンドラインインターフェース(CLI)を基本としているため、オプションの複雑さや結果の視認性に課題を感じるケースも少なくありません。
そこで活用したいのが、Nmapの公式GUIフロントエンドである「Zenmap」です。
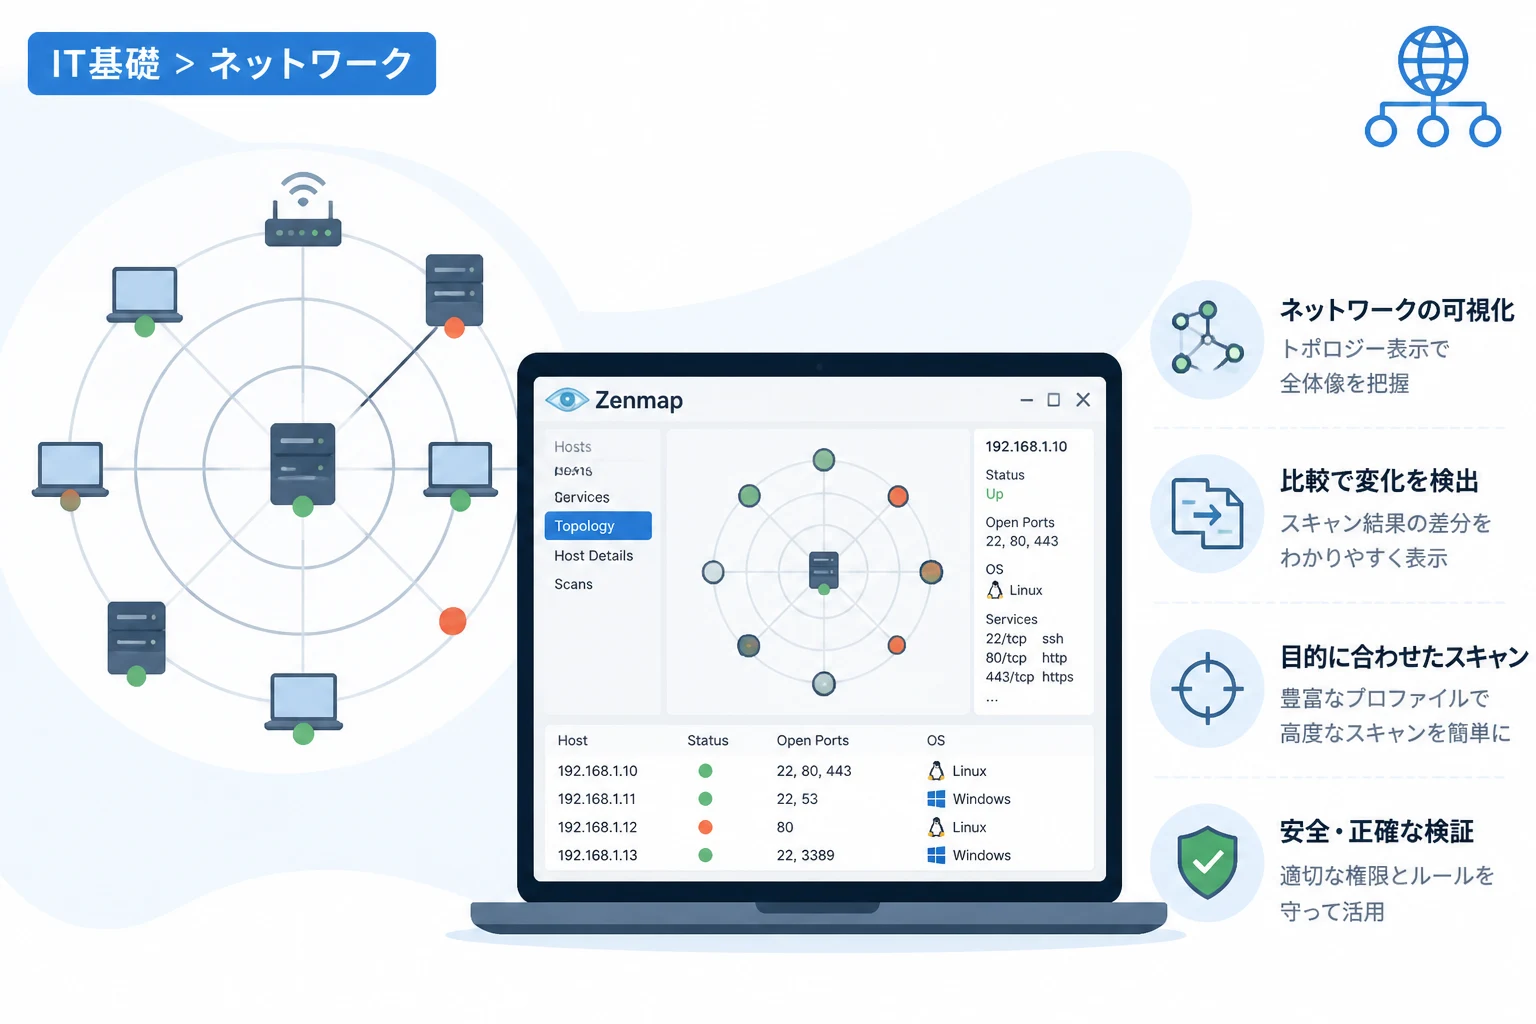
Zenmapは、Nmapの強力なスキャン機能を直感的な操作で実行し、さらに取得した情報を視覚的に整理して表示する機能を持っています。
本記事では、ネットワーク管理やセキュリティ検証の効率を劇的に向上させるZenmapの使い方と、その高度な活用手法について詳しく解説します。
Zenmapの概要と導入のメリット
Zenmapは、マルチプラットフォームで動作するNmapのグラフィカルな操作画面を提供するソフトウェアです。
単にコマンド入力をボタンに置き換えるだけでなく、スキャン結果の保存、検索、比較といった、コマンドライン単体では手間のかかる作業を簡略化してくれます。
ネットワーク全体の構造を直感的に把握できる
Zenmapの最大の強みは、スキャン結果をテキストデータとしてだけでなく、視覚的な要素として再構成できる点にあります。
CUI環境では見落としがちな、ホスト間の接続関係やポートの開放状況をグラフィカルに一覧表示することが可能です。
これにより、セキュリティ担当者は大規模なネットワーク内にある脆弱なポイントを即座に特定できるようになります。
複雑なNmapコマンドの学習コストを低減する
Nmapには数百種類のオプションが存在し、それらを組み合わせて適切なスキャンを行うには熟練の技術が必要です。
Zenmapには「プロファイル」と呼ばれるプリセット機能が備わっており、目的の動作を選ぶだけで最適なコマンドを自動生成してくれます。
初心者はプロファイルを通じてNmapの挙動を学び、熟練者は作業の高速化を図ることができるため、幅広い層にメリットがあります。
Zenmapのインストールと準備
Zenmapを利用するためには、まず対象の環境にツールをインストールする必要があります。
多くの場合、Nmap本体のインストーラーにZenmapが同梱されているため、個別に探す手間はほとんどかかりません。
主要OSへのインストール手順
Windows環境では、Nmapの公式サイトから配布されているインストーラー(.exe形式)を実行するのが最も簡単です。
インストールウィザードを進める中で、「Zenmap (GUI)」の項目にチェックが入っていることを確認してください。
Linux環境、例えばKali Linuxなどのペネトレーションテスト向けディストリビューションでは、標準でプリインストールされていることが一般的です。
macOSの場合は、Homebrewなどのパッケージマネージャーを利用するか、公式のディスクイメージ(.dmg)を使用してインストールを行います。
管理者権限での実行に関する注意点
Zenmapを起動する際は、可能な限り管理者権限(root権限)で実行することを強く推奨します。
OSレベルのrawソケットにアクセスする必要がある高度なスキャン技術は、一般ユーザー権限では動作しないためです。
Windowsであれば「管理者として実行」を選択し、Linuxであればsudo zenmapコマンドで起動するのが基本となります。
基本的なスキャンの実行手順
Zenmapを起動すると、上部に「Target(ターゲット)」、「Profile(プロファイル)」、「Command(コマンド)」という主要な入力項目が表示されます。
まずは、この3つの項目を正しく設定することが、検証の第一歩となります。
ターゲットの指定方法
「Target」欄には、調査対象となるIPアドレスやホスト名、またはネットワーク範囲を入力します。
単一のIPアドレス(例:192.168.1.1)だけでなく、サブネットマスクを用いた指定(例:192.168.1.0/24)も可能です。
また、カンマ区切りで複数の個別ホストを指定したり、ハイフンを用いて範囲を指定したりすることもできます。
プロファイルの選択とカスタマイズ
Zenmapには、よく使われるスキャンパターンがプリセットされています。
| プロファイル名 | 主な特徴 | 推奨される用途 |
|---|---|---|
| Intense scan | OS検出やサービスバージョン確認を含む包括的な調査 | 詳細な脆弱性分析の初期段階 |
| Ping scan | 稼働しているホストの有無のみを確認 | ネットワーク内のアクティブホストの特定 |
| Quick scan | 主要なポートに絞って高速に実行 | 時間の限られた中での概況把握 |
| Regular scan | 標準的なNmapの動作 | 汎用的なポート確認 |
プロファイルを選択すると、それに対応するNmapのコマンドが「Command」欄に自動で反映されます。
必要に応じて、このコマンド欄を直接編集してカスタムオプションを追加することも可能です。
スキャン結果の確認と高度な表示機能
スキャンが完了すると、画面中央から下部にかけて複数のタブが表示され、詳細な解析が可能になります。
これらのタブを使い分けることが、Zenmapを使いこなすための鍵となります。
Nmap Output:生データの確認
「Nmap Output」タブには、コマンドラインで実行した際と同じテキスト形式のログが表示されます。
詳細なエラーメッセージや、スクリプト(NSE)の出力結果などを細かく追いたい場合に役立ちます。
特定のキーワードで検索する機能も備わっているため、膨大なログから必要な情報を素早く抽出できます。
Ports / Hosts:ポートとサービスの管理
「Ports / Hosts」タブでは、検出されたポート番号、サービス名、バージョン情報が整理されたリスト形式で表示されます。
どのポートが「open(開放)」状態で、どのサービスが動作しているかを一目で確認できるため、設定ミスや不要なサービスの特定に最適です。
サービス名の横にバージョンが表示されている場合、そのバージョンに既知の脆弱性がないかを調査する重要な手がかりとなります。
Topology:ネットワーク構造の視覚化
Zenmapの中でも特に評価が高い機能が「Topology(トポロジー)」タブです。
これは、スキャンしたターゲットと自端末との位置関係を、同心円状のグラフで描画する機能です。
ルーターなどのネットワーク機器を経由して、どのホストがどのセグメントに属しているかを視覚的に理解できます。
ノードをクリックすることで特定のホストの詳細情報にジャンプできるため、大規模ネットワークの全体像把握に非常に便利です。
Host Details:特定のホストに焦点を当てる
「Host Details」タブを選択すると、特定のホストに関するOSの推定結果や、稼働時間、最後に起動した時刻などの詳細なメタデータが表示されます。
OSのアイコンが表示されるため、WindowsサーバーなのかLinux端末なのかを直感的に判別できます。
また、検出されたTCPシーケンス番号の予測可能性など、セキュリティ的なリスク要因もここで確認可能です。
検証作業を効率化する便利な機能
Zenmapは、単発のスキャンを実行するだけのツールではありません。
継続的なモニタリングや、チームでの情報共有に役立つ機能が豊富に組み込まれています。
スキャン結果の保存と履歴管理
Zenmapで実行したスキャンの結果は、XML形式などのファイルとして保存できます。
後日、再度そのファイルを開くことで、過去のネットワークの状態をいつでも再現して確認できます。
また、画面左側のリストには最近実行したスキャン履歴が残るため、頻繁に行うテストを簡単に再実行することが可能です。
スキャン結果の比較機能(Diff)
セキュリティ運用において非常に有用なのが、「Compare Results(結果の比較)」機能です。
これは、異なるタイミングで実行した2つのスキャン結果を突き合わせ、「新しく開放されたポート」や「停止したホスト」の差分をハイライトする機能です。
予期しない変更を検知することで、サイバー攻撃によるバックドアの設置や、管理外のサーバー追加を早期に発見できます。
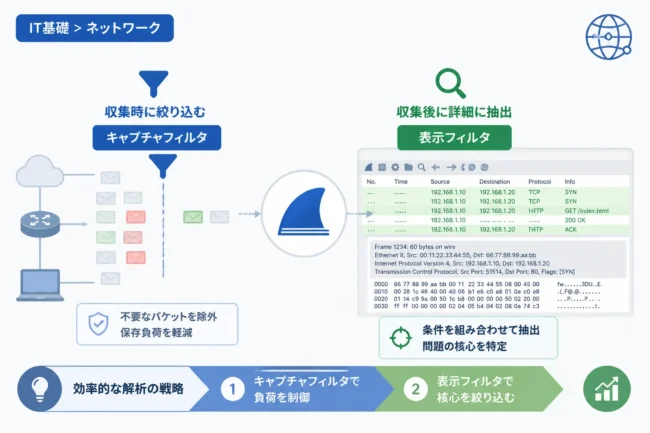
スキャン結果の検索とフィルタリング
多数のホストを一度にスキャンした場合、特定の条件に合致する端末を探すのは困難です。
Zenmapの検索フィルター機能を使えば、「HTTPサービスが動作しているホストのみ」や「特定のサブネットに属するホストのみ」を即座に絞り込めます。
このフィルタリング結果に基づいて、さらに詳細なスキャンを重ねていくというワークフローが効率的です。
実践的な使用シナリオ:脆弱性調査の効率化
ここでは、実際にZenmapを使用してセキュリティ検証を行う際の流れを具体的に想定してみましょう。
例えば、社内ネットワークの特定セグメントに対して、緊急の脆弱性調査が必要になった場合を考えます。
ステップ1:ネットワークの棚卸し
まずは「Ping scan」プロファイルを使用して、対象セグメント内のアクティブなホストを洗い出します。
この段階では負荷を最小限に抑えつつ、トポロジービューでネットワークの密度を確認します。
ステップ2:詳細なサービススキャン
次に、稼働していることが判明したホストに対し、「Intense scan, all TCP ports」を実行します。
これにより、ウェルノウンポート以外の非標準ポートで動作している未知のサービスも漏らさず検知します。
ステップ3:NSEスクリプトによる自動検証
Nmap Scripting Engine (NSE) を活用し、特定の脆弱性(例:脆弱なパスワード設定や設定不備)をチェックするスクリプトをコマンドに追加します。
# ZenmapのCommand欄に追記する例(特定の脆弱性スクリプトを実行)
nmap -T4 -A -v --script vuln 192.168.1.0/24
実行結果は「Nmap Output」タブに詳細に出力され、重大なリスクの有無を確認できます。
Pre-scan script results:
| vulners:
|   cpe:/a:apache:http_server:2.4.41:
|     CVE-2020-11984    7.5    https://vulners.com/cve/CVE-2020-11984
|_    CVE-2020-1927     5.8    https://vulners.com/cve/CVE-2020-1927
出力された脆弱性情報を基に、修正対応の優先順位を決定します。
Zenmapを使用する上での注意点
Zenmapは非常に強力なツールですが、その性質上、利用には細心の注意が必要です。
正しいルールに基づいた使用が、ツールの価値を最大化させます。
許可のないスキャンの禁止
ネットワークスキャンは、手法によっては攻撃の事前調査とみなされることがあります。
自分が管理していないネットワークや、明示的な許可を得ていない第三者の環境に対してスキャンを行うことは法律や倫理に抵触する恐れがあります。
必ずテスト環境や、承認を得た対象に対してのみ使用するようにしてください。
ネットワーク負荷の考慮
「Intense scan」などの詳細なスキャンは、対象のサーバーやネットワーク機器に無視できない負荷を与える場合があります。
特に古い機器や、帯域の狭いVPN回線経由でのスキャンは、サービスの遅延や停止を招くリスクがあります。
実行時間帯を調整したり、スキャン速度を制御するオプション(-Tオプション)を適切に設定したりする配慮が求められます。
最新版の維持
OSの指紋情報(Fingerprint)やNSEスクリプトは、日々更新されています。
古いバージョンのZenmapを使用し続けていると、最新のOSやサービスを正しく認識できない可能性があります。
定期的にNmapの公式サイトを確認し、常に最新のエンジンとデータベースを利用できる状態を保ちましょう。
まとめ
Zenmapは、Nmapの高度な機能を誰もが使いこなせるように設計された優れたツールです。
視覚的なトポロジー表示やスキャン結果の比較機能は、セキュリティ担当者にとっての大きな武器となります。
CLIに慣れているエンジニアにとっても、情報を整理し、レポートを作成する際の手間を大幅に削減できるメリットがあります。
本記事で紹介したプロファイルの活用や、トポロジーによる可視化手法を日々の業務に取り入れることで、より効率的で精度の高いネットワーク検証を実現してください。
まずは安全なラボ環境からZenmapを起動し、その直感的な操作性を体験してみることから始めましょう。