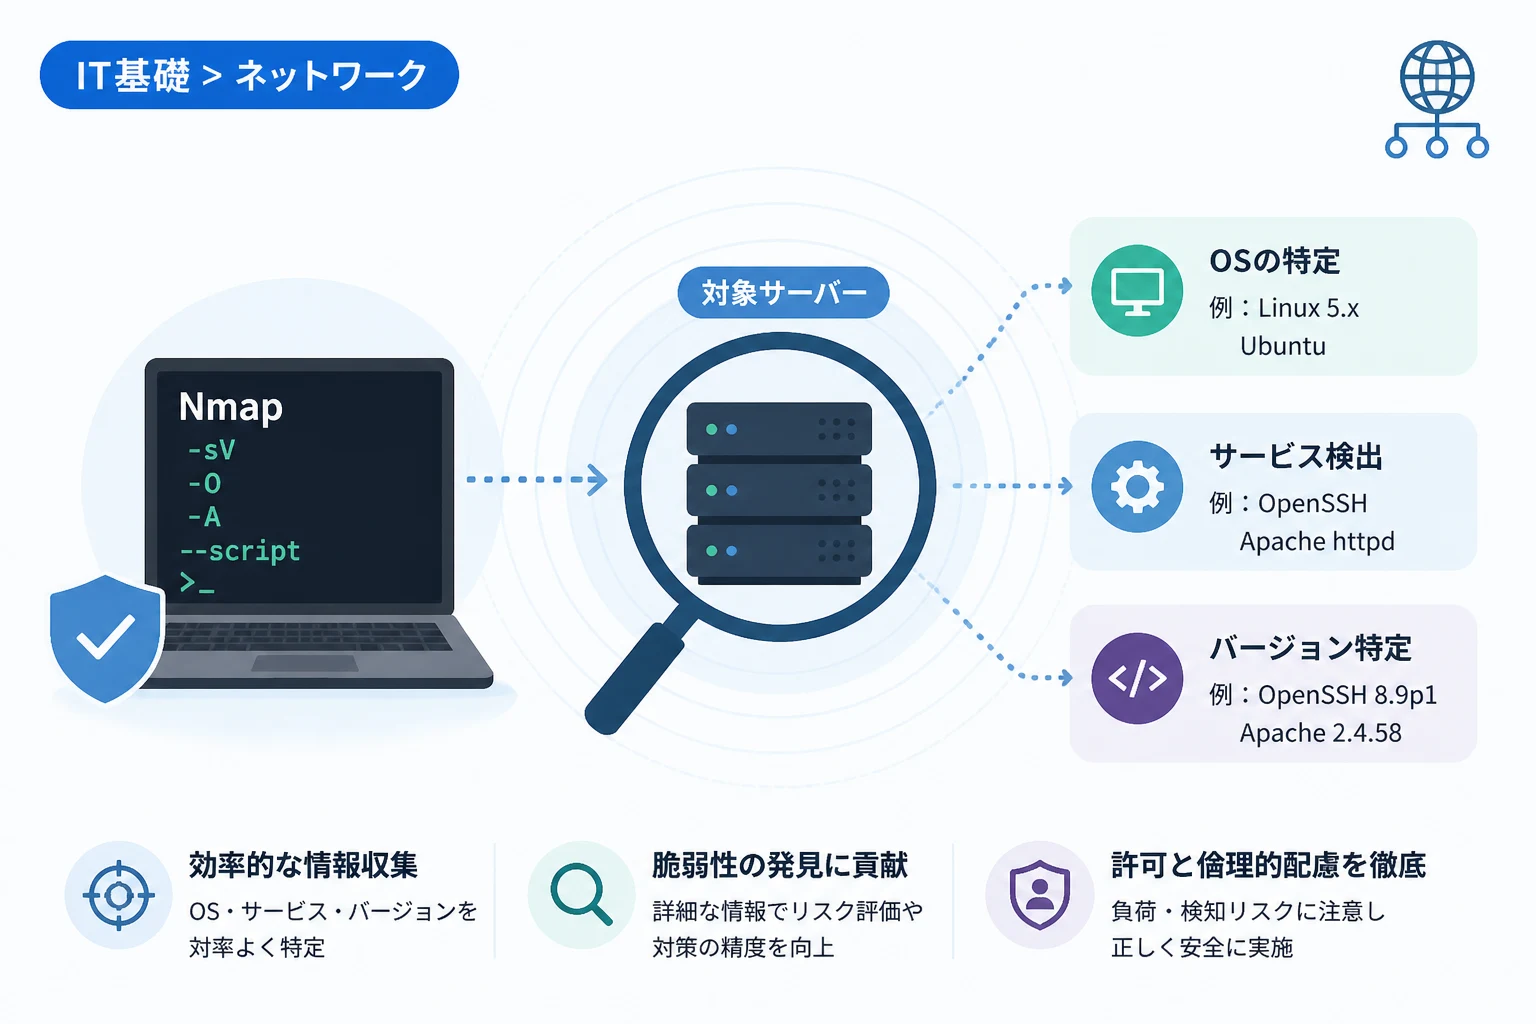
ネットワーク管理やセキュリティ診断において、対象サーバーで動作しているOSやサービスの種類、そしてそのバージョンを正確に把握することは極めて重要です。
これらの情報を正確に特定することは、潜在的な脆弱性を発見し、適切な対策を講じるための第一歩となります。
強力なネットワークスキャンツールであるNmapを使用すれば、高度な技術を用いてこれらの情報を効率的に収集することが可能です。
本記事では、Nmapを駆使してOSやサービスのバージョンを特定するための実践的な手法について詳しく解説します。
ネットワーク調査における詳細情報の重要性
セキュリティ診断の初期段階である偵察プロセスにおいて、情報の精度は診断結果の質に直結します。
単に特定のポートが「開いている」ことを知るだけでは、防御側にとっても攻撃側にとっても不十分な情報と言わざるを得ません。
例えば、80番ポートが開放されている場合、それがApacheで動作しているのか、あるいはNginxやIISで動作しているのかを特定する必要があります。
さらに、そのソフトウェアの具体的なバージョン番号まで特定することが、既知の脆弱性(CVE)との照合において不可欠です。
古いバージョンのサービスが稼働している場合、修正済みの脆弱性が放置されているリスクが非常に高まります。
また、OSの情報を特定することで、そのシステムがどのようなパッチ管理を受けているのかを推測する手がかりになります。
正確な情報の収集は、不要な通信を減らし、診断の効率を大幅に向上させることにも寄与します。
このように、詳細なフィンガープリントを取得することは、セキュリティレベルを客観的に評価するための基盤となります。
サービスバージョンの特定手法(-sVオプション)
Nmapでサービスバージョンを特定するための最も基本的なオプションは、-sVフラグです。
このオプションを使用すると、Nmapは開いているポートに対して特定のプローブ(通信要求)を送信します。
サービスから返されるバナー情報やレスポンスのパターンを解析することで、ソフトウェア名やバージョンを導き出します。
基本コマンドの実行
最もシンプルな実行例は、以下のようになります。
# 特定のIPアドレスに対してサービスバージョンをスキャン
nmap -sV 192.168.1.100
このコマンドを実行すると、Nmapは標準的なポートをスキャンした上で、各サービスのバージョン情報を出力します。
実行結果の例を以下に示します。
PORT   STATE SERVICE VERSION
22/tcp open  ssh     OpenSSH 8.2p1 Ubuntu 4ubuntu0.5 (Ubuntu Linux; protocol 2.0)
80/tcp open  http    Apache httpd 2.4.41 ((Ubuntu))
443/tcp open ssl/http Apache httpd 2.4.41結果を確認すると、VERSIONカラムに詳細なソフトウェア名とバージョンが表示されていることが分かります。
バージョンスキャンの強度調整
Nmapは、スキャンの精度を高めるために--version-intensityというオプションを提供しています。
この値は0から9の間で指定可能であり、デフォルト設定は7となっています。
数値を大きくするほど、より多くのプローブが試行され、特定が難しいサービスでも情報を取得できる可能性が高まります。
一方で、スキャンにかかる時間は増加するため、対象のネットワーク環境に応じて適切に使い分ける必要があります。
例えば、最も軽量なスキャンを行いたい場合は、--version-lightを使用することで強度2のスキャンを実行できます。
OS検出の仕組みと実践
OSを特定するためには、ターゲットがTCP/IPパケットに対してどのような挙動を示すかを分析する「OSフィンガープリンティング」という手法が用いられます。
各OS(Windows、Linux、macOS、ネットワーク機器など)は、TCPスタックの実装において微細な違いを持っています。
Nmapはこの特性を利用して、送信したパケットに対する応答のパターンをデータベースと照合し、OSの種類を推測します。
OS検出コマンド(-Oオプション)
OSを特定するためには、-Oオプションを使用します。
# OSの検出を実行
sudo nmap -O 192.168.1.100
OS検出には管理者権限(rootまたはsudo)が必要である点に注意してください。
Nmapは、オープンのポートとクローズのポートがそれぞれ最低1つずつ見つかった場合に、最も高い精度を発揮します。
出力結果には「OS details」として、推測されるOS名とその確信度が表示されます。
確信度が低い場合の対処法
対象がファイアウォールで保護されている場合や、特殊な設定がなされている場合、OSを特定しきれないことがあります。
そのような場合には、--osscan-guessオプションを追加することで、より積極的にOSを推測させることが可能です。
これは、完全な一致が見られない場合でも、近似するフィンガープリントを表示するように指示するものです。
アグレッシブスキャンによる一括調査
個別にオプションを指定する手間を省き、総合的な情報を一度に取得したい場合には、-Aオプションが非常に便利です。
-Aは「アグレッシブ(攻撃的)スキャン」と呼ばれ、複数の強力なスキャン機能を統合しています。
統合される主な機能
アグレッシブスキャンには、以下の機能が含まれています。
- OS検出(-O):対象のOS情報を取得します。
- サービスバージョン特定(-sV):稼働中のサービス詳細を特定します。
- NSE(Nmap Scripting Engine)によるスキャン:デフォルトのスクリプトセットを実行し、追加情報を取得します。
- トレーサルート(–traceroute):パケットの経路を表示します。
コマンドの実行例は以下の通りです。
# 全体的な情報をまとめて取得する
sudo nmap -A 192.168.1.100
このコマンドを実行するだけで、ターゲットに関する膨大な情報を効率的に収集できます。
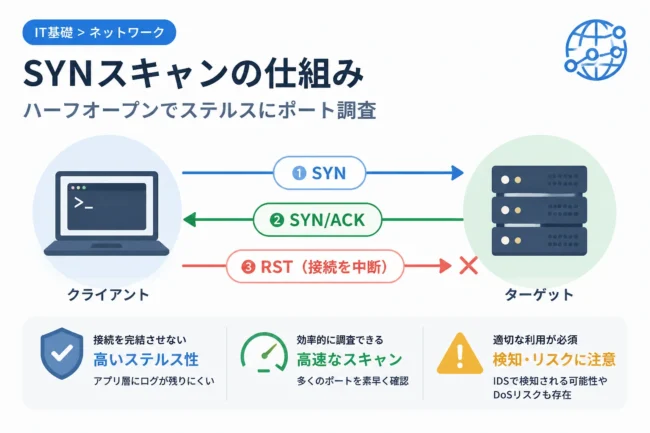
ただし、このスキャンは非常に目立ちやすく、IDS(侵入検知システム)によって検知される可能性が高いことを理解しておく必要があります。
NSEを活用した高度な特定手法
Nmap Scripting Engine(NSE)は、Nmapの機能を拡張するための強力な仕組みです。
標準的なスキャンだけでは取得できない深い情報を、Luaスクリプトを用いて引き出すことができます。
特にサービス詳細を深掘りする際には、特定のカテゴリに属するスクリプトが役立ちます。
バージョン情報を補完するスクリプトの実行
-sVオプションと組み合わせて、特定のスクリプトを実行することで、特定精度を高めることができます。
# バージョン情報取得に関連するスクリプトを実行
nmap -sV --script "version,discovery" 192.168.1.100
このコマンドでは、バージョン特定に特化したスクリプトや、サービス固有の情報を探索するスクリプトを組み合わせて実行しています。
例えば、HTTPサービスが動作している場合、NSEはタイトルの取得やクッキー情報の解析、特定のCMSのバージョン特定まで試みます。
データベースサービス(MySQLやPostgreSQLなど)に対しても、接続バナー以上の詳細なプロトコル情報を取得することが可能です。
スキャン効率と正確性の最適化
大規模なネットワークをスキャンする場合、すべての端末に対して詳細なスキャンを行うと膨大な時間を要します。
そのため、効率的に情報を収集するためのテクニックを知っておくことが重要です。
タイミング制御の活用
Nmapには、スキャンの速度を調整する-Tオプションが用意されています。
-T0(Paranoid)から-T5(Insane)までの6段階があり、デフォルトは-T3です。
高速なネットワーク環境で、かつ検知をそれほど考慮しなくて良い場合は、-T4を指定することでスキャン時間を短縮できます。
# 高速に詳細情報をスキャン
sudo nmap -A -T4 192.168.1.0/24反対に、ネットワークへの負荷を最小限に抑えたい場合や、IDSの回避を目的とする場合は、-T2以下を選択することが推奨されます。
出力形式の管理
取得した情報は、後から分析しやすい形式で保存しておくべきです。
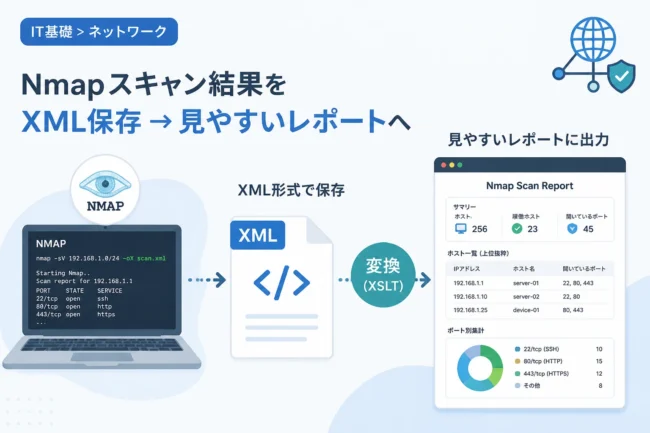
-oAオプションを使用すると、通常形式(.nmap)、XML形式(.xml)、grep用形式(.gnmap)の3種類で同時に保存されます。
特にXML形式は、他の脆弱性診断ツールやレポート作成ツールとの連携において非常に便利です。
実践における注意点と倫理的配慮
Nmapは非常に強力なツールであるため、その使用には常に責任が伴います。
許可を得ていないネットワークに対してスキャンを行うことは、不正アクセス禁止法に抵触したり、攻撃の準備行為とみなされたりするリスクがあります。
OS検出やアグレッシブスキャンは、ターゲットに対して一定の負荷をかけ、ネットワーク機器のログに記録が残ることを忘れてはいけません。
特に古い機器や不安定な制御システムをスキャンする場合、詳細なバージョン調査によってサービスが停止(ハングアップ)してしまう可能性も否定できません。
診断を実施する際は、対象範囲(スコープ)を明確にし、必要最低限のプローブを送信するように心がけましょう。
また、クラウド環境での利用については、各プロバイダーが定めているスキャンポリシーを確認し、必要に応じて事前申請を行ってください。
まとめ
Nmapを用いたOSおよびサービスのバージョン特定は、効果的なセキュリティ診断を行うための基盤となる技術です。
-sVオプションによるサービスの特定、-OオプションによるOSの推測、そしてこれらを統合した-Aオプションを使い分けることで、効率的な情報収集が可能になります。
さらにNSEを活用すれば、標準機能だけでは到達できない深いレベルのシステム情報を取得し、脆弱性の特定に大きく貢献できます。
しかし、高度なスキャンはネットワークへの負荷や検知のリスクを伴うため、常に適切なオプションの選択と倫理的な判断が求められます。
本記事で紹介した手法を正しく活用し、正確な情報の可視化を通じて、システムのセキュリティ向上に役立ててください。