現代のサイバーセキュリティにおいて、広大なネットワーク空間から脆弱な資産を迅速に特定することは極めて重要な課題です。
特にクラウド環境の普及に伴い、管理外の資産、いわゆるシャドウITのリスクが増大しています。
こうした状況下で、ネットワーク全体をスキャンし、稼働しているサービスを把握する「アセット管理」の重要性がかつてないほど高まっています。
本記事では、世界最速クラスのネットワークスキャナーとして知られる「Masscan」に焦点を当て、その仕組みと実践的な活用方法を詳しく見ていきましょう。
Masscanの概要と特徴
Masscanは、Robert Graham氏によって開発されたオープンソースのネットワークスキャニングツールです。
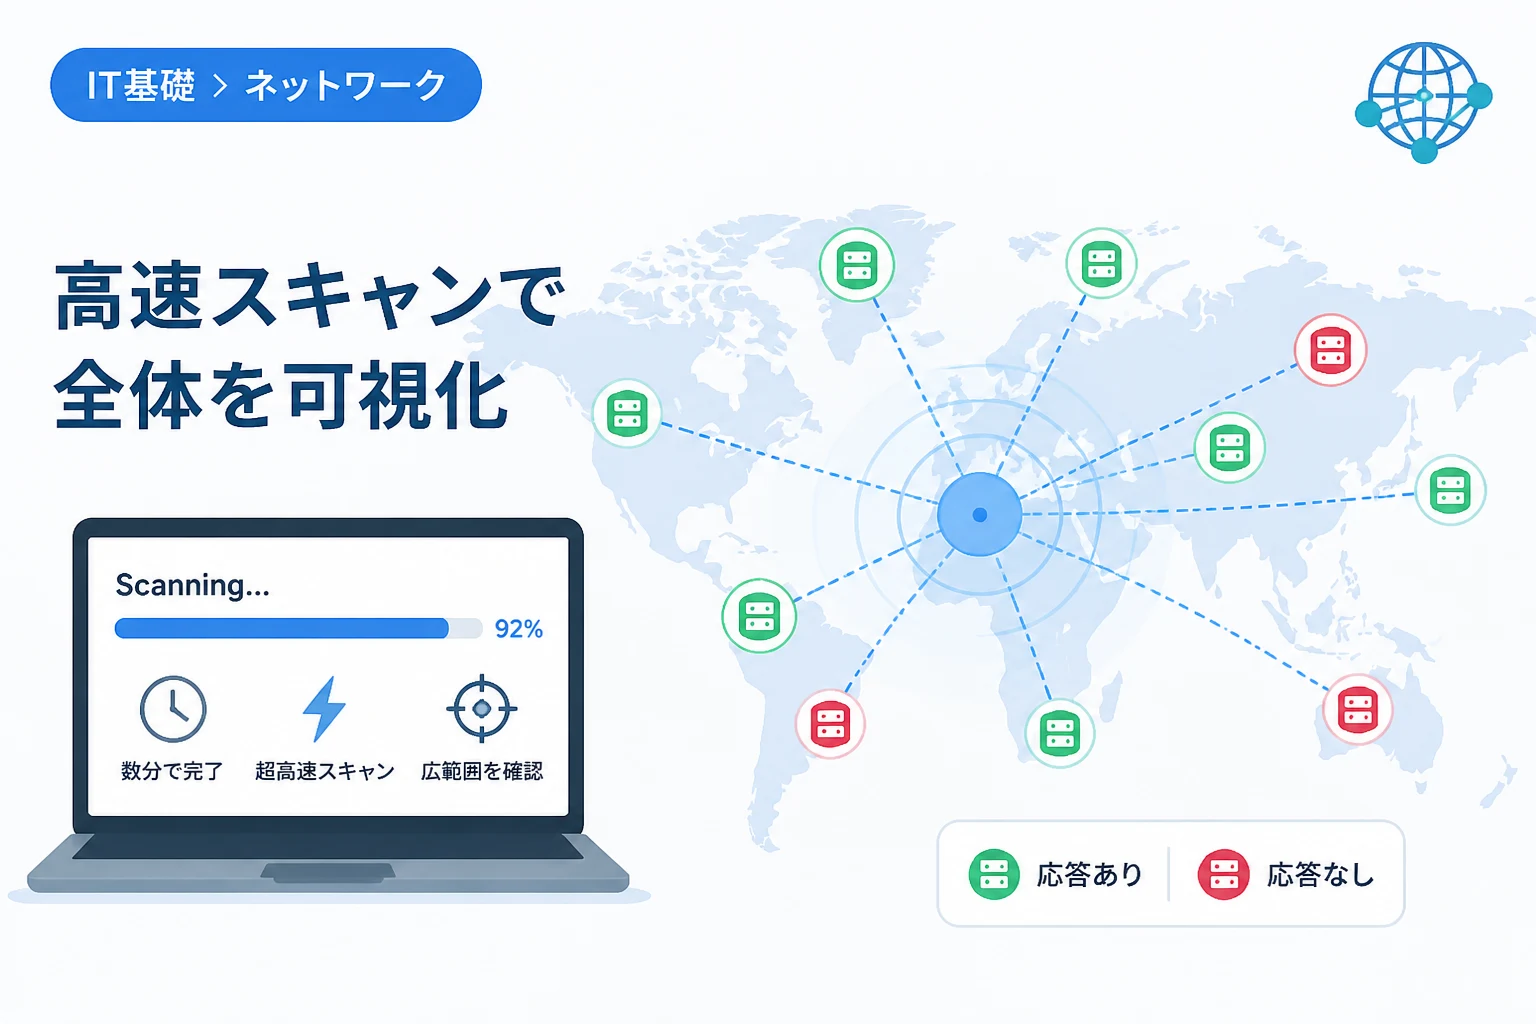
その最大の特徴は、インターネット全体をわずか数分でスキャンできるほどの圧倒的な速度にあります。
標準的なPCであっても、毎秒数万から数十万のパケットを送信することが可能です。
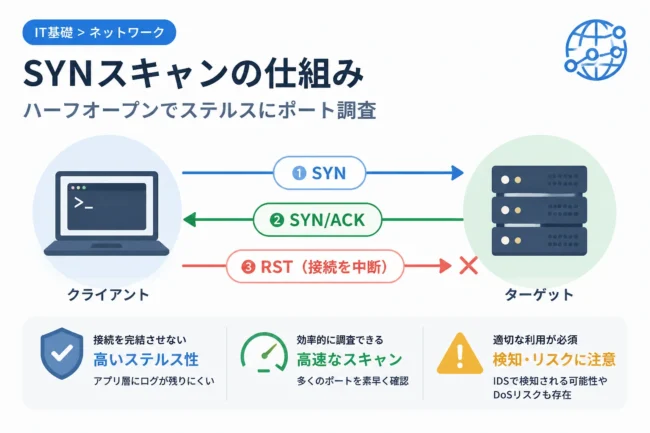
この速度を実現している理由は、MasscanがOS標準のTCP/IPスタックを使用せず、独自のスタックを実装している点にあります。
通常のツールはカーネルを介して通信を行いますが、Masscanはネットワークアダプタと直接やり取りすることでオーバーヘッドを最小限に抑えています。
また、Masscanは非同期スキャン方式を採用しており、応答を待たずに次のパケットを次々と送信します。
送信したパケットに対する応答は、別個の受信スレッドが処理することで、効率を極限まで高めています。
このような設計思想により、ギガビットイーサネットの帯域をフルに活用したスキャンが実現されています。
Nmapとの違いと使い分け
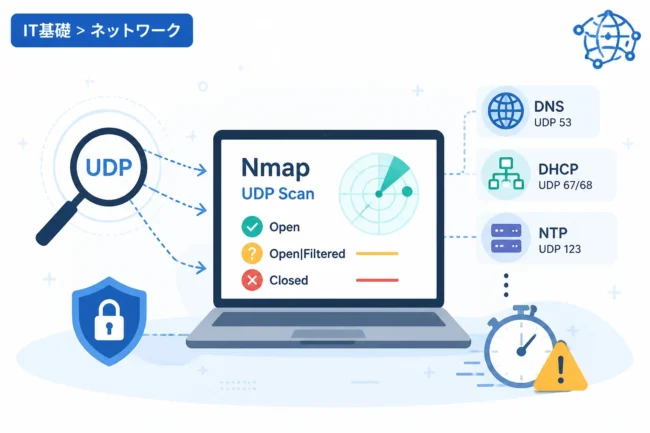
ネットワークスキャンツールの代名詞といえば「Nmap」ですが、Masscanとは明確な役割の違いがあります。
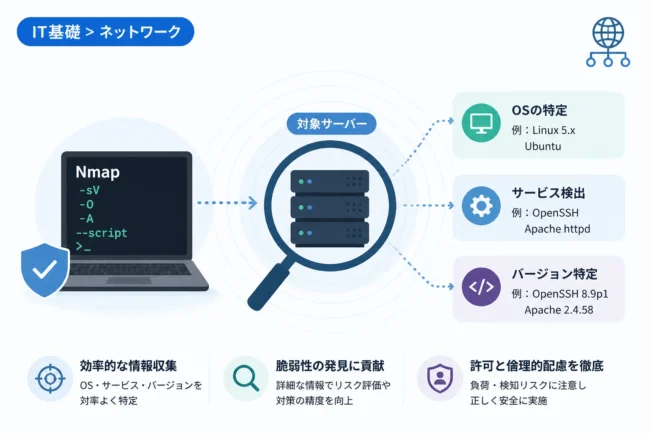
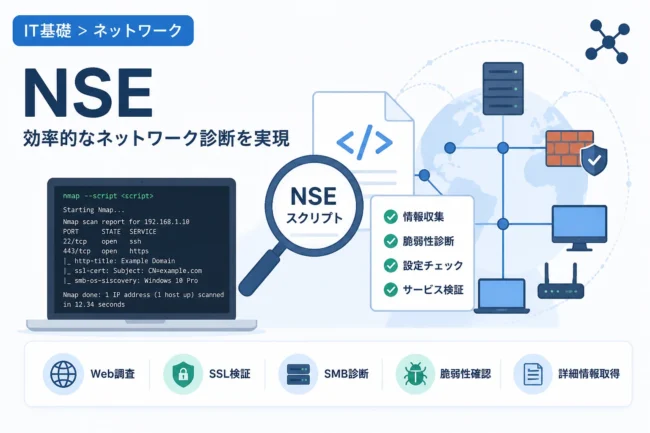
Nmapは、ターゲットとなるホストの詳細なOS判定やサービスバージョンの検出、高度なスクリプトによる脆弱性診断に長けています。
一方で、スキャン対象が広大なネットワーク(例えばBクラス以上の大規模IPレンジ)になると、Nmapでは処理時間が膨大になるという弱点があります。
Masscanは、「どのIPのどのポートが開いているか」を特定することだけに特化しています。
そのため、まずMasscanで広範囲を高速にスキャンし、発見された稼働ポートに対してNmapで詳細な調査を行うという連携が一般的です。
以下の表は、両ツールの主な特性を比較したものです。
| 機能・特性 | Nmap | Masscan |
|---|---|---|
| 主な目的 | 詳細なホスト・サービス情報の取得 | 広範囲のポート生存確認 |
| スキャン速度 | 中速(正確性重視) | 極めて高速(速度重視) |
| TCP/IPスタック | OS標準を使用(通常) | 独自実装 |
| スクリプト機能 | NSEによる高度な拡張が可能 | なし(出力結果を他ツールへ渡す) |
| 適した対象 | 特定のサーバー群、小規模ネットワーク | インターネット全域、大規模データセンター |
環境構築と基本操作
Masscanは主にLinux環境での利用が推奨されていますが、WindowsやmacOSでも動作可能です。
ここでは、最も一般的なDebian系Linux(UbuntuやKali Linuxなど)でのインストール手順を説明します。
インストール手順
公式のパッケージマネージャーから直接インストールすることが可能です。
最新のソースコードからビルドする場合は、GitHubのリポジトリをクローンしてコンパイルを行います。
# パッケージリストの更新とインストール
sudo apt-get update
sudo apt-get install masscan

# 正常にインストールされたか確認
masscan --version
インストールが完了したら、ヘルプコマンドを実行して、利用可能なオプションを確認しておくと良いでしょう。
基本的なスキャンコマンド
最もシンプルな使い方は、対象のIPレンジとポート番号を指定して実行することです。
Masscanは安全のため、デフォルトの送信レートが非常に低く設定されています。
実際に高速スキャンを行うには「–rate」オプションの指定が必須となります。
# 192.168.1.0/24の範囲に対して80番ポートをスキャン(100pps)
sudo masscan 192.168.1.0/24 -p80 --rate 100
実行結果は、標準出力にリアルタイムで表示されます。
Starting masscan 1.3.2 (http://bit.ly/14hpRfs) at 2026-05-15 10:00:00 GMT
 -- packet size 60 bytes
Discovered open port 80/tcp on 192.168.1.15
Discovered open port 80/tcp on 192.168.1.42
効率的な検証のための実践的なテクニック
Masscanを実務で活用するためには、ただ実行するだけでなく、環境に合わせた最適化が必要です。
不用意に高いレートを設定すると、自身のネットワーク機器やターゲット側のファイアウォールに過剰な負荷をかけてしまうためです。
スキャン速度(レート)の最適化
「–rate」オプションは、1秒間に送信するパケット数(pps)を指定します。
家庭用のルーターや安価なネットワーク機器を経由する場合、1,000pps程度でもパケットロスが発生したり、通信が不安定になったりすることがあります。
一方で、データセンター内の強力なネットワーク環境であれば、100,000pps(10万)以上の設定も可能です。
まずは低い値から開始し、パケットロス(Drop rate)を確認しながら徐々に上げていくのが鉄則です。
大規模な調査を行う際は、帯域幅(bps)との計算も重要になります。
1パケットは約60バイトであるため、1,000,000pps(100万)の設定では、約500Mbpsの帯域を占有することに注意してください。
ターゲット範囲の指定と除外設定
Masscanは複数のIPレンジやポートを柔軟に指定できます。
カンマ区切りで複数のポートを指定したり、ハイフンで範囲を指定したりすることが可能です。
IP範囲とポートの指定
以下は、複数のプライベートネットワークに対して、主要なWebポートをスキャンする例です。
# 複数のレンジとポートを同時に指定
sudo masscan 10.0.0.0/8 172.16.0.0/12 -p80,443,8080 --rate 5000
除外リスト(Exclude)の活用
広範囲のスキャンを行う際、絶対にスキャンしてはいけない特定のIPアドレスを除外することは必須のプロセスです。
例えば、自身の管理端末、基幹サーバー、あるいは外部の重要インフラなどが挙げられます。
Masscanには、除外するIPリストをファイルから読み込む機能が備わっています。
# exclude.txtに記載されたIPを除外してスキャン
sudo masscan 0.0.0.0/0 -p443 --excludefile exclude.txt --rate 10000
この機能により、誤って重要資産に負荷をかけるリスクを大幅に低減できます。
セキュリティ検証における具体的な活用シーン
Masscanは単なる攻撃者のツールではなく、防御側にとっても非常に強力な武器となります。
組織のセキュリティレベルを維持するために、どのような場面で活用できるかを解説します。
インターネット全域のポート調査
自社が保有するグローバルIPアドレスの範囲が広い場合、意図せず公開されているポートがないかを定期的に確認する必要があります。
例えば、開発担当者が一時的に開けたファイアウォールの設定がそのまま残っているケースは少なくありません。
Masscanを使用すれば、自社保有の全IPレンジに対して数分でスキャンを完了させ、最新の資産台帳と照らし合わせることができます。
これにより、攻撃者に発見される前に脆弱な窓口を塞ぐことが可能になります。
社内資産のシャドウITチェック
社内ネットワークにおいても、管理部門の許可を得ずに設置されたルーターやIoTデバイス、テスト用サーバーが存在することがあります。
これらは「シャドウIT」と呼ばれ、パッチ管理が行き届かないため攻撃の足がかりになりやすい存在です。
Masscanで社内セグメントを定期的に高速スキャンすることで、未知のデバイスがネットワークに参加していないかを迅速に把握できます。
特に、VLANを跨いだ広大な社内網を持つ大規模企業において、その真価を発揮します。
Masscan使用時の注意点と倫理的配慮
Masscanはその強力な性能ゆえに、使用方法を一歩間違えるとトラブルの原因となります。
技術的な注意点だけでなく、法務・倫理的な観点も十分に理解しておく必要があります。
ネットワーク帯域への影響
Masscanのパケット送信は極めて攻撃的です。
過度なレート設定は、ターゲット側のサーバーをサービス不能状態(DoS)に陥らせる可能性があります。
また、途中のネットワーク経路にあるステートフル・ファイアウォールやIPS(侵入防止システム)のセッションテーブルを食いつぶすこともあります。
事前の承諾なしに他者のネットワークに対して高速スキャンを行うことは、攻撃とみなされる可能性が極めて高いです。
検証を行う際は、必ず自組織の管理下にあるネットワーク、または契約上許可された範囲内に限定してください。
法的・倫理的なリスク管理
ポートスキャンそのものが直ちに違法とされるケースは稀ですが、スキャンをきっかけに不正アクセスを疑われるリスクは常に存在します。
特にインターネット経由でのスキャンは、プロバイダーの規約に抵触し、アカウント停止措置を受ける可能性もあります。
倫理的なハッカーとして活動する場合、対象組織の許可(バグバウンティプログラムの規約など)を得ていることを必ず確認しましょう。
また、ログに自身のIPアドレスが残るため、匿名化ツールを安易に使用せず、透明性を持った検証を心がけることが重要です。
結果の出力と他ツールとの連携
Masscanの真価は、他の解析ツールと組み合わせたときに発揮されます。
スキャン結果を扱いやすい形式で保存し、次のステップへ繋げる方法を紹介します。
XMLやJSON形式での出力
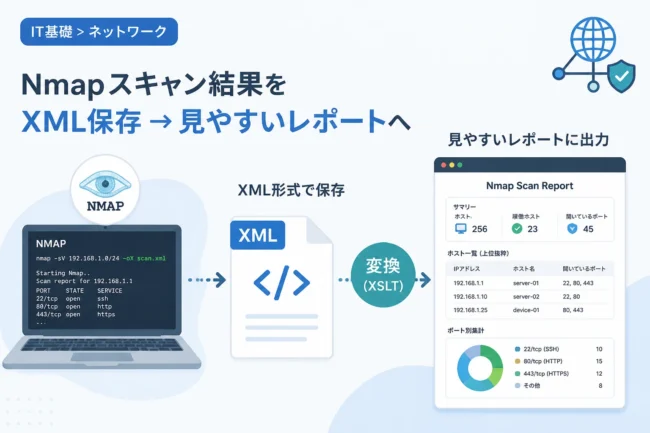
デフォルトの出力はテキスト形式ですが、「-oX」でXML、「-oJ」でJSON形式での出力が可能です。
これにより、Pythonなどのスクリプトで結果を読み込み、自動的にデータベースへ登録したり、アラートを通知したりする仕組みが構築できます。
# 結果をJSON形式で保存
sudo masscan 10.0.0.0/24 -p1-65535 --rate 1000 -oJ scan_results.json
Nmapへのパイプライン連携
Masscanで発見した「生きているIPとポート」のリストをNmapに引き渡すことで、詳細調査の時間を大幅に短縮できます。
Masscanの結果からIPアドレスのみを抽出し、Nmapのターゲットリスト(-iL)として読み込ませる手法が一般的です。
これにより、数万台のホストの中から特定のポートが開いている数台だけを抽出し、ピンポイントで脆弱性診断を実行できます。
まさに「速さ」と「精密さ」のいいとこ取りをした検証手法と言えるでしょう。
まとめ
Masscanは、現代の複雑で広大なネットワーク環境において、資産の可視化を劇的に高速化する強力なツールです。
独自のTCP/IPスタックによる非同期スキャンという革新的な設計が、他のツールでは到達できないパフォーマンスを実現しています。
しかし、その強力なパワーは、適切な設定と倫理的な配慮があって初めて正しく機能します。
レート制限の最適化や除外リストの活用、そしてNmapとの適切な使い分けをマスターすることで、セキュリティエンジニアとしての検証能力は飛躍的に向上するでしょう。
まずは安全なテスト環境で、その圧倒的なスピードと効率性を体感してみてください。
正しく使いこなすことができれば、Masscanはあなたのセキュリティツールキットの中で最も欠かせない存在の一つになるはずです。