ネットワークセキュリティの現場において、Nmapは最も信頼されるポートスキャンツールの一つとして確固たる地位を築いています。
しかし、Nmapの真の力は単なるポートの死活監視やサービス特定にとどまらず、「Nmapスクリプトエンジン(NSE)」を活用することで発揮されます。
NSEを利用すれば、脆弱性の検出や高度な情報収集、さらには認証の不備を確認するなどの作業を自動化し、診断の精度を劇的に向上させることが可能です。
本記事では、NSEの基本的な仕組みから、実際の業務で役立つ具体的なスクリプトの活用方法までを詳しく解説します。
Nmapスクリプトエンジン(NSE)の基本概念
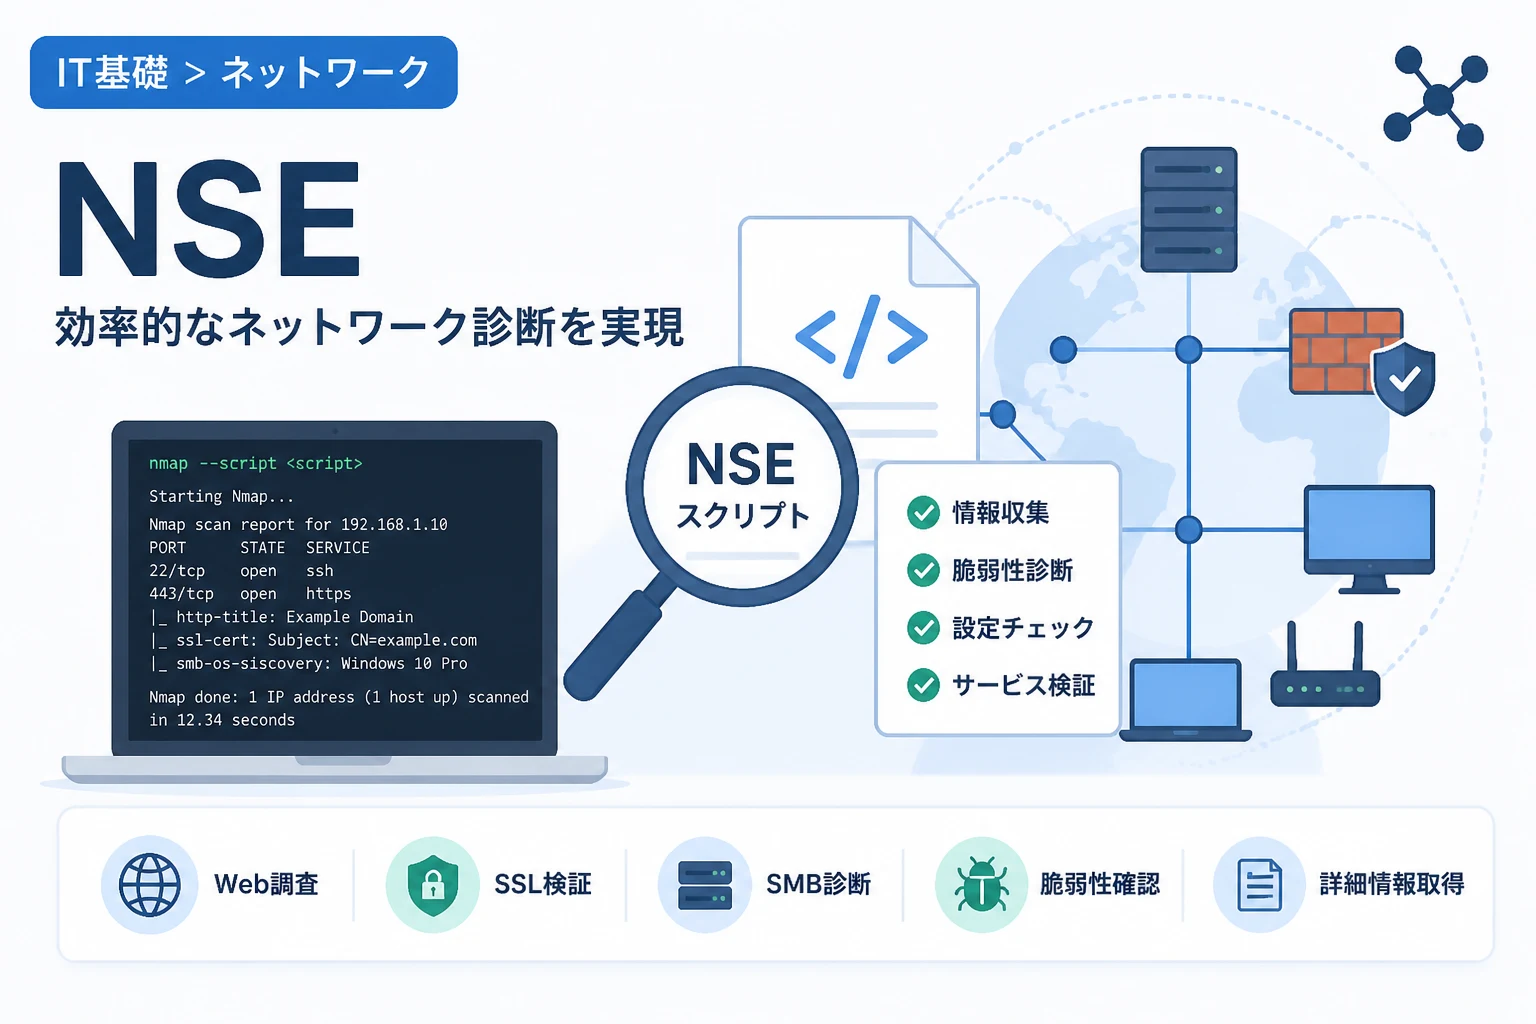
Nmapスクリプトエンジン(NSE)とは、ユーザーがネットワークタスクを自動化するためのスクリプトを作成・実行できるNmapの強力な拡張機能です。
NSEは軽量なプログラミング言語である「Lua(ルア)」を採用しており、高い柔軟性と実行速度を両立しています。
標準のNmapインストールには、すでに数百種類のスクリプトが同梱されており、これらを呼び出すだけで高度なスキャンを実行できます。
NSEの主な目的は、ネットワークの検出、脆弱性の特定、バックドアの発見、そして複雑なプロトコルとの対話です。
管理者はNSEを利用することで、手動で行っていた一連の診断プロセスを一つのコマンドで完結させることができます。
NSEが動作する仕組み
NSEは、Nmapが実行する各フェーズ(ポートスキャン、サービス検出、OS検出など)に合わせてスクリプトをトリガーします。
例えば、特定のポートが「open」であると判断された瞬間に、そのポートに関連するスクリプトが自動的に実行される仕組みです。
スクリプトは、ターゲットの応答に基づいて条件分岐を行い、詳細なバージョン情報やバナー情報を取得します。
このように、スキャン結果と連動して動作する点がNSEの最大の特徴と言えるでしょう。
スクリプトの保存場所と管理
NSEのスクリプトファイルは、拡張子が「.nse」となっており、通常はシステム内の特定のディレクトリに保存されています。
Linux環境では、一般的に/usr/share/nmap/scripts/ディレクトリに格納されています。
新しい脆弱性が発見された場合、スクリプトデータベースを更新することで、常に最新のチェック項目を反映させることが可能です。
データベースの更新は、--script-updatedbオプションを使用して実行します。
# NSEスクリプトデータベースの更新
sudo nmap --script-updatedb
NSEスクリプトのカテゴリとその役割
NSEのスクリプトは、その目的や影響度に応じて「カテゴリ」に分類されています。
診断の目的に合わせてカテゴリを指定することで、複数のスクリプトを効率的に実行できます。
主要なカテゴリとその内容を以下の表にまとめました。
| カテゴリ名 | 概要と役割 |
|---|---|
| default | 基本スキャンで実行される安全かつ有用なスクリプト群。 |
| auth | ターゲット上の認証システム(FTP, SSH等)に関連する検証。 |
| discovery | 公開情報の収集やネットワーク構成の把握を目的とする。 |
| vuln | 既知の脆弱性が存在するかどうかをチェックする。 |
| intrusive | ターゲットに対して負荷をかけたり、侵入を試みたりするリスクのあるもの。 |
| malware | マルウェアやバックドアの感染を調査する。 |
| safe | ネットワークサービスに影響を与えない安全なスクリプト。 |
これらのカテゴリを理解しておくことは、予期せぬシステムの停止を防ぐために極めて重要です。
例えば、本番環境に対してintrusiveやdos(サービス拒否攻撃)カテゴリのスクリプトを不用意に実行してはいけません。
NSEの基本的な使い方とコマンド例
NSEを実行するためには、主に--scriptオプションを使用します。
単一のスクリプトを実行する場合は、そのファイル名を直接指定します。
# 特定のスクリプトを実行する例
nmap --script http-title 192.168.1.1
実行結果には、通常のポートスキャン結果に加えて、スクリプトによる出力が表示されます。
PORT   STATE SERVICE
80/tcp open  http
|_http-title: Home Page - Welcome to our Server
複数のスクリプトを同時に実行したい場合は、カンマ区切りで指定するか、ワイルドカードを使用します。
例えば、http-で始まるすべてのスクリプトを実行するには、--script "http-*"のように記述します。
また、カテゴリ単位で実行する場合は、--script default,safeのように指定することが一般的です。
スクリプト引数(script-args)の活用
一部のスクリプトでは、実行時にユーザーからの入力を必要とする場合があります。
この際に使用するのが--script-argsオプションです。
例えば、認証情報を試行するスクリプトでユーザー名リストを指定する場合などに利用されます。
引数を適切に設定することで、スクリプトの動作をより細かく制御できるようになります。
ネットワーク診断を効率化する推奨スクリプト
ここからは、実務において利用頻度が高く、非常に有用な推奨スクリプトを具体的かつ実践的に紹介します。
1. Webサーバーの詳細調査(http-enum / http-title)
Webアプリケーションの診断において、サーバー内のディレクトリ構造や公開ファイルの特定は基本中の基本です。
http-enumスクリプトを使用すると、一般的なディレクトリ名や設定ファイルを網羅的にスキャンできます。
これにより、公開を意図していない管理画面やテストページを素早く発見することが可能です。
一方、http-titleはページのタイトルを取得し、そのサーバーが何を提供しているかを一目で判断するのに役立ちます。
2. SSL/TLS設定の検証(ssl-cert / ssl-enum-ciphers)
暗号化通信の安全性向上は、現代のセキュリティ対策において欠かせません。
ssl-certを使用すれば、サーバー証明書の有効期限や発行元、署名アルゴリズムを即座に確認できます。
さらに重要なのがssl-enum-ciphersです。
このスクリプトは、サーバーがサポートしている暗号スイートをリストアップし、古いSSL/TLSプロトコルの有無を評価してくれます。
脆弱な暗号化設定が残っている場合、中間者攻撃のリスクが高まるため、定期的なチェックが推奨されます。
3. SMB共有の脆弱性診断(smb-vuln-*)
Windows環境が多く存在する内部ネットワークの診断では、SMBプロトコルの調査が重要視されます。
過去にはWannaCryのような大規模な攻撃がSMBの脆弱性を突いて拡散しました。
smb-vuln-ms17-010などのスクリプトを使用することで、既知の重大な脆弱性がパッチ未適用で残っていないかを検証できます。
企業の社内ネットワークにおける安全性を確保するためには、これらのスクリプトによる定期的なスキャンが非常に効果的です。
4. SSHのセキュリティ確認(ssh-auth-methods)
リモート管理に使用されるSSHですが、パスワード認証が許可されている場合はブルートフォース攻撃の標的になります。
ssh-auth-methodsを実行すると、そのサーバーが許可している認証方法を特定できます。
「公開鍵認証のみ」が推奨される環境において、もし「password」が含まれていれば、設定不備として指摘すべきポイントとなります。
NSEを運用する際のベストプラクティス
NSEは非常に強力ですが、正しく運用しなければ思わぬトラブルを招く可能性があります。
ここでは、安全かつ効果的にスクリプトを運用するための注意点を解説します。
対象システムへの負荷を考慮する
一部のNSEスクリプトは、ターゲットに対して短時間に大量のリクエストを送信します。
特にbruteカテゴリやdosカテゴリに属するスクリプトは、サービス停止を引き起こす恐れがあります。
業務時間中に本番サーバーをスキャンする場合は、「safe」カテゴリに限定するか、事前に影響範囲を十分に検証してください。
また、-Tオプションでスキャンの速度(タイミング)を調整し、負荷を軽減させることも検討すべきです。
スキャン結果の解釈に注意する
NSEが出力する「脆弱性あり(VULNERABLE)」という結果が、必ずしも常に正確であるとは限りません。
一部のスクリプトはバナー情報のバージョン番号のみを見て判断している場合があり、いわゆる「誤検知」が発生することがあります。
重要な脆弱性が指摘された場合は、必ず手動での検証や、他のツールによる裏付けを行ってください。
法的な同意と倫理の遵守
NSEを含むポートスキャンツールは、自分が管理権限を持たないネットワークに対して実行すると、不正アクセス禁止法などに抵触する可能性があります。
診断を行う前には、必ず所有者の明確な同意を得ていることを確認してください。
「ツールの強力さは、使用者の倫理観に依存する」ということを忘れてはなりません。
スクリプトのカスタマイズと自作への道
標準搭載のスクリプトで満足できない場合は、Lua言語を用いてスクリプトをカスタマイズすることが可能です。
既存のスクリプトをエディタで開き、ロジックを読み解くことで、独自のチェック項目を追加することができます。
例えば、自社固有のアプリケーションが正しく動作しているかを確認する「ヘルスチェック用NSE」を作成することも夢ではありません。
高度なセキュリティエンジニアを目指すのであれば、Luaの基本構文を学び、スクリプトの自作に挑戦することをお勧めします。
まとめ
Nmapスクリプトエンジン(NSE)は、単なるスキャナーとしてのNmapを、総合的な診断プラットフォームへと進化させる機能です。
カテゴリを適切に使い分け、推奨されるスクリプトを活用することで、ネットワークの現状をより深く、正確に把握できるようになります。
本記事で紹介したhttp-enumやssl-enum-ciphersなどのスクリプトは、日々のセキュリティ監査において即戦力となるものばかりです。
ただし、その強力な機能ゆえに、ターゲットへの負荷や法的な制約には細心の注意を払う必要があります。
NSEの仕組みを正しく理解し、適切に実践することで、効率的かつ高度なネットワーク診断を実現しましょう。