近年のビジネスシーンにおいて、Microsoft 365は業務の基盤を支える不可欠なインフラとなっています。
しかし、その普及率の高さゆえに、サイバー攻撃者にとって最も効率的な標的となっているのが現状です。
特に、Microsoft 365の認証情報を狙ったフィッシング詐欺は、従来のメールフィルターをすり抜けるほど巧妙化しています。
本記事では、企業が今すぐ警戒すべき最新の認証偽装手口を紐解き、被害を未然に防ぐための具体的な対策を詳しく提示します。
Microsoft 365を狙うフィッシングが激化する背景
多くの企業がクラウドシフトを加速させる中で、Microsoft 365のアカウントは単なるメールアカウント以上の価値を持つようになりました。
一度アカウントが乗っ取られると、SharePointやOneDriveに保存された機密情報へのアクセスを許すだけでなく、組織内でのなりすましメール送信の足場に悪用されます。
攻撃者にとって、Microsoft 365の認証情報は「企業のデジタル資産への万能鍵」と同義であると言えるでしょう。
こうした背景から、認証プロセスそのものを巧妙に偽装し、ユーザーを欺く手法が日々アップデートされています。
従来のフィッシング対策では防ぎきれないケースが増えており、組織としての防御レベルの向上が急務となっています。
巧妙化する最新の認証偽装フィッシング手口
1. Adversary-in-the-Middle(AiTM)攻撃
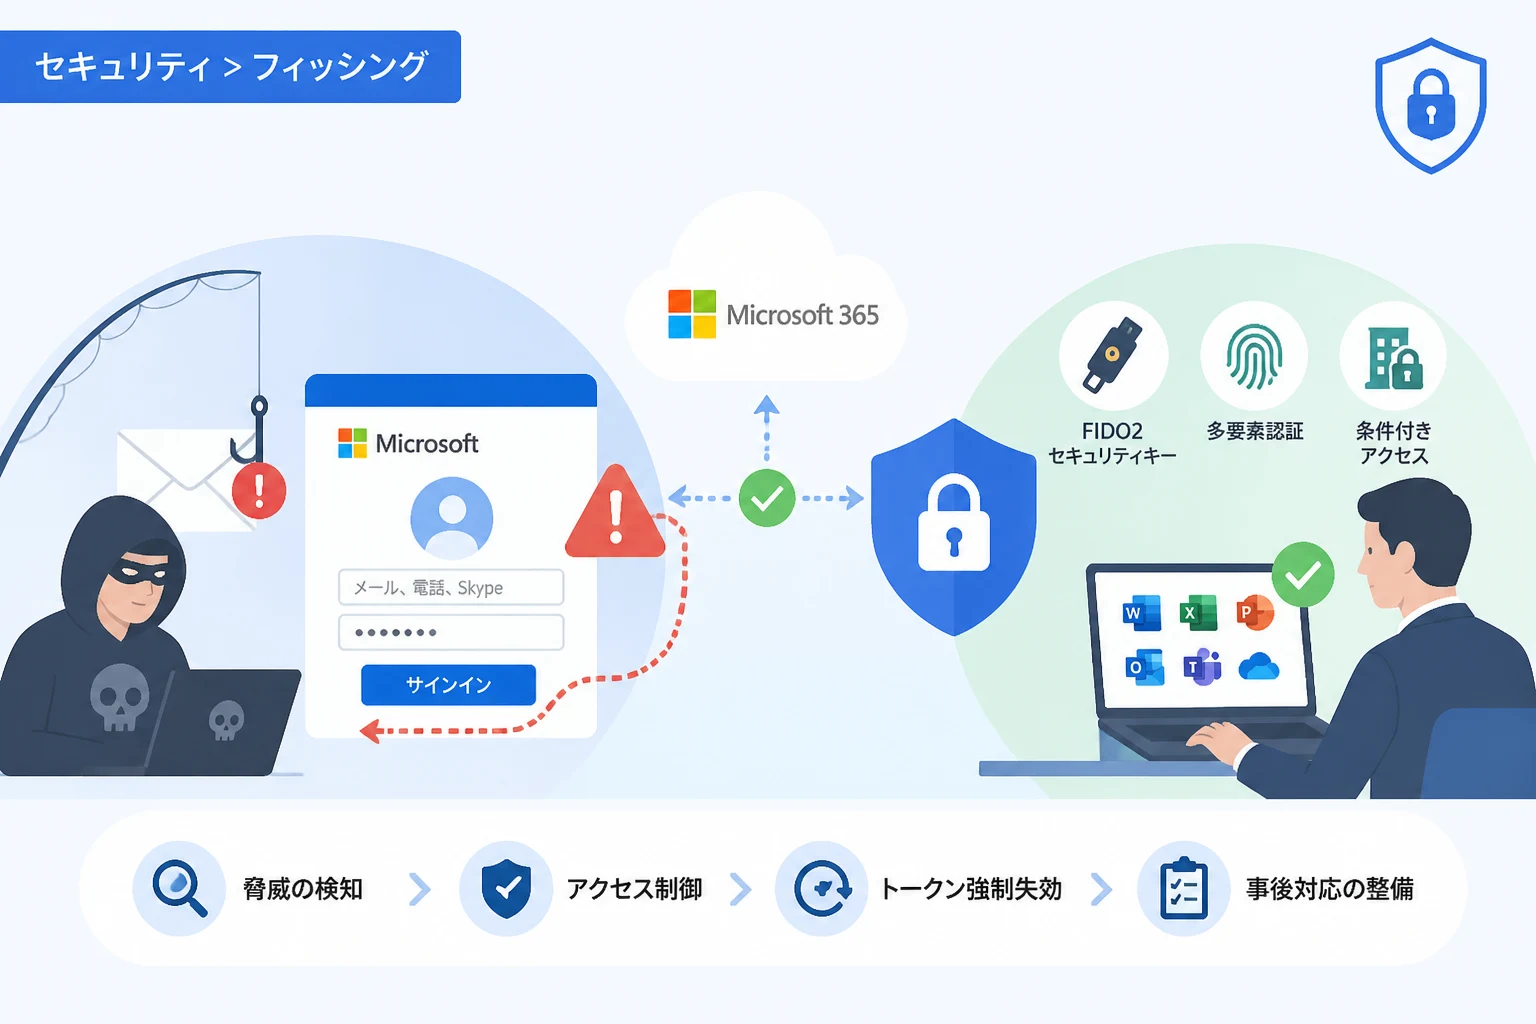
現在、最も警戒すべき手法の一つが「AiTM(中間者)攻撃」と呼ばれる高度なフィッシング手法です。
この手法では、攻撃者がユーザーとMicrosoftの正規サーバーの間に「プロキシサーバー」を介在させます。
ユーザーが偽のログインページに情報を入力すると、その情報はリアルタイムで正規のサーバーに転送されます。
最大の特徴は、多要素認証(MFA)を突破できてしまう点にあります。
攻撃者はユーザーが入力したワンタイムパスワードなどもリアルタイムで中継し、最終的に発行される「セッションクッキー」を盗み取ります。
これにより、攻撃者はパスワードを知らなくても、ユーザーの認証済み状態をそのまま乗っ取ることが可能になります。
2. QRコードを利用したフィッシング(Quishing)
メール本文にURLを記載するのではなく、QRコードを貼り付けて偽サイトへ誘導する「Quishing(クイッシング)」が急増しています。
セキュリティ製品の多くはメール内のURLをスキャンして危険性を判定しますが、画像内のQRコードの解析を回避されるケースが少なくありません。
「多要素認証の再設定が必要です」といった緊急性を煽る文面とともにQRコードを表示し、スマートフォンでのスキャンを促します。
スマートフォンはPCに比べてURLの確認がしにくいため、偽のログイン画面であることに気づかずに情報を入力してしまうリスクが高まります。
3. Microsoft公式サービスを悪用した誘導
攻撃者は、検知を逃れるためにMicrosoft自体のサービスを悪用してフィッシングメールを送信します。
例えば、SharePointやOneDriveの「共有通知」機能を悪用し、正規の通知メールを装って偽のログインページへのリンクを送りつけます。
送信元のドメインが「microsoft.com」などの正規のものであるため、ユーザーもシステムも「安全なメール」だと誤認しやすくなります。
また、Azure上に構築した正規のアプリケーションを装い、「組織の情報へのアクセス許可」を求める「OAuthフィッシング」も増加傾向にあります。
一度「許可」をクリックしてしまうと、パスワードを変更しても攻撃者によるアクセスが継続される恐れがあるため非常に危険です。
認証偽装を見抜くためのチェックポイント
技術的な対策も重要ですが、従業員一人ひとりが違和感に気づくための視点を持つことも欠かせません。
まず確認すべきは、ブラウザの「アドレスバー」に表示されているURLの正確性です。
「login.microsoftonline.com」などの正規ドメインと一文字だけ異なるような、タイポスクワッティングドメインが多用されます。
また、メールの文面において「24時間以内に対応しないとアカウントを停止する」といった過度な不安を煽る表現がないか注意してください。
不自然な日本語や、組織内では通常使われない言い回しが含まれている場合も、フィッシングの可能性を疑うべきです。
少しでも疑わしいと感じた場合は、メール内のリンクをクリックせず、あらかじめブックマークしておいた正規のページからログインする習慣を徹底しましょう。
企業が講じるべき具体的なセキュリティ対策
多要素認証(MFA)の強化とFIDO2の導入
従来のSMS認証や認証アプリによるワンタイムパスワードだけでは、前述のAiTM攻撃を防ぐことは困難です。
そこで有効なのが、「フィッシング耐性のあるMFA」の導入です。
FIDO2(WebAuthn)に準拠した物理セキュリティキーや、Windows Hello for Businessなどのデバイス紐付け型認証が推奨されます。
これらの方式では、認証時にブラウザのドメインを確認するため、偽サイトでの認証そのものが成立しない仕組みになっています。
条件付きアクセスの活用
Microsoft 365(Entra ID)が提供する「条件付きアクセス」機能を活用し、ログイン時の制限を厳格化します。
「会社が許可したデバイス以外からのアクセスを禁止する」「特定の国以外からのログインを遮断する」といった設定が有効です。
また、ログイン試行の振る舞いからリスクを判定し、高リスクと判断された場合にのみ追加の認証を求める「リスクベースの認証」も効果を発揮します。
EDRおよびメールセキュリティ製品の高度化
エンドポイントでの検知を行うEDR(Endpoint Detection and Response)は、万が一認証情報が盗まれた後の不審な動きを察知するために必要です。
また、メールセキュリティ製品においては、リンクのサンドボックス実行やQRコード解析機能を備えた次世代型の製品を選ぶことが望ましいでしょう。
API連携型のメールセキュリティを導入することで、Microsoft 365の標準機能だけでは防ぎきれない巧妙な攻撃を多層的に防御できます。
認証方式によるフィッシング耐性の比較
以下の表は、一般的に利用される認証方式と、フィッシング攻撃に対する耐性を比較したものです。
| 認証方式 | フィッシング耐性 | AiTM攻撃への有効性 | 導入のしやすさ |
|---|---|---|---|
| パスワードのみ | 極めて低い | 防げない | 容易 |
| SMS/音声ワンタイムパスワード | 低い | 防げない | 中程度 |
| 認証アプリ(プッシュ通知) | 中程度 | 一部を除き防げない | 容易 |
| 物理セキュリティキー(FIDO2) | 非常に高い | 完全に防御可能 | ハードウェアが必要 |
| Windows Hello for Business | 非常に高い | 完全に防御可能 | OS/デバイス設定が必要 |
インシデント発生時の初動対応
どれほど対策を講じても、人為的なミスをゼロにすることは難しいため、事後対応のフローを確立しておく必要があります。
従業員から「不審なサイトに情報を入力してしまった」との報告があった場合、即座に対象アカウントのセッションを強制終了させます。
パスワードの変更はもちろんですが、それ以上に重要なのが「アクティブな認証トークンの取り消し」です。
攻撃者がセッションクッキーを保持している場合、パスワードを変えてもログイン状態が維持されてしまうからです。
並行して、そのアカウントによるメールの自動転送設定が勝手に追加されていないか、機密ファイルへのアクセスログに異常がないかを徹底的に調査してください。
まとめ
Microsoft 365を標的とした認証偽装フィッシングは、もはや単なる「偽メール」の域を超え、システムの仕組みを逆手に取った高度なサイバー攻撃へと進化しています。
AiTM攻撃やQuishingといった最新の手口に対しては、従来の「注意喚起」や「単純なMFA」だけでは限界があることを認識しなければなりません。
企業としては、FIDO2などのフィッシング耐性を持つ認証方式の採用や、条件付きアクセスによる多層防御の構築を最優先で検討すべきです。
同時に、万が一の事態を想定した検知・対応体制を整えることが、ビジネスの継続性を守るための鍵となります。
技術と運用の両面から対策をアップデートし続けることで、巧妙化する脅威から組織の大切な情報を守り抜きましょう。