Instagramの青い認証バッジは、そのアカウントが本物であることを示す信頼の象徴として多くのユーザーが憧れる存在です。
しかし、この認証バッジへの関心につけ込み、アカウント情報を盗み取ろうとするフィッシング詐欺が世界中で急増しています。
攻撃者はMeta社の公式サポートを巧妙に装い、ユーザーの心理的な隙を突いて偽の申請フォームへと誘導します。
一度情報を入力してしまうと、アカウントの乗っ取りだけでなく、登録している個人情報や連絡先までもが危険にさらされることになります。
この記事では、最新のフィッシング詐欺の手口を明らかにし、大切なアカウントを守るための具体的な防衛策について詳しく解説します。
Instagram認証バッジを騙るフィッシング詐欺の正体
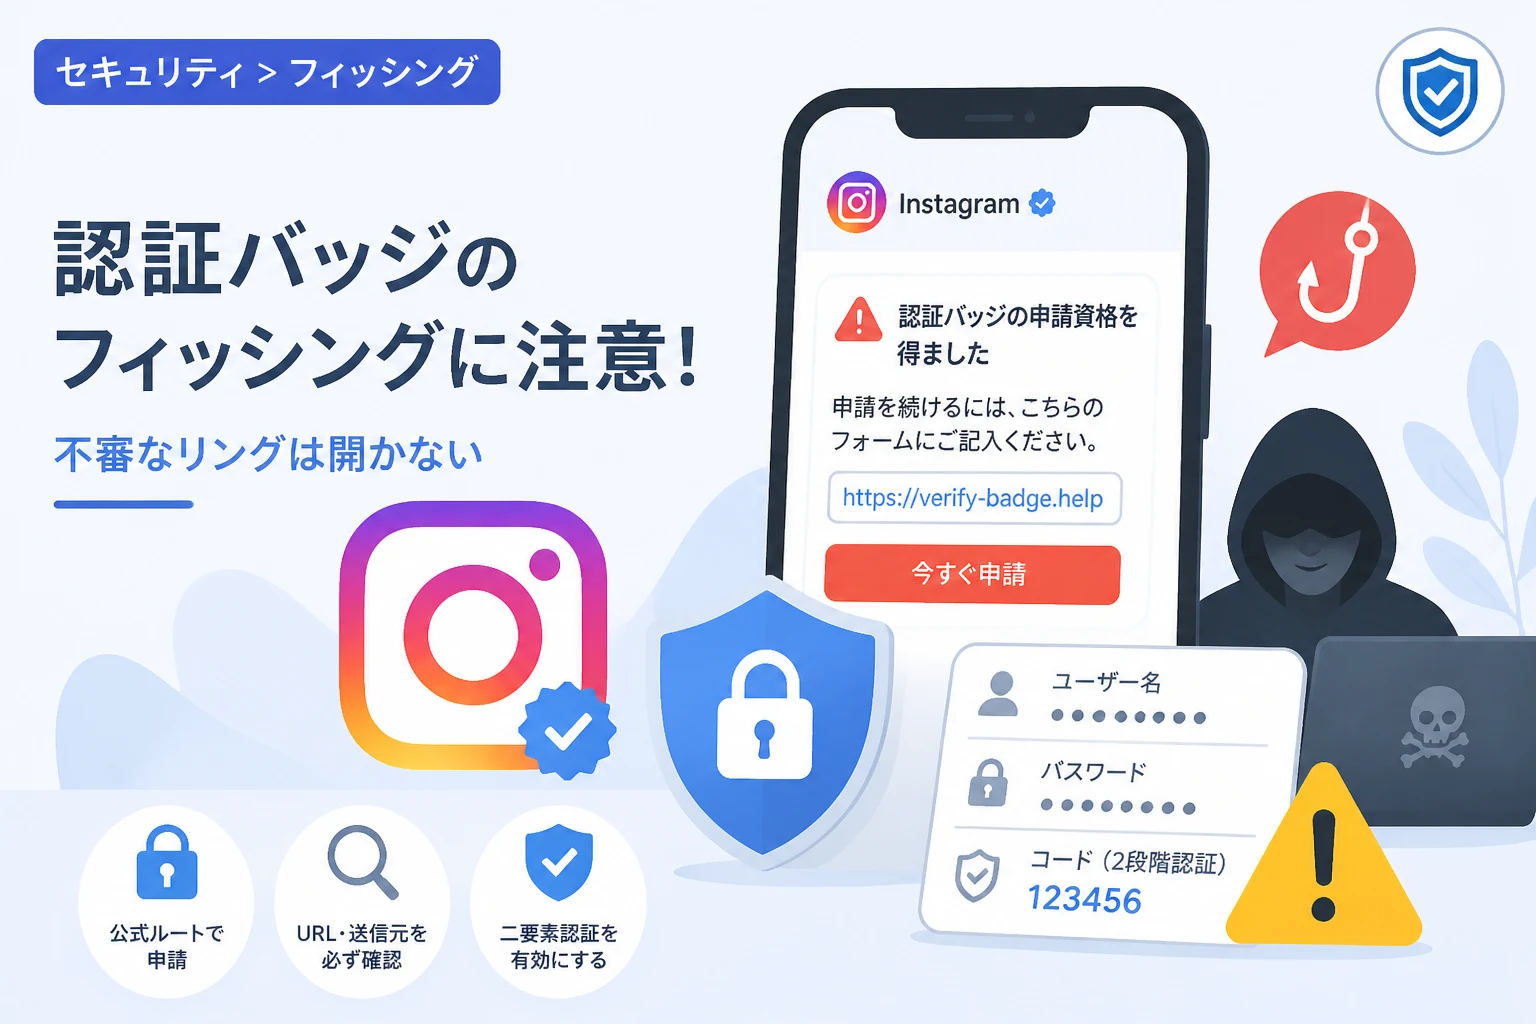
認証バッジ詐欺の多くは、ユーザーに対して「あなたののアカウントが認証バッジを取得する資格を得ました」という魅力的な通知から始まります。
この通知は、Instagramのダイレクトメッセージ(DM)や、登録しているメールアドレス宛に届くことが一般的です。
メッセージには、公式ロゴやMeta社のブランドカラーが使われており、一見しただけでは本物と見分けがつかないほど精巧に作られています。
文面には「24時間以内に申請しないと権利が失効する」といった緊急性を煽る言葉が含まれていることが大きな特徴です。
ユーザーを焦らせることで、冷静な判断力を奪い、リンクをクリックさせることが攻撃者の狙いです。
リンクをクリックした先に待ち構えているのは、本物のログイン画面にそっくりなフィッシングサイト(偽サイト)です。
ここで入力したユーザーネームやパスワードは、リアルタイムで攻撃者の手元に渡る仕組みになっています。
巧妙化する偽メッセージのパターン
最近の詐欺メッセージは、単なる「バッジ付与」の案内だけでなく、さまざまな口実を使うようになっています。
例えば、「あなたのアカウントが著作権侵害の報告を受けたが、認証バッジを申請すれば審査を通じて潔白を証明できる」といった、不安を煽る内容も増えています。
また、サブスクリプションサービスである「Meta Verified(Meta認証)」の支払いに問題があるとして、再ログインを促すケースも確認されています。
これらはいずれも、最終的にログイン情報を入力させるための偽の申請フォームへと誘導することが目的です。
公式のInstagramやMetaが、DMを通じて認証バッジの申請を直接依頼したり、パスワードを要求したりすることは決してありません。
偽の申請フォームを見抜くためのチェックポイント
フィッシング詐欺の被害を防ぐためには、怪しいと感じた際に立ち止まって確認すべきポイントがいくつかあります。
まず最も重要なのは、表示されているページのURL(ドメイン名)を正しく確認することです。
公式サイトのURLは instagram.com ですが、詐欺サイトでは ig-verify-badge.com や meta-help-support.net といった紛らわしい文字列が使われます。
スマートフォンのブラウザではURLが省略されて表示されることが多いため、必ずアドレスバーをタップして全文字列を確認してください。
次に、メールの送信元アドレスが正しいかどうかを確認しましょう。
Metaからの公式メールは、必ず @mail.instagram.com や @support.facebook.com といった正規のドメインから送信されます。
Gmailなどのフリーメールアドレスや、一文字だけ変えたようなドメインからの通知はすべて詐欺であると判断して間違いありません。
二段階認証コードを要求するフォームは危険
偽の申請フォームの中には、ユーザーネームとパスワードに加えて、二段階認証のセキュリティコードまで入力させようとするものがあります。
二段階認証コードは、本人確認のための最終的な砦となる非常に重要な情報です。
攻撃者はこのコードさえ手に入れれば、ユーザーが設定したセキュリティを突破してアカウントを完全に乗っ取ることができます。
どのような申請手続きであっても、外部のフォームで二段階認証コードの入力を求められることはあり得ません。
このような要求があった時点で、そのサイトは100%フィッシング詐欺であると断定してください。
Instagram公式が推奨する正しい認証手続き
認証バッジの取得を希望する場合、必ずInstagramアプリ内の設定メニューから正規の手順で行うようにしてください。
アプリ以外から届く「申請案内」に従って手続きを進める必要は一切ありません。
公式な認証リクエストの手順は以下の通りです。
- Instagramアプリで自分のプロフィール画面を開く
- 右上の三本線アイコン(メニュー)をタップする
- 「設定とプライバシー」を選択する
- 「アカウントの種類とツール」の中にある「認証のリクエスト」をタップする
また、月額料金を支払って認証を受ける「Meta認証」についても、公式の設定画面内にある「アカウントセンター」からのみ申し込むことが可能です。
これ以外の経路、特に外部サイトでの手続きを求められる場合はすべて偽物です。
正規のプロセスでは、公的な本人確認書類の提出が求められますが、これはアプリ内の安全なシステムを通じて行われます。
フィッシング詐欺からアカウントを守る5つの鉄則
認証バッジを騙る詐欺に限らず、あらゆるフィッシング攻撃からアカウントを守るためには、日頃からの備えが不可欠です。
以下の5つの鉄則を徹底することで、セキュリティレベルを大幅に高めることができます。
1. 二要素認証(2FA)を必ず有効にする
万が一パスワードが流出してしまった場合でも、二要素認証が設定されていれば、攻撃者はアカウントにログインできません。
SMSによる認証よりも、「Google Authenticator」などの認証アプリを使用する方法がより安全でおすすめです。
設定画面の「セキュリティ」項目から、今すぐ有効になっているか確認しましょう。
2. Instagram公式からのメールをアプリ内で確認する
Instagramには、過去14日間に公式から送信されたセキュリティメールをアプリ内で確認できる機能があります。
「設定」>「セキュリティ」>「Instagramからのメール」という項目を確認してください。
ここに記載されていないメールが届いた場合、それはMeta社を装った偽メールであることが確定します。
3. パスワードの使い回しを避ける
他のWebサービスと同じパスワードを使い回していると、一つのサービスから漏洩した情報をもとにInstagramアカウントが乗っ取られるリスクが高まります。
強力で推測されにくい独自のパスワードを設定し、可能であればパスワードマネージャーを活用して管理しましょう。
4. 怪しいリンクは絶対にクリックしない
DMやメールで送られてきたリンクは、たとえ知人からの送信であっても安易にクリックしてはいけません。
知人のアカウント自体が既に乗っ取られており、詐欺の片棒を担がされている可能性があるからです。
不審なメッセージを受け取った際は、送信者に別の手段で確認を取るか、無視するのが最善の策です。
5. ログインアラートを設定する
新しいデバイスやブラウザからログインがあった際に通知を受け取る「ログインアラート」機能を活用しましょう。
これにより、身に覚えのないアクセスがあった場合に即座に気づき、パスワードを変更するなどの対処が可能になります。
もし偽の申請フォームに情報を入力してしまったら
もし誤って偽のサイトにパスワードを入力してしまった場合は、一分一秒を争う対応が必要です。
まずは、まだ自分のアカウントにログインできるかどうかを確認してください。
ログインができる状態であれば、直ちにパスワードを変更してください。
パスワードを変更する際は、他の全てのデバイスから強制的にログアウトするオプションを選択することが重要です。
次に、アカウント設定の中に「見覚えのないメールアドレス」や「連携済みの電話番号」が追加されていないか入念にチェックしてください。
攻撃者は、後からアカウントを取り返せるように、リカバリ情報を書き換えてしまうことが多いためです。
もし既にログインできなくなっている場合は、Instagramの公式ヘルプセンターにある「不正アクセスされたアカウントの復旧」ページから、復旧リクエストを送信してください。
本人確認のために動画自撮り(セルフィー)の提出を求められることがありますが、これは公式の正規なプロセスですので、指示に従って進めましょう。
まとめ
Instagramの認証バッジは魅力的な機能ですが、それを手に入れるための近道や裏技は存在しません。
攻撃者は「特別な案内」や「限定の権利」といった言葉であなたの心理を揺さぶり、情報を盗み出そうと狙っています。
公式からの連絡はアプリ内の通知センターや専用のメール設定画面で必ず確認できるという原則を忘れないでください。
二要素認証の導入と、不審なリンクを警戒する慎重な姿勢こそが、最高のアカウント保護対策となります。
正しい知識を持ち、冷静に対応することで、フィッシング詐欺の脅威からあなたの大切なアカウントとフォロワーを守りましょう。