PayPalを装ったフィッシングメールやSMSは、年々その巧妙さを増しており、多くのユーザーが被害に遭うリスクにさらされています。
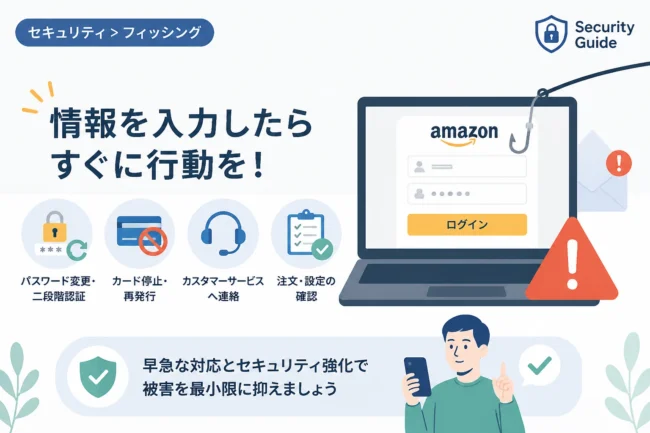
もし、メール内のリンクをクリックして表示された偽のログイン画面に、メールアドレスやパスワードを入力してしまった場合、一刻を争う対応が必要です。
攻撃者は入手したアカウント情報を使い、即座に不正送金を行ったり、登録されているクレジットカード情報を悪用したりする可能性があります。
本記事では、PayPalの偽サイトにログインしてしまった直後に取るべき緊急対応手順を、順を追って解説します。
パニックにならず、まずは落ち着いて以下の手順を一つずつ実行し、被害を最小限に抑えましょう。
二次被害を防ぐための最優先アクション
偽サイトに情報を入力してしまったと気づいた瞬間、最も重要なのは「攻撃者がアカウントを完全に支配する前にアクセス権を取り戻す」ことです。
攻撃者は情報を入手した後、まず最初にアカウントのパスワードを変更し、正当な持ち主を締め出そうとします。
公式サイトからパスワードを即座に変更する
まずは、検索エンジンやブックマークからPayPalの公式サイトに直接アクセスしてください。
フィッシングメールに記載されていたリンクは二度とクリックしてはいけません。
公式サイトにログインできたら、すぐに設定画面からパスワードを新しいものに変更してください。
パスワードは、他のサービスで使い回していない、全く新しい文字列に設定することが重要です。
もし、既にログインできなくなっている場合は、パスワードの再設定機能(パスワードを忘れた場合)を試してください。
それでもログインできない場合は、攻撃者によってメールアドレスまで変更されている可能性があるため、すぐにPayPalのカスタマーサポートへ連絡する必要があります。
強力なパスワードを設定する際のポイント
新しいパスワードは、英大文字、小文字、数字、記号を組み合わせた12文字以上の長さにすることをお勧めします。
生年月日や電話番号、辞書に載っているような単語は、攻撃者に推測されやすいため避けてください。
可能であれば、パスワード管理ツールを使用して、複雑でランダムな文字列を生成するのが最も安全です。
二段階認証(2FA)の有効化
パスワードの変更と同時に、必ず「二段階認証(2段認証)」を有効にしてください。
これにより、万が一パスワードが再度流出したとしても、スマートフォンのアプリやSMSに届く認証コードがなければログインできなくなります。
二段階認証は、フィッシング詐欺に対する最も強力な防御策の一つです。
既に設定済みの場合でも、攻撃者が設定を解除していないか、または別の認証用電話番号が追加されていないかを確認してください。
金融機関への連絡と利用停止の手続き
PayPalアカウントに紐づけているクレジットカードや銀行口座の情報も、攻撃者の手に渡っている可能性が極めて高いです。
偽サイトの中には、ログイン情報だけでなく、クレジットカード番号やセキュリティコード(CVV)の入力を求めるものも多く存在します。
クレジットカード会社への連絡
PayPalに登録しているすべてのクレジットカードの発行会社に連絡し、フィッシング詐欺に遭った旨を伝えてください。
カードの利用停止措置を依頼し、新しいカード番号での再発行を検討しましょう。
不正利用が発生していないか、直近の利用明細をオペレーターと一緒に確認することも重要です。
多くのカード会社では、不正利用に対する補償制度がありますが、発覚後の報告が遅れると補償の対象外となる場合があるため注意してください。
銀行口座の状況確認
銀行口座をPayPalに連携させている場合は、銀行の窓口やカスタマーセンターにも連絡を入れてください。
口座振替の設定を一時的に停止する、あるいは残高に不審な動きがないかを確認する必要があります。
特に、PayPal経由での自動引き落とし設定が攻撃者によって悪用されるリスクを考慮しなければなりません。
| 連絡先 | 主な確認・依頼事項 | 緊急度 |
|---|---|---|
| PayPal公式サイト | パスワード変更、二段階認証の設定、取引履歴の確認 | 最高(即時) |
| クレジットカード会社 | カードの利用停止、再発行の手続き、不正利用の有無 | 高(当日中) |
| 銀行 | 口座の動きを確認、振替停止の相談 | 中 |
| 警察・サイバー犯罪相談 | 被害届の提出、今後のアドバイス | 低(状況に応じて) |
PayPalアカウント内の設定確認
パスワードを変更してログインを確保した後も、アカウント内部に「攻撃者が後から侵入するための裏道」が作られていないか確認が必要です。
攻撃者は、一度のログインで将来にわたってアカウントを制御できるよう、設定を書き換えることがあります。
登録情報の改ざんをチェックする
アカウント設定の中に、見覚えのない「メールアドレス」や「電話番号」が追加されていないかを確認してください。
予備のメールアドレスが追加されていると、あなたがパスワードを変えても、攻撃者がそのアドレスを使って再度パスワードをリセットできる可能性があります。
配送先住所に見覚えのない住所が追加されていないかもチェックしてください。
攻撃者があなたのアカウントを使って商品を購入し、自分のアジトへ配送させようとする手口が一般的だからです。
取引履歴の不審な動きを特定する
過去24時間から数日間の取引履歴を隅々まで確認してください。
少額のテスト決済が行われている場合、それは攻撃者がそのカードやアカウントが有効かどうかを確認している兆候です。
もし身に覚えのない支払いを見つけた場合は、すぐにPayPalの「問題解決センター」から異議申し立てを行ってください。
PayPalには「買い手保護制度」があり、不正な取引と認められれば全額返金される可能性があります。
技術的な安全性の確保
偽サイトにアクセスした際、ウイルスやマルウェアがデバイスにインストールされる危険性も否定できません。
単に情報を入力しただけでなく、偽サイト上で何らかのファイルをダウンロードしたり、実行許可を出したりした場合は特に注意が必要です。
ブラウザのキャッシュとクッキーの削除
偽サイトのスクリプトがブラウザに残っている可能性があるため、キャッシュとクッキーをクリアしてください。
これにより、セッション情報の再利用を防ぎ、ブラウザの安全性をリセットすることができます。
また、ブラウザに保存されているパスワード機能を使ってPayPalの情報を保存していた場合、そのデータが正しく更新されているかも確認しましょう。
ウイルススキャンとセキュリティ診断
使用しているパソコンやスマートフォンで、最新の定義ファイルを用いたウイルススキャンを実行してください。
キーロガー(キー入力を記録するウイルス)が仕込まれていると、せっかく変更した新しいパスワードも筒抜けになってしまいます。
不審なアプリが勝手にインストールされていないか、インストール済みのアプリ一覧も目視で確認しましょう。
OSやブラウザのアップデートが未完了であれば、この機会に最新の状態へ更新し、脆弱性を塞いでください。
同じパスワードを使い回している他サービスへの対応
もし、PayPalと同じメールアドレスとパスワードの組み合わせを、他のサイト(Amazon、楽天、SNS、Apple IDなど)でも使用しているなら、非常に危険な状態です。
攻撃者は入手したリストを使い、他の主要なWebサービスへ「リスト型攻撃」を仕掛けてきます。
共通のパスワードを使っている全てのサービスのパスワードを変更してください。
一つ一つのサービスで異なるパスワードを設定することが、被害の拡大を防ぐ唯一の方法です。
今後のためのフィッシング対策習慣
今回の被害を教訓に、二度と同じ罠にかからないための対策を身につけましょう。
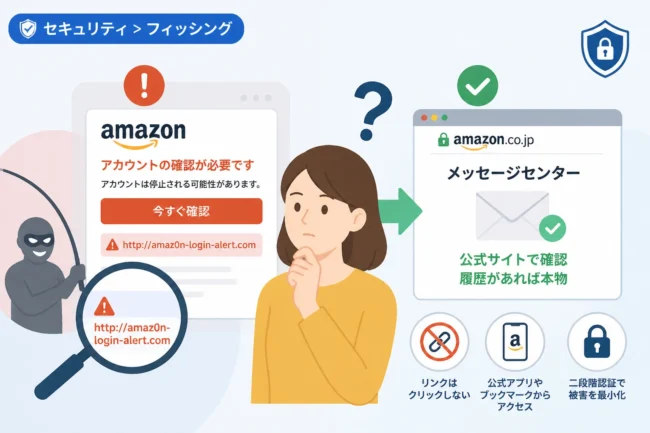
まず、メールやSMSに含まれるリンクは、どんなに本物らしく見えても「原則としてクリックしない」ことを徹底してください。
PayPalからの通知があった場合は、常にブラウザのブックマークから公式サイトへ行くか、公式アプリを開いて確認する習慣をつけましょう。
また、メールの差出人アドレスが「paypal.com」などの正しいドメインであるかを確認することも一つの手段ですが、差出人は偽装可能なため、過信は禁物です。
公式のPayPalメールは、通常「お客様」や「メールアドレス様」ではなく、登録している「本名」で呼びかけてくる点も知っておくと役立ちます。
まとめ
PayPalの偽サイトにログインしてしまったときは、何よりもスピードが重要です。
まずは公式サイトでパスワードの変更と二段階認証の有効化を行い、アカウントの支配権を確保してください。
次に、紐づけているクレジットカード会社や銀行へ連絡し、不正利用を未然に防ぐための措置を講じることが不可欠です。
アカウント内の登録情報や取引履歴に異常がないかを確認し、必要であればPayPalの問題解決センターを活用しましょう。
そして最後に、デバイスのウイルススキャンと他サービスでのパスワード使い回しの解消を行い、セキュリティの土台を強化してください。
フィッシング詐欺は誰にでも起こり得る脅威ですが、正しい知識と迅速な行動があれば、被害を最小限に食い止めることができます。
今回の経験を機に、二段階認証の徹底やパスワード管理の改善を行い、より安全なオンライン決済環境を整えていきましょう。