Amazonを装った巧妙なフィッシングメールや偽サイトの被害が後を絶ちません。
「アカウントに異常がある」「支払いに失敗した」といった警告に驚き、思わずログイン情報を入力してしまったという方も多いのではないでしょうか。
もし偽サイトに情報を入力してしまったとしても、落ち着いて迅速に対処することで被害を最小限に食い止めることが可能です。
本記事では、偽サイトにログイン情報を入力してしまった直後に取るべき緊急ステップと、その後の安全確保について詳しく説明します。
1. 発覚直後に優先して行うべき3つの緊急対応
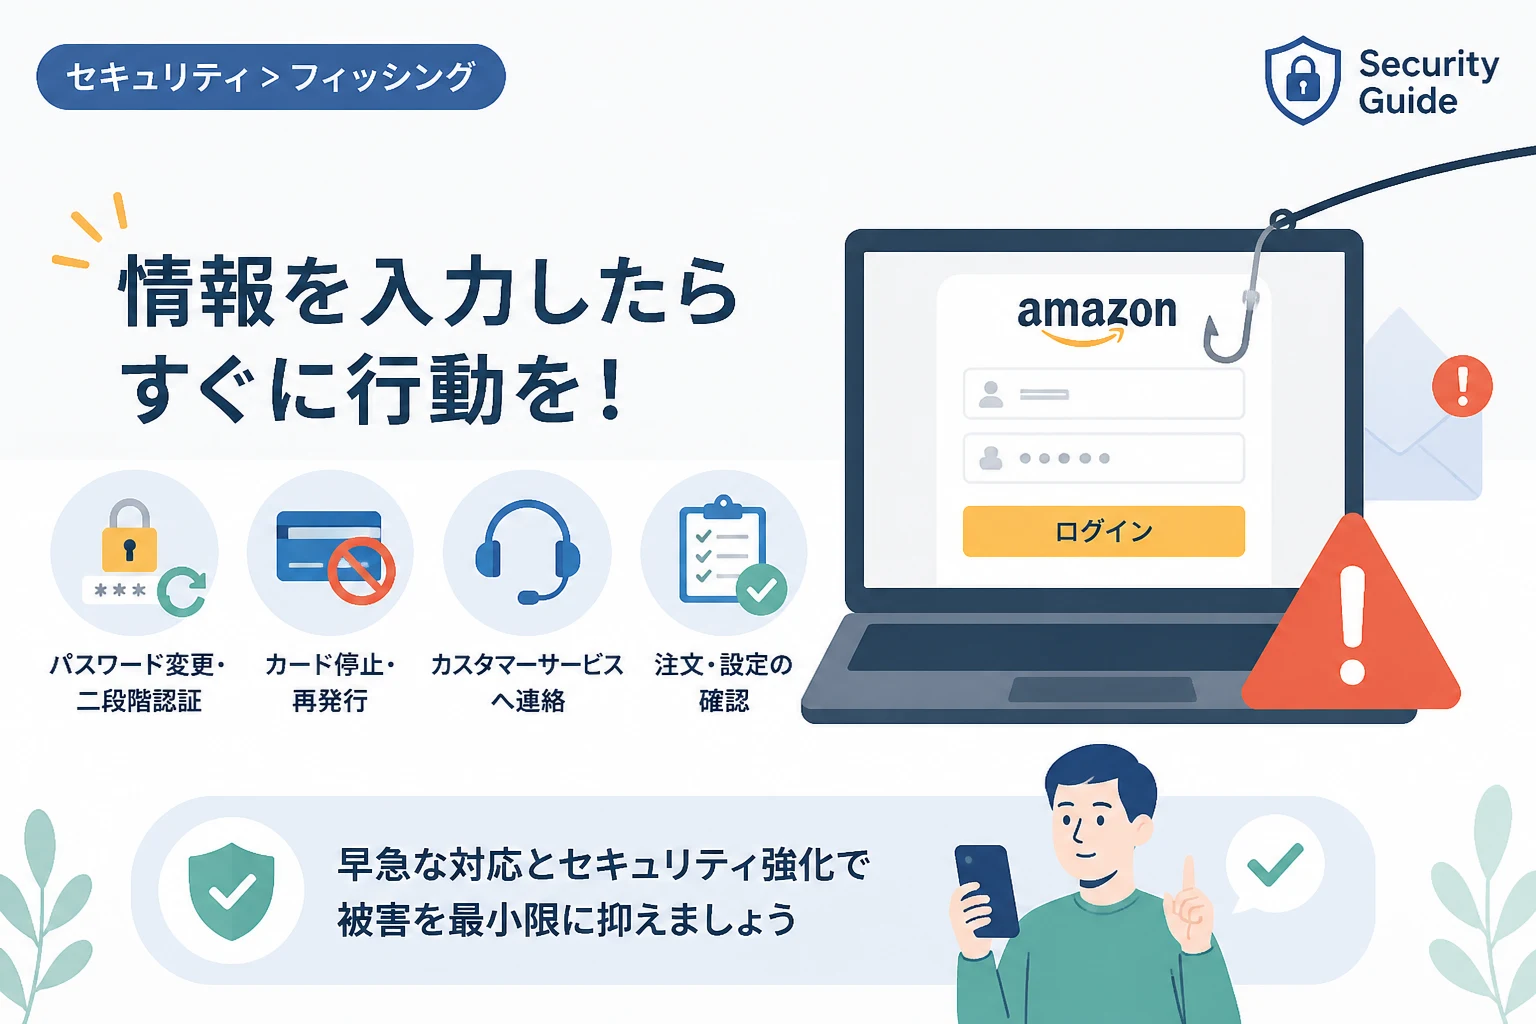
偽サイトに情報を入力してしまったことに気づいたら、まずは1分1秒でも早く以下の対応を行ってください。
正規のAmazonサイトからパスワードを変更する
まだ自分のアカウントにログインできる状態であれば、攻撃者がパスワードを書き換える前にパスワードを変更する必要があります。
必ずブラウザのお気に入りや公式アプリから、正規のAmazon公式サイトにアクセスしてください。
設定画面の「ログインとセキュリティ」から、現在使用しているものとは全く異なる強力なパスワードに設定し直しましょう。
他のサービスでも同じパスワードを使い回している場合は、それらのパスワードもすべて変更する必要があります。
2段階認証の設定を有効化する
パスワードを変更すると同時に、2段階認証(多要素認証)が設定されているか確認してください。
2段階認証を有効にしていれば、万が一パスワードが漏洩しても、手元のスマートフォンに届くコードがなければログインを阻止できます。
もしすでに有効になっている場合は、登録されている電話番号や認証アプリの設定が攻撃者によって書き換えられていないかを必ずチェックしてください。
攻撃者はログイン後に真っ先に2段階認証を無効化、あるいは自分の端末に紐付け直そうとするため注意が必要です。
クレジットカードの利用停止手続きを行う
偽サイトでログイン情報だけでなく、クレジットカード番号やセキュリティコードを入力してしまった場合は、一刻を争います。
すぐにカード会社の紛失・盗難受付窓口(24時間対応)に連絡し、カードの利用停止と再発行を依頼してください。
「まだ不正利用されていないから大丈夫」と過信せず、カード番号を教えてしまった時点でカードを無効化するのが最も安全な対策です。
2. ログインできなくなった場合の対処法
パスワードを変更しようとした際に「パスワードが正しくありません」と表示され、ログインできない場合は、すでに攻撃者にアカウントを乗っ取られている可能性があります。
Amazonカスタマーサービスへ至急連絡する
自分自身で操作ができなくなった場合は、Amazonのカスタマーサービスへ直接連絡するしかありません。
Amazonのヘルプページにある「パスワードを忘れた場合」や「ログインできない場合」の案内から、チャットや電話でのサポートを求めてください。
その際、「フィッシング詐欺の被害に遭い、ログインできなくなった」旨を明確に伝えます。
カスタマーサービス側でアカウントを一時凍結し、本人確認を経てアカウントの所有権を取り戻す手続きが進められます。
注文履歴や登録情報の改ざんを確認する
アカウントの管理権限を取り戻した後は、必ず詳細な利用状況を確認してください。
攻撃者が勝手に高額商品を購入したり、ギフト券を購入して自分のアドレスに送付したりしているケースがあります。
また、商品の配送先住所に見知らぬ住所が追加されていないかも重要なチェックポイントです。
さらに、メール通知設定が変更され、Amazonからの通知が攻撃者に転送されるようになっていないかも確認しましょう。
3. 入力した情報に応じたリスクと追加対策
偽サイトで入力した情報の種類によって、その後に発生しうるリスクが異なります。
以下の表を参考に、自分の状況に合わせた対策を講じてください。
| 入力してしまった情報 | 発生しうる主なリスク | 必要な追加対策 |
|---|---|---|
| ID・パスワード | アカウントの乗っ取り、他サービスへの不正ログイン | パスワード変更、他サイトでの使い回しチェック |
| クレジットカード情報 | カードの不正利用、身に覚えのない請求 | カードの利用停止・再発行 |
| 氏名・住所・電話番号 | なりすまし詐欺、迷惑電話や迷惑メールの増加 | 着信拒否設定の活用、不審な連絡への警戒 |
身分証明書の画像などを送信してしまった場合
稀に、本人確認と称して運転免許証やマイナンバーカードの画像をアップロードさせる極めて悪質な偽サイトが存在します。
もしこれらの個人情報を送ってしまった場合、それらは名義を悪用した銀行口座の開設や、携帯電話の契約などに利用される恐れがあります。
最寄りの警察署や「警察専用相談電話(#9110)」、または消費生活センターに相談し、今後の対応を仰いでください。
また、一般社団法人全国銀行協会などの各機関に本人申告制度を利用して、不正利用の防止を届け出ることも検討しましょう。
4. 二次被害を防ぐためのセキュリティ強化
一度情報を入力してしまうと、その情報は名簿化され、別の詐欺攻撃に再利用されることが多いのが実情です。
関連サービスへの不正アクセスに警戒する
Amazonと同じメールアドレスをIDとして使用しているサービス(Google、Apple、SNS、ネット銀行など)はすべて攻撃対象になり得ます。
多くの攻撃者は、入手したリストをもとに自動ツールを用いて機械的にログインを試みる「パスワードリスト攻撃」を仕掛けてきます。
少しでも不安がある場合は、主要なサービスのパスワードをすべて異なるものに変更し、可能な限り2段階認証を設定してください。
不審なメールやSMSのフィルタリング
メールアドレスや電話番号が知られてしまった場合、今後さらに巧妙なフィッシングメールやSMSが届くようになります。
「お客様のアカウントが凍結されました」「未納料金があります」といった文言のメールは、まず疑ってかかる習慣を身につけてください。
メール本文内のリンクを安易にクリックせず、必ず公式サイトのトップページやアプリから状況を確認することを徹底しましょう。
5. 偽サイトを見分けるためのチェックポイント
今後同じような被害に遭わないために、Amazonの偽サイトを識別する方法を再確認しておきましょう。
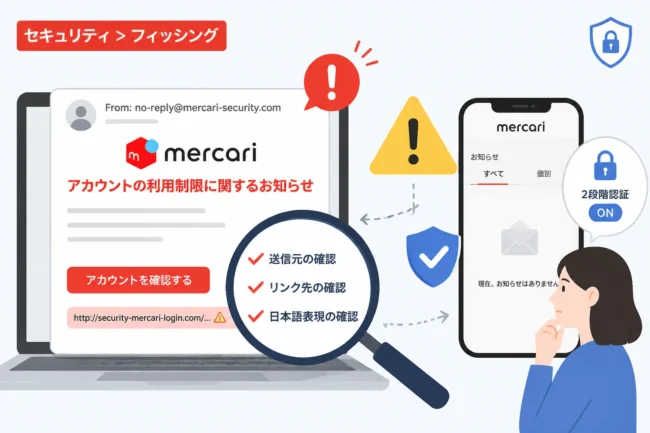
URL(ドメイン名)を必ず確認する
Amazonの公式サイトのドメインは、日本国内向けであれば基本的に amazon.co.jp です。
偽サイトは amazone-security.com や amazon-co-jp.top のように、微妙に異なる文字列を組み合わせて正規サイトを装います。
スマートフォンで閲覧している場合、ブラウザのアドレスバーをタップして、ドメインの末尾が正しいかどうかを注視してください。
URLの中に不自然なハイフンが含まれていたり、アルファベットの一部が数字(「o」が「0」など)に置き換わっていたりする場合は偽物です。
日本語の違和感やフォントを確認する
最近の偽サイトは非常に精巧ですが、依然として不自然な日本語が見受けられることがあります。
「お客様のアカウントを再有効してください」「24時間以内に更新しないと削除されます」といった、急かすような表現や誤字脱字は詐欺の典型的な兆候です。
また、ボタンの文字が中華圏の漢字(繁体字や簡体字)になっていたり、日本語フォントが不自然に混在していたりする場合も警戒が必要です。
Amazon公式の「メッセージセンター」を活用する
Amazonから送信された本物のメールは、Amazonサイト内の「アカウントサービス」にある「メッセージセンター」で確認することができます。
届いたメールが本物か判別できない場合は、メール内のリンクは無視して、メッセージセンターに同じ内容の通知が届いているか照合してください。
メッセージセンターに履歴がないメールは、100%詐欺メールであると断定して間違いありません。
まとめ
Amazonの偽サイトにログイン情報を入力してしまったときは、何よりも「スピード」が重要です。
パスワードの変更、2段階認証の確認、そしてクレジットカードの利用停止という3つのアクションを即座に実行してください。
たとえ入力してしまった後でも、これらの対策を講じることで金銭的な被害やアカウントの完全な消失を防げる可能性は十分にあります。
被害を最小限に抑えた後は、二度と同じ被害に遭わないよう、二段階認証の徹底や公式アプリの活用を心がけましょう。
日頃からセキュリティ意識を高く持ち、不審な連絡に対しては常に「疑いの目」を持つことが、インターネット社会で自分を守る最善の方法です。