現代の生活において、Amazonは欠かせないインフラの一つとなっており、多くの人が日常的に利用しています。
しかし、その圧倒的な普及率に目をつけたサイバー犯罪者たちが、Amazonを装った巧妙なフィッシングメールを送りつける事例が後を絶ちません。
「アカウントが停止されました」「支払い方法に問題があります」といった心当たりのない通知が届くと、つい焦ってメール内のリンクをクリックしてしまいそうになります。
本記事では、Amazonからの本物の通知と、悪質な偽物を見分けるための重要ポイントを詳しく解説し、あなたの個人情報や資産を守るための知識を提供します。
アマゾンを騙るフィッシングメールの現状と巧妙化する手口
近年、Amazonを装ったフィッシングメールは非常に巧妙化しており、一目で偽物だと見抜くことが難しくなっています。
かつてのフィッシングメールは、日本語が不自然であったり、レイアウトが崩れていたりすることが多く、比較的容易に判断できました。
しかし、最新の手口では、Amazonのロゴやフォント、公式メールと同じようなデザインが忠実に再現されています。
さらに、送信元のアドレスを偽装したり、本物のAmazonサイトからコンテンツを引用したりすることで、受信者を信じ込ませようとします。
犯罪者の目的は、AmazonのログインID、パスワード、氏名、住所、そしてクレジットカード情報などの重要な個人情報を盗み出すことです。
これらの情報が盗まれると、アカウントの乗っ取りや、身に覚えのない高額な決済、さらには他のサービスへの不正ログインへと被害が拡大する恐れがあります。
なぜAmazonがターゲットにされるのか
Amazonがフィッシングメールのターゲットにされる最大の理由は、そのユーザー数の多さにあります。
不特定多数にメールを送信しても、受信者がAmazonの利用者である確率が非常に高いため、攻撃が成功しやすいのです。
また、Amazonは「お急ぎ便」などのサービスを提供しているため、ユーザーが配送や注文に関する通知に対して迅速に反応する傾向があります。
この「急いで確認しなければならない」という心理的隙を突くことが、フィッシング詐欺の典型的な手法です。
攻撃者が狙う心理的な弱点
フィッシングメールの多くは、ユーザーに「恐怖」や「焦り」を感じさせる内容になっています。
「24時間以内に確認がない場合、アカウントを永久に停止します」といった脅し文句は、冷静な判断力を奪うために使われます。
また、「期間限定のキャンペーン」や「高額なポイント付与」といった、利益を提示してリンクをクリックさせる手法も存在します。
どのような内容であっても、メールが届いた瞬間に反射的に行動せず、一度立ち止まって確認することが被害を防ぐ第一歩となります。
送信元のアドレスだけで判断してはいけない理由
多くのユーザーが「送信者の名前がAmazonになっているから本物だ」と思い込んでしまいますが、これは非常に危険な判断です。
メールの送信者名は、送信側が自由に設定できる項目であり、何の意味も持ちません。
また、メールアドレス自体も「偽装(スプーフィング)」という技術によって、一見すると本物のように見せかけることが可能です。
差出人名(表示名)の罠
メールソフトに表示される「Amazon.co.jp」や「Amazonカスタマーサポート」という名前は、単なるラベルに過ぎません。
重要なのは表示名ではなく、その背後にある実際のメールアドレスを確認することです。
多くのメールアプリでは、表示名をタップしたりクリックしたりすることで、詳細なアドレスを確認することができます。
Amazonが使用する公式ドメインの一覧
Amazonが公式に使用しているドメインは決まっており、これ以外のドメインから届くメールは偽物の可能性が非常に高いです。
以下は、Amazonが日本国内の通知で主に使用している代表的なドメインです。
| 公式ドメイン名 | 主な用途 |
|---|---|
| amazon.co.jp | 注文確認、発送通知、プロモーション |
| amazon.jp | 各種通知やログイン確認 |
| business.amazon.co.jp | Amazonビジネスに関する通知 |
| email.amazon.co.jp | マーケティング、ニュースレター |
| payments.amazon.co.jp | Amazon Payに関する通知 |
ただし、これらのドメインが含まれていても、「amazon.co.jp.scam-site.com」のように、末尾が異なるドメインになっている場合は偽物です。
ドメインの構造において最も重要なのは、最後のドメイン部分(この場合は scam-site.com)であることを覚えておきましょう。
本物と偽物を見分けるための重要チェックポイント
メールの真偽を判断するためには、送信元以外にも複数のポイントを複合的にチェックする必要があります。
ここからは、特に注目すべき見分け方のポイントを具体的に解説します。
1. メールの宛名が個人名になっているか
Amazonからの本物のメールであれば、登録されているあなたの氏名が正確に記載されていることが一般的です。
偽物のメールでは、個人の特定ができていないため、「お客様」「Amazon ユーザー」「メールアドレス様」といった曖昧な呼びかけが使われます。
ただし、最近では漏洩したリストを元に氏名を記載してくる高度なフィッシングもあるため、名前があるからといって100%安心はできません。
2. 不自然な日本語やフォントが混じっていないか
海外の犯罪グループが作成したメールは、自動翻訳機を通したような不自然な言い回しが含まれることがあります。
「アカウントの情報を更新する必要があります、さもなければ凍結されます」といった、威圧的かつ不自然な表現には注意が必要です。
また、日本語環境では通常使用されない「中国語特有の漢字(簡体字)」が混ざっている場合も、非常に危険なサインです。
3. リンク先のURLを確認する(クリックは厳禁)
フィッシングメールの最大の目的は、偽サイトへ誘導することです。
パソコンの場合、メール内のボタンやリンクにマウスカーソルを乗せる(ホバーする)ことで、画面下部に実際の遷移先URLが表示されます。
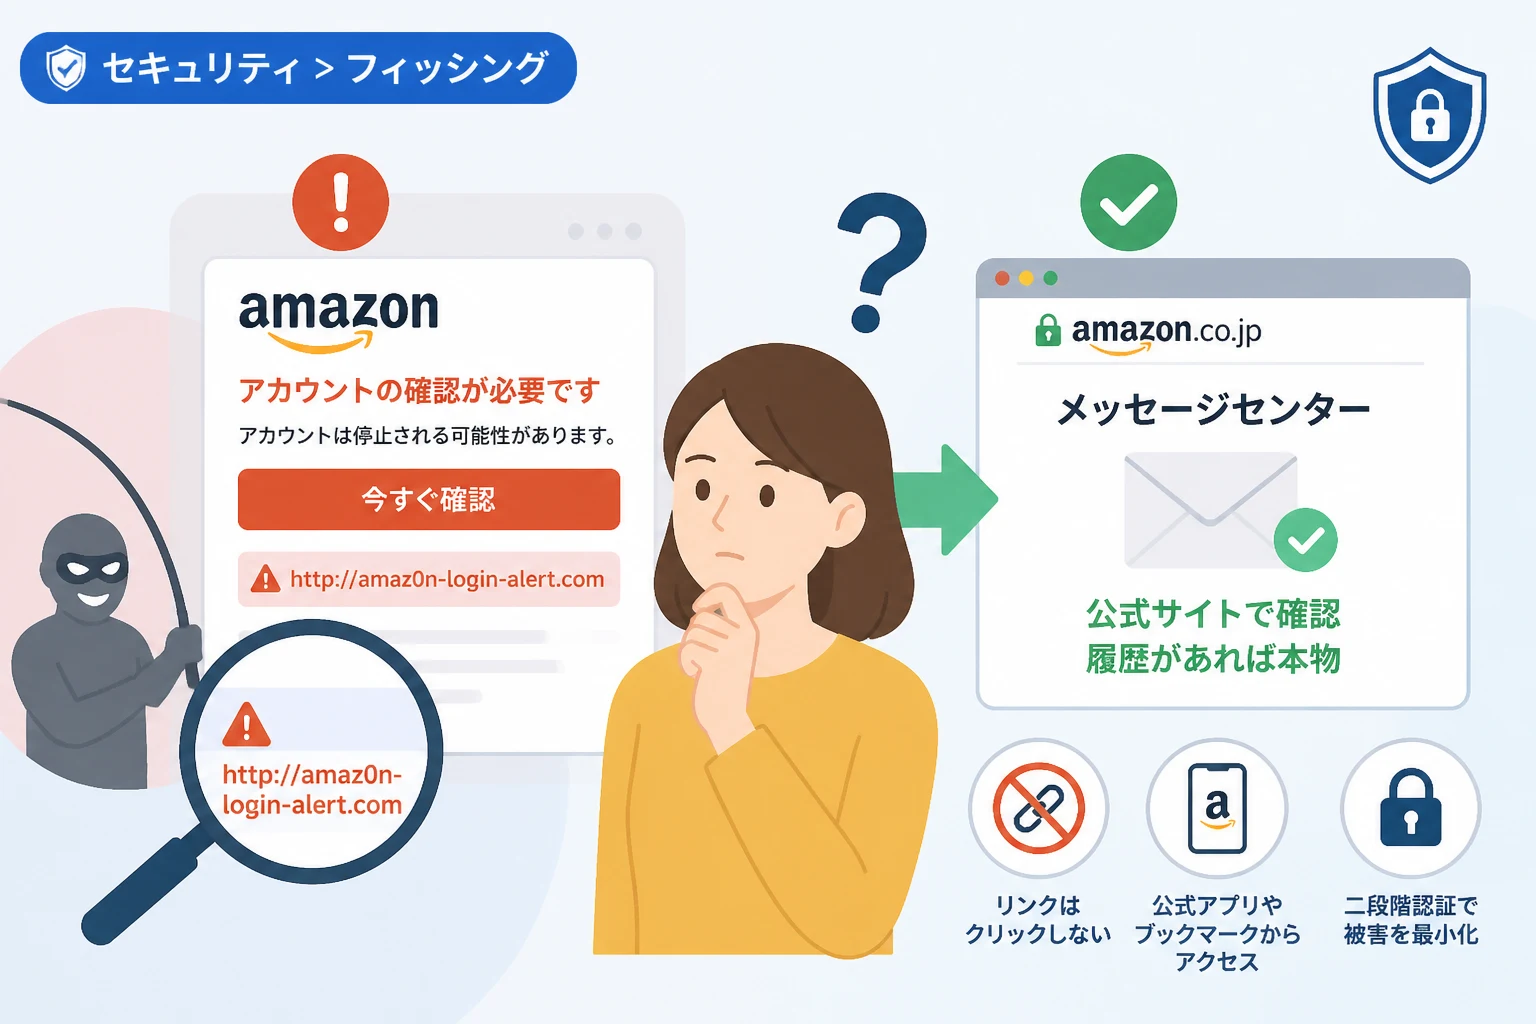
ここで表示されるURLが「https://www.amazon.co.jp/」で始まっていない場合は、絶対にクリックしてはいけません。
スマートフォンなどのモバイル端末では、リンクを長押しすることでURLを確認できる場合がありますが、誤操作を防ぐために基本的には触らないのが無難です。
4. 緊急性を煽る内容ではないか
「異常なログインを検知しました」「今すぐパスワードを変更してください」といった、即時の行動を促す内容はフィッシングの定石です。
Amazonがユーザーに対して、メール本文から直接クレジットカード情報の入力を求めることは、まずありません。
こうした通知が届いた場合は、メール内のリンクではなく、ブラウザのブックマークや公式アプリからログインして状況を確認してください。
メッセージセンターを活用した「究極の確認方法」
偽装技術が進歩した現在、メールの外見だけで判断するのは限界があります。
そこで最も確実な方法として推奨されるのが、Amazon公式ウェブサイト内の「メッセージセンター」を確認することです。
メッセージセンターとは
メッセージセンターは、Amazonがあなたに送信した公式なメールの履歴をすべて保管している場所です。
ここには、注文確認からセキュリティに関する警告まで、過去に送られたすべての本物のメッセージが記録されています。
つまり、「届いたメールがメッセージセンターに存在しなければ、それは100%偽物である」と断定できます。
メッセージセンターの確認手順
- Amazonの公式サイト、または公式アプリにログインします。
- 「アカウントサービス」を選択します。
- 「カスタマーサービス」または「メッセージ」セクション内にある「メッセージセンター」をクリックします。
- 届いたメールと同じ内容のものが履歴にあるか確認します。
この方法は、メールの文面や送信元を解析するよりもはるかに簡単で、かつ確実な防御手段となります。
フィッシングメールに騙されてしまった時の対処法
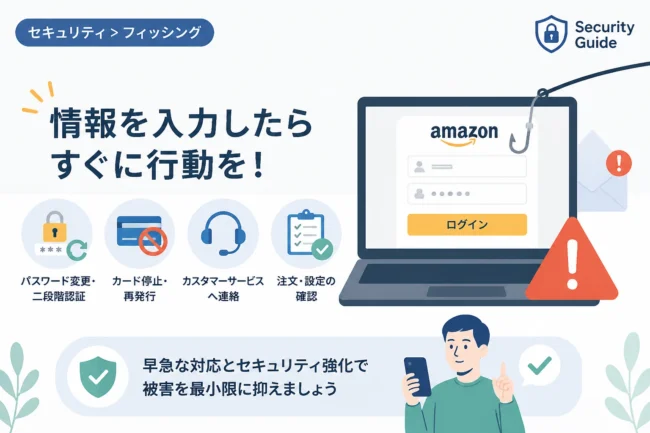
もし、フィッシングメールのリンクをクリックし、情報を入力してしまった場合は、一刻も早い対応が必要です。
パニックにならず、以下の手順で被害を最小限に抑えましょう。
1. Amazonのパスワードを即座に変更する
まだアカウントにログインできる状態であれば、すぐにパスワードを複雑なものに変更してください。
変更する際は、他のサイトで使い回していない独自のパスワードを設定することが重要です。
2. クレジットカード会社へ連絡する
クレジットカード情報を入力してしまった場合、カードが不正利用されるリスクが非常に高いです。
すぐにカード会社の裏面に記載されている電話番号へ連絡し、カードの利用停止と再発行の手続きを行ってください。
不正利用の疑いがある場合は、その旨をオペレーターに伝えて調査を依頼しましょう。
3. 二段階認証を設定する
被害を拡大させないために、Amazonのセキュリティ設定で「二段階認証(2SV)」を有効にしてください。
これにより、万が一パスワードが漏洩しても、あなたのスマートフォンに届くコードがなければログインできなくなります。
4. Amazonカスタマーサービスに報告する
状況をAmazonに報告し、アカウントの保護についてのアドバイスを受けてください。
また、怪しいメール自体をAmazonの報告窓口(stop-spoofing@amazon.com)へ転送することで、他のユーザーへの被害拡大を防ぐ助けになります。
被害を未然に防ぐためのセキュリティ設定
フィッシング詐欺に遭わないためには、日頃からの備えが重要です。
以下の対策を実施することで、リスクを大幅に軽減することができます。
公式アプリをメインに利用する
メールからのアクセスを避け、情報の確認や買い物をすべて公式アプリで行う習慣をつけましょう。
アプリであれば、メール経由の偽サイトに誘導される心配がなく、セキュリティも保たれます。
OSやブラウザを常に最新の状態に保つ
最新のブラウザには、フィッシングサイトを検知して警告を表示する機能が備わっています。
セキュリティパッチを適用するために、デバイスのOSやアプリは常に最新版へアップデートしてください。
セキュリティソフトの導入
市販のセキュリティソフトは、メールのリンク先が危険なドメインでないかをリアルタイムでスキャンしてくれます。
特に、不慣れな家族がデバイスを利用する場合は、こうした自動的な防御策を導入しておくと安心です。
Amazonからのセキュリティメールの具体例
本物のAmazonメールがどのような内容で届くのかを知っておくことも、偽物を見分ける一助となります。
例えば、新しいデバイスからログインした場合、Amazonは以下のような通知を送信することがあります。
件名: Amazon.co.jpでのサインイン
本文:
こんにちは、[あなたの氏名]様。
新しいデバイスからお客様のアカウントにサインインがありました。
日時: 202X年M月D日 12:34 JST
デバイス: Chrome on Windows
場所: 東京都, 日本
これがお客様ご自身によるものであれば、このメッセージは無視してください。
心当たりがない場合は、以下のリンクからアカウントを確認してください。
本物のメールであっても、本文中のリンクはクリックせず、公式アプリから「ログイン履歴」を確認するのが最も安全な対応です。
まとめ
Amazonを騙るフィッシングメールは年々巧妙になっており、誰もが被害に遭う可能性があります。
「自分は大丈夫」と過信せず、届いたメールの差出人ドメインを疑い、不自然な点がないかを常に確認する姿勢が大切です。
最も重要な鉄則は、「メール内のリンクは安易にクリックしない」こと、そして「公式のメッセージセンターで真偽を確認する」ことです。
また、二段階認証の設定や、信頼できるセキュリティ対策を講じることで、万が一の際にも被害を最小限に食い止めることができます。
正しい知識を持ち、冷静に対処することで、安全で快適なオンラインショッピングを楽しみましょう。