YouTubeは現在、単なる動画共有プラットフォームを超え、多くのクリエイターにとって重要な収益源やビジネス基盤となっています。
しかし、その影響力の大きさに比例して、悪意のある第三者によるアカウントの乗っ取り被害が後を絶ちません。
特に「YouTubeサポート」を巧妙に装ったフィッシングメールは、ベテランのクリエイターであっても思わずクリックしてしまうほど巧妙化しています。
一度チャンネルを乗っ取られてしまうと、これまでに積み上げてきた動画資産や登録者との信頼関係が一瞬にして失われるリスクがあります。
本記事では、最新のフィッシングメールの手法を分析し、大切なチャンネルを守るための具体的な対策について詳しく説明します。
YouTubeチャンネルが狙われる背景と乗っ取りの目的
なぜハッカーは個人のYouTubeチャンネルを執拗に狙うのでしょうか。
最大の理由は、登録者数の多いチャンネルが持つ「配信権限」と「信頼性」にあります。
乗っ取られたチャンネルは、多くの場合、仮想通貨の詐欺的なライブ配信や不正な広告の掲載に悪用されます。
有名チャンネルの外見を維持したまま詐欺放送を行うことで、視聴者を信じ込ませやすくなるためです。
また、チャンネル自体を闇市場で売却し、不正な利益を得るケースも少なくありません。
クリエイターにとってチャンネルは人生の一部とも言える存在ですが、攻撃者にとっては単なる「使い捨ての攻撃用ツール」に過ぎないのです。
このような背景から、攻撃者は常に「YouTubeサポート」や「Googleチーム」という権威ある名称を悪用して接触を試みてきます。
巧妙化するフィッシングメールの主なパターン
フィッシングメールは、受信者の不安や期待を煽る内容であることが一般的です。
ここでは、特に被害報告が多い3つのパターンについて詳しく見ていきましょう。
1. 著作権違反や規約違反を警告する偽メール
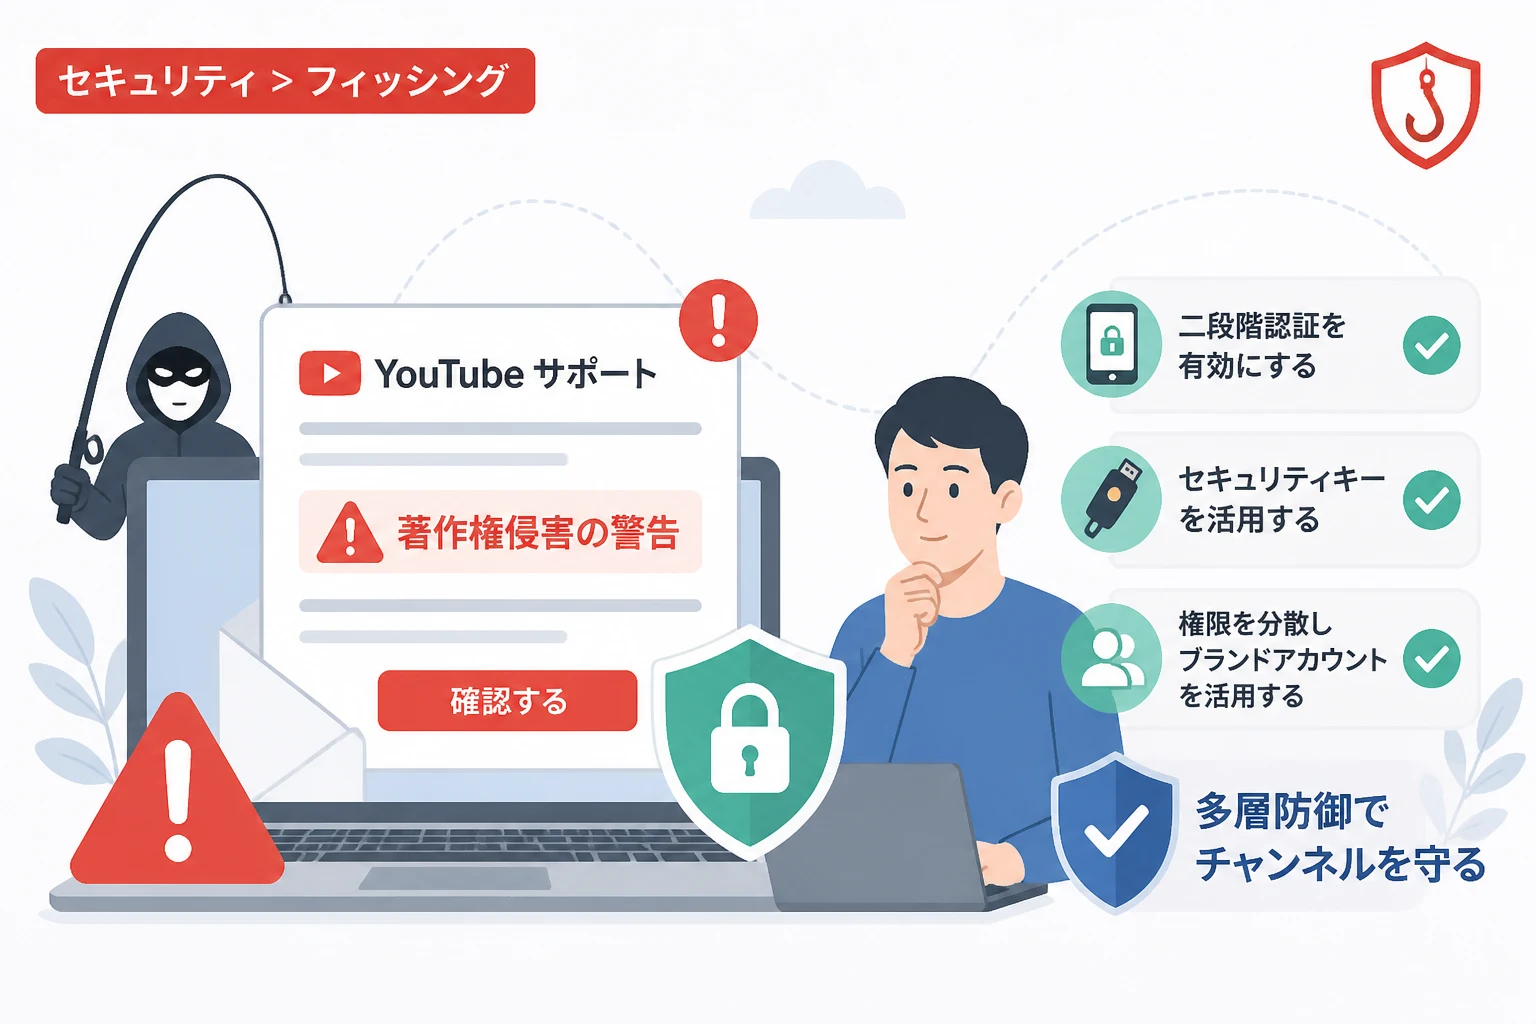
最も多く見られるのが、「あなたの動画に著作権違反が見つかりました」という警告メールです。
「24時間以内に異議申し立てを行わない場合、チャンネルを削除します」といった強い口調で受信者をパニックに陥れます。
焦ったユーザーは、内容を十分に確認することなく、メール内の「詳細を確認する」というボタンをクリックしてしまいます。
しかし、そのリンク先はGoogleのログイン画面にそっくりな偽サイトであり、入力したパスワードがそのまま盗み取られます。
2. 企業案件やスポンサー契約を装う勧誘メール
登録者数が増えてきたクリエイターを狙うのが、偽の企業案件メールです。
有名なゲーム会社やソフトウェアメーカーを名乗り、「新製品の紹介動画を作成してほしい」と高額な報酬を提示してきます。
契約の詳細を確認するために、PDFに見せかけた実行ファイル(.exeや.scr)をダウンロードさせようとします。
このファイルを開くと、パソコン内にウイルスが侵入し、ブラウザに保存されたログイン情報がすべて外部へ送信されてしまいます。
これは従来のフィッシングサイトへ誘導する手法とは異なり、ブラウザのセッション情報を盗む「セッションハイジャック」と呼ばれる非常に危険な攻撃です。
3. セキュリティアラートや新機能の案内
「あなたのアカウントで不審なログインが検知されました」という、セキュリティ通知を装うパターンも存在します。
本物のGoogleからの通知に酷似しているため、一見しただけでは偽物だと判別できません。
「今すぐパスワードを変更してください」という指示に従ってリンクを踏むと、偽の変更画面へと誘導されます。
また、YouTubeの新機能が利用可能になったとして、ベータ版への参加を促すような巧妙なメールも確認されています。
フィッシングメールを見分けるためのチェックポイント
攻撃者のメールは非常に巧妙ですが、注意深く観察すれば必ず違和感を見つけることができます。
以下の表に、本物のYouTubeサポートと偽メールの主な違いをまとめました。
| チェック項目 | 本物のYouTubeサポート | フィッシングメール |
|---|---|---|
| 送信元アドレス | @google.com または @youtube.com | @gmail.com や 微妙に綴りが違うドメイン |
| 宛名の記載 | チャンネル名やユーザー名が正確に記されている | 「お客様へ」「YouTubeユーザー様」など一般的 |
| リンクのURL | https://youtube.com/… など正規ドメイン | 短縮URLや、全く関係のない外部サイトのURL |
| 緊急性の強調 | 過度に不安を煽る表現は少ない | 「24時間以内」「即座に」など期限を強調する |
まず確認すべきは、送信元メールアドレスのドメインです。
公式な通知が「@gmail.com」などのフリーメールから送られてくることは絶対にありません。
また、リンクをクリックする前に、マウスカーソルをボタンやリンクの上に乗せて(ホバーして)、左下に表示される実際のURLを確認してください。
もし表示されるURLが「youtube.com」や「google.com」で始まっていない場合は、フィッシングメールである可能性が極めて高いと言えます。
アカウントの乗っ取りを防ぐための鉄壁のセキュリティ対策
フィッシングメールに騙されないという意識も重要ですが、万が一クリックしてしまった場合に備えた「多層防御」が必要です。
YouTubeチャンネルを守るために、今すぐ実施すべき対策を紹介します。
2段階認証の徹底と高度な保護機能の有効化
基本的な対策として、Googleアカウントの2段階認証を必ず有効にしてください。
さらに、より強固なセキュリティを求める場合は、Googleの「高度な保護機能プログラム」への参加を推奨します。
このプログラムを有効にすると、物理的なセキュリティキー(YubiKeyなど)の使用が必須となります。
これにより、万が一パスワードが盗まれたとしても、物理的なキーがない限り攻撃者はログインすることができません。
ブランドアカウントの活用と権限の分散
YouTubeチャンネルを運営する際は、個人のGoogleアカウントではなく「ブランドアカウント」として運用することをおすすめします。
ブランドアカウントを使用すると、メインのログイン情報とは別に「管理者」や「編集者」などの権限を割り当てることができます。
普段の動画投稿には制限された権限のアカウントを使用し、オーナーアカウントは厳重に保管しておくことで、被害を最小限に抑えることが可能です。
ブラウザの「セーフブラウジング」機能を強化する
Google Chromeなどのブラウザには、危険なサイトへのアクセスを警告する機能が備わっています。
設定画面から「セーフブラウジング」の項目を「保護強化」に変更してください。
これにより、既知のフィッシングサイトや悪意のあるダウンロードリンクに対して、より強力なブロックが機能するようになります。
セッションハイジャックに対する注意点
最近の乗っ取り手法で特に恐ろしいのが、パスワードや2段階認証をバイパスする「セッションハイジャック」です。
これは、ログイン状態を保持するための「クッキー(Cookie)」情報を盗み出す攻撃です。
攻撃者がクッキーを入手すると、あなたのパソコンでログインしているのと全く同じ状態でアカウントを操作できてしまいます。
これを防ぐためには、不審なソフトやファイルを安易にインストールしないことが唯一の対策です。
企業案件の資料として送られてきたファイルであっても、ウイルススキャンサービス(VirusTotalなど)で検査する習慣をつけましょう。
もしチャンネルが乗っ取られてしまったら
どれほど注意していても、不運にも被害に遭ってしまう可能性はゼロではありません。
もしログインできなくなったり、身に覚えのない動画が投稿されたりした場合は、即座に行動する必要があります。
まずは、Googleの「アカウント復元」ページから、アクセスの回復を試みてください。
同時に、YouTubeの公式クリエイターサポートや、公式Twitter(現X)の「@TeamYouTube」宛てに報告を行いましょう。
乗っ取りの被害報告を行う際は、以下の情報を整理しておくとスムーズです。
- チャンネルURL(/channel/で始まるID形式のもの)
- 乗っ取りが発生したと思われる日時
- 最後にログインできた日時
- 最後に投稿した動画のタイトル
YouTubeチームは乗っ取り被害に対して専門の調査チームを持っており、適切な手順を踏めばチャンネルを復旧できる可能性が高いです。
まとめ
YouTubeサポートを装うフィッシングメールは、クリエイターの心理的な隙を突く極めて悪質な攻撃です。
「自分だけは大丈夫」と過信せず、常に「公式からのメールであっても疑う」という姿勢を持つことが重要です。
2段階認証の有効化、物理セキュリティキーの導入、そして怪しいリンクやファイルを開かないという基本を徹底してください。
また、万が一の事態に備えて、バックアップ用の連絡先やチャンネル情報を控えておくことも忘れないでください。
この記事で紹介した対策を実践し、安全なクリエイター活動を続けていきましょう。
セキュリティ意識を高めることが、あなたのファンと大切なチャンネルを守るための唯一の道なのです。