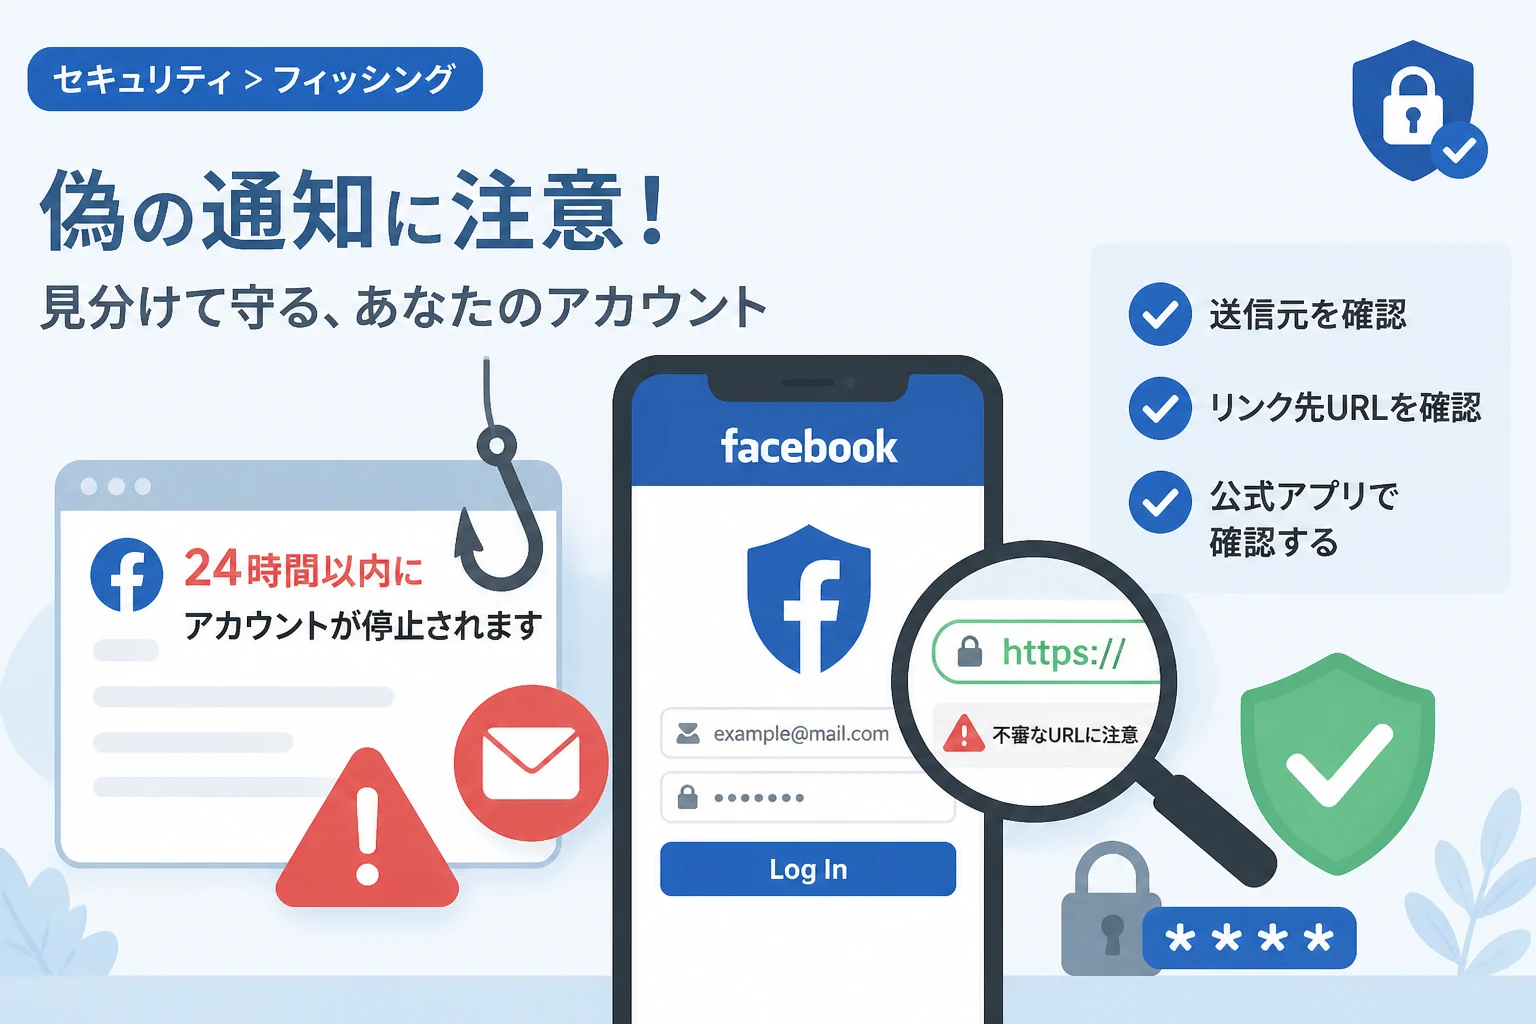
Facebookを利用している際に、「あなたのアカウントは24時間以内に停止されます」という衝撃的な通知が届くケースが急増しています。
このような通知を受け取ると、多くのユーザーが慌ててリンクをクリックしてしまい、結果としてフィッシング詐欺の被害に遭うリスクが高まっています。
本記事では、セキュリティの専門的な視点から、Facebookを装った偽通知の正体と、それらを正確に見分けるための具体的な手法を詳しく解説します。
アカウントの安全を守るためには、攻撃者がどのような心理的テクニックを駆使してくるのかを正しく理解し、冷静に対処することが不可欠です。
Facebook「アカウントが停止されます」通知の背後に潜むリスク
Facebookから届く「アカウント停止」の通知の多くは、ユーザーの個人情報を盗み出すための巧妙なフィッシング詐欺です。
攻撃者の目的は、利用者のログインIDやパスワードを奪い取り、アカウントを乗っ取ることによって不正な広告配信や個人情報の売買を行うことにあります。
最近では、Meta社のロゴや公式に近いデザインを模倣したメールやダイレクトメッセージ(DM)が非常に多く確認されています。
ひとたびログイン情報を入力してしまうと、二段階認証を設定していない限り、数分以内にはアカウントの制御権が奪われてしまいます。
アカウントが乗っ取られると、登録されている友人に対して詐欺メッセージが送信され、被害が二次的に拡大する恐れがあります。
また、連携している広告アカウントやクレジットカード情報が悪用され、多額の金銭被害が発生するケースも少なくありません。
フィッシング詐欺メールやメッセージの共通する特徴
フィッシング詐欺には、いくつかの典型的なパターンが存在するため、それらを把握しておくことで被害を未然に防ぐことができます。
異常なまでの緊急性の強調
詐欺メッセージの最大の特徴は、受信者に対して「24時間以内」や「即時」といった時間的な制限を設けて不安を煽ることです。
「規約違反が報告されました」や「著作権侵害の申し立てがありました」といった言葉を使い、ユーザーに冷静な判断をさせないように仕向けます。
本来、Meta社がアカウントを停止する場合でも、いきなり猶予なしでリンクをクリックさせるような強引な手法をとることは稀です。
不自然な送信元メールアドレス
メールの送信元を確認した際に、@facebookmail.com 以外のドメインが含まれている場合は、ほぼ確実に詐欺です。
例えば、support-meta-security@gmail.com や info-fb-account-update@outlook.com といったフリーメールアドレスが使われることがあります。
公式な通知が、一般向けのフリーメールサービスから送信されることは絶対にあり得ません。
不自然な日本語や文法エラー
多くのフィッシング詐欺は海外の攻撃グループによって作成されているため、翻訳ソフトを通したような不自然な日本語が見受けられます。
「あなたのアカウントは無効になるだろう」や「ここにクリックして確認してください」といった、違和感のある敬語や表現が混じっていることが多々あります。
最近はAIの進化により自然な文章も増えていますが、フォントの種類の混在や句読点の使い方の誤りなどに注意を払うことで見抜ける場合があります。
フィッシング詐欺と本物の通知を正確に見分ける5つのポイント
偽物と本物を確実に見分けるためには、以下のチェックリストを活用してください。
| チェック項目 | 本物の通知(Meta公式) | フィッシング詐欺(偽物) |
|---|---|---|
| 送信元ドメイン | @facebookmail.com など | gmail.com, outlook.com, その他不明なドメイン |
| リンク先URL | facebook.com/… | meta-support-portal.top, bit.ly など |
| 宛名の記載 | ユーザーのフルネームが記載される | 「親愛なるユーザー」「お客様」など汎用的 |
| 緊急性の煽り | 段階的な警告や異議申し立ての説明 | 「今すぐ実行しないと永久削除」と脅す |
| 公式設定内での確認 | セキュリティ設定内に履歴が残る | 公式設定内には何の記録も残らない |
1. リンクURLのドメインを徹底的に確認する
メール内に記載されているボタンやリンクを、クリックする前にマウスカーソルを合わせて(ホバーして)確認してください。
表示されているテキストが facebook.com であっても、実際のリンク先が全く異なる怪しいURLになっていることが非常に多いです。
特に facebook-support-alert.com のように、「facebook」という単語が含まれていてもドメイン名が異なるものには注意が必要です。
2. Facebookアプリ内の「セキュリティとログイン」を確認する
Facebookには、実際にMeta社から送信された公式メールの履歴を確認できる機能が備わっています。
「設定とプライバシー」から「設定」に進み、「アカウントセンター」の「パスワードとセキュリティ」内にある「最近のメール」をチェックしてください。
ここに記載されていないメールは、すべてMeta社を騙った偽物であると断定して間違いありません。
3. 宛名が具体的であるかを確認する
公式な通知であれば、あなたのFacebookに登録されている正確な名前が使われるのが一般的です。
不特定多数に送りつける詐欺メールでは、個別の名前を把握していないため、「Dear Customer」や「Facebookユーザー様」といった曖昧な表現が使われます。
4. 二段階認証の要求があるか
偽のログイン画面に誘導された際、パスワードを入力した直後に「二段階認証コード」の入力を求められることがあります。
これは、攻撃者がリアルタイムであなたの正規アカウントにログインしようとして、あなたのスマホに届いたコードを盗み取ろうとしている行為です。
不審なリンク経由の画面で二段階認証コードを入力することは、攻撃者に鍵を渡す行為に等しいため、絶対に行わないでください。
5. ビジネスヘルプセンターのURLを確認する
ビジネスアカウントを運用している場合、「ポリシー違反」を理由に通知が来ることがあります。
本物のビジネス関連の通知であれば、business.facebook.com というサブドメインが使用されます。
それ以外の、例えば help-meta-business-support.site のような不審なサイトへの誘導は無視してください。
もし不審なリンクをクリックしてしまった場合の対処法
万が一、偽のサイトにアクセスしてしまったり、情報を入力してしまったりした場合は、迅速な行動が必要です。
即座にパスワードを変更する
まだアカウントにログインできる状態であれば、すぐに強力な新しいパスワードに変更してください。
他のSNSやサービスと同じパスワードを使い回している場合は、それらのパスワードもすべて変更する必要があります。
二段階認証の再設定と確認
「二段階認証」が有効になっているかを確認し、もし設定されていなければ即座に有効化してください。
既に攻撃者がログインしている場合、リカバリー用の電話番号やメールアドレスが書き換えられていないかも併せて確認してください。
不審なログイン履歴の削除
「ログインしている場所」の項目を確認し、自分のデバイスではない心当たりのないログインセッションをすべて強制終了させてください。
これにより、攻撃者のブラウザからあなたのカウントへのアクセスを遮断することができます。
連携アプリの確認と解除
攻撃者が将来的に再侵入するために、悪意のあるサードパーティアプリを連携させている可能性があります。
「アプリとウェブサイト」の設定画面から、身に覚えのないアプリの連携をすべて解除してください。
Facebookアカウントを安全に運用するためのベストプラクティス
フィッシング詐欺の被害を防ぐためには、日頃からの予防意識が最も重要です。
通知経路を限定する
重要な通知はメールではなく、Facebookアプリ内の「お知らせ」ベルマークから確認する癖をつけてください。
メールで届いた内容が気になった場合でも、メール内のリンクは踏まず、ブラウザのお気に入り(ブックマーク)や公式アプリから直接ログインするようにしましょう。
パスワード管理ツールの利用
パスワード管理ツールを使用していると、偽のサイト(フィッシングサイト)では「自動入力」が機能しません。
URLが1文字でも異なればツールは反応しないため、「自動入力ができない=偽サイトである」という強力な判断基準になります。
ブラウザの保護機能を活用する
Google ChromeやMicrosoft Edgeなどの主要なブラウザには、危険なサイトを検知してブロックする機能が搭載されています。
これらのセキュリティ設定を常に最新の状態に保ち、警告が表示された際には決して無視しないでください。
セキュリティキー(物理デバイス)の導入
より強固なセキュリティを求める場合は、YubiKeyなどの物理的なセキュリティキーを二段階認証に使用することを推奨します。
物理キーによる認証は、フィッシングサイトでコードを盗み見ることが不可能なため、アカウント乗っ取りに対して極めて高い防御力を誇ります。
まとめ
Facebookの「アカウントが停止されます」という通知は、ユーザーの焦りを利用したフィッシング詐欺の定番の手口です。
本物の通知かどうかを判断する際は、送信元のメールアドレス、リンク先のURL、そして公式アプリ内にある「最近のメール」履歴を必ず照合してください。
「急がせる通知ほど疑う」という姿勢を持つことが、ネット犯罪から自分自身を守る最大の武器となります。
万が一の事態に備え、二段階認証の有効化と定期的なセキュリティチェックを習慣化し、安全にSNSを活用していきましょう。
もし身近な人が同様のメッセージに悩んでいたら、本記事で紹介した確認方法を共有して、被害の拡大を未然に防いでください。