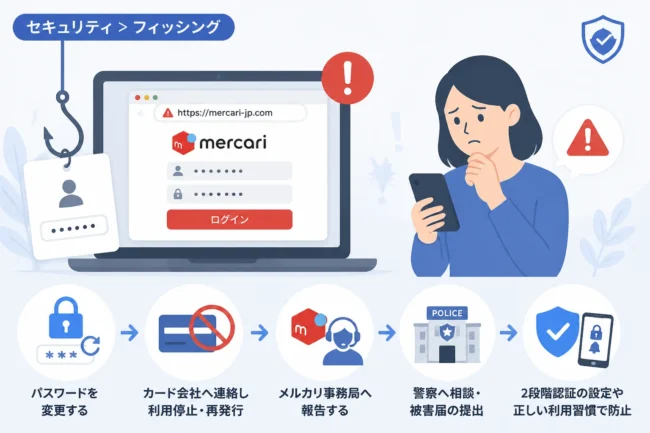
宅配業者を装った不審なSMS(ショートメッセージサービス)によるフィッシング詐欺が、現在も後を絶ちません。
特に佐川急便の名前を悪用し、不在通知を装って不正なサイトへ誘導する手口は非常に巧妙化しています。
最近では、誘導先の偽サイトで「本人確認」や「設定更新」といった名目で、Apple IDの入力を求める手口が広く確認されています。
この記事では、佐川急便を装う偽SMSからApple IDが盗まれる具体的な仕組みと、被害に遭わないための対処法について詳しく解説します。
佐川急便を装う偽SMSからApple IDを盗み取る手口の全容
フィッシング詐欺の第一歩は、スマートフォンに届く一通のSMSから始まります。
文面には「お荷物のお届けにあがりましたが不在のため持ち帰りました。ご確認ください。」といった、受信者の不安を煽る内容が記載されています。
メッセージ内にはURLが記載されており、受信者がこのリンクをタップすると、本物の佐川急便のウェブサイトにそっくりな偽サイトが表示されます。
この偽サイトでは、偽のポップアップや案内文を表示し、「セキュリティ強化のため」あるいは「本人確認のため」として、Apple IDとパスワードの入力を促します。
多くのユーザーは、荷物の再配達を依頼したい一心で、疑わずに情報を入力してしまいがちです。
しかし、ここで入力された情報は攻撃者が管理するサーバーへと即座に送信されてしまいます。
情報の入力後、画面は本物の佐川急便公式サイトやAppleの公式サイトへ転送されることが多く、利用者は情報を盗まれたことにすぐには気づけません。
このように、日常的に利用するサービスを装うことで、心理的な隙を突くのがこの詐欺の大きな特徴です。
なぜ犯人はApple IDを執拗に狙うのか?
サイバー犯罪者にとって、Apple IDは非常に価値の高い情報資産の一つです。
Apple IDを乗っ取ることができれば、そのアカウントに紐付けられたクレジットカード情報を悪用し、App StoreやiTunesで不正な決済を行うことが可能になります。
また、iCloudに保存されている写真や連絡先、バックアップデータなどのプライベートな情報もすべて犯罪者の手に渡ってしまいます。
さらに、盗み取った情報を利用して別のサービスへ不正ログインを試みる「パスワードリスト攻撃」の材料にされることも珍しくありません。
一度アカウントが乗っ取られると、「iPhoneを探す」機能を悪用してデバイスをロックされ、解除と引き換えに金銭を要求される「身代金型」の被害に遭うリスクもあります。
このように、Apple IDの流出は単なる情報の漏洩に留まらず、金銭的被害や重大なプライバシー侵害に直結するのです。
佐川急便を装う不審なSMSを見分けるポイント
フィッシング詐欺の被害を防ぐためには、まず「偽物であること」を素早く察知する力が必要です。
佐川急便は公式に、「ショートメール(SMS)による不在通知の案内は行っていない」と明言しています。
以下の表は、本物の佐川急便のサービスと、偽SMS・偽サイトの主な違いをまとめたものです。
| 比較項目 | 本物の佐川急便 | 偽SMS・偽サイト |
|---|---|---|
| 主な連絡手段 | 不在連絡票(紙)や公式アプリ | SMS(ショートメッセージ) |
| URLのドメイン | sagawa-exp.co.jp | 不自然な英数字や「.top」「.xyz」など |
| 情報の入力を求める内容 | Apple IDを求めることは絶対にない | Apple IDや電話番号、認証コードを求める |
| 文面の特徴 | 丁寧な定型文 | 「至急」「重要」などと煽る内容が多い |
特に注目すべきは、SMSに含まれているURLのドメイン名です。
本物の佐川急便のドメインは「sagawa-exp.co.jp」ですが、偽サイトはこれに似せた「sagawa-check.com」や、全く関係のないランダムな英数字のドメインを使用します。
また、最近ではスマートフォンのブラウザ機能(Webプッシュ通知)を利用して、偽のシステム警告を表示させるパターンも増えています。
どのような状況であっても、佐川急便のサービス内でApple IDを求められることは100%あり得ないと覚えておきましょう。
もしApple IDやパスワードを入力してしまった場合の応急処置
万が一、偽サイトで情報を入力してしまった場合は、一刻も早い対処が求められます。
被害を最小限に抑えるために、以下の手順を迅速に実行してください。
1. Apple IDのパスワードを直ちに変更する
まだアカウントにログインできる状態であれば、すぐにパスワードを複雑なものに変更してください。
これにより、攻撃者が古いパスワードを使って再度ログインすることを防げます。
変更する際は、他のサービスで使い回しているパスワードは避け、英数字と記号を組み合わせたものにしましょう。
2. 2ファクタ認証(二段階認証)の状態を確認する
Apple IDの設定画面から、2ファクタ認証が有効になっているかを確認してください。
もし無効になっていた場合は、すぐに有効化することで、パスワードが漏洩しても不正ログインを阻止できる可能性が高まります。
信頼できる電話番号が自分のものだけになっているかも、併せてチェックしてください。
3. ログイン中のデバイスを確認し、不審なものを解除する
Apple IDの設定メニューにある「デバイスリスト」を確認し、自分のものではない見知らぬデバイスが表示されていないか確認します。
心当たりのないデバイスがあれば、すぐに選択してリストから削除(サインアウト)してください。
4. クレジットカード会社やキャリア決済窓口へ連絡する
Apple IDに決済情報を登録している場合、不正利用が発生する恐れがあります。
カード会社や携帯電話会社に連絡し、状況を説明して利用停止や再発行の相談を行ってください。
実際の不正利用が発覚した場合は、警察のサイバー犯罪相談窓口への相談も検討しましょう。
フィッシング詐欺に遭わないための日常的な対策
巧妙化するフィッシング詐欺から身を守るためには、個人のリテラシーを高めることが最も効果的です。
まず、SMSに記載されたURLは原則としてタップしないという習慣を身につけてください。
荷物の状況を確認したい場合は、あらかじめブックマークしておいた公式サイトか、佐川急便の公式アプリを直接起動して確認するようにしましょう。
また、スマートフォンのOSやブラウザは常に最新の状態にアップデートしておくことが重要です。
最新のブラウザには、フィッシングサイトを検知して警告を表示する機能が備わっています。
さらに、セキュリティソフトやフィルタリングサービスを活用することで、危険なサイトへのアクセスを未然にブロックすることも可能です。
「自分だけは大丈夫」と思わず、常に最新の詐欺手口を知り、警戒心を持つことが最大の防御となります。
まとめ
佐川急便を装う偽SMSは、私たちの日常生活に密着したサービスを悪用した、極めて悪質な詐欺手口です。
「不在通知のSMSは無視する」「Apple IDは宅配サービスでは使わない」という二点を徹底するだけで、被害に遭う確率は大幅に下げられます。
もし怪しいサイトにアクセスしてしまっても、決して個人情報や認証情報を入力してはいけません。
常に公式のチャネルを通じて情報を確認し、安全にインターネットを利用するよう心がけましょう。
この記事が、大切なアカウントと個人情報を守るための一助となれば幸いです。