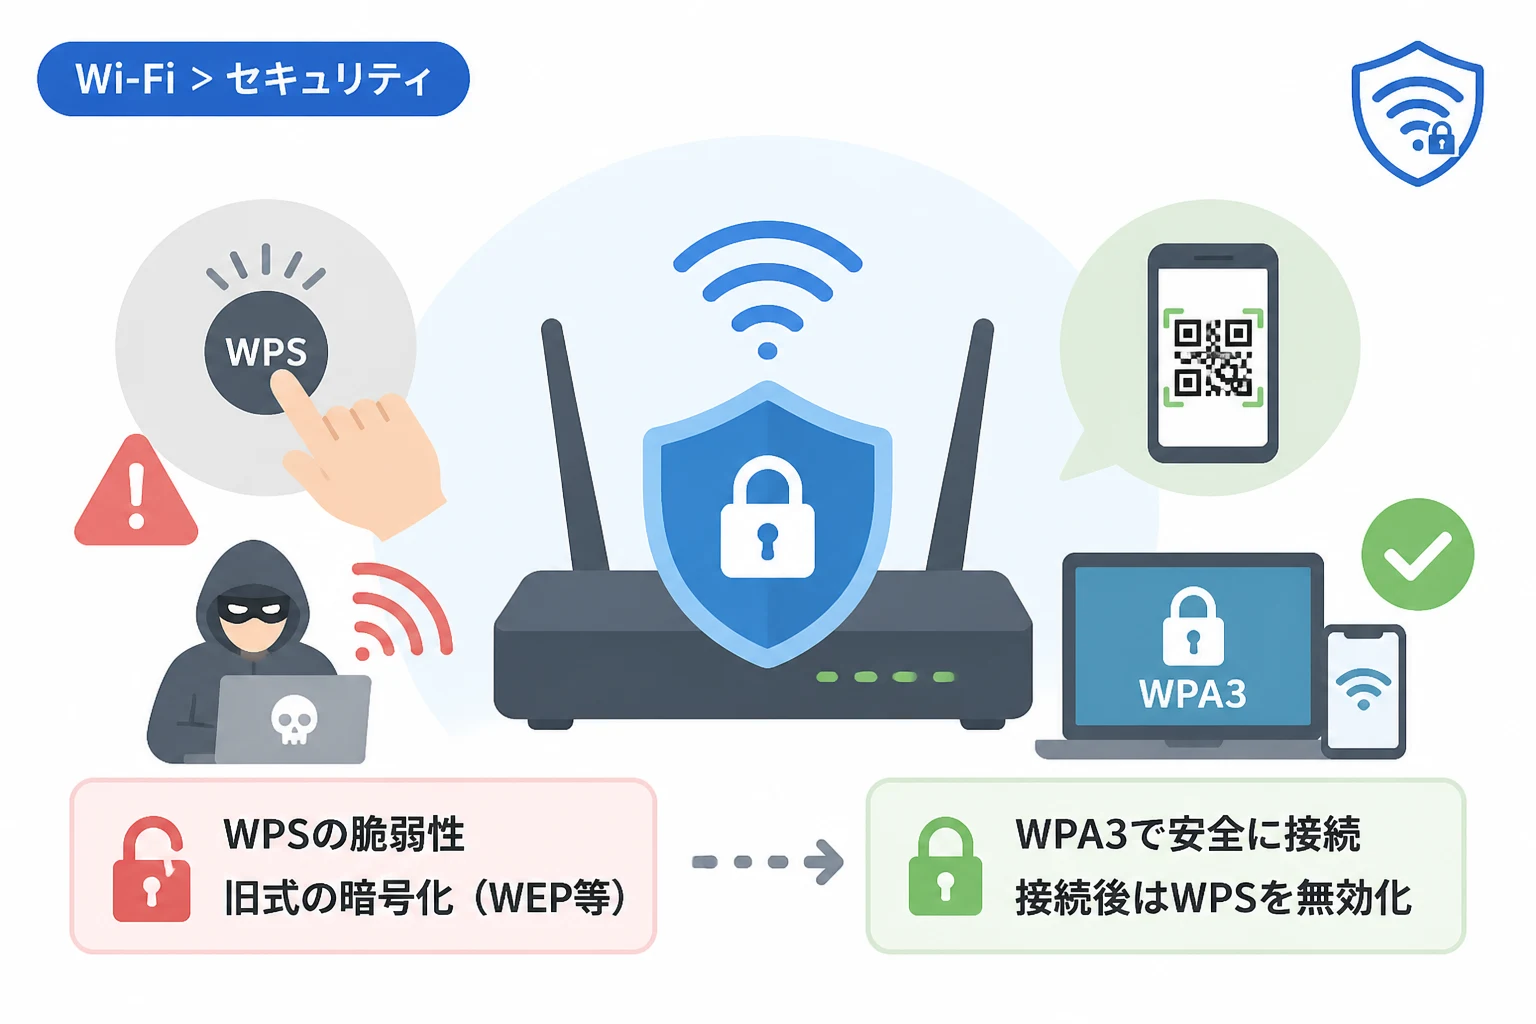
Wi-Fiルーターの設定を簡略化する技術として、AOSSやらくらく無線スタートは長年親しまれてきました。
SSIDを検索し、複雑な暗号化キーを手入力する工程は、初心者にとって大きな壁となっていたからです。
しかし、サイバー攻撃の手法が高度化する現代において、これらの機能が依然として安全であると言い切れるのでしょうか。
本記事では、AOSSやらくらく無線スタートの仕組みを振り返りながら、最新のセキュリティ規格であるWPA3との比較を通じて、その安全性を再評価します。
AOSSとらくらく無線スタートの歴史と役割
AOSS(AirStation One-Touch Secure System)は、株式会社バッファローが提唱した独自の接続技術です。
ボタン一つでSSIDの選択と暗号化キーの交換を自動で行う仕組みは、日本の家庭用Wi-Fi普及に大きく貢献しました。
一方、らくらく無線スタートはNECプラットフォームズ(旧NECアクセステクニカ)が開発した技術です。
こちらも同様に、ルーターのボタン操作だけでゲーム機やスマートフォンを接続できる利便性を提供してきました。
これらの技術が登場した背景には、当時のWEPやWPAといった暗号化設定が非常に複雑であったという事情があります。
当時はセキュリティ強度よりも、まずは「誰でも簡単に繋げられること」が最優先事項とされていたのです。
その後、世界標準の規格としてWPS(Wi-Fi Protected Setup)が策定されました。
AOSSやらくらく無線スタートも、このWPSの仕組みを取り入れる形で進化を続けてきました。
現在でも多くのWi-Fiルーターに搭載されており、特に日本の家電メーカー製品では標準的な機能となっています。
独自接続機能のセキュリティメカニズム
AOSSやらくらく無線スタートが安全と言われてきた理由は、物理的なボタン操作を必要とする点にあります。
遠隔地の第三者が勝手に接続を試みても、ルーター本体のボタンを押さない限り設定モードが有効にならないからです。
設定モードが有効なわずかな時間だけ、機器同士が秘密の鍵を交換する通信を行います。
この短時間の通信(プッシュボタン方式)は、「物理的にルーターに触れられる人しか設定できない」という信頼に基づいています。
しかし、この信頼関係こそが、現代のセキュリティ環境では議論の対象となっています。
WPS(Wi-Fi Protected Setup)との関係性
AOSSやらくらく無線スタートは、内部的にWPSのプロトコルをベースにしている場合が多く見られます。
WPSには「プッシュボタン方式(PBC)」と「PINコード方式」の2種類が存在します。
AOSSなどが採用しているのは主に前者のプッシュボタン方式です。
実は、WPS自体には過去に深刻な脆弱性が発見された歴史があります。
特にPINコード方式において、総当たり攻撃(ブルートフォース攻撃)によって数秒から数時間でパスワードが特定される欠陥が指摘されました。
プッシュボタン方式はこのPINコード方式よりは安全とされていますが、プロトコル全体の脆弱性の影響を完全に免れるわけではありません。
最新Wi-Fiセキュリティ規格「WPA3」との比較
現在のWi-Fiセキュリティにおける最高峰は、WPA3(Wi-Fi Protected Access 3)です。
WPA2で指摘された脆弱性を克服するために策定されたこの規格は、接続プロセスを根本から見直しています。
AOSSやらくらく無線スタートが設計された時代とは、前提となる脅威モデルが異なっています。
SAE(等価同時認証)による強固な防御
WPA3では、SAEと呼ばれる強力な認証プロトコルが採用されています。
これは、パスワードが単純であっても辞書攻撃やオフライン総当たり攻撃を防ぐ仕組みです。
これに対し、AOSSなどの簡易設定機能は、多くの場合WPA2以前の技術に基づいています。
簡易接続を行う際に、ルーターが一時的に互換性を維持するためにセキュリティレベルを下げる挙動を示すことがあります。
これが攻撃者にとっての付け入る隙となるリスクが否定できません。
暗号化強度の違いを比較する
以下の表は、一般的な簡易接続機能と最新のWPA3の主な違いをまとめたものです。
| 機能・規格 | 主な接続方法 | セキュリティレベル | 攻撃耐性 |
|---|---|---|---|
| AOSS / らくらく無線スタート | 物理ボタン押し下げ | 中(WPA2ベースが多い) | 物理近接攻撃に弱い |
| WPS (PIN) | 8桁の数字入力 | 低(脆弱性が周知されている) | 総当たり攻撃に非常に弱い |
| WPA3-SAE | パスワード・QRコード | 最高 | 辞書攻撃・総当たり攻撃に強い |
AOSSやらくらく無線スタートの現代的なリスク評価
現代において、これらの機能がどれほど危険なのかを具体的に検討してみましょう。
結論から述べれば、「通常の利用において即座に致命的な被害が出るわけではないが、推奨される設定ではない」というのが専門家の共通見解です。
1. 設定待ち時間中の「ハイジャック」リスク
ボタンを押してルーターが「設定待ち状態」になっている数十秒間は、無防備な状態に近いといえます。
もし近隣に悪意のあるユーザーが待機していた場合、自分の端末を先に接続させてしまう「セッション乗っ取り」が理論上可能です。
一軒家であればリスクは低いですが、集合住宅やオフィスビルなどでは無視できないリスクとなります。
2. 旧来の暗号化方式(WEP/TKIP)の強制有効化
一部の古いAOSS対応機器では、接続のためにルーター側の設定を「WEP」や「TKIP」といった脆弱な方式に自動変更してしまうことがあります。
WEPは現代の一般的なPCであれば数分で解読できてしまう非常に危険な暗号化方式です。
便利さのために、家庭内ネットワーク全体のセキュリティレベルが底上げされるどころか、引き下げられてしまう現象が発生します。
3. WPA3環境との競合
最新のWi-FiルーターでWPA3のみを使用するように設定している場合、AOSSが正常に動作しないことがあります。
ここでAOSSを優先するために「WPA2/WPA3混在モード」に下げると、ダウングレード攻撃を受けるリスクがわずかに高まります。
最新のセキュリティ機能の恩恵を十分に享受できなくなることは、大きなデメリットといえます。
IoTデバイスにおける簡易接続の課題
ディスプレイを持たないスマート家電やセンサーなどのIoTデバイスでは、現在もAOSSのような簡易接続機能が頼りにされています。
これらのデバイスはキーボード入力ができないため、ボタン一つで設定が終わる仕組みが必要不可欠だからです。
しかし、安価なIoTデバイスの中には、セキュリティアップデートが放置されているものも少なくありません。
古いAOSSのライブラリを使用している場合、そこがネットワーク全体の「穴」になる可能性があります。
家庭内のネットワークに侵入される際、最も弱い部分が狙われるのは定石です。
そのため、利便性の高い簡易接続機能は、同時に「管理が及ばない脆弱な入り口」になりかねないという認識が必要です。
より安全にWi-Fiを設定するための代替案
それでは、AOSSやらくらく無線スタートを使わずに、どのように設定を行うのがベストなのでしょうか。
現在、セキュリティと利便性を両立させるための新しい方法が普及しています。
QRコードによる接続設定
近年のWi-Fiルーターには、SSIDと暗号化キーを埋め込んだQRコードが同梱されています。
スマートフォンのカメラで読み取るだけで設定が完了するため、手入力の手間がありません。
この方法は、設定モードを有効化するためにネットワークを一時的に開放する必要がないため、AOSSよりも安全です。
「物理的な情報の読み取り」に基づくため、遠隔からの攻撃を完全に遮断できます。
WPA3-SAEの個別設定
可能であれば、ルーターの管理画面からWPA3-SAEを有効にし、個別にパスワードを入力することをお勧めします。
一度設定してしまえば、その後は自動的に接続されるため、最初の手間を惜しむべきではありません。
特に重要なデータを扱うPCやスマートフォンだけでも、簡易接続機能に頼らず手動で設定するのが望ましいでしょう。
Wi-Fi Easy Connect(DPP)の活用
WPA3と共に策定された新規格「Wi-Fi Easy Connect」は、QRコードなどを用いて安全にデバイスを追加する仕組みです。
AOSSが果たしてきた役割を、より強固なセキュリティ規格で実現することを目指しています。
今後発売される対応機器では、この規格への移行が進んでいくと考えられます。
ルーターのセキュリティ設定を最適化する手順
記事の後半として、今すぐできるルーターの設定見直し手順を解説します。
古い設定のまま運用している方は、以下の項目をチェックしてください。
1. 不要なWPS/AOSS機能の無効化
全てのデバイスの接続が終わった後は、ルーターの設定画面からWPS機能(AOSS/らくらく無線スタートを含む)をオフにするのが最も安全です。
機能自体を無効にしておけば、仮に脆弱性が見つかったとしても、外部から悪用される心配がなくなります。
2. 暗号化方式の固定
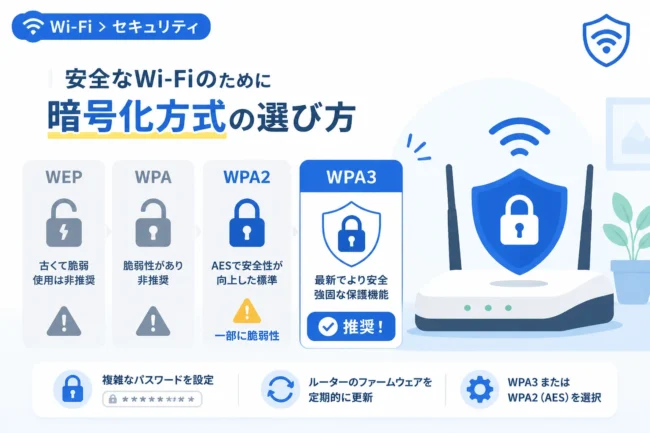
設定画面で「WPA3のみ」または「WPA2-AESのみ」を選択してください。
「TKIP」や「WEP」が含まれる「自動選択」モードは避けるべきです。
古いゲーム機などでWEPが必要な場合は、メインのネットワークとは分離された「ゲストポート」を使用することをお勧めします。
3. ファームウェアの最新化
メーカーはAOSSなどの機能に含まれる脆弱性を修正するために、ファームウェアのアップデートを提供することがあります。
自動更新設定を有効にするか、定期的に公式サイトで最新版が配布されていないかを確認しましょう。
まとめ
AOSSやらくらく無線スタートは、日本のWi-Fi環境を支えてきた素晴らしい功労者的な技術です。
しかし、サイバーセキュリティの基準が厳格化された現在、その役割は終わりつつあります。
決して「使った瞬間にハッキングされる」というほど脆弱ではありませんが、最新のWPA3に比べればリスクが残るのは事実です。
新しいデバイスを導入する際は、可能な限りQRコード接続やWPA3での手動設定を選択するようにしましょう。
利便性とセキュリティはトレードオフの関係になりがちですが、現在はその両立が可能な手段が増えています。
家庭内の大切なデータを守るために、まずはご自身のルーター設定を確認することから始めてみてください。
技術の進化に合わせて私たちの知識もアップデートしていくことが、最高の防御策となります。