Wi-Fiは私たちの生活に欠かせないインフラとなりましたが、その安全性を支えるパスワード管理については意外と軽視されがちです。
多くのユーザーが「覚えやすさ」を優先するあまり、第三者に推測されやすい単純な文字列を設定している現状があります。
しかし、脆弱なパスワードはサイバー攻撃者にとって絶好の標的となり、家庭内のプライバシーが脅かされる原因にもなり得ます。
本記事では、最新のセキュリティ基準に基づいた、推測されにくく、かつ覚えやすいWi-Fiパスワードの作り方を詳しく解説します。
この記事を参考に、ご自宅のネットワーク環境をより強固なものへとアップデートしていきましょう。
なぜWi-Fiパスワードのセキュリティが重要なのか
Wi-Fiのパスワードは、あなたのデジタルな住居を守る「鍵」そのものです。
この鍵が簡単に開けられてしまう状態にあると、インターネット通信の内容が傍受されるリスクが高まります。
悪意のある第三者がネットワークに侵入した場合、通信データの中に含まれるIDやパスワードなどの個人情報が盗み見られる可能性があります。
さらに、あなたのWi-Fiが犯罪の踏み台として利用されるケースも少なくありません。
他人のWi-Fiを勝手に使って違法な書き込みが行われた場合、その通信記録からあなたが疑いをかけられる事態も想定されます。
こうしたトラブルを未然に防ぐためには、推測が困難で強固なパスワードを設定することが何よりも重要です。
不正アクセスが招く恐れのある深刻なリスク
Wi-Fiへの不正侵入によって発生する被害は、単にインターネットをタダ乗りされるだけでは済みません。
同じネットワーク内に接続されているパソコンやスマートフォン、スマート家電、ネットワークカメラへのアクセスを許してしまうことになります。
例えば、ネットワークカメラがハッキングされれば、家の中の様子が外部へストリーミング配信されてしまうかもしれません。
また、共有フォルダに保存している写真や文書などのプライベートなファイルが盗み出される危険もあります。
さらに深刻なのは、オンラインバンキングやSNSのログイン情報が盗まれ、金銭的な被害やなりすまし被害に遭うことです。
こうした多岐にわたるリスクを考慮すると、Wi-Fiパスワードの強化は現代における基本的な護身術と言えるでしょう。
サイバー攻撃者が利用する主なパスワード解析手法
攻撃者がパスワードを破るために使用する手法を知ることは、対策を立てる上で非常に有効です。
代表的な手法の一つに、辞書に載っている単語やよく使われる単語を片っ端から試していく「辞書攻撃」があります。
もう一つは「総当たり攻撃(ブルートフォース攻撃)」と呼ばれる手法で、あらゆる文字の組み合わせを自動で試行し続けます。
近年のコンピューター性能の向上により、短いパスワードや単純な英単語のみのパスワードは、数秒から数分で解析されてしまうようになっています。
特にグラフィックボード(GPU)を用いた並列処理技術は、パスワード解析のスピードを飛躍的に高めました。
そのため、人間にとって覚えやすいだけのパスワードではなく、機械的な解析に対しても耐性を持つ構造にする必要があります。
推測されやすい「避けるべき」パスワードの例
強固なパスワードを作る前に、まずは「どのようなパスワードが危険なのか」を再確認しておきましょう。
もし現在設定しているパスワードが以下に該当する場合、すぐに変更を検討することをお勧めします。
個人情報や身近な単語の使用
自分や家族の名前、誕生日、ペットの名前などは、SNSの投稿などから推測されやすい情報です。
「tanaka1985」や「pochi1224」のような文字列は、たとえ数字を組み合わせていても非常に脆弱です。
また、住んでいる地域名や、好きなアーティスト名、趣味に関する一般的な単語も攻撃者に予測されやすい傾向にあります。
ターゲットを絞った「ソーシャルエンジニアリング」の手法では、こうした身近な情報が最初の突破口として利用されます。
パスワードには、あなた自身を連想させる情報を一切含めないことが鉄則です。
単純な数字の羅列やキーボード配列のパターン
設定の面倒を嫌って、「12345678」や「00000000」といった単純な数字を設定するのは非常に危険です。
また、キーボードの配置をなぞっただけの「qwertyui」や「asdfghjk」なども、攻撃者のリストでは上位に位置しています。
これらは人間にとっては入力しやすい配列ですが、プログラムによる攻撃に対しては無防備に近い状態です。
以下の表は、よく使われるがゆえに危険性が高いパスワードのパターンをまとめたものです。
| カテゴリー | 具体例 | 危険な理由 |
|---|---|---|
| 単純な連続値 | 12345678, abcdefg | 自動プログラムによる試行の最優先候補であるため |
| 個人情報の組み合わせ | hanako0510, sato1990 | 外部から入手可能な情報で容易に推測されるため |
| 一般的な単語 | password, sunshine | 辞書攻撃で瞬時に突破されるため |
| キーボード配列 | qwerty, zxcvbnm | 攻撃用ツールにパターンとして組み込まれているため |
最新のセキュリティ基準に基づいたパスワードの条件
かつては「定期的な変更」が推奨されていましたが、現在のセキュリティ基準は変化しています。
現在は、頻繁な変更よりも「十分に長く、複雑で、使い回さない」ことが重視されています。
米国国立標準技術研究所(NIST)のガイドライン
世界的なセキュリティの基準となっているのが、米国のNISTが発行している「SP 800-63B」というガイドラインです。
この最新の指針では、ユーザーに無理な変更を強いるよりも、機械的な解析に強い「長さ」を確保することが強調されています。
無理に複雑な記号を混ぜて覚えにくくするよりも、十分な長さを持つパスフレーズの方が安全性が高いとされています。
また、パスワードの有効期限を設定して強制的に変更させる運用は、結果として推測しやすいパスワードへの変更を招くため、現在は推奨されていません。
文字数(長さ)がセキュリティに与える影響
パスワードの強度は、使われている文字の種類と、その長さによって決まります。
一般的に、Wi-Fiパスワード(WPA2/WPA3)は8文字から63文字の間で設定可能です。
しかし、8文字程度の短いパスワードでは、現代の計算能力の前では十分な強度とは言えません。
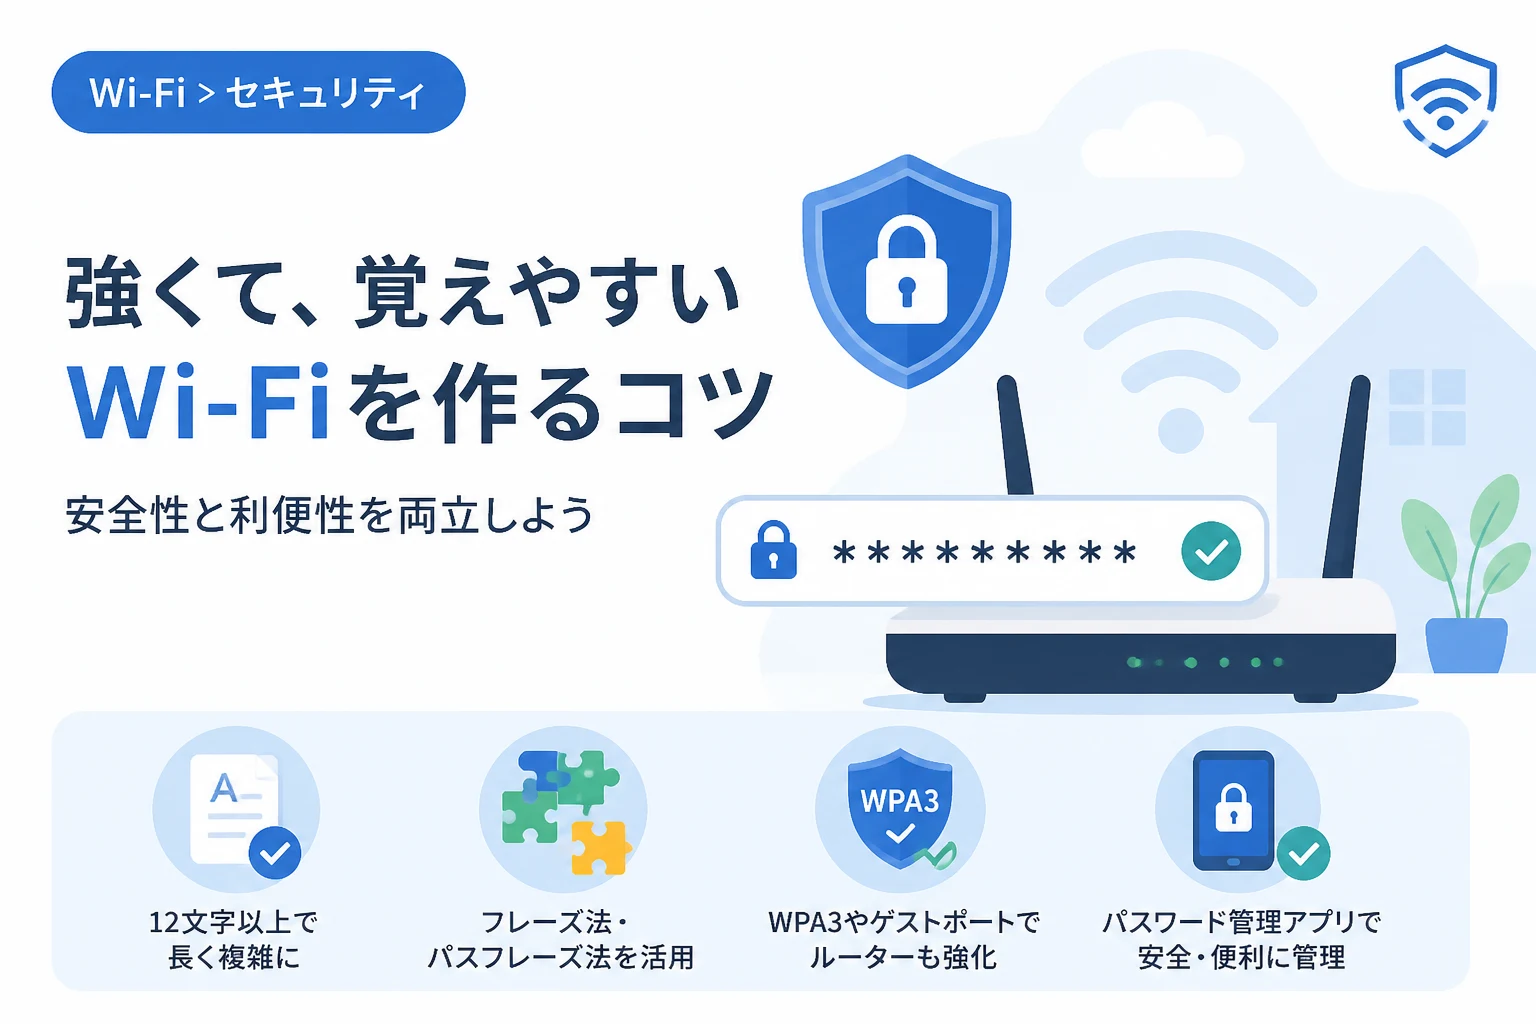
最低でも12文字以上、できれば15文字以上の長さを確保することが望ましいとされています。
文字を1文字増やすごとに、攻撃者が試行すべき組み合わせの数は飛躍的に増大し、解析コスト(時間)を劇的に高めることができます。
覚えやすくて強いパスワードを作るための具体的なテクニック
「長く、複雑に」と言われても、覚えられなければ意味がありません。
ここでは、人間には覚えやすく、機械には推測されにくいパスワードを作成するテクニックを紹介します。
文の頭文字を組み合わせる「フレーズ法」
自分が忘れない短い文章やフレーズを考え、その各単語の頭文字を抽出する方法です。
例えば、「I love to eat sushi every Friday evening!」という文章をベースにしてみましょう。
この文章の頭文字を繋げると「IlteseFe!」となります。
これに数字や大文字・小文字の変化を加えることで、非常に強固なパスワードが完成します。
元の文章が自分にとって馴染みのあるものであれば、文字列そのものを暗記するよりも格段に忘れにくくなります。
関連性のない単語を連結する「パスフレーズ法」
辞書に載っている一般的な単語でも、全く関連性のないものを3つから4つ繋げることで強度が跳ね上がります。
例えば「Coffee-Mountain-Blue-Radio」といった具合です。
単語ひとつひとつは単純でも、それらが複数組み合わさることで、総当たり攻撃に必要な時間は天文学的な数字になります。
この方法は、英単語の羅列であるため入力ミスが少なく、かつ記憶に定着しやすいというメリットがあります。
連結部分に記号(ハイフンやアンダースコア)を挟むことで、さらに安全性を高めることができます。
記号や数字を効果的に混ぜるカスタマイズ
単語の中に数字や記号を混ぜる際、単純な置き換え(aを@に変えるなど)は攻撃者に見破られやすくなっています。
そのため、自分なりのルールで「あえて不自然な場所」に記号を配置することが有効です。
例えば「Blue_Sky_777_Jump」のように、単語の間に意味のない数字や記号を挟み込みます。
さらに、大文字の使用場所をあえて2文字目にしたり、末尾ではなく中間に配置したりする工夫も効果的です。
こうした「自分だけのノイズ」を加えることで、パスワードの予測可能性を極限まで下げることが可能になります。
Wi-Fiルーター自体の設定も見直して安全性を高める
パスワードを強化するだけでなく、ルーターの設定そのものを最適化することも不可欠です。
ハードウェア側のセキュリティ機能が古いままでは、せっかくの強いパスワードも宝の持ち腐れになってしまいます。
最新の暗号化規格「WPA3」の採用
Wi-Fiの暗号化方式にはいくつかの規格がありますが、現在は「WPA3」の使用が最も推奨されています。
従来の「WPA2」には、特定の条件下で通信が傍受される脆弱性が発見されています。
WPA3は、パスワードが単純であってもオフラインでの総当たり攻撃を困難にする「SAE(Simultaneous Authentication of Equals)」という技術を採用しています。
もしお使いのルーターがWPA3に対応しているのであれば、必ず有効に設定しておきましょう。
古いデバイスが混在していてWPA3のみにできない場合は、「WPA3/WPA2-Personal」のような混合モードを選択するのも一つの手です。
SSID(ネットワーク名)の変更と秘匿化
ルーターの初期設定で使われているSSIDには、メーカー名や機種名が含まれていることが多いです。
これにより、攻撃者はその機種特有の既知の脆弱性を特定しやすくなってしまいます。
SSIDを自分だけがわかる名前に変更しておくことで、ルーターの種類を特定されるリスクを低減できます。
ただし、SSIDにフルネームなど個人を特定できる情報を入れるのは厳禁です。
また、「SSIDステルス機能」を使ってネットワーク名を隠す設定もありますが、これはあくまで補助的な手段であり、完全な隠蔽にはならない点に注意が必要です。
ゲストポート機能を活用した外部デバイスの分離
友人が遊びに来た際などにWi-Fiを貸す場面では、メインのネットワークとは別の「ゲストポート」を提供しましょう。
多くの最新ルーターには、来客用に独立したSSIDを発行する機能が備わっています。
ゲストポートに接続したデバイスはインターネットにはアクセスできますが、同じ家のメインネットワーク内のデバイスにはアクセスできません。
これにより、友人のスマートフォンがマルウェアに感染していたとしても、あなたのメインのパソコンや家電に被害が及ぶのを防ぐことができます。
信頼できる人であっても、内部ネットワークを分離して管理することがセキュリティの基本です。
パスワード管理を楽にするためのツールと習慣
強固なパスワードを作成した後は、それをどう管理するかが課題となります。
複数のサービスやWi-Fiネットワークで異なるパスワードを使い分けるためには、ツールを賢く活用しましょう。
パスワード管理アプリの活用
複雑な文字列をすべて記憶するのは不可能ですし、メモ帳に書いてルーターの裏に貼っておくのも安全とは言えません。
そこで活用したいのが、1PasswordやBitwardenといったパスワード管理アプリ(パスワードマネージャー)です。
これらを使えば、マスターパスワード一つを覚えておくだけで、他の複雑なパスワードを安全に保管・呼び出しすることができます。
Wi-Fiのパスワードもこれらのアプリに「セキュアメモ」として保存しておけば、必要な時にすぐ確認でき、紛失の心配もありません。
スマートフォンのアプリであれば、生体認証(指紋や顔認証)と連携させることで、利便性とセキュリティを両立できます。
定期的な接続デバイスの確認
たとえ強力なパスワードを設定していても、知らないうちにデバイスが追加されていないか確認する習慣をつけましょう。
多くのルーターの管理画面では、現在そのネットワークに接続されているデバイスの一覧を表示することができます。
もし見覚えのない名称のデバイスが接続されている場合は、すぐにパスワードを変更し、不審な接続を遮断する必要があります。
最近のルーター用アプリでは、新しいデバイスが接続された際にスマートフォンに通知を飛ばす機能を持つものもあります。
こうした機能を有効にしておくことで、不正侵入の兆候をリアルタイムで察知することが可能になります。
まとめ
Wi-Fiパスワードは、あなたのデジタルライフを守る最前線の防壁です。
推測されにくいパスワードを作るコツは、「個人情報を排除すること」と「十分な長さを確保すること」に集約されます。
フレーズ法やパスフレーズ法を活用すれば、複雑な記号に頼らなくても、人間にとって覚えやすく機械に強いパスワードを作成できます。
また、パスワードの強化と併せて、ルーターの暗号化規格をWPA3へアップデートすることも忘れないでください。
安全なWi-Fi環境は、日々の少しの工夫と、正しい知識に基づく設定の積み重ねによって築かれます。
この記事をきっかけに、今一度ご自宅のWi-Fiセキュリティを見直し、安心できるインターネット環境を手に入れてください。