外出先でも手軽にインターネットを利用できるモバイルルーターは、テレワークや旅行において欠かせないツールとなっています。
しかし、持ち運びができる利便性の裏で、適切なセキュリティ設定を怠ると、第三者による不正利用や通信内容の盗聴といったリスクにさらされる可能性があります。
特に購入時の初期設定のまま使い続けることは、悪意のある攻撃者にとって格好の標的になりかねません。
本記事では、モバイルルーターの安全性を最大限に高めるために、今すぐ見直すべき重要なセキュリティ設定項目と具体的な対策について詳しく解説します。
なぜモバイルルーターのセキュリティ対策が必要なのか
モバイルルーターは、電波を使って周囲のデバイスと通信を行うため、物理的なケーブルでつながれていない第三者からも接続を試行される可能性があります。
もしセキュリティが脆弱な状態であれば、通信範囲内にいる見知らぬ誰かに勝手に回線を利用される「タダ乗り」の被害に遭うかもしれません。
回線の不正利用は、契約している通信容量を浪費されるだけでなく、サイバー犯罪の踏み台として悪用される危険性も含んでいます。
また、暗号化設定が古いまま放置されていると、通信内容が解析され、IDやパスワードといった機密情報が盗み取られる恐れもあります。
モバイルルーターは自分専用のプライベートなWi-Fi環境を構築するものですが、その管理責任はすべてユーザー自身にあることを認識しなければなりません。
安全な通信環境を維持するためには、最新の脅威に合わせた設定のアップデートが不可欠です。
必ず実施すべき基本のセキュリティ設定
モバイルルーターを手に入れたら、まず最初に見直すべき基本項目がいくつかあります。
これらの設定を適切に変更するだけで、多くの一般的な攻撃を未然に防ぐことが可能です。
1. 管理者パスワードの変更
モバイルルーターの設定画面にログインするための管理者パスワードは、初期状態から必ず変更してください。
初期パスワードは製品ごとに共通であったり、推測しやすい文字列に設定されていたりすることが多いため、非常に危険です。
管理画面に不正アクセスされると、セキュリティ設定を無効化されたり、接続中の端末を監視されたりする可能性があります。
パスワードは、英大文字・小文字、数字、記号を組み合わせた12文字以上の複雑なものに設定することを推奨します。
2. SSID(ネットワーク名)の変更
SSIDは周囲の誰もが確認できる情報であり、初期設定のままだとメーカー名や型番が容易に特定されてしまいます。
機種名が特定されると、その機種特有の脆弱性を突いた攻撃を仕掛けられるリスクが高まります。
SSIDには、個人を特定できる名前や、生年月日などの推測されやすい情報は含めないようにしましょう。
全く関係のない抽象的な英単語などを設定することで、攻撃のターゲットにされる確率を下げることができます。
3. 通信の暗号化方式を最新のものにする
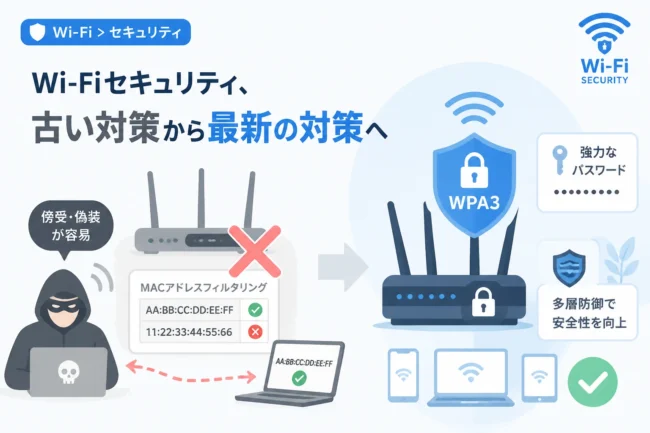
Wi-Fiの通信を保護する暗号化方式にはいくつかの規格がありますが、古い規格は既に解読手法が確立されています。
以下の表を参考に、現在利用しているモバイルルーターがどの方式を採用しているか確認してください。
| 規格名 | 安全性 | 推奨度 |
|---|---|---|
| WEP | 非常に低い | 使用禁止 |
| WPA2-PSK (AES) | 高い | 標準的 |
| WPA3-SAE | 極めて高い | 強く推奨 |
可能な限りWPA3を選択し、対応していない古いデバイスがある場合でも最低限WPA2-PSK (AES)を使用するようにしてください。
「TKIP」という暗号化アルゴリズムは脆弱性が指摘されているため、必ず「AES」を選択することが重要です。
安全性をさらに高める高度な設定と機能
基本設定を済ませた後は、さらに踏み込んだ設定を行うことで、鉄壁のセキュリティ環境を目指しましょう。
WPS機能の無効化
WPS(Wi-Fi Protected Setup)は、ボタン一つで簡単に接続設定ができる便利な機能ですが、セキュリティ上の弱点となることがあります。
特定の攻撃手法により、WPSのPINコードが解析され、パスワードを知らなくても接続されてしまうリスクが存在します。
初期設定を終えた後は、WPS機能をオフに設定しておくことが安全性を高める有効な手段となります。
ステルスSSID機能の活用
SSIDのブロードキャストを停止し、周囲のデバイスのWi-Fi検索リストに表示されないようにする機能がステルスSSIDです。
存在を隠すことで、無差別に接続先を探している攻撃者からの発見を遅らせる効果があります。
ただし、接続する端末側で手動設定が必要になる点や、通信の一部でSSIDが露出する場合がある点には注意が必要です。
ステルス設定だけで安心せず、強力な暗号化と組み合わせることが前提となります。
MACアドレスフィルタリングの設定
あらかじめ登録したデバイスの固有番号(MACアドレス)だけがルーターに接続できるように制限する機能です。
たとえパスワードが漏洩したとしても、未登録の端末からの接続を拒否できるため、強固な防御層となります。
ただし、近年のスマートフォンやPCではプライバシー保護のためにMACアドレスをランダム化する機能があるため、設定時には注意深く管理する必要があります。
運用面で見直すべきポイント
設定を一度変更しただけで満足せず、日々の運用においてもセキュリティ意識を持つことが大切です。
ファームウェアを常に最新に保つ
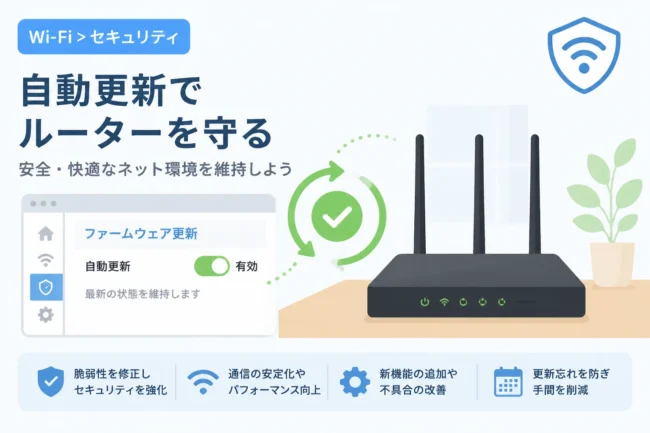
モバイルルーターを動作させているソフトウェアである「ファームウェア」には、発見された脆弱性を修正するためのプログラムが含まれます。
古いバージョンのまま使用し続けると、既知の脆弱性を突いた攻撃に対して無防備な状態となります。
自動更新機能を有効にするか、定期的にメーカーの公式サイトを確認してアップデートを適用してください。
接続デバイスの定期的なチェック
モバイルルーターの設定画面や液晶ディスプレイでは、現在何台のデバイスが接続されているかを確認できます。
自分の持ち物ではない、見覚えのないデバイスが接続されていないか、定期的にチェックする習慣をつけましょう。
万が一、不審な接続を発見した場合は、すぐにパスワードを変更して強制的に切断させる必要があります。
物理的な紛失・盗難への対策
モバイルルーターは小型であるため、置き忘れや盗難のリスクが常に付きまといます。
物理的に盗まれた場合、本体に貼られたシールなどからSSIDやパスワードが漏洩する危険があります。
本体の液晶画面にセキュリティロックをかける機能がある場合は、活用を検討してください。
また、不要な時は電源を切っておく、あるいは一定時間通信がない場合に自動でスリープする機能を設定しておくことも有効です。
公衆無線LAN(パブリックWi-Fi)との併用時の注意
一部のモバイルルーターには、公衆無線LANを中継してインターネットに接続する機能(Wi-Fiスポット接続機能)があります。
この機能を利用する際は、接続先の公衆無線LAN自体の安全性を慎重に見極める必要があります。
信頼できないフリーWi-Fiを経由すると、モバイルルーター自身のセキュリティをいくら強化しても、通信経路で情報が盗まれる可能性があるからです。
設定変更時のトラブルシューティング
セキュリティ設定を変更した際、稀にデバイスがインターネットに繋がらなくなることがあります。
焦って設定をすべて無効化する前に、以下の点を確認してみましょう。
- 入力した暗号化キー(パスワード)に大文字・小文字の打ち間違いがないか
- デバイス側が最新の規格(WPA3など)に対応しているか
- MACアドレスフィルタリングで、新しいMACアドレス(ランダム化されたもの)を登録していないか
もし設定がわからなくなり、管理画面にもアクセスできなくなった場合は、本体の「初期化ボタン」を長押しして工場出荷状態に戻すことができます。
ただし、初期化後はすべてのセキュリティが弱まった状態に戻るため、すぐに再設定を行うことを忘れないでください。
まとめ
モバイルルーターのセキュリティ設定は、私たちのデジタルな生活とプライバシーを守るための防波堤です。
今回ご紹介した「管理者パスワードの変更」「最新の暗号化方式(WPA3)の適用」「ファームウェアの更新」は、最低限実施すべき必須項目です。
さらに、WPSの無効化やMACアドレスフィルタリングを組み合わせることで、より安全な通信環境を実現できます。
脅威は日々進化しているため、定期的に設定を見直し、安全な状態で利便性を享受できるように心がけましょう。
まずは今すぐ、お使いのモバイルルーターの管理画面を開いて、現在の設定状況をチェックすることから始めてみてください。