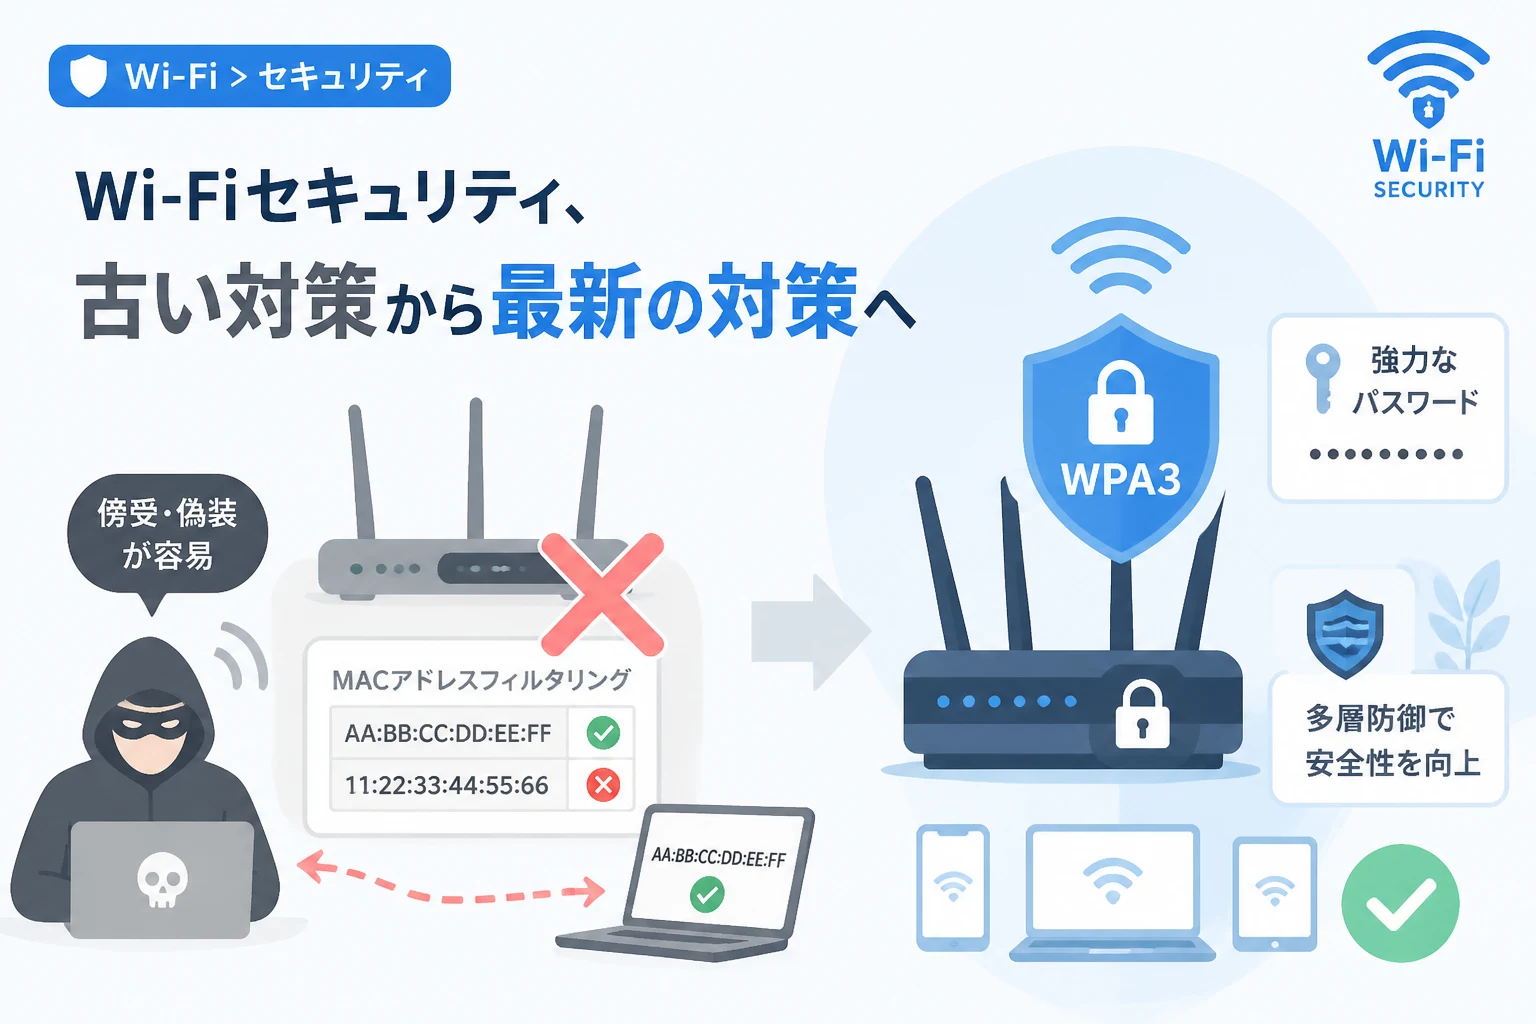
Wi-Fiのセキュリティ対策を検討する際、古くから推奨されてきた手法の一つに「MACアドレスフィルタリング」があります。
多くのWi-Fiルーターに標準搭載されている機能であるため、設定した経験がある方も多いのではないでしょうか。
しかし、近年のサイバーセキュリティの動向やスマートフォンの仕様変更により、この機能の有効性には大きな疑問が投げかけられています。
本記事では、MACアドレスフィルタリングがなぜ「時代遅れ」と言われるようになったのか、その技術的な背景と現代における限界について詳しく解説します。
MACアドレスフィルタリングの仕組みと従来の役割
MACアドレス(Media Access Control address)は、ネットワーク機器ごとに割り当てられた一意の識別番号です。
この48ビットの識別番号を利用して、特定の端末のみをネットワークに接続可能にする仕組みがMACアドレスフィルタリングです。
あらかじめルーターに許可する端末のMACアドレスを登録しておくことで、リストにない未知のデバイスを遮断することができます。
かつて無線LANの暗号化規格が脆弱だった時代には、この機能が不正アクセスを防ぐための重要な盾として機能していました。
当時は、パスワードが解読されてもMACアドレスが一致しなければ接続できないため、二重の防御策として推奨されていたのです。
ハードウェアに紐付いた個別のID
MACアドレスは原則として、通信チップの製造段階で書き込まれる「物理アドレス」です。
これにより、世界中に存在する通信機器の中から、特定のスマートフォンやパソコンを一意に特定することが可能となります。
ネットワーク管理者は、社内用デバイスや家族のデバイスを個別に管理する手段としてこのIDを活用してきました。
接続制限によるアクセス管理
MACアドレスフィルタリングの最大のメリットは、接続してくるデバイスをホワイトリスト形式で管理できる点にありました。
許可されたデバイス以外は、正しいパスワードを知っていたとしてもWi-Fiに接続することすらできません。
この「門番」のような役割が、ユーザーに安心感を与えてきたのは事実です。
なぜMACアドレスフィルタリングは時代遅れなのか
現在、セキュリティの専門家の多くは、MACアドレスフィルタリングを「気休め程度の対策」あるいは「推奨されない対策」と位置づけています。
その理由は大きく分けて、技術的な脆弱性と、OSの仕様変更による運用の困難さの2点に集約されます。
MACアドレスは容易に偽装が可能である
最も致命的な問題は、MACアドレスがネットワーク上を暗号化されずに流れているという点です。
Wi-Fiの通信において、接続要求を送る際のフレームに含まれるMACアドレスは、誰でも傍受可能な状態で送信されます。
専用のフリーソフトや特定のOSコマンドを使用すれば、周囲を飛び交うパケットをスニッフィングし、許可されているMACアドレスを特定することは容易です。
攻撃者は、自分の端末のMACアドレスを「正規の端末のもの」に書き換える(スプーフィング)ことで、フィルタリングを簡単に突破してしまいます。
MACアドレスは決して秘密の鍵ではなく、外部に公開されている公開情報であると認識する必要があります。
ランダムMACアドレス機能との競合
近年のプライバシー保護の観点から、iOSやAndroid、Windows 11などの最新OSでは「ランダムMACアドレス」機能が標準化されました。
これは、Wi-Fiネットワークごとに異なる仮想的なMACアドレスを生成し、端末の追跡を防ぐ機能です。
この機能が有効になっていると、本来許可したい端末であっても、接続のたびにアドレスが変わってしまうため、接続が拒否される現象が発生します。
利便性を維持するためにOSのプライバシー機能をオフにしなければならないという本末転倒な状況を招いてしまうのです。
現代のネットワーク環境における有効性と限界
MACアドレスフィルタリングの現在の立ち位置を整理するために、以下の比較表でその性能を確認してみましょう。
| 比較項目 | MACアドレスフィルタリング | 最新の暗号化方式(WPA3など) |
|---|---|---|
| 偽装の難易度 | 極めて低い(容易に書き換え可能) | 極めて高い(数学的に保護されている) |
| 運用の手間 | 高い(端末追加のたびに登録が必要) | 低い(パスワード共有のみ) |
| プライバシー機能 | ランダムMAC使用時に不具合が発生 | 標準機能として共存可能 |
| 主な役割 | 簡易的なアクセス制限 | 通信内容の保護と認証 |
この表からも分かる通り、MACアドレスフィルタリングだけでセキュリティを担保することは不可能です。
攻撃を意図した人間に対しては全く無力であり、あくまで「知識のない近隣住民が誤って接続してくるのを防ぐ」程度の効果しか期待できません。
管理コストの増大
家庭内にスマート家電やIoTデバイスが増え続けている現代において、すべてのデバイスのMACアドレスを調べて登録する作業は非常に煩雑です。
液晶画面のないスマートプラグやセンサー類のアドレスを確認するだけでも一苦労であり、デバイスを買い替えるたびに設定画面を開く必要があります。
この管理コストに見合うだけの防御効果が得られないことが、この手法が敬遠される大きな要因です。
今、取り組むべき真のWi-Fiセキュリティ対策
MACアドレスフィルタリングに頼るよりも、はるかに強力で効果的な対策が他に存在します。
現在のWi-Fiセキュリティにおいて、最優先で実施すべきは「暗号化規格の適正化」と「強力なパスワード設定」です。
最新の暗号化規格「WPA3」の採用
現在の最新規格であるWPA3(Wi-Fi Protected Access 3)は、WPA2で指摘されていた脆弱性を克服した非常に強力なプロトコルです。
WPA3の「SAE(Simultaneous Authentication of Equals)」という技術により、オフラインでの辞書攻撃や総当たり攻撃に対する耐性が大幅に向上しました。
MACアドレスを制限するよりも、ルーターの設定をWPA3へ移行することの方が圧倒的に安全です。
SSIDのパスワードを十分に長く、複雑にする
どれほど優れた暗号化方式を採用していても、推測されやすいパスワードを使用していれば意味がありません。
英大文字、小文字、数字、記号を組み合わせた12文字以上の複雑な文字列を設定してください。
一度設定してしまえば、MACアドレスフィルタリングのような定期的なメンテナンスは不要でありながら、高い安全性を確保できます。
ゲストネットワークの活用
来客にWi-Fiを提供する場合や、セキュリティに不安のある安価なIoTデバイスを接続する場合は、メインネットワークとは隔離された「ゲストネットワーク」を利用しましょう。
これにより、万が一特定のデバイスが乗っ取られたとしても、メインのPCやNASなどの重要なデータにアクセスされるリスクを最小限に抑えられます。
MACアドレスフィルタリングが活用できる特定のケース
これまで否定的な側面を強調してきましたが、MACアドレスフィルタリングが全く無意味なわけではありません。
特定の条件下では、補助的な機能として役立つ場面も存在します。
子供のデバイス利用時間の制限
家庭内でのペアレンタルコントロールの一環として、特定の時間帯だけ特定のデバイスの接続を禁止する目的には適しています。
この場合、セキュリティ対策としてではなく、単純なデバイス管理ツールとしての利用になります。
ただし、子供が技術的な知識を持ち、MACアドレスを偽装する術を覚えれば、この制限も突破されてしまうことは覚悟しておく必要があります。
ネットワーク管理の補助
大規模なオフィス環境などで、どのポートやアクセスポイントにどの物理デバイスが紐付いているかをログで追跡するための目印としては有用です。
ただし、あくまで「識別のための補助」であり、これを持って認証の根拠とすることはありません。
Wi-Fiの安全性は「多層防御」で考える
セキュリティの基本は、一つの対策に依存せず、複数の壁を設ける「多層防御」です。
MACアドレスフィルタリングをその壁の一枚に加えること自体は間違いではありませんが、その壁は非常に薄く、簡単に見通せるものであることを理解しなければなりません。
現在の優先順位は、1. WPA3/WPA2-AESの利用、2. 強固なパスフレーズ、3. ファームウェアの更新であり、MACアドレスフィルタリングはそれらが完了した後の「気休め」のオプションに過ぎません。
もし設定の煩雑さが原因でセキュリティの維持が苦痛になっているのであれば、真っ先に外して良い項目と言えるでしょう。
まとめ
MACアドレスフィルタリングは、現代の高度化したサイバー攻撃の前では事実上無力な「時代遅れ」の技術になりつつあります。
特にスマートフォンなどの最新OSが備えるランダムMACアドレス機能とは相性が悪く、利便性とプライバシーを損なう原因にもなりかねません。
これからのWi-Fiセキュリティにおいて重要なのは、MACアドレスという「偽装可能なID」に頼るのではなく、WPA3のような「数学的に保護された暗号化と認証」を正しく運用することです。
古い常識に縛られず、最新の技術動向に合わせた適切な設定を行うことで、安全で快適なホームネットワークを構築しましょう。