Wi-Fiは、今や私たちの生活やビジネスにおいて欠かせない通信インフラとなりました。
しかし、目に見えない電波を利用する通信の特性上、常に情報の盗聴や不正アクセスのリスクがつきまといます。
これらのリスクを軽減し、通信のプライバシーを守るために存在するのが、Wi-Fiの暗号化規格です。
本記事では、WEP、WPA、WPA2、WPA3という歴代の暗号化規格の違いを詳しく解説します。
最新のセキュリティ動向を踏まえ、現在どのような設定を選ぶべきなのか、その具体的な判断基準を提示いたします。
安全なネットワーク環境を構築するための知識を深め、自身のデバイスやルーターの設定を最適化していきましょう。
Wi-Fi暗号化が必要な理由とセキュリティの仕組み
Wi-Fi通信において、なぜ暗号化が必須とされているのか、その根本的な理由から確認していきましょう。
Wi-Fiの電波は壁を透過して周囲に広がるため、悪意のある第三者が専用の機器を使用すれば、容易に通信内容を傍受できてしまいます。
もし通信が暗号化されていない場合、閲覧しているウェブサイトのURL、メールの内容、さらにはIDやパスワードといった機密情報がそのまま盗み見られる恐れがあります。
暗号化とは、送信するデータを特定のアルゴリズムによって複雑な文字列に変換し、正当な受信者以外には内容を解読できないようにする技術です。
暗号化規格には歴史があり、技術の進歩とともに新しい脆弱性が発見され、それを克服するために新しい規格が誕生してきました。
古い規格を使い続けることは、すでに鍵が破られている金庫を使い続けることと同じくらい危険な行為です。
そのため、ネットワークの管理者は常に最新の暗号化規格を選択し、適切なセキュリティレベルを維持する必要があります。
歴代のWi-Fi暗号化規格:WEPからWPA3まで
Wi-Fiの暗号化規格は、大きく分けて4つの世代が存在します。
それぞれの規格がどのような背景で生まれ、どのような特徴を持っているのかを順に見ていきましょう。
WEP(Wired Equivalent Privacy)
WEPは1997年に登場した、最初期のWi-Fi暗号化規格です。
「有線LANと同等のプライバシー保護」を目指して開発されましたが、その設計には致命的な欠陥がありました。
WEPでは、暗号化に使用される「RC4」というアルゴリズムの脆弱性と、鍵の生成プロセスが単純すぎたことが問題となりました。
現在では、市販のPCとフリーソフトを利用するだけで、WEPの暗号キーはわずか数分、あるいは数秒で解析されてしまいます。
そのため、WEPはセキュリティとしての機能を果たしておらず、使用することは極めて危険です。
WPA(Wi-Fi Protected Access)
WPAは、WEPの脆弱性が露呈したことを受けて、2003年に暫定的な対策として導入された規格です。
WEPと同じRC4アルゴリズムをベースにしながらも、暗号キーを一定時間ごとに自動更新する「TKIP(Temporal Key Integrity Protocol)」という技術を採用しました。
これにより、WEPよりも解析が困難になりましたが、あくまで応急処置的な側面が強い規格でした。
その後、TKIP自体にも脆弱性が発見されたため、現在では推奨される規格ではありません。
WPA2(Wi-Fi Protected Access 2)
WPA2は2004年に発表され、長らくWi-Fiセキュリティの標準として利用されてきた規格です。
より強力な暗号化アルゴリズムである「AES(Advanced Encryption Standard)」を標準採用したことが最大の特徴です。
AESは米国政府も採用している非常に堅牢なアルゴリズムであり、理論上、現代のコンピュータでも解読には膨大な時間を要します。
しかし、2017年にはWPA2のハンドシェイクプロセス(通信開始時のやり取り)を狙った「KRACKs」という脆弱性が発見されました。
多くのデバイスではOSのアップデートによってこの脆弱性に対処していますが、根本的な安全性を高めるために次世代規格への移行が進んでいます。
WPA3(Wi-Fi Protected Access 3)
WPA3は、2018年に発表された現時点で最新かつ最も強固な暗号化規格です。
WPA2で指摘された脆弱性を克服し、さらに使いやすさとセキュリティの両立を図っています。
パスワードの推測による攻撃(辞書攻撃や総当たり攻撃)に対して非常に強い抵抗力を持ち、通信相手との鍵交換プロセスの安全性が大幅に向上しました。
これからのWi-Fi環境構築において、最優先で選択すべき規格はWPA3です。
暗号化規格の比較と安全性の違い
ここでは、各規格の仕様と安全性の違いを一覧表で整理します。
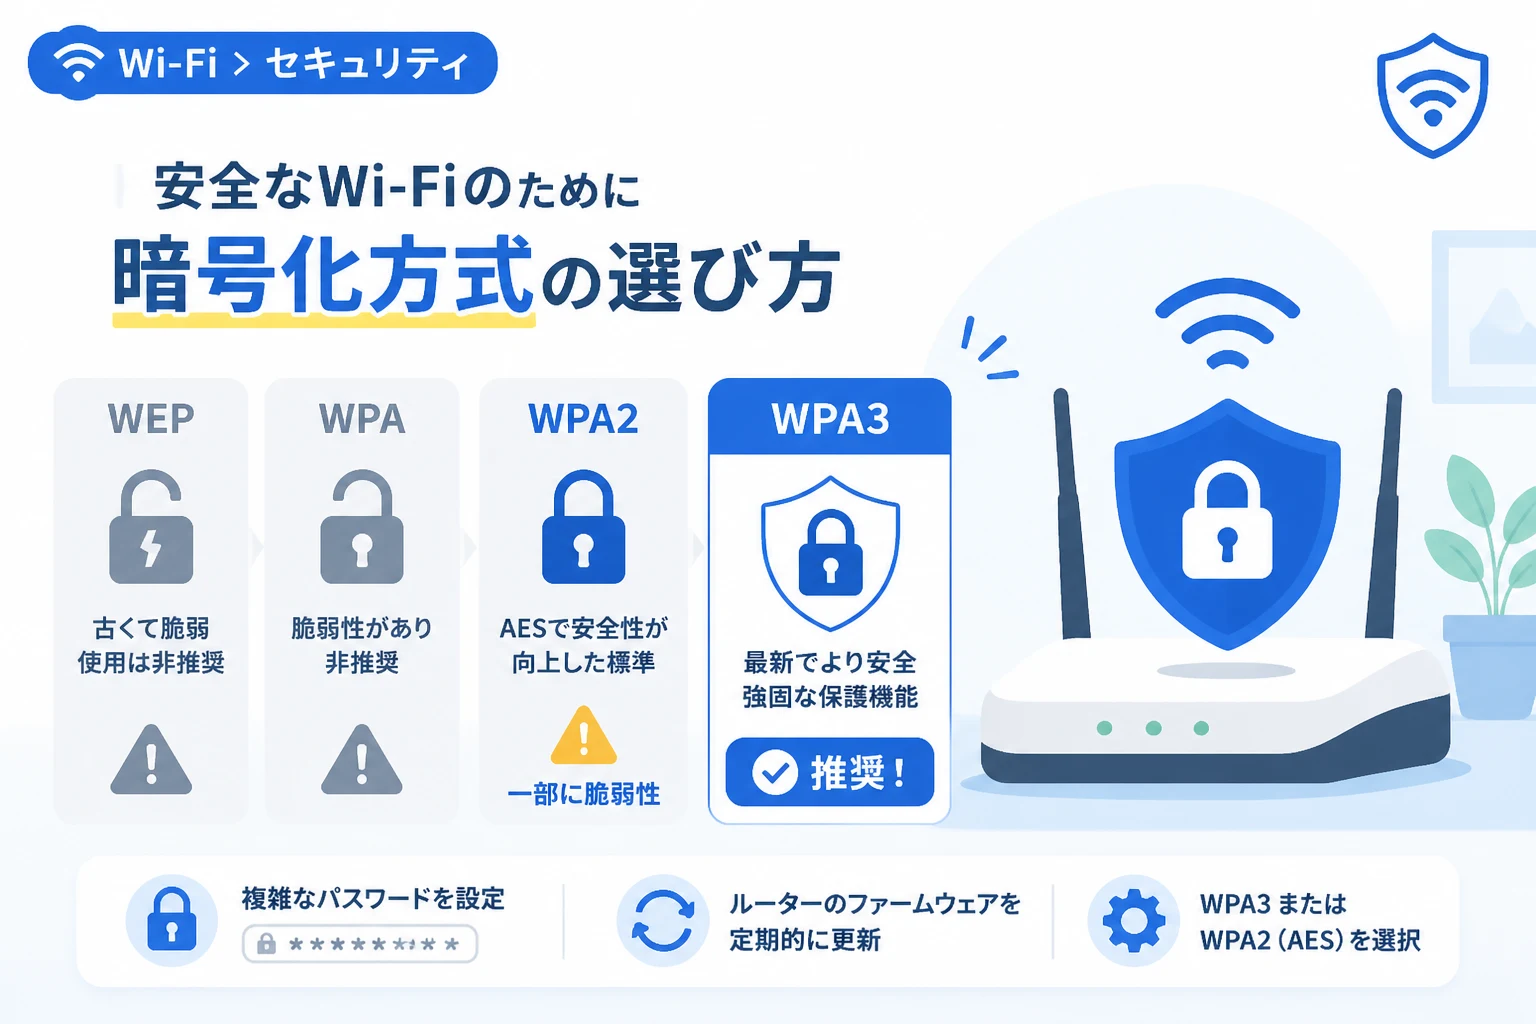
| 規格名 | 登場年 | 暗号化アルゴリズム | 安全性評価 |
|---|---|---|---|
| WEP | 1997年 | RC4 | 危険(即刻中止) |
| WPA | 2003年 | TKIP (RC4ベース) | 不十分(使用非推奨) |
| WPA2 | 2004年 | AES | 普通(現行の最低基準) |
| WPA3 | 2018年 | AES (SAE鍵交換) | 高い(推奨) |
表から分かる通り、古い規格ほど脆弱性が多く、新しい規格ほど高度な保護技術が盛り込まれています。
特に「TKIP」と「AES」という用語が混同されやすいため、その違いを詳しく見ていきましょう。
TKIPとAESの違い
暗号化規格(WPA/WPA2など)と組み合わせて使用される「暗号化プロトコル・アルゴリズム」がTKIPとAESです。
TKIPは、WEPの弱点を克服するために開発されましたが、基本となる仕組みが古いRC4のままでした。
一方、AESは現代の暗号学において非常に評価が高く、高速かつ強固な処理が可能です。
もしルーターの設定画面でこれらを選択できる場合は、必ず「AES」を選択するようにしてください。
TKIPを選択すると、通信速度が大幅に低下したり、一部のブラウザやOSで「安全性が低い」という警告が表示されたりすることがあります。
WPA3の何が優れているのか?進化したポイント
最新規格であるWPA3には、これまでの規格にはなかった革新的な機能がいくつか追加されています。
辞書攻撃・総当たり攻撃への耐性(SAE)
WPA2までは、事前に設定したパスワード(プリシェアードキー)を狙って、自動ツールで大量のパスワードを試す攻撃が有効でした。
WPA3では「SAE(Simultaneous Authentication of Equals)」という新たな鍵交換方式を採用しています。
これにより、単純なパスワードであっても、外部からの推測攻撃を物理的に困難にしています。
前方秘匿性(Forward Secrecy)の確保
前方秘匿性とは、万が一ネットワークのパスワードが将来的に漏洩したとしても、過去に行われた通信データまでは解読されないという性質です。
WPA3ではセッションごとに異なる鍵を生成するため、過去の通信ログを盗聴されていたとしても安心です。
OWEによるフリーWi-Fiの保護
不特定多数が利用する公衆無線LAN(フリーWi-Fi)は、従来、パスワードなしの「オープンな状態」であることが一般的でした。
WPA3の「OWE(Opportunistic Wireless Encryption)」という技術を使えば、パスワード入力なしでも個別の通信を自動で暗号化できます。
これにより、カフェや空港などでのWi-Fi利用がこれまで以上に安全になります。
安全な暗号化方式の選び方と設定手順
それでは、具体的にどのような基準で設定を選ぶべきか、実用的な指針を解説します。
優先順位を明確にする
Wi-Fiルーターの設定画面を開いた際、選択肢が複数ある場合は以下の優先順位で設定してください。
- WPA3-SAE (AES):最新のデバイスのみを使用している場合に最適です。
- WPA2/WPA3-Personal (Transition Mode):古いデバイスと新しいデバイスが混在している環境に適しています。
- WPA2-PSK (AES):WPA3に非対応のルーターやデバイスにおける現実的な選択肢です。
WEPやWPA、あるいはWPA2-TKIPという選択肢は、現代のネットワーク環境では「選んではいけない項目」です。
接続デバイスの互換性を確認する
WPA3は優れた規格ですが、2019年以前に発売された古いスマートフォンやノートPC、ゲーム機などは対応していない場合があります。
WPA3のみに設定すると、これらのデバイスがWi-Fiに繋がらなくなる可能性があります。
その場合は、WPA2とWPA3のどちらでも接続できる「移行モード(Transition Mode)」を活用しましょう。
ルーターの設定を確認・変更する方法
設定を変更するには、まずルーターの管理画面にアクセスする必要があります。
ブラウザのアドレスバーに「192.168.1.1」などのIPアドレスを入力し、管理者パスワードでログインしてください。
「無線LAN設定」や「セキュリティ設定」の項目を探し、現在の暗号化規格が何になっているかを確認します。
もしWEPやWPAが設定されていたら、即座にWPA2(AES)以上に変更することをお勧めします。
暗号化以外で実践すべきセキュリティ対策
通信の暗号化は非常に重要ですが、それだけで万全というわけではありません。
Wi-Fi環境の安全性をさらに高めるための、補助的な対策をいくつか紹介します。
強力なパスワード(SSIDパスワード)の設定
いくら強力な暗号化規格(WPA3など)を使っていても、パスワード自体が「password123」や「12345678」のように推測されやすいものでは意味がありません。
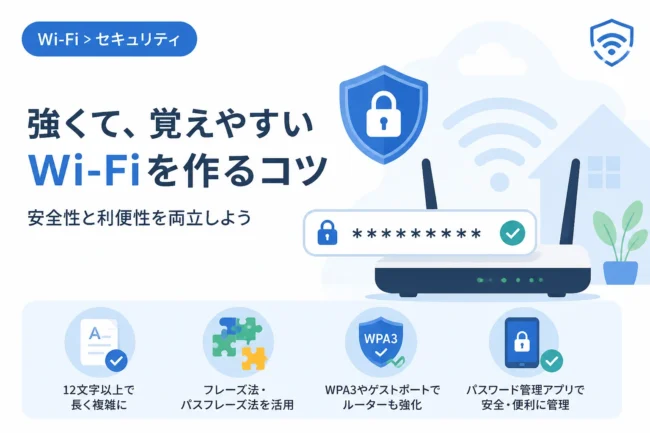
英大文字、小文字、数字、記号を組み合わせた12文字以上の複雑なパスワードを設定しましょう。
また、初期設定のパスワードは解析リストに載っている可能性があるため、必ず自分独自のパスワードに変更してください。
ルーターのファームウェアを最新に保つ
ルーターを制御するソフトウェア「ファームウェア」には、セキュリティ上の欠陥が見つかることがあります。
メーカーは随時アップデートを提供していますので、自動更新機能を有効にするか、定期的に手動で更新を確認してください。
脆弱性が放置されたルーターは、暗号化設定に関わらず、外部から乗っ取られるリスクがあります。
管理画面のパスワードを変更する
Wi-Fi接続用のパスワードとは別に、ルーターの設定を変更するための「管理画面用パスワード」が存在します。
多くの製品では初期設定が「admin/admin」や「password」などの簡単なものになっています。
これを変更しないままにしておくと、ネットワーク内に侵入された際、ルーターの設定を勝手に書き換えられてしまう恐れがあります。
WPS機能の無効化
ボタン一つでWi-Fi接続ができるWPS(Wi-Fi Protected Setup)は非常に便利ですが、構造上の脆弱性が指摘されています。
特定のツールを使えば、WPSのPINコードを突破してネットワークに不正侵入されるリスクがあります。
接続が完了した後は、WPS機能をオフにしておくのがより安全な運用方法です。
古いデバイスを使用する場合の注意点
古い家電製品やレトロゲーム機の中には、WEPにしか対応していないものがあります。
これらをメインのWi-Fiネットワークに接続するために、ルーター全体をWEP設定に下げることは絶対に避けてください。
その1台のために、ネットワーク全体のセキュリティが崩壊してしまうからです。
どうしても古いデバイスをネットに繋ぎたい場合は、ルーターの「ゲストポート」機能を活用しましょう。
ゲストポートは、メインのネットワーク(PCやスマホが繋がっている側)から隔離されているため、万が一侵入されても被害を最小限に抑えることができます。
ただし、WEPで通信している内容自体は依然として傍受されやすいため、重要な情報のやり取りは控えるべきです。
まとめ
Wi-Fiの暗号化規格は、時代の変化とともに進化を遂げてきました。
WEPやWPAはすでに過去の遺物であり、現代において利用する価値はありません。
現在はWPA3、あるいはWPA2(AES)を利用することが、安全な通信を確保するための最低条件です。
まずはご自宅や職場のルーター設定を確認し、どの規格が適用されているかをチェックしてみてください。
また、暗号化だけでなく、強力なパスワードの設定やファームウェアの更新を組み合わせることで、より強固な守りを固めることができます。
正しい知識を持って適切な設定を行うことが、あなたのデジタルライフとプライバシーを守る第一歩となります。
最新のセキュリティ情報を定期的に確認し、安全で快適なインターネット環境を維持していきましょう。