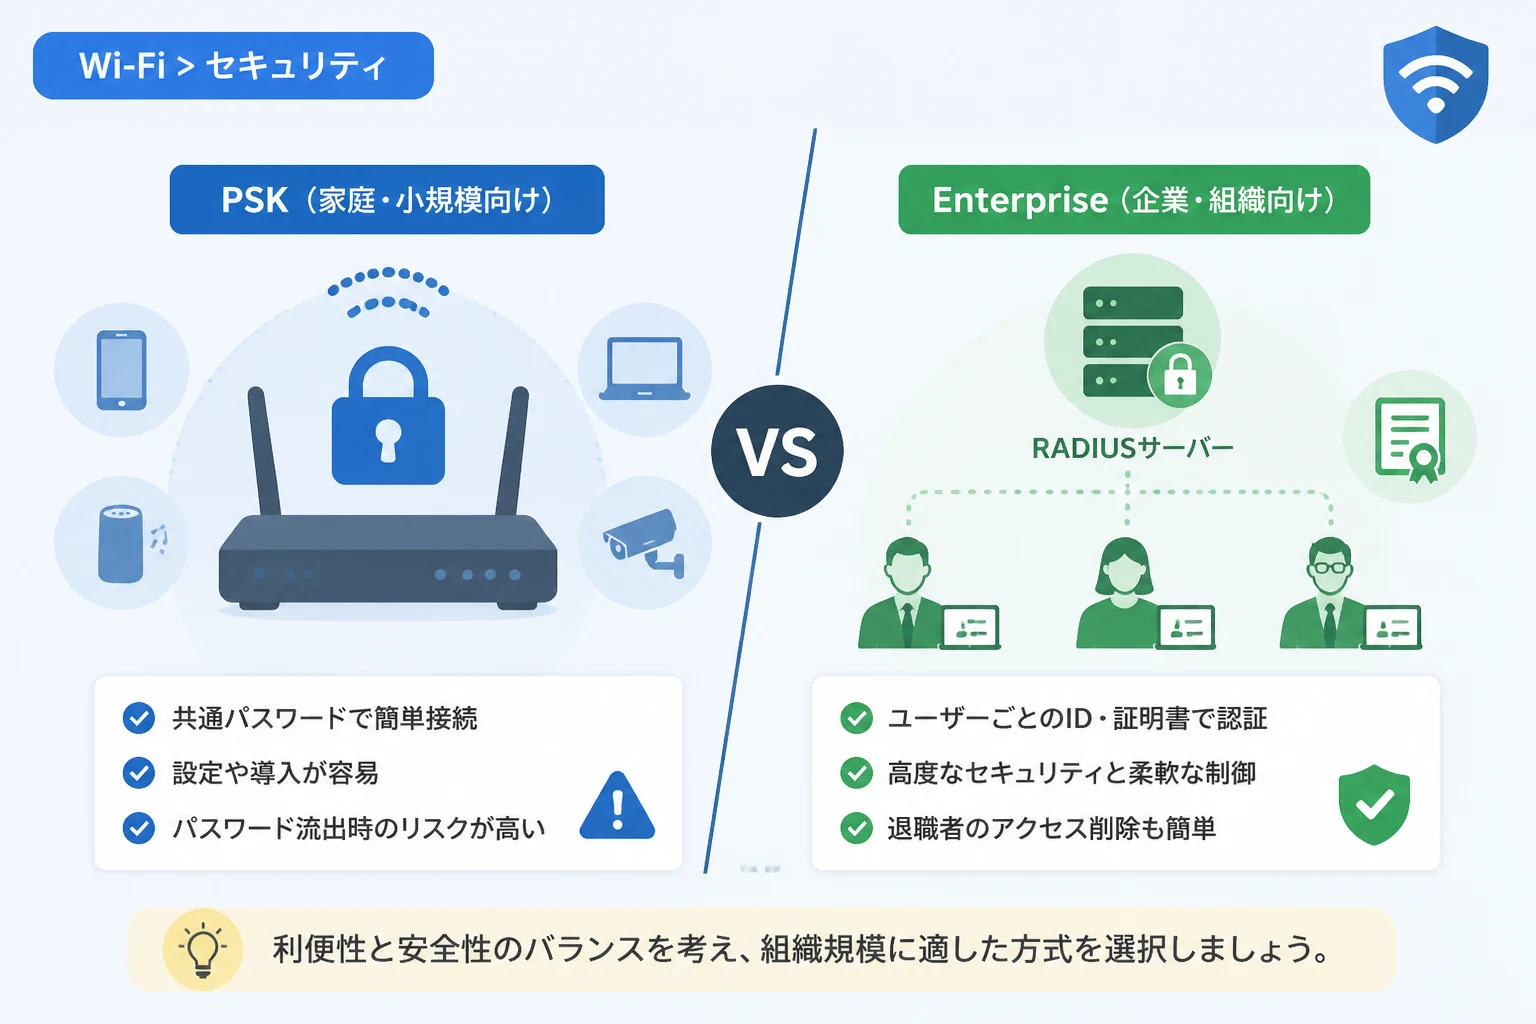
Wi-Fiのセキュリティ設定を行う際、設定画面に「WPA2-PSK」と「WPA2-Enterprise」という2つの選択肢が表示されることがあります。
どちらも同じ暗号化規格であるWPA2に基づいた仕組みですが、認証のプロセスや想定されている利用環境は大きく異なります。
適切な方式を選択しなければ、組織のネットワークが予期せぬサイバー攻撃や情報漏えいのリスクにさらされる可能性も否定できません。
本記事では、これら2つの認証方式の仕組みを紐解きながら、セキュリティ強度の差や具体的な選び方について詳しく解説します。
WPA2の基本概念と現在の立ち位置
WPA2(Wi-Fi Protected Access 2)は、無線LANの通信を暗号化し、第三者によるデータの盗聴や不正アクセスを防ぐための規格です。
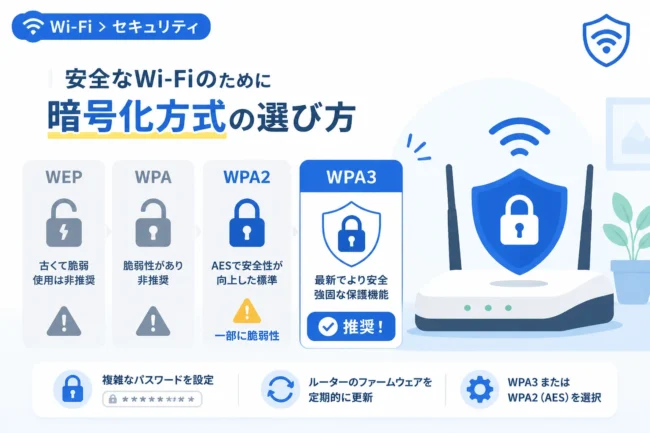
先代の規格であるWEPやWPAに存在した脆弱性を解消するために開発され、長年にわたりWi-Fiセキュリティの標準として利用されてきました。
現在ではより新しいWPA3が登場していますが、互換性や普及率の観点から、依然として多くの現場でWPA2が主流の暗号化方式として採用されています。
WPA2には、主に家庭向けの「パーソナルモード(PSK)」と、企業向けの「エンタープライズモード」という2つの認証プロトコルが用意されています。
暗号化アルゴリズム自体はどちらも強力なAES(Advanced Encryption Standard)を使用していますが、暗号化に用いる「鍵」の管理方法が異なります。
WPA2-PSK(パーソナル)の仕組みと特徴
WPA2-PSKは、一般的に「パーソナルモード」と呼ばれ、家庭や小規模オフィスで広く普及している方式です。
PSKは「Pre-Shared Key」の略称であり、日本語では事前共有鍵と訳されます。
事前共有鍵(パスフレーズ)による認証
この方式では、Wi-Fiルーターと接続するすべてのデバイスで同じパスワード(ネットワークセキュリティキー)を共有します。
ユーザーがデバイスにパスワードを入力すると、ルーター側で保持している鍵と照合が行われ、一致すれば接続が許可される仕組みです。
接続が完了した後は、この事前共有鍵を元にして、通信ごとに動的な暗号化鍵が生成され、データが保護されます。
WPA2-PSKを採用するメリット
WPA2-PSKの最大のメリットは、導入と運用が非常に簡単であるという点にあります。
専用の認証サーバーを構築する必要がなく、Wi-Fiルーターの設定画面でパスワードを決めるだけで、すぐに強固な暗号化通信を開始できます。
また、PCやスマートフォンだけでなく、ゲーム機やスマート家電といった多くのIoTデバイスが標準で対応している点も大きな強みです。
WPA2-PSKのセキュリティ上の課題
一方で、セキュリティの観点からは、WPA2-PSKにはいくつかの重大な脆弱性と運用リスクが存在します。
一つのパスワードを全員で共有するため、誰か一人がパスワードを知っていれば、誰でもネットワークに侵入できてしまうという点です。
例えば、社員が退職した際や、パスワードを書いたメモを紛失した際に、部外者がネットワークへ容易にアクセスできるようになります。
さらに、辞書攻撃やブルートフォース攻撃(総当たり攻撃)に対して脆弱であり、短いパスワードを使用していると突破される危険性が高まります。
WPA2-Enterprise(エンタープライズ)の仕組みと特徴
WPA2-Enterpriseは、その名の通り企業や教育機関、公的機関などの大規模なネットワーク向けに設計された方式です。
この方式の最大の特徴は、IEEE 802.1X規格に基づいた高度な認証を行う点にあります。
RADIUSサーバーを活用した個別認証
WPA2-Enterpriseでは、Wi-Fiルーター(アクセスポイント)単体で認証を完結させず、背後に「RADIUSサーバー」と呼ばれる専用の認証サーバーを配置します。
ユーザーがWi-Fiに接続しようとすると、アクセスポイントは接続要求をRADIUSサーバーに転送します。
RADIUSサーバーは、Active DirectoryやLDAPなどのユーザーデータベースと連携し、IDとパスワードの組み合わせやクライアント証明書を用いて、接続の可否を判断します。
WPA2-Enterpriseを採用するメリット
この方式の最大のメリットは、ユーザーごとに異なる認証情報を割り当てられるため、個人の識別とアクセス制御が可能になることです。
もし特定のユーザーがデバイスを紛失したり退職したりしても、そのユーザーのIDをサーバー側で無効化するだけで、他のユーザーに影響を与えることなくアクセス権を剥奪できます。
また、証明書認証(EAP-TLSなど)を利用すれば、IDやパスワードの入力さえ不要になり、さらに強固なセキュリティを実現できます。
さらに、ユーザーごとに割り当てられる動的な暗号化鍵は他者と共有されないため、ネットワーク内の盗聴リスクも大幅に低減されます。
WPA2-Enterpriseの導入における注意点
非常に強力なセキュリティを誇るWPA2-Enterpriseですが、導入のハードルはWPA2-PSKよりも高くなります。
RADIUSサーバーの構築や保守、デジタル証明書の発行・管理といった高度な専門知識と、それにかかるコストが必要です。
また、一部の古いIoT機器や安価なネットワークデバイスでは、このエンタープライズ認証に対応していない場合があるため注意が必要です。
WPA2-PSKとWPA2-Enterpriseの比較表
両者の違いをより明確にするため、主要な項目について比較表にまとめました。
| 比較項目 | WPA2-PSK (Personal) | WPA2-Enterprise |
|---|---|---|
| 主なターゲット | 家庭、小規模オフィス | 企業、学校、大規模組織 |
| 認証方法 | 共通のパスワード(事前共有鍵) | ID/パスワード、クライアント証明書 |
| 必要な設備 | Wi-Fiルーターのみ | RADIUSサーバー、認証データベース |
| セキュリティ強度 | 中(パスワード漏えいに弱い) | 高(個別管理・証明書認証が可能) |
| 管理の手間 | 低い(パスワードを決めるだけ) | 高い(ユーザーやサーバーの管理が必要) |
| 利用者への影響 | 全員同じパスワードを入力 | 個別のIDでログイン、または自動接続 |
セキュリティ強度の決定的な違い
なぜ企業環境においてWPA2-Enterpriseが推奨されるのか、その理由は「鍵のライフサイクル管理」にあります。
WPA2-PSKの場合、一度設定したパスワードを変更するには、接続されているすべてのデバイスを再設定しなければなりません。
この運用の手間が原因で、多くの組織ではパスワードが長期間変更されず、「かつて所属していた人間が今でもWi-Fiに接続できる」という深刻なセキュリティホールが生まれます。
WPA2-Enterpriseであれば、中央集権的な管理が可能となり、誰が・いつ・どのデバイスで接続したのかをログとして記録することもできます。
また、証明書認証を利用した場合は、パスワード自体が存在しないため、フィッシング詐欺やキーロガーによる認証情報の窃取を完全に防ぐことができます。
どちらの方式を選ぶべきか
利用する環境や守るべき資産の価値に応じて、最適な認証方式を選択することが重要です。
WPA2-PSKを選ぶべきケース
家庭内での利用であれば、WPA2-PSKで十分なセキュリティを確保することができます。
また、信頼できる数名のみが利用する小規模な店舗やオフィスで、IT管理者が不在の場合もPSKが現実的な選択肢となります。
ただしその際は、推測されにくい複雑なパスワードを設定し、定期的に変更する運用を心がけてください。
WPA2-Enterpriseを選ぶべきケース
社員数が10名を超え、人の出入りがある企業であれば、迷わずWPA2-Enterpriseの導入を検討すべきです。
特に、機密情報を扱う部署がある場合や、ISMSなどのセキュリティ認証を取得している組織では、個別のユーザー認証が必須要件となります。
最近では、クラウド型のRADIUSサービスも登場しており、自社で物理サーバーを構築しなくても手軽に導入できる環境が整っています。
セキュリティをさらに高めるための補足情報
WPA2を使用する際は、方式の選択だけでなく、細かな設定にも気を配る必要があります。
まず、暗号化アルゴリズムには必ず「AES」を選択し、脆弱性が指摘されている「TKIP」は使用しないようにしてください。
また、Wi-Fiルーターのファームウェアを常に最新の状態に保つことで、既知の脆弱性を突いた攻撃を防ぐことができます。
さらに、接続可能なデバイスのMACアドレス制限を併用することも一つの手ですが、MACアドレスは偽装が容易であるため、過信は禁物です。
もし最新の機器を導入できる余裕があるならば、WPA2の次世代規格であるWPA3への移行も検討しましょう。
WPA3では、パスワードの推測攻撃に対する防御が強化されており、PSKに相当する「SAE認証」でもより高い安全性が担保されています。
まとめ
WPA2-PSKとWPA2-Enterpriseは、それぞれ「利便性」と「安全性」のどちらに重きを置くかによって使い分けられる規格です。
家庭や極小規模な環境ではPSKが手軽で便利ですが、ビジネス用途においてはEnterprise方式による個別のユーザー管理が欠かせません。
ネットワークセキュリティは、一度侵害されると企業の信頼を大きく損なう要因となります。
今回の比較を参考に、自社の環境に最適な方式を選択し、安心・安全なWi-Fi環境を構築してください。