近年、テレワークの普及やスマート家電の増加により、私たちの生活においてホームネットワークの重要性はかつてないほど高まっています。
しかし、インターネットに接続されているすべての機器は、常に外部からの攻撃にさらされているという現実を忘れてはいけません。
特に「ポートスキャン」と呼ばれる手法は、サイバー攻撃者が標的を探すための初期段階として頻繁に利用されています。
本記事では、ポートスキャン攻撃の仕組みを正しく理解し、自宅のネットワークを守るための具体的な防御策を詳しくお伝えします。
ポートスキャン攻撃とは何か?その仕組みを理解する
ポートスキャンとは、インターネット上に存在するサーバーやパソコンの「ポート」の状態を一つずつ確認する行為を指します。
コンピュータにおけるポートとは、情報の出入り口となる仮想的な「ドア」のような役割を果たしています。
通常、通信の種類ごとに使用されるポート番号が決められており、例えばWeb閲覧には80番や443番が使われます。
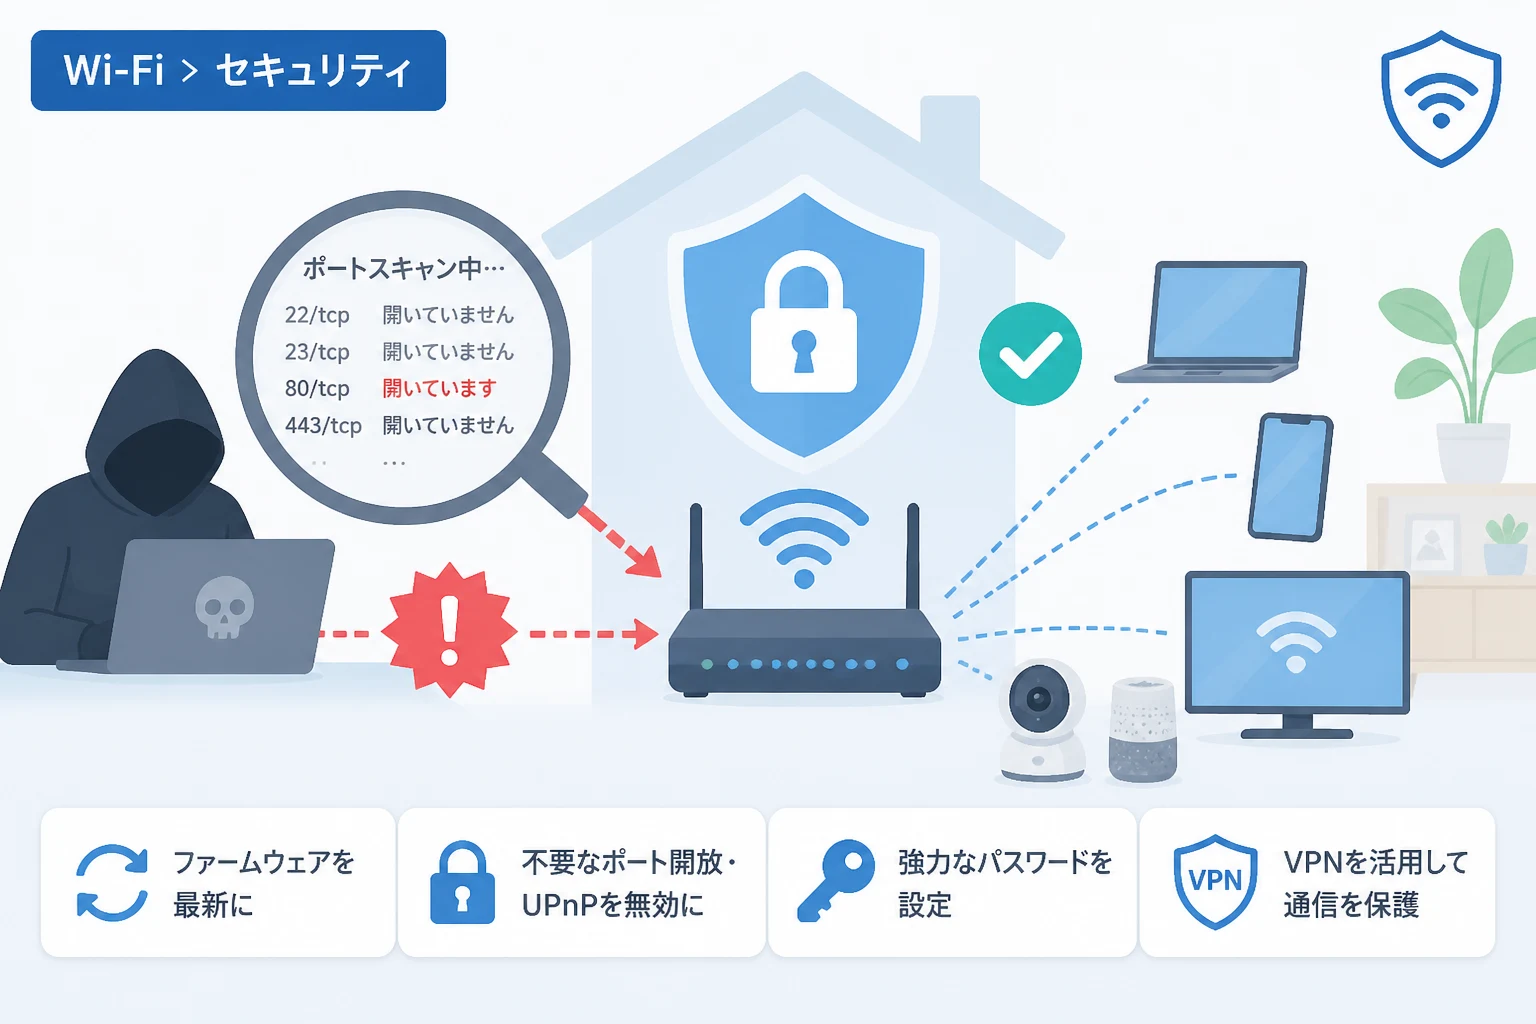
攻撃者は専用のツールを使用して、標的とするIPアドレスに対して順番に通信を試み、どのポートが「開いている」かを確認します。
ポートが開いているということは、そのポートを通じて外部から内部のネットワークへアクセスできる可能性があることを意味します。
泥棒が家の一軒一軒を回り、鍵のかかっていない窓やドアがないかを確認して歩く様子を想像するとわかりやすいでしょう。
ポートスキャン自体はネットワーク管理者が診断のために行うこともありますが、悪意のある第三者にとっては攻撃の糸口を見つけるための重要な調査活動となります。
もし脆弱性のあるサービスが動いているポートが特定されてしまうと、そこからマルウェアの侵入や情報の窃取が行われるリスクが高まります。
なぜ自宅のホームネットワークが狙われるのか
以前は、個人宅のネットワークが組織的なサイバー攻撃の対象になることは少ないと考えられていました。
しかし、現在では「Shodan」などの検索エンジンにより、インターネットに公開されているデバイスが誰でも簡単に検索できるようになっています。
また、攻撃者は特定の個人を狙うだけでなく、プログラムを使用してインターネット全域を無差別にスキャンしています。
このため、「自分は有名人ではないから狙われない」という考えは、現代のインターネット環境では通用しません。
特に、適切なセキュリティ設定が行われていないIoT機器や古いルーターは、攻撃者にとって絶好の標的となります。
一度侵入を許してしまうと、ネットワーク内の他のデバイスへ攻撃が拡大したり、自分の機器が他者への攻撃の踏み台にされたりする二次被害も発生します。
以下の表は、一般的に攻撃の対象になりやすい主要なポート番号とその用途をまとめたものです。
| ポート番号 | 主な用途・プロトコル | 開放されている際のリスク |
|---|---|---|
| 21 | FTP(ファイル転送) | ファイルの盗難、改ざん、不正アップロード |
| 22 | SSH(リモートログイン) | サーバーや機器の乗っ取り、遠隔操作 |
| 23 | Telnet(リモートログイン) | 通信内容の傍受(暗号化されないため非常に危険) |
| 80 / 443 | HTTP / HTTPS(Webアクセス) | Webカメラの不正視聴、設定画面への侵入 |
| 445 | SMB(ファイル共有) | ランサムウェアの感染、共有フォルダの窃取 |
| 3389 | RDP(リモートデスクトップ) | パソコン画面の直接操作、乗っ取り |
ポートスキャン攻撃を受けた際のリスクと影響
ポートスキャンによって「開いているドア」が見つかると、攻撃者は次にそのドアの奥で何が動いているかを探ります。
例えば、古いバージョンのOSやアプリケーションが稼働している場合、既知の脆弱性を突いてシステムを破壊される可能性があります。
家庭内で最も深刻な被害の一つが、ネットワークカメラやスマート家電の不正操作です。
家の中の様子が盗み見られたり、スマートロックが解除されたりする物理的な危険にもつながりかねません。
また、ネットワークHDD(NAS)を導入している場合、家族の写真やバックアップデータが暗号化され、身代金を要求される「ランサムウェア」の被害に遭うこともあります。
さらに、ホームルーター自体の管理権限を奪われると、通信内容がすべて傍受され、クレジットカード情報やパスワードが盗まれるリスクも生じます。
このように、ポートスキャンは単なる調査ではなく、甚大な被害をもたらす攻撃の第一歩であることを強く認識する必要があります。
自宅のネットワークを守るための基本的な防御策
ポートスキャン攻撃から身を守るためには、まず「不要なドアを閉める」ことが最も重要です。
ここでは、誰でも実践できる基本的なセキュリティ対策をいくつか紹介します。
ルーターのファームウェアを最新の状態に保つ
ルーターはインターネットの玄関口であり、最大の防御壁となります。
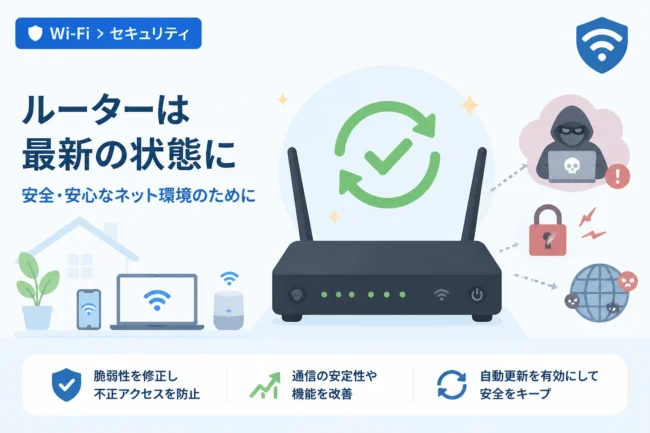
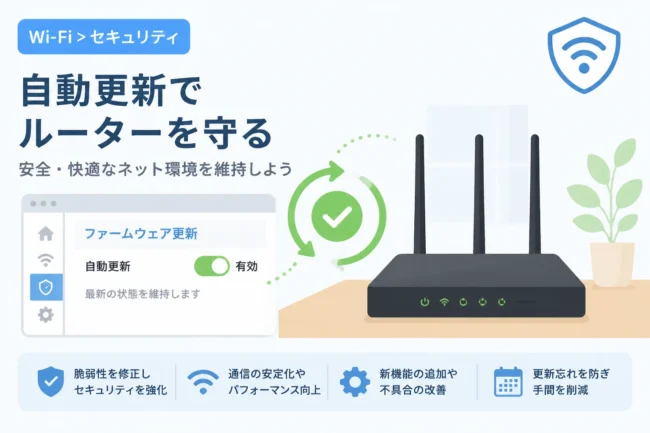
メーカーは発見された脆弱性を修正するために、定期的にファームウェアのアップデートを配信しています。
古いファームウェアを使い続けることは、鍵の壊れたドアを放置しているのと同じです。
多くの最新ルーターには「自動アップデート機能」が備わっているため、必ずこの機能を有効にしておきましょう。
不要なポート開放(ポートマッピング)を解除する
オンラインゲームや特定のサーバー機能を自宅で利用するために、手動でポートを開放している場合があります。
しかし、そのサービスをもう使っていないのであれば、すぐに設定を削除すべきです。
また、「DMZ(非武装地帯)」設定を不用意に使用しないでください。
DMZは指定したデバイスをすべての外部通信に対して無防備にする設定であり、非常に高いリスクを伴います。
UPnP(ユニバーサルプラグアンドプレイ)機能を無効にする
UPnPは、デバイスがルーターに対して自動的にポート開放を要求する便利な機能です。
しかし、マルウェアがこの機能を悪用し、ユーザーの知らない間に外部からアクセス可能な「裏口」を作ってしまうことがあります。
特に必要がない限り、ルーターの設定画面からUPnP機能を無効化することを推奨します。
一歩進んだセキュリティ:ルーターの詳細設定と管理
基本対策を終えたら、さらに強固なネットワーク環境を構築するための高度な設定にも目を向けてみましょう。
管理画面へのアクセス制限
ルーターの設定を変更するための管理画面が、インターネット(WAN)側からアクセスできるようになっていませんか?
通常、設定変更は家の中のネットワーク(LAN)側からのみ行えれば十分です。
「リモート管理」や「WAN側からの設定許可」といった項目が有効になっている場合は、直ちに無効にしてください。
強力なパスワード管理
管理画面のログインパスワードが初期設定のまま、あるいは「admin」「password」といった推測しやすいものになっていないでしょうか。
攻撃者はポートを見つけた後、総当たり攻撃(ブルートフォース攻撃)でログインを試みます。
英数字や記号を組み合わせた、12文字以上の複雑なパスワードを設定することが不可欠です。
外部から自宅へアクセスする場合はVPNを活用する
外出先から自宅のファイルにアクセスしたい場合、ポートを個別に開放するのではなく、VPN(Virtual Private Network)を利用しましょう。
VPNを使用すれば、すべての通信が暗号化され、認証されたユーザーのみがネットワークに接続できるようになります。
最近のルーターにはVPNサーバー機能が搭載されているモデルも多いため、安全なリモートアクセス環境を整えることができます。
自分のネットワークの状態を確認する方法
実際に自分のネットワークが外部からどのように見えているかを確認することも重要です。
ここでは、技術的な確認方法としてネットワークスキャンツール「Nmap」を使用した例を紹介します。
ただし、他人のネットワークに対して許可なくスキャンを行うことは違法行為となる可能性があるため、必ず自分の管理下の環境でのみ実施してください。
# 自分のグローバルIPアドレスに対して主要なポートのスキャンを実行する例
nmap -F [あなたのグローバルIPアドレス]
実行結果は以下のように表示されます(あくまで一例です)。
Starting Nmap 7.92 ( https://nmap.org ) at 2026-05-13 14:00 JST
Nmap scan report for your-home-network (XXX.XXX.XXX.XXX)
Host is up (0.0050s latency).
Not shown: 98 closed tcp ports (reset)
PORT    STATE SERVICE
80/tcp  open  http
443/tcp open  https

Nmap done: 1 IP address (1 host up) scanned in 1.20 seconds
もし意図しないポートが「open」と表示されている場合は、ルーターの設定を見直す必要があります。
また、初心者の方には、Webブラウザ上で動作する「オンラインポートスキャンサービス」を利用するのが最も手軽でおすすめです。
最新の脅威トレンド:IoT機器を狙った攻撃
近年、特に注意が必要なのが「Mirai」などのボットネットによる攻撃です。
これらはポートスキャンによって脆弱なIoT機器を探し出し、次々と感染を広げていきます。
感染したデバイスは、攻撃者の指令によって大規模なDDoS攻撃に参加させられることになります。
「自分の家電が他人に迷惑をかける」という事態を防ぐためにも、IoT機器のセキュリティには細心の注意を払いましょう。
スマートカメラ、スマートスピーカー、スマート照明など、インターネットにつながるすべての機器に最新のアップデートを適用してください。
また、可能な限り、IoT機器専用のゲストネットワーク(VLANなど)を作成し、パソコンやスマートフォンが接続されるメインネットワークから分離することも有効な対策です。
まとめ
ポートスキャン攻撃は、サイバー攻撃者があなたの自宅へ侵入するための「下見」に相当する行為です。
攻撃を完全に防ぐことは難しいですが、適切な対策を講じることで「侵入の難易度を上げる」ことは十分に可能です。
まずは、ルーターのファームウェア更新とUPnPの無効化という基本から始めてみてください。
「自分だけは大丈夫」という油断を捨て、日頃からセキュリティ意識を持つことが、大切な家族や情報を守るための第一歩となります。
この記事で紹介した対策を一つずつ実行し、安心・安全なホームネットワーク環境を築いていきましょう。