近年、企業を標的にしたサイバー攻撃の中でも、ランサムウェアによる被害が深刻化し、社会的な脅威となっています。
従来のランサムウェアはデータを暗号化して身代金を要求する手法が一般的でしたが、現在は「二重脅迫」と呼ばれる悪質な手法が主流です。
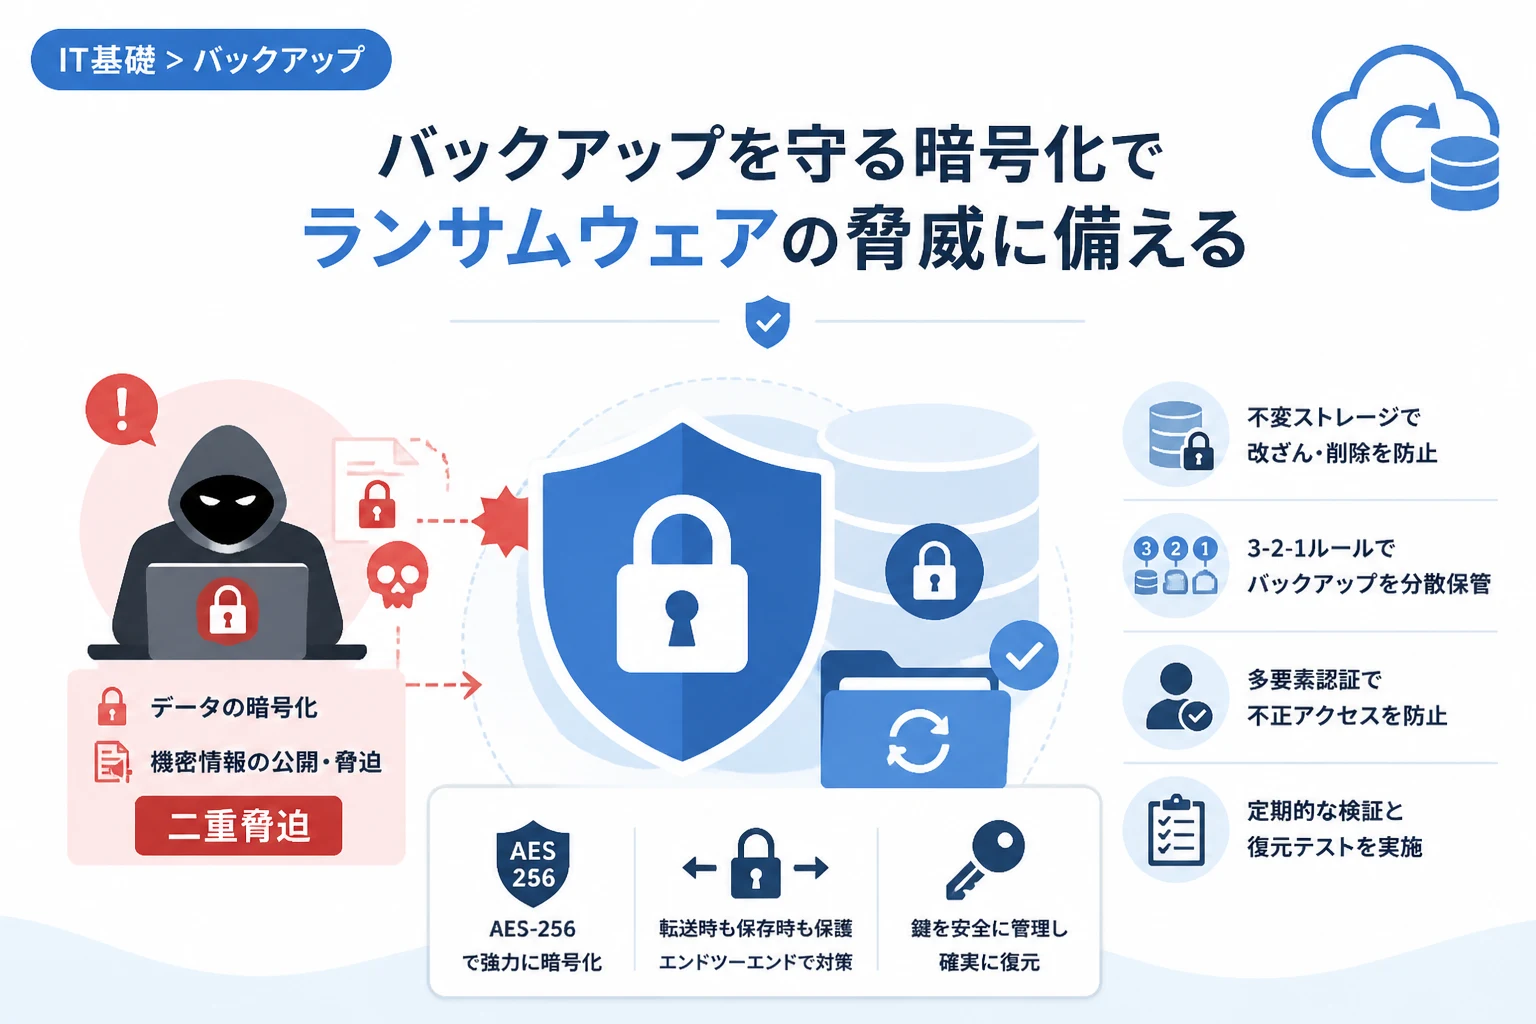
二重脅迫とは、データの復旧と引き換えに身代金を要求するだけでなく、盗み出した機密情報を公開すると脅す攻撃手法を指します。
このような状況下で、バックアップデータそのものの安全性を確保することは、事業継続において最も重要な課題の一つと言えるでしょう。
本記事では、ランサムウェア対策の要となるバックアップ暗号化の重要性と、その具体的な実装手法について詳しく解説します。
ランサムウェア対策におけるバックアップ暗号化の役割
バックアップを取得しているからといって、必ずしもランサムウェアから守られているとは限りません。
攻撃者はバックアップサーバーを優先的に狙い、復旧を阻止すると同時にデータを持ち出そうと試みます。
バックアップデータを暗号化しておくことは、万が一データが盗まれた際の最終的な防衛線として機能します。
二重脅迫(ダブルエクストーション)への対抗手段
現代のランサムウェア攻撃において、データの暗号化だけを対策として考えるのは不十分です。
攻撃者はデータを外部へ転送し、支払いに応じない場合に情報をダークウェブなどで公開すると脅迫してきます。
バックアップデータが強力なアルゴリズムで暗号化されていれば、攻撃者がデータを盗み出したとしても、その内容を読み取ることができなくなります。
これにより、情報漏洩によるブランド価値の失墜や法的責任を問われるリスクを大幅に低減することが可能です。
内部不正や物理的な盗難からの保護
セキュリティ上の脅威は外部からの攻撃だけではなく、内部関係者による不正持ち出しも考慮しなければなりません。
また、バックアップメディアを物理的に輸送している最中に紛失や盗難に遭う可能性もゼロではありません。
バックアップデータが暗号化されていれば、適切な鍵を持たない第三者が中身を閲覧することは不可能です。
暗号化は外部攻撃だけでなく、内部脅威や物理的なトラブルからもデータを守るための必須条件です。
コンプライアンスと法規制の遵守
GDPR(EU一般データ保護規則)や個人情報保護法など、多くの法規制ではデータの機密性保持が厳格に求められています。
個人情報を含むバックアップデータを暗号化せずに放置することは、重大なセキュリティポリシー違反とみなされる可能性があります。
インシデントが発生した際、適切な暗号化措置を講じていたかどうかが、企業の信頼性評価に直結します。
バックアップ暗号化の主要な技術とアルゴリズム
バックアップの暗号化を実装する際には、どのような技術やアルゴリズムを採用するかが重要になります。
現代の標準的なセキュリティ基準を満たすためには、信頼性の高い手法を選択する必要があります。
AES-256による強力な保護
現在、バックアップの暗号化において世界的に標準となっているのがAES-256(Advanced Encryption Standard 256-bit)です。
AES-256は米国政府も採用している共通鍵暗号方式であり、現代の計算機能力では解読が事実上不可能とされています。
バックアップソリューションを選定する際は、AES-256に対応していることが必須要件となります。
インフライト暗号化とアットレスト暗号化
データの保護は、保存されている時だけでなく、転送されている時も同様に行われなければなりません。
「インフライト暗号化」は、サーバーからバックアップ先へデータを転送する経路を暗号化(SSL/TLSなど)する手法です。
「アットレスト暗号化」は、バックアップストレージ内に保存されたデータそのものを暗号化しておく手法を指します。
真の安全性を確保するためには、転送中と保存時の両方で暗号化を行う「エンドツーエンドの保護」が推奨されます。
公開鍵暗号方式の活用
共通鍵暗号方式(AESなど)だけでなく、公開鍵暗号方式(RSAなど)を組み合わせる手法も一般的です。
データの本体は高速な共通鍵で暗号化し、その共通鍵を公開鍵で暗号化して保管することで、安全な鍵管理を実現します。
これにより、バックアップを取得する権限と、データを復元(復号)する権限を明確に分けることが可能になります。
具体的な実装手法と運用のポイント
バックアップ暗号化を実際に導入するためには、システムの構成や運用フローに組み込む必要があります。
バックアップソフトウェアによる暗号化の有効化
最も一般的な方法は、使用しているバックアップソフトウェアの標準機能を利用することです。
多くの製品では、バックアップジョブの設定画面で「暗号化を有効にする」のチェックボックスを選択し、パスフレーズを設定するだけで実装できます。
ただし、ソフトウェアによっては暗号化処理によりバックアップ時間が延びる(オーバーヘッドが発生する)場合があるため注意が必要です。
ハードウェアによる暗号化(SED)の活用
サーバーやストレージ側に負荷をかけたくない場合は、ハードウェア自体が暗号化機能を持つ「自己暗号化ドライブ(SED)」を利用します。
SEDはディスクコントローラーが暗号化処理を行うため、CPUのリソースを消費せず、パフォーマンスへの影響が最小限に抑えられます。
ストレージレイヤーでの保護を強化したい大規模システムにおいて非常に有効な選択肢です。
クラウドバックアップにおけるサーバーサイド暗号化
AWSやAzure、GCPなどのクラウドストレージをバックアップ先にしている場合、クラウド事業者が提供する暗号化機能を利用できます。
サーバーサイド暗号化(SSE)を有効にすることで、データがストレージに書き込まれる直前に自動で暗号化が行われます。
また、クラウドベンダーが提供するキー管理サービス(KMS)を併用することで、鍵の管理をよりセキュアに行うことができます。
鍵管理(キーマネジメント)の重要性と注意点
暗号化において最も重要な要素は、暗号化に使用する「鍵」をどのように管理するかです。
鍵を紛失してしまえば、たとえ正規の管理者であってもデータを復元することは永遠にできなくなります。
鍵管理システム(KMS)の導入
暗号鍵をファイルサーバーの適当なフォルダに保存しておくような運用は、極めて危険です。
専用の鍵管理システム(KMS)や、ハードウェア・セキュリティ・モジュール(HSM)を活用し、鍵そのものを強固に保護してください。
「鍵とデータは物理的または論理的に分離して保管する」のが鉄則です。
パスワード・パスフレーズの管理ルール
ソフトウェアレベルで設定した暗号化パスワードが不明になると、災害復旧時に大きなトラブルへと発展します。
管理者が退職したり、不測の事態が発生したりしてもアクセスできるように、安全なパスワード管理台帳やエスクロー(預託)体制を整えておくべきです。
定期的にパスワードの有効性を確認し、適切に管理されているかを監査することも忘れてはなりません。
復号テストの定期的な実施
暗号化設定が正しく機能しているかを確認するために、定期的なリストア(復元)テストを行ってください。
「バックアップは成功していたが、いざ復元しようとしたらパスワードが通らなかった」という失敗事例は少なくありません。
復号も含めた復旧プロセスをドキュメント化し、誰でも実行できるように訓練しておくことが重要です。
ランサムウェア対策をより強固にする追加戦略
バックアップの暗号化は強力な武器ですが、それだけで万全というわけではありません。
他の対策と組み合わせることで、多層的な防御を構築することができます。
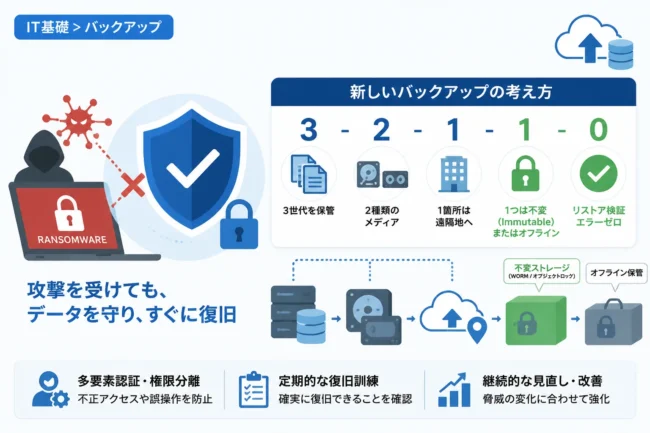
3-2-1-1-0ルールの徹底
バックアップの基本である「3-2-1ルール」を発展させた考え方が推奨されています。
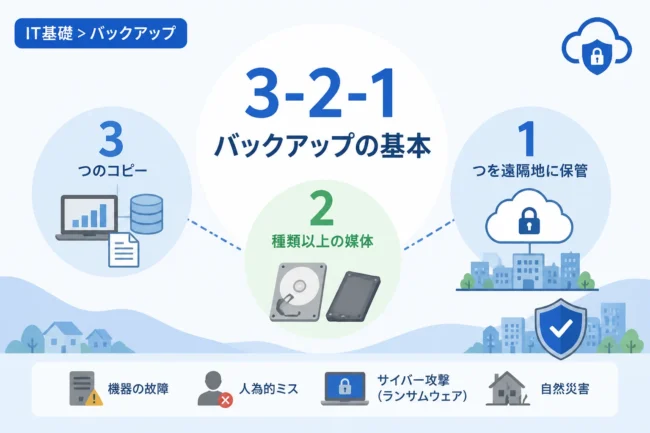
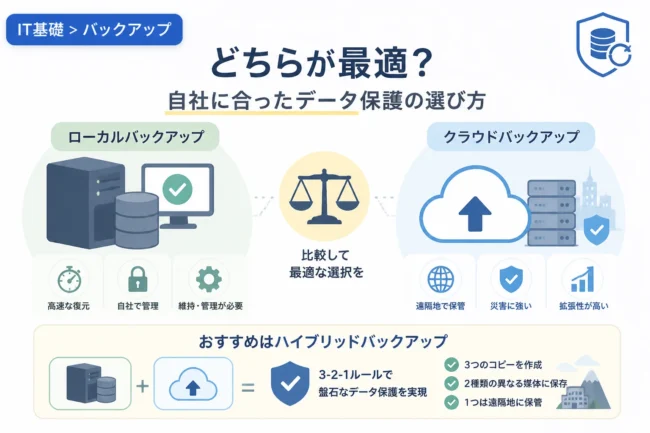
3つのコピーを作成し、2つの異なるメディアに保存し、1つはオフサイト(遠隔地)に置くのが基本です。
さらに「1つはオフラインまたは不変(Immutable)な状態」にし、「エラーが0(ゼロ)であることを確認する」という工程を加えます。
不変ストレージ(Immutable Storage)の採用
暗号化と並んでランサムウェア対策に効果的なのが、一度書き込んだデータを一定期間変更・削除できないようにする「不変ストレージ」です。
たとえ攻撃者が管理者権限を奪取したとしても、不変ストレージ上のバックアップデータは消去することができません。
暗号化によって「中身を見せない」対策を行い、不変性によって「消させない」対策を行うのが理想的です。
バックアップサーバー自体の隔離
バックアップサーバーを組織のメインドメイン(Active Directoryなど)から分離し、独自の認証基盤を構築してください。
攻撃者はADの特権アカウントを乗っ取り、そこからバックアップサーバーへログインしようとします。
バックアップ環境に多要素認証(MFA)を導入することも、不正なアクセスを防ぐための非常に強力な手段となります。
バックアップ暗号化手法の比較表
自社に適した暗号化手法を選択するための比較表を以下に示します。
| 手法 | メリット | デメリット | 主な用途 |
|---|---|---|---|
| ソフトウェア暗号化 | 追加コストが低く、導入が容易。設定の柔軟性が高い。 | サーバーのCPU負荷が増加し、バックアップ時間が延びる可能性がある。 | 中小規模のシステム、一般的なサーバーバックアップ。 |
| ハードウェア暗号化 (SED) | パフォーマンスへの影響がほぼゼロ。非常に高速。 | 対応する高価なハードウェアを揃える必要がある。鍵管理が複雑になる傾向。 | 大規模データベース、基幹システム、高性能ストレージ。 |
| クラウド提供の暗号化 (SSE) | 運用の手間が少なく、高い信頼性がある。KMSとの連携が容易。 | クラウドベンダー側の仕様に依存する。鍵の所有権に関する検討が必要。 | クラウドネイティブな環境、オフサイトバックアップ。 |
暗号化の実装例(サンプルスクリプト)
オープンソースのツールを用いて、バックアップファイルを暗号化する簡単な例を紹介します。
ここでは、Linux環境で広く使われているOpenSSLを使用したAES-256暗号化の例を記載します。
#!/bin/bash
# バックアップファイルをAES-256-CBC方式で暗号化するスクリプト

SOURCE_FILE="/path/to/backup/db_dump.sql"
ENCRYPTED_FILE="/path/to/backup/db_dump.sql.enc"
PASSWORD_FILE="/path/to/keys/backup_key.txt"

# 暗号化の実行
openssl enc -aes-256-cbc -salt -in "$SOURCE_FILE" -out "$ENCRYPTED_FILE" -pass file:"$PASSWORD_FILE"

# 実行結果の確認
if [ $? -eq 0 ]; then
    echo "暗号化が成功しました: $ENCRYPTED_FILE"
else
    echo "エラー: 暗号化に失敗しました"
fi暗号化が成功しました: /path/to/backup/db_dump.sql.encこのように、スクリプトベースでバックアップを行っている場合でも、暗号化コマンドを一行追加するだけでセキュリティを向上させることができます。
ただし、パスワードファイルを同じサーバー内に平文で保存しないよう、適切な権限設定や管理を行うことが大前提となります。
まとめ
バックアップの暗号化は、単なるデータの保護手段ではなく、ランサムウェア攻撃から企業を守るための最優先事項です。
特に二重脅迫が横行する現状において、暗号化されていないバックアップは、攻撃者にとって格好の餌食となってしまいます。
AES-256などの強力なアルゴリズムを採用し、転送時と保存時の両方でデータを保護する仕組みを構築しましょう。
また、暗号化の実装と同等に重要なのが「鍵の管理」であり、鍵の紛失や漏洩を防ぐための強固な運用体制が欠かせません。
不変ストレージや3-2-1ルールの徹底、多要素認証の導入といった他のセキュリティ対策と組み合わせることで、ランサムウェアに対する真のレジリエンス(回復力)を高めることができます。
今一度、自社のバックアップ設定を見直し、万全な暗号化措置が講じられているかを確認することをお勧めします。