近年、サイバー攻撃の脅威はかつてないほど高まっており、特にランサムウェアによる被害は組織の存続を揺るがす重大なリスクとなっています。
攻撃者は単にデータを暗号化するだけでなく、機密情報を盗み出して公開すると脅す「二重脅迫」や、バックアップデータそのものを破壊する手法を巧妙に使い分けています。
このような状況下では、従来のバックアップ手法だけでは不十分であり、最新の脅威に対応した新しい保護戦略を導入することが不可欠です。
本記事では、ランサムウェア対策の決定版とされる「3-2-1-1-0ルール」や「不変ストレージ」の活用法について、具体的に詳しく解説します。
ランサムウェアの進化とバックアップが狙われる理由
現在のランサムウェア攻撃は、企業の基幹システムだけでなく、復旧の命綱であるバックアップデータを組織的に狙うようになっています。
攻撃者はネットワークに侵入した後、まずバックアップサーバーや管理コンソールを探し出し、それらを無効化または削除しようと試みます。
もしバックアップが破壊されてしまえば、被害企業は攻撃者の要求に応じる以外に選択肢がなくなってしまうからです。
二重脅迫・三重脅迫の台頭
かつてのランサムウェアはデータの暗号化のみが主な手法でしたが、現在はデータの窃取を伴う「二重脅迫」が一般的になっています。
さらに、盗み出したデータを用いて顧客や取引先に連絡を取る、あるいはDDoS攻撃を仕掛けるといった「三重脅迫」に発展するケースも増えています。
このような状況では、データを元の状態に戻すだけでなく、不正アクセスそのものを早期に検知し、データが改ざんされない仕組みを作ることが重要です。
バックアップの「可視化」が招くリスク
多くの企業がクラウドストレージやネットワーク上の共有ドライブにバックアップを保存していますが、これらは攻撃者からも見えやすい位置にあります。
管理者権限が一度奪われてしまうと、ネットワーク越しに接続されているすべてのバックアップデータが削除される危険性があります。
そのため、攻撃者の手が届かない「隔離された場所」にデータを保存する重要性が再認識されています。
従来の「3-2-1ルール」とその限界
データ保護の基本として長年推奨されてきたのが「3-2-1ルール」ですが、現代のランサムウェアに対してはこれだけでは不十分な場面が出てきました。
3-2-1ルールの定義
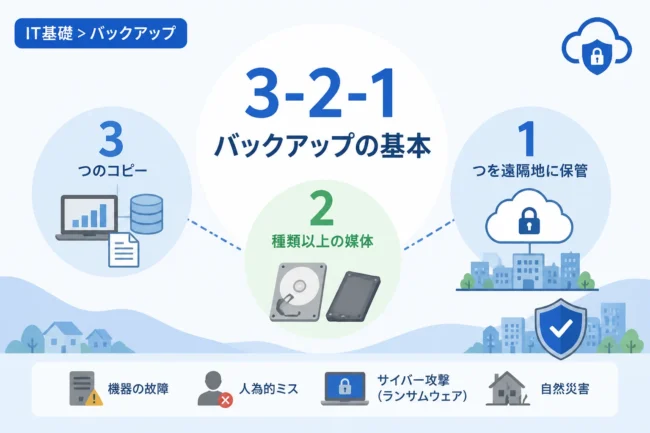
3-2-1ルールとは、以下の3つの要素を満たすバックアップ運用のガイドラインです。
- 3つ以上のデータコピーを持つ(原本1つとバックアップ2つ)。
- 2種類以上の異なるメディアに保存する(HDD、磁気テープ、クラウドなど)。
- 1つ以上のバックアップをオフサイト(遠隔地)に保管する。
このルールは、ハードウェアの故障や火災などの物理的な災害に対しては非常に高い効果を発揮します。
なぜ3-2-1ルールだけでは足りないのか
しかし、3-2-1ルールには「データが変更可能であること」や「オンラインで接続されていること」を前提とした弱点があります。
たとえ遠隔地にデータを保存していても、その場所がネットワークで常時接続されていれば、ランサムウェアによって同期的に暗号化されてしまう恐れがあります。
また、管理者権限が盗まれた場合、すべてのメディアに保存されたデータが一斉に削除される可能性も否定できません。
こうした「オンラインによる連鎖被害」を防ぐために、より厳格な新しいルールが求められるようになりました。
次世代の標準:3-2-1-1-0ルールの徹底解説
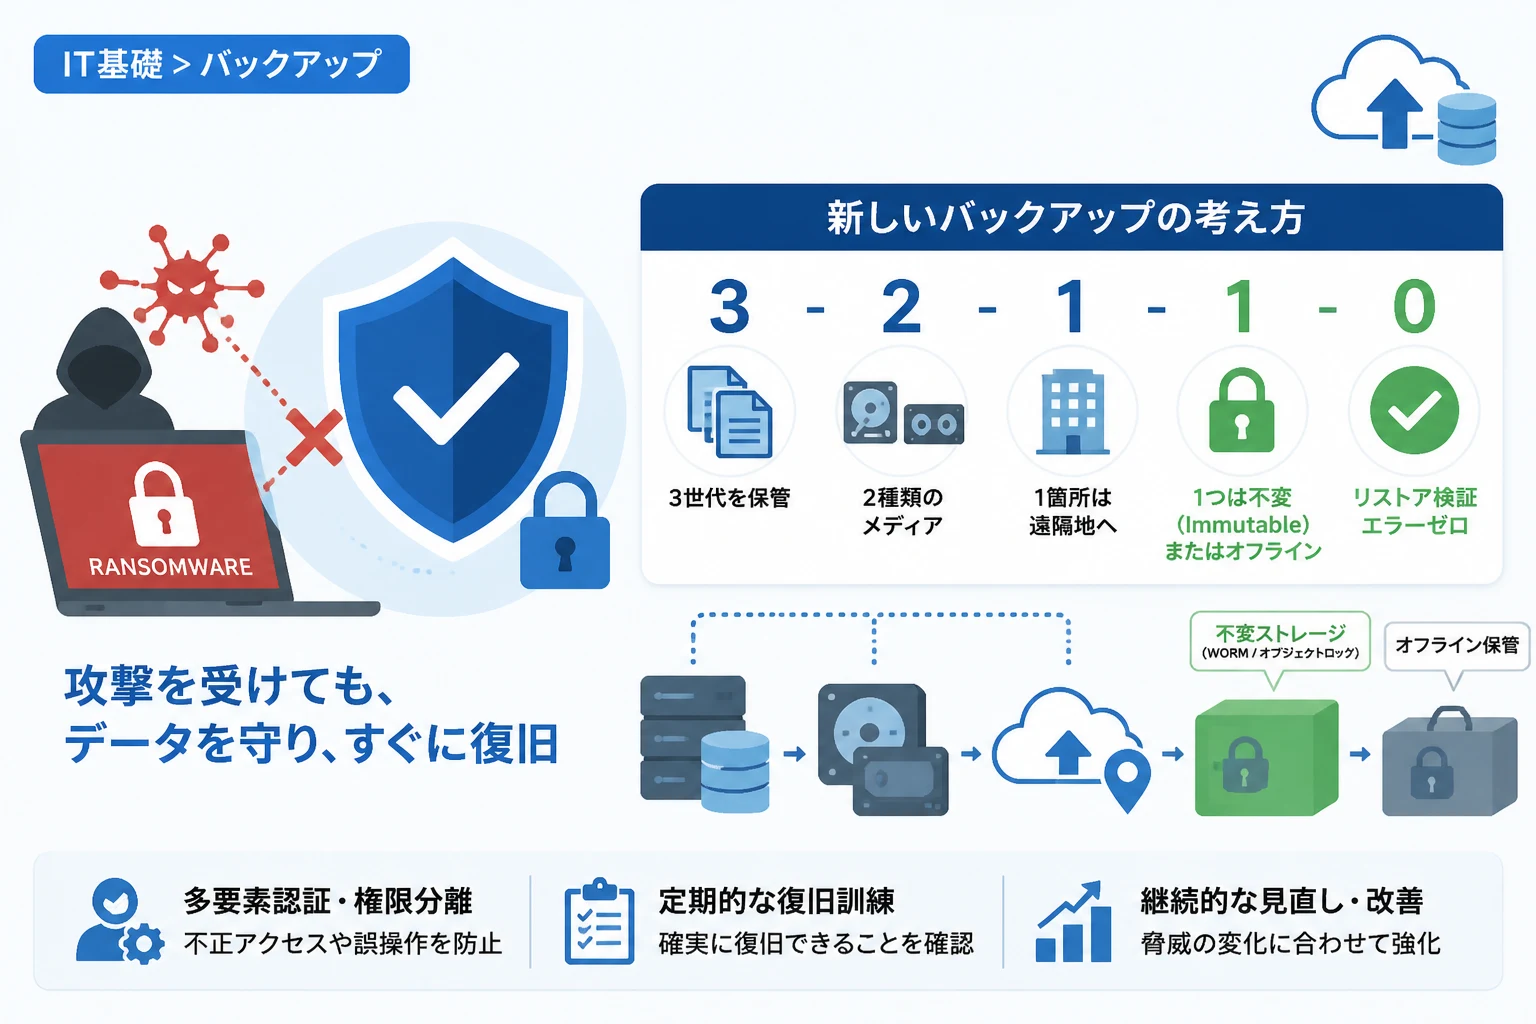
ランサムウェア時代の新しい標準として提唱されているのが、従来のルールを拡張した「3-2-1-1-0ルール」です。
このルールには、従来の要素に加えて「1」と「0」という極めて重要な概念が追加されています。
追加された「1」:不変ストレージまたはオフライン保管
新しく追加された1つ目の「1」は、バックアップデータのうち少なくとも1つを「オフライン」または「不変(Immutable)」な状態で保管することを指します。
オフライン保管(エアギャップ)とは、物理的にネットワークから切り離された状態にすることです。
不変ストレージとは、一度書き込んだデータを一定期間、管理者であっても削除や変更ができないように保護されたストレージを指します。
これにより、万が一メインシステムが乗っ取られたとしても、物理的・論理的に保護されたバックアップだけは確実に残ることになります。
追加された「0」:エラー・フリーの検証
最後の「0」は、バックアップデータに「エラーがゼロ」であることを確認するための検証プロセスを意味します。
せっかくバックアップを取っていても、いざ復旧しようとした際にデータが壊れていたり、リストアに失敗したりするケースは少なくありません。
定期的な自動復旧テストを実施し、整合性が完全に保たれていることを確認することで、復旧成功率を100%に近づけることがこの「0」の狙いです。
3-2-1-1-0ルールの構成表
| 要素 | 具体的な内容 | 対策の目的 |
|---|---|---|
| 3 (Copies) | 3つ以上のデータコピーを保持する | 単一障害点の排除 |
| 2 (Media) | 2種類以上の異なるメディアを利用する | デバイス固有の障害回避 |
| 1 (Off-site) | 1つ以上を遠隔地に保管する | 地域的な災害(火災・地震等)対策 |
| 1 (Offline/Immutable) | 1つをオフラインまたは不変状態で保持する | ランサムウェアによる改ざん・削除防止 |
| 0 (Errors) | バックアップ後の検証を行い、エラーをゼロにする | 確実な復旧(リストア)の保証 |
不変ストレージ(Immutable Storage)の仕組みとメリット
現代のバックアップ戦略において、最も注目されている技術の一つが「不変ストレージ」です。
これは、サイバー攻撃者がバックアップを削除・暗号化しようとする試みを、システムの根本的な仕組みによって阻止するものです。
WORM技術の活用
不変ストレージの基本原理は、「WORM(Write Once Read Many)」と呼ばれる技術にあります。
これは、「一度だけ書き込み可能で、読み取りは何度でもできるが、変更・削除はできない」という特性を持っています。
かつては光ディスクなどが主役でしたが、現在はHDDやクラウドストレージ上のソフトウェア機能として実装されています。
オブジェクトロック機能
クラウドストレージ(Amazon S3やAzure Blob Storageなど)では、「オブジェクトロック」という機能で不変性を実現します。
例えば、データの保持期間を「90日間」と設定した場合、その期間が経過するまでは、たとえroot権限を持つ管理者であっても、そのファイルを削除することができません。
この「論理的なエアギャップ」によって、攻撃者が資格情報を盗んだとしても、バックアップデータが破壊されるリスクを極限まで低減できます。
主要な不変ストレージサービスの例
- Amazon S3 Object Lock: S3バケット内のオブジェクトを一定期間保護し、ガバナンスモードやコンプライアンスモードを選択可能です。
- Azure Immutable Storage: ポリシーベースの保持設定により、Blobデータの改ざんを防ぎます。
- 専用アプライアンス製品: オンプレミス環境で利用可能な、不変性機能を備えたNASやバックアップ専用サーバーが各社から提供されています。
バックアップ運用の安全性を高めるベストプラクティス
高度なバックアップルールやストレージ技術を導入するだけでなく、日々の運用面でのセキュリティ強化も欠かせません。
ここでは、ランサムウェア対策として特に重視すべき3つのポイントを挙げます。
多要素認証(MFA)の強制適用
バックアップ管理コンソールへのログインには、必ず多要素認証(MFA)を導入してください。
攻撃者がIDとパスワードを盗み出したとしても、スマホアプリやハードウェアトークンによる追加認証があれば、バックアップへの不正アクセスを防ぐことができます。
特に管理者アカウントは最大の標的となるため、パスワードの使い回しを避け、強固な認証プロセスを構築することが基本です。
特権管理と役割の分離(RBAC)
すべての管理者にすべての権限を与えるのではなく、業務に必要な最小限の権限のみを付与する「最小権限の原則」を徹底しましょう。
例えば、バックアップの実行権限はあるが、バックアップデータの削除権限は持たない、といった設定が有効です。
このように役割を分離(RBAC: Role Based Access Control)することで、内部不正やアカウント乗っ取り時の被害を最小化できます。
ネットワークのセグメンテーション
バックアップサーバーは、通常の業務端末やWebサーバーが存在するネットワークとは別のセグメントに配置すべきです。
VLANやファイアウォールを活用し、バックアップに必要な通信ポートのみを許可するように設定します。
ネットワーク上の「横移動(ラテラルムーブメント)」を制限することで、攻撃がバックアップシステムに到達するのを遅らせ、検知する時間を稼ぐことができます。
復旧計画(BCP)の策定とRPO・RTOの最適化
バックアップは取ること自体が目的ではなく、迅速に「復旧」することが本来の目的です。
事業継続計画(BCP)の観点から、どの程度の被害まで許容できるかをあらかじめ定義しておく必要があります。
RPO(目標復旧時点)の定義
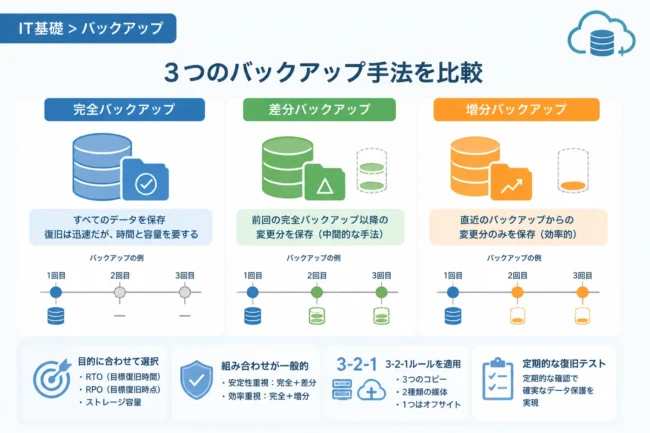
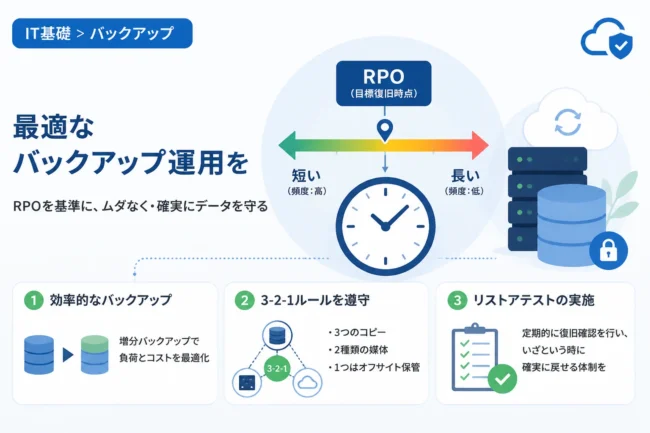
RPO(Recovery Point Objective)とは、「どの時点のデータまで戻す必要があるか」という指標です。
例えば、RPOを1時間に設定した場合、最大で1時間分の作業データが失われる可能性があります。
更新頻度の高い重要なデータベースなどは、RPOを短くするために、より頻繁なバックアップスケジュールを組む必要があります。
RTO(目標復旧時間)の定義
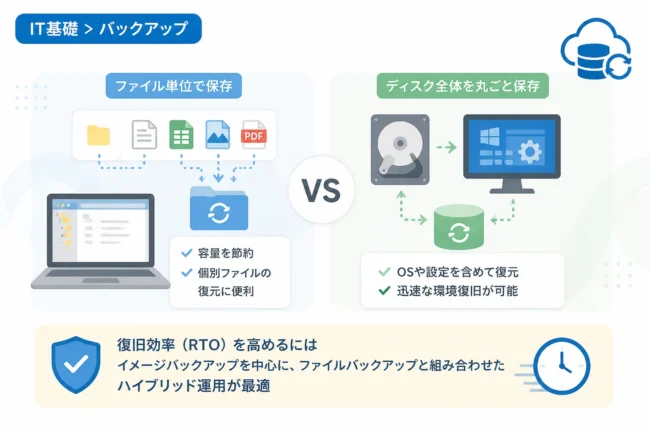
RTO(Recovery Time Objective)とは、「復旧作業にどれくらいの時間をかけるか」という指標です。
数テラバイト、数ペタバイトという膨大なデータをネットワーク越しにリストアする場合、数日かかることも珍しくありません。
迅速な復旧が求められるシステムでは、スナップショットからの高速リストア機能や、インスタントリカバリ機能の活用を検討してください。
定期的な復旧シミュレーションの重要性
「マニュアルはあるが、実際に復旧を試したことがない」という状況は非常に危険です。
年に数回は、特定のシステムが完全にダウンしたことを想定したリストア訓練を実施しましょう。
訓練を通じて、復旧手順の不備や、必要となるリソースの不足を事前に発見し、改善していくことが真の対策となります。
まとめ
ランサムウェアの脅威が深刻化する現代において、バックアップは単なる「予備」ではなく、サイバー防衛の「最終防衛線」です。
従来の3-2-1ルールをアップデートし、不変ストレージやオフライン保管、そして徹底した検証を組み合わせた3-2-1-1-0ルールを導入することが、企業のデータを守る鍵となります。
また、高度な技術を導入するだけでなく、多要素認証の適用や特権管理、定期的な復旧テストといった運用面での努力も欠かせません。
「攻撃を100%防ぐことはできない」という前提に立ち、万が一の際にも確実にデータを守り、迅速にビジネスを再開できる体制を整えましょう。
この記事で紹介した手法を参考に、自社のバックアップ戦略を今一度見直し、より強固なデータ保護基盤を構築してください。