企業の重要な資産であるデータを守るためには、適切なバックアップ運用が不可欠です。
しかし、多くの担当者が「バックアップはどのくらいの頻度で実施するのが正解なのか」という悩みを抱えています。
バックアップの頻度が少なすぎれば、万が一の障害発生時に失われるデータ量が増大し、事業継続に深刻な影響を及ぼしかねません。
一方で、過剰に頻度を高めるとシステムへの負荷やストレージコストが膨れ上がり、運用効率を低下させる要因となります。
本記事では、バックアップ頻度を決定するための重要な指標であるRPO(目標復旧時点)の考え方を中心に、最適な選定基準と運用のポイントについて詳しく解説します。
バックアップ頻度を決定する重要な指標「RPO」とは?
バックアップの頻度を論理的に決定するためには、まず「RPO」という概念を正しく理解する必要があります。
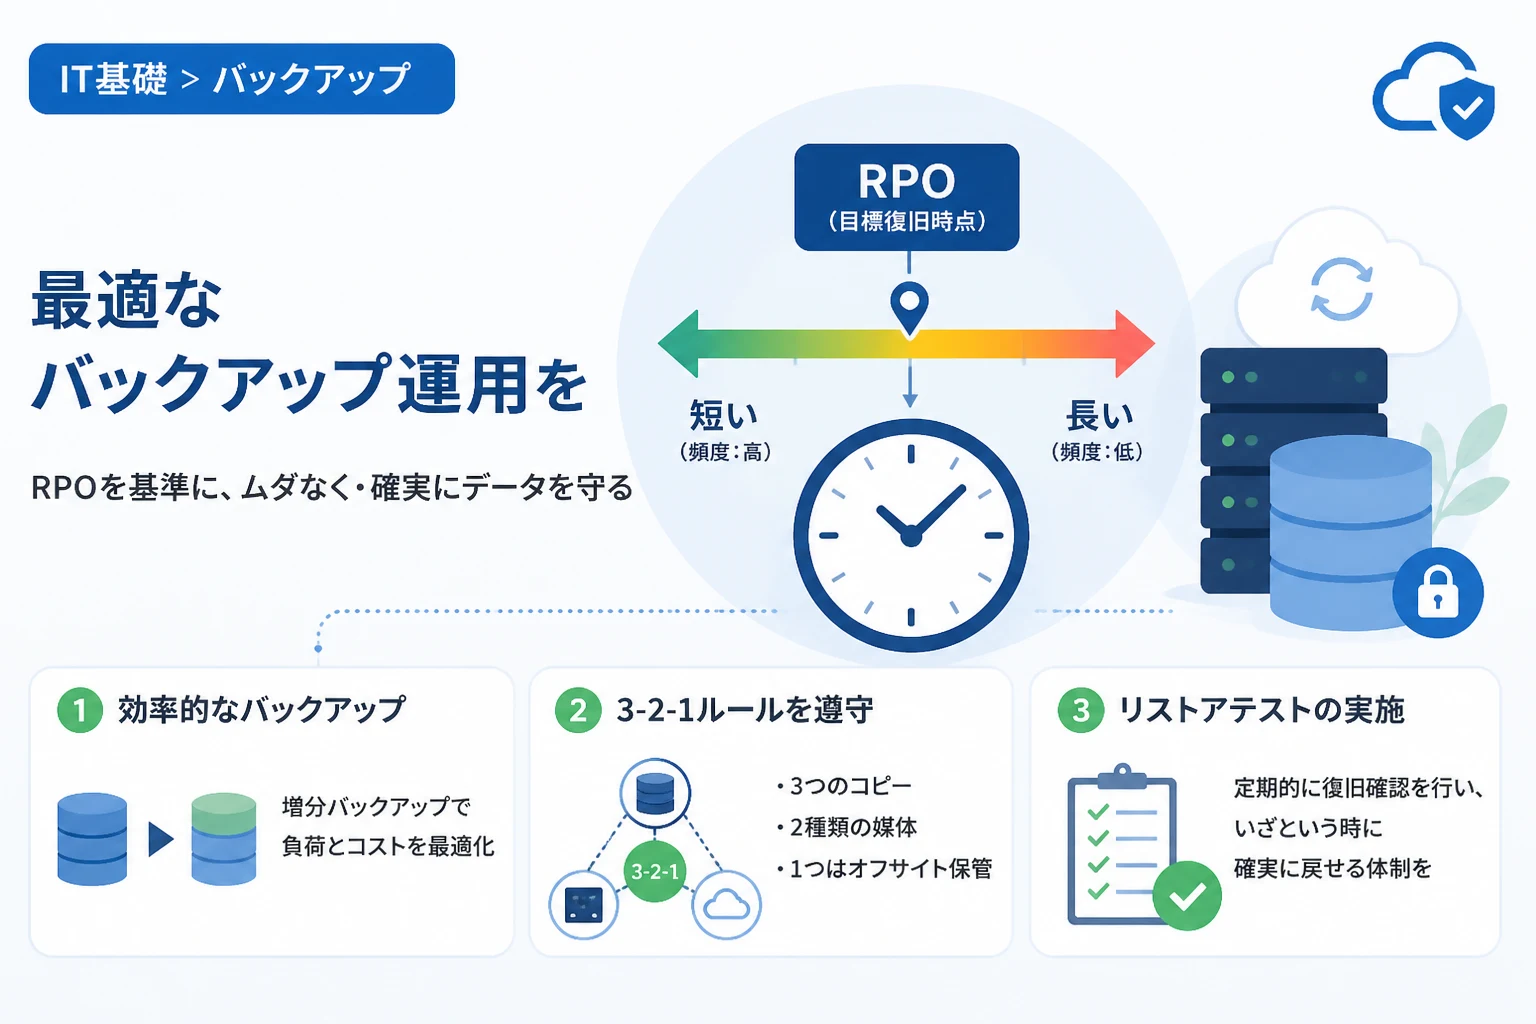
RPO(Recovery Point Objective)は、日本語で「目標復旧時点」と呼ばれます。
これは、システム障害やサイバー攻撃などのトラブルが発生した際、「過去のどの時点までのデータを復旧させるか」という目標値を示すものです。
RPOの定義とビジネスへの影響
RPOが「24時間」に設定されている場合、最大で過去24時間分のデータが失われる可能性があることを許容するという意味になります。
つまり、RPOを短く設定すればするほど、バックアップの頻度を高くしなければなりません。
逆にRPOを長く設定すれば、バックアップの頻度を抑えることができますが、復旧時に失われるデータ量は多くなります。
ビジネスにおいて、どの程度のデータ消失が許容されるかは、業務の内容やデータの性質によって大きく異なります。
例えば、ネットバンキングの取引データなどは、数秒の損失も許されないため、極めて短いRPOが求められます。
RTO(目標復旧時間)との違い
RPOと混同されやすい言葉に「RTO(Recovery Time Objective)」があります。
RTOは「目標復旧時間」を指し、障害が発生してから業務を再開できるまでの時間を意味します。
RPOが「データの鮮度」に焦点を当てるのに対し、RTOは「復旧までのスピード」に焦点を当てた指標です。
最適なバックアップ戦略を立てるためには、RPOとRTOの両方をバランスよく設計することが不可欠です。
バックアップ頻度を考える上では、まずデータの損失許容範囲であるRPOを明確に定義することが出発点となります。
最適なバックアップ頻度を決めるための選定基準
RPOの概念を理解したところで、実際に自社にとって最適なバックアップ頻度を導き出すための基準を見ていきましょう。
一律に「毎日1回」と決めるのではなく、以下の要素を総合的に判断することが重要です。
データの重要度と更新頻度
最も大きな判断基準となるのは、データの更新頻度です。
頻繁に更新される顧客データベースや会計システムなどは、バックアップの頻度を高く設定する必要があります。
更新頻度が高いにもかかわらずバックアップの間隔が長いと、障害時に再入力が必要な作業量が膨大になってしまいます。
一方で、マニュアルや社内規定など、月に数回しか更新されないドキュメント類であれば、週に1回程度のバックアップでも十分な場合があります。
データごとに「失われた際のダメージ」を可視化することが、適切な頻度決定の近道です。
システムへの負荷とネットワーク帯域
バックアップ処理は、サーバーやネットワークに対して一定の負荷をかけます。
業務時間中に頻繁にバックアップを実行すると、通常業務のレスポンスが低下する恐れがあります。
特に大容量のデータをバックアップする場合、ネットワーク帯域を占有してしまい、他の通信に支障をきたす可能性も考慮しなければなりません。
そのため、バックアップ頻度を高める際には、インクリメンタル(増分)バックアップなどの技術を活用し、転送量を抑える工夫が求められます。
ストレージ容量とコスト
バックアップの頻度を上げれば、その分だけ保存されるデータ量が増加します。
バックアップデータを長期間保管し続けると、ストレージ容量を圧迫し、運用コストの増大を招きます。
コストパフォーマンスを最適化するためには、古いバックアップデータをどのタイミングで削除するかという「保存期間(リテンションポリシー)」も併せて検討する必要があります。
クラウドストレージを利用している場合は、転送量や保存容量に応じた従量課金が発生するため、より慎重な設計が必要です。
業種・業務別に見るバックアップ頻度の目安
一般的な傾向として、業種や業務の種類ごとに推奨されるバックアップ頻度の目安を以下の表にまとめました。
| 業務種別・データ種類 | 推奨されるRPO | バックアップ頻度の目安 |
|---|---|---|
| 金融取引・決済システム | 数秒〜数分 | リアルタイム、または数分おき |
| ECサイト・在庫管理 | 1時間以内 | 1時間〜数時間おき |
| 一般的な事務・文書管理 | 24時間以内 | 1日1回(夜間など) |
| 開発環境・テストデータ | 1日〜1週間 | 1日1回、または週に数回 |
| 長期保存ログ・アーカイブ | 1週間以上 | 週に1回、または月に1回 |
高頻度更新が求められるケース
金融機関や大規模なECサイトでは、データの欠落がそのまま直接的な金銭的損失や信用の失墜につながります。
こうした環境では、「CDP(継続的データ保護)」と呼ばれる技術を用い、データの変更が発生するたびにリアルタイムで記録する運用が行われます。
CDPを導入することで、RPOをゼロに近づけることが可能になりますが、導入コストや専門的な管理スキルが必要となります。
一般的なビジネスにおける標準的な設定
多くの企業におけるファイルサーバーや基幹システムでは、「1日1回」のバックアップが標準的です。
これは、業務終了後の深夜帯に実施することでシステム負荷を避けやすく、最悪の場合でも前日時点の状態に戻せるためです。
ただし、最近ではランサムウェア攻撃のリスクが高まっているため、より細かい間隔(例:4時間おき)でスナップショットを取得する運用も増えています。
バックアップ手法の種類と頻度の組み合わせ
バックアップ頻度を効率的に高めるためには、バックアップ手法の特性を理解しておくことが不可欠です。
すべてのタイミングで全データをバックアップするのは、時間とリソースの無駄になります。
フルバックアップ
対象となるすべてのデータをコピーする最も基本的な手法です。
復旧作業(リストア)が単純であるというメリットがありますが、データ量に比例して実行時間が長くなります。
そのため、頻度としては「週に1回」程度にとどめ、他の手法と組み合わせるのが一般的です。
差分バックアップ(Differential Backup)
前回のフルバックアップから、変更・追加されたデータのみをバックアップする手法です。
フルバックアップに比べて時間は短縮されますが、前回のフルバックアップからの経過時間が長くなるほど、差分データが大きくなっていきます。
復旧時は「フルバックアップ + 最新の差分バックアップ」の2セットがあれば済むため、復旧手順が比較的シンプルです。
増分バックアップ(Incremental Backup)
前回のバックアップ(フル、差分、増分のいずれか)から、変更・追加されたデータのみをバックアップする手法です。
バックアップ時間が最も短く、ネットワーク負荷も低いため、頻繁なバックアップに適しています。
ただし、復旧時には「フルバックアップ + それ以降のすべての増分バックアップ」が必要になるため、管理が複雑になる側面があります。
運用のポイントと注意点
バックアップ頻度を決めて運用を開始した後も、継続的な改善とチェックが必要です。
ここでは、実効性の高いバックアップ運用を行うための重要なポイントを紹介します。
3-2-1ルールの適用
バックアップの頻度を上げるだけでは、十分な対策とは言えません。
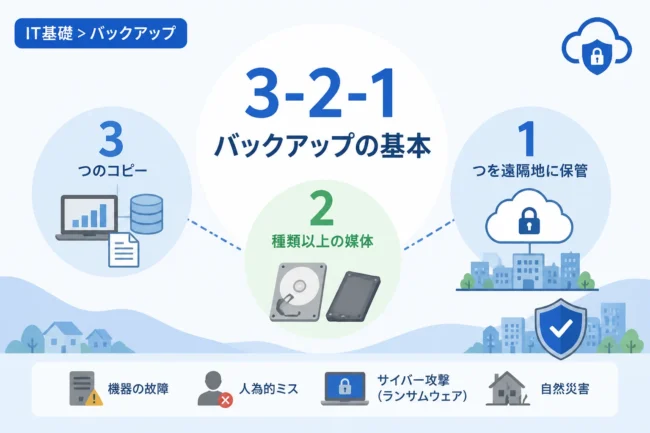
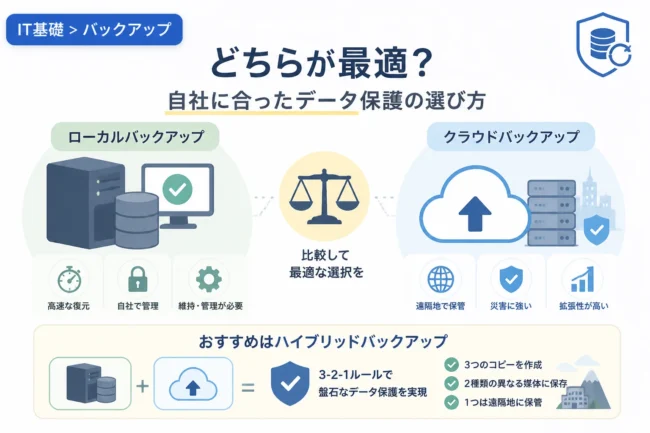
セキュリティの世界で推奨される「3-2-1ルール」を意識することが重要です。
- 3つのコピーを持つ(元データ + バックアップ2つ)
- 2つの異なるメディアに保存する(サーバー、外付けHDD、クラウドなど)
- 1つはオフサイト(遠隔地)に保管する
頻繁にバックアップを取っていたとしても、その保存先がすべて同一の建物内にある場合、火災や地震などの災害時にすべてのデータを失う恐れがあります。
バックアップの整合性確認とリストアテスト
バックアップが成功したというログが出ていても、実際にデータが正しく読み取れるとは限りません。
バックアップデータの整合性を定期的にチェックし、実際にデータを復旧できるか試す「リストアテスト」を計画に組み込みましょう。
「いざという時に戻せないバックアップ」は、存在しないのと同じです。
少なくとも半年に1回程度は、重要データのリストアテストを実施することを強く推奨します。
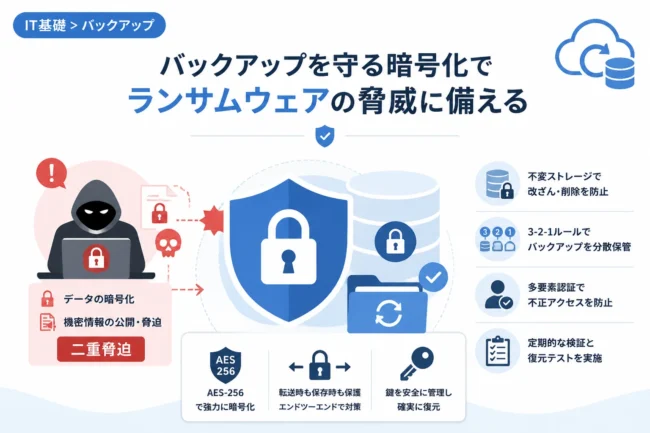
ランサムウェア対策としての「不変性」
近年のサイバー攻撃、特にランサムウェアは、組織内のバックアップデータそのものを標的にして破壊や暗号化を行います。
そのため、頻繁にバックアップを取得するだけでなく、一度書き込んだデータを一定期間変更・削除できない「不変バックアップ(イミュータブル・バックアップ)」の導入が有効です。
これにより、攻撃者がシステム管理者の権限を奪取したとしても、バックアップデータが守られ、復旧の道が確保されます。
自動化ツールの活用
手動でのバックアップ運用は、人的ミスを誘発しやすく、頻度を高めるほど管理者の負担が増大します。
現代のシステム運用においては、バックアップ管理ツールの導入が一般的です。
ツールを活用することで、スケジュール設定や世代管理、エラー検知などを自動化でき、運用の安定性が飛躍的に向上します。
例えば、クラウドネイティブな環境であれば、プロバイダーが提供するバックアップサービスをフル活用するのが効率的です。
# 例:Linux環境で簡単な増分バックアップをスケジュール実行するスクリプトのイメージ
# rsyncコマンドを使用して差分のみを同期する
#!/bin/bash
SOURCE="/var/www/html/"
DEST="/backup/site_data/"
LOG="/var/log/backup.log"

echo "Backup started at $(date)" >> $LOG
rsync -avz --delete $SOURCE $DEST >> $LOG 2>&1
echo "Backup completed at $(date)" >> $LOGこのようなスクリプトをcronなどのスケジューラーに登録することで、正確な頻度での実行が担保されます。
もちろん、商用ツールであればGUI上で直感的にRPOを設定し、複雑な世代管理も容易に行うことができます。
まとめ
バックアップの頻度は、「毎日1回」といった固定観念で決めるのではなく、データの重要度に基づいたRPO(目標復旧時点)を基準に設定すべきです。
まずは自社の業務プロセスを棚卸しし、どのデータが、どの程度の時間失われることを許容できるかを明確にすることから始めましょう。
高頻度のバックアップを目指すなら、増分バックアップやCDPなどの技術を活用し、システム負荷を最小限に抑える工夫が必要です。
また、バックアップを取ること自体が目的にならないよう、3-2-1ルールの遵守や定期的なリストアテストを行い、確実に「戻せる」体制を整えてください。
ビジネスの継続性を支えるのは、適切に設計され、継続的にメンテナンスされたバックアップ運用です。
この記事を参考に、自社のシステムにとって最適なバックアップ頻度と運用方法を見直してみてはいかがでしょうか。