デジタル社会において、データは企業にとっても個人にとっても、最も守るべき資産の一つとなりました。
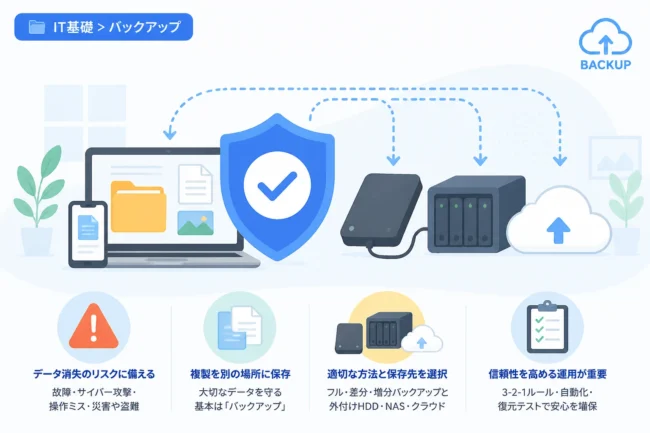
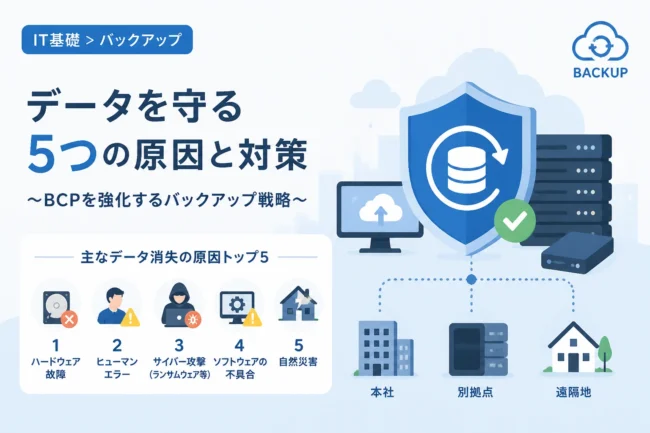
しかし、ハードウェアの故障や人為的なミス、さらにはサイバー攻撃といったリスクにより、データは常に消失の危険にさらされています。
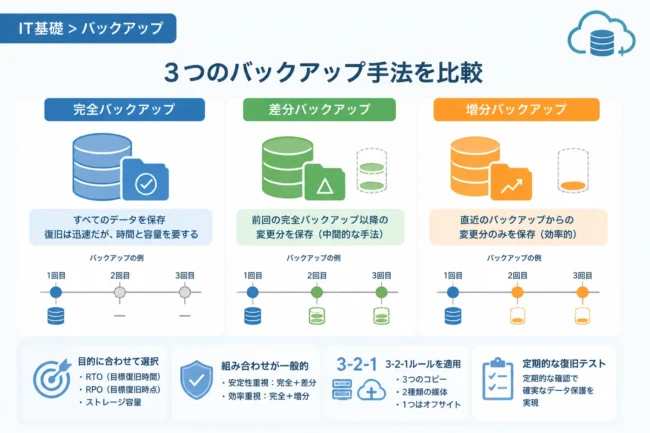
こうした不測の事態から大切なデータを守るための鉄則として、古くから推奨されているのが「3-2-1ルール」という考え方です。
このルールは非常にシンプルでありながら、現代の巧妙なサイバー脅威に対しても極めて有効な防御策となります。
本記事では、3-2-1ルールの基本概念から、最新の脅威に対応するための応用手法、そして具体的な導入手順までを詳しく解説します。
データ保護の体制を見直したいと考えているIT担当者の方は、ぜひ参考にしてください。
バックアップの「3-2-1ルール」とは何か
3-2-1ルールとは、バックアップの信頼性を高めるために提唱されているフレームワークのことです。
このルールに従うことで、単一の障害ポイントを排除し、どのような状況下でもデータを復旧できる確率を最大化できます。
まずは、この数字がそれぞれ何を意味しているのかを具体的に見ていきましょう。
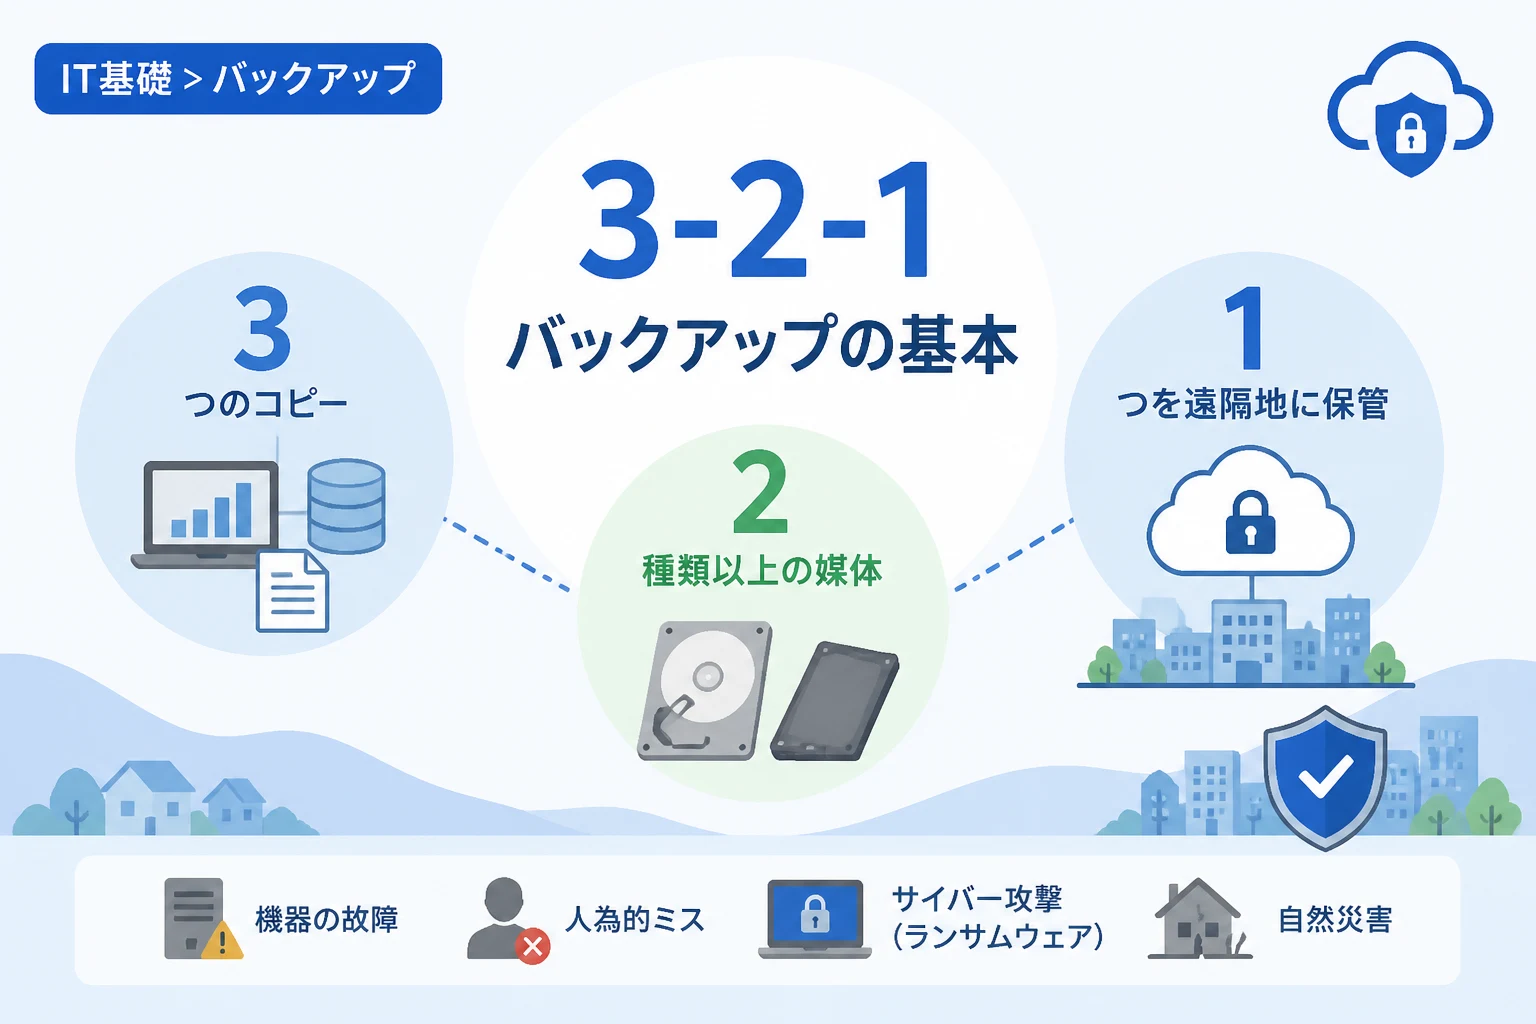
「3」:データのコピーを3つ持つ
3-2-1ルールの最初の数字は、「本番データを含めて、少なくとも3つのコピーを持つこと」を意味します。
具体的には、オリジナルのデータが1つ、そしてそれと同じ内容のバックアップが2つ必要であるということです。
なぜ2つではなく3つなのか、その理由は統計的なリスク分散にあります。
もしバックアップが1つしかない場合、オリジナルデータとバックアップデータの両方が同時に破損する確率はゼロではありません。
コピーを3つ用意しておくことで、万が一の事態が重なっても、どれか1つが生き残る可能性を劇的に高めることができます。
「2」:2種類以上の異なるメディアに保存する
2番目の数字は、データの保存先として、2種類以上の異なる記録媒体(メディア)を使用することを指します。
例えば、本番データをサーバーのハードディスク(HDD)に保存しているなら、バックアップは外付けHDDだけでなく、LTOテープやNAS、あるいは光ディスクなどに分散させるべきです。
同じ種類のデバイスを使用していると、製造ロットの欠陥や経年劣化による故障時期が重なるリスクが生じます。
異なる技術を用いたメディアを組み合わせることで、特定のデバイス特有の障害からデータを守ることが可能になります。
「1」:1つはオフサイト(遠隔地)に保管する
最後の数字は、「バックアップのうち少なくとも1つは、物理的に離れた場所に保管すること」を意味します。
これは主に、火災や地震、水害といった広域災害への対策を目的としています。
すべてのバックアップを同一の建物内に置いていると、建物そのものが被災した際にすべてのデータが失われてしまいます。
クラウドストレージの活用や、物理メディアの遠隔地搬送など、物理的な距離を設けることが不可欠です。
なぜ今、3-2-1ルールが再注目されているのか
3-2-1ルールは数十年前から存在する概念ですが、現代のセキュリティ環境においてその重要性はさらに増しています。
ここでは、なぜ今このルールを厳守する必要があるのか、最新の背景を解説します。
巧妙化するランサムウェア攻撃への対抗
近年のランサムウェアは、本番環境だけでなく、ネットワーク上に存在するバックアップファイルも狙い撃ちにして暗号化します。
従来の「同一ネットワーク内へのコピー」だけでは、サイバー攻撃を防ぎきることが困難になっています。
3-2-1ルールにおける「オフサイト保管」や「異なるメディア」という考え方は、攻撃者の手が届かない場所を確保することに直結します。
ヒューマンエラーによるデータ損失の防止
データの消失原因として、サイバー攻撃と同じくらい多いのが操作ミスなどのヒューマンエラーです。
管理者が誤って本番環境とバックアップ環境の両方を削除してしまうケースも少なくありません。
保存場所を物理的・論理的に分離しておくことで、一度のミスですべてを失う最悪の事態を回避できます。
BCP(事業継続計画)の重要性
災害大国である日本において、地震や水害による設備へのダメージは避けて通れないリスクです。
企業が事業を継続するためには、被災直後から迅速にシステムを復旧させる能力が求められます。
3-2-1ルールを遵守したバックアップ運用は、そのまま企業のBCP対策の根幹となります。
バックアップメディアの比較と選択
3-2-1ルールの「2」を実践するためには、それぞれのメディアの特性を理解しておく必要があります。
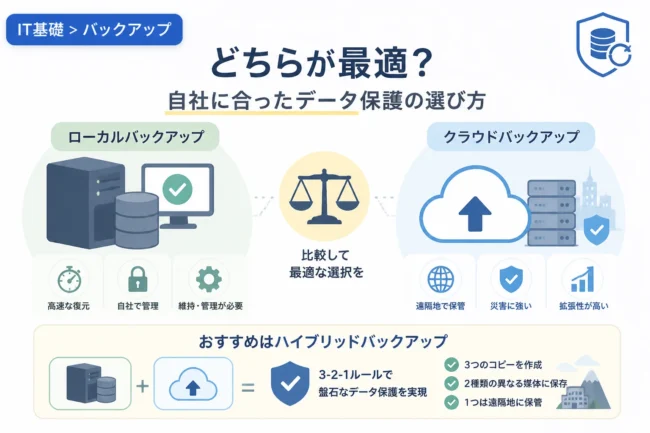
以下の表は、主要なバックアップメディアの特徴をまとめたものです。
| メディアの種類 | メリット | デメリット | 主な用途 |
|---|---|---|---|
| NAS / ファイルサーバー | 高速なバックアップ・復旧が可能 | ネットワーク経由の攻撃に弱い | 一次バックアップ(ローカル) |
| クラウドストレージ | 初期投資が少なく、遠隔地保管が容易 | 通信帯域に依存し、復旧に時間がかかる場合がある | 二次バックアップ(オフサイト) |
| LTO(磁気テープ) | 大容量で低コスト、寿命が長い | 専用のドライブが必要でランダムアクセスに不向き | 長期アーカイブ、オフライン保管 |
| 外付けHDD / SSD | 手軽に導入でき、可搬性が高い | 衝撃に弱く、寿命が比較的短い | 小規模拠点のバックアップ |
これらの特性を組み合わせることが、堅牢なデータ保護体制を構築する鍵となります。
3-2-1ルールを実践するための5つのステップ
それでは、具体的にどのようにして3-2-1ルールを導入すればよいのでしょうか。
ここでは、推奨される実践手順を5つのステップに分けて紹介します。
ステップ1:重要データのインベントリ作成
まずは、どのデータをバックアップすべきかを明確にすることから始めます。
すべてのデータを手厚く保護しようとすると、コストが膨れ上がってしまいます。
「消失した場合に業務が停止するもの」を最優先とし、データの重要度に応じて分類を行いましょう。
ステップ2:一次バックアップの構築(ローカル)
まずは、迅速な復旧のためにローカルネットワーク内にバックアップを作成します。
一般的には、高速な通信が可能なNASやバックアップ専用のサーバーが用いられます。
ここでは、毎日あるいは数時間おきに自動でバックアップが実行される仕組みを整えましょう。
ステップ3:メディアの多様化と二次バックアップ
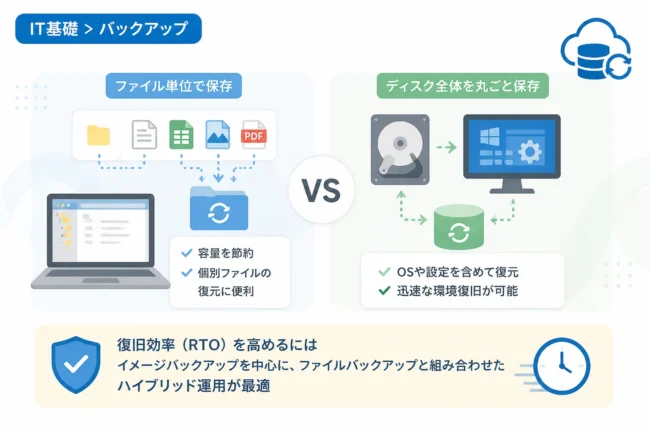
次に、一次バックアップとは異なる種類のメディアにコピーを作成します。
例えば、一次バックアップがNASであれば、二次バックアップはクラウドストレージやLTOテープを選択します。
これにより、ストレージ機器のファームウェアバグなど、特定デバイスに依存する障害から逃れることができます。
ステップ4:オフサイト保管の実施
作成したバックアップのうち1つを、物理的に異なる拠点へ移動させます。
現在最も効率的な方法は、地理的に離れたリージョンにあるクラウドストレージへの転送です。
物理的なメディアを使用する場合は、耐火金庫への保管や専門業者による搬送を検討してください。
ステップ5:バックアップ運用の自動化
3-2-1ルールは継続してこそ意味があります。
手動での作業は必ず漏れが生じるため、可能な限りスクリプトやバックアップソフトを用いて自動化しましょう。
設定例として、簡単なファイルコピーを行うPowerShellスクリプトの構造を以下に示します。
# バックアップ先パスの指定
$sourcePath = "C:\Data\CriticalFiles"
$destinationPath = "\\NAS01\Backup\Daily"

# ログファイルの作成
$logFile = "C:\Logs\backup_log.txt"

try {
    # データのコピー実行
    Copy-Item -Path $sourcePath -Destination $destinationPath -Recurse -Force
    Add-Content -Path $logFile -Value "$(Get-Date): バックアップ成功"
} catch {
    # エラー時の処理
    Add-Content -Path $logFile -Value "$(Get-Date): バックアップ失敗 - $($_.Exception.Message)"
}2026-05-10 10:00:00: バックアップ成功このように、実行結果をログとして残すことで、後述する確認作業が容易になります。
【最新情報】3-2-1ルールから「3-2-1-1-0ルール」への進化
近年では、より高度な脅威に対応するために、3-2-1ルールを拡張した「3-2-1-1-0ルール」が提唱されています。
従来のルールに新しく加わった「1」と「0」について解説します。
追加の「1」:不変(Immutable)またはオフラインバックアップ
新たに加わった1つ目の要素は、「不変バックアップ(Immutable Backup)」を持つことです。
不変バックアップとは、一度書き込むと一定期間、管理者であっても削除や変更ができないデータのことです。
これにより、ランサムウェアによってバックアップデータそのものが書き換えられるリスクを封じ込めます。
物理的な手段としては、ネットワークから完全に切り離された「エアギャップ」な状態のバックアップもこれに該当します。
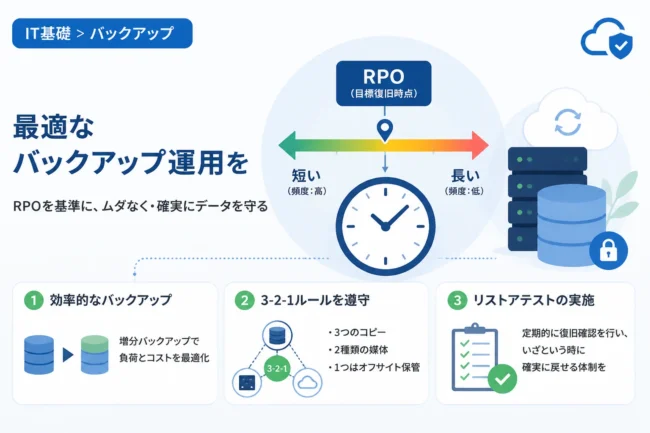
追加の「0」:エラーゼロの確認(復元テスト)
2つ目の要素である「0」は、「バックアップ後の復元エラーをゼロにする」という目標を意味します。
バックアップが成功しているように見えても、実際に復元しようとするとデータが壊れているケースは意外に多いものです。
定期的にリストア(復元)テストを実施し、データにエラーがないことを確認するプロセスを組み込む必要があります。
3-2-1ルールを実践する際の注意点
ルールを形だけ導入しても、運用の詰めが甘いと肝心な時に役立ちません。
ここでは、特に注意すべき3つのポイントを挙げます。
暗号化とアクセスコントロール
バックアップデータには機密情報が含まれるため、保存時には必ず強力な暗号化を施してください。
また、バックアップデータにアクセスできる権限を最小限に絞ることも重要です。
バックアップサーバーの認証情報が漏洩すれば、せっかくの3-2-1ルールも無効化されてしまいます。
保存期間(リテンションポリシー)の設定
バックアップは最新のものだけを保持すれば良いわけではありません。
サイバー攻撃を受けてから数週間後に発覚する場合もあるため、過去の世代を遡れるようにしておく必要があります。
日次・週次・月次といったサイクルで、どれだけの期間データを保持するかをあらかじめ決めておきましょう。
帯域幅とコストのバランス
クラウドへのバックアップを強化しすぎると、毎月の通信コストやストレージ料金が負担になることがあります。
重複排除機能や増分バックアップを活用し、転送するデータ量を最適化する工夫が求められます。
また、復旧時のデータダウンロードにかかる費用(エグレス料金)も見積もっておく必要があります。
まとめ
バックアップの「3-2-1ルール」は、時代が変わっても色褪せないデータ保護の黄金律です。
3つのコピーを持ち、2種類のメディアを選び、1つのオフサイト保管を行うことで、データ消失のリスクは劇的に低減します。
さらに、現代の脅威に対応するためには、不変バックアップの導入や定期的な復元テストといった「3-2-1-1-0ルール」へのアップグレードも検討すべきでしょう。
万が一の事態が起きてから後悔しないために、今一度自社のバックアップ体制をこのルールに照らし合わせて見直してみてください。
確実なバックアップ体制を構築することは、あなたの組織の大切な未来を守ることに他なりません。