現代のビジネス環境において、デジタルデータは企業の存続を左右する最も重要な資産といっても過言ではありません。
顧客情報や知的財産、財務データといった貴重な情報資産が失われることは、単なる業務の停滞に留まらず、企業の社会的信用を失墜させる致命的な事態を招きかねません。
しかし、技術が高度化した現在においても、データ消失の脅威は私たちの身近に潜んでおり、その原因は多岐にわたります。
本記事では、データ消失を招く主な原因をランキング形式で詳しく解説し、それに対する具体的な対策を提示します。
さらに、企業の事業継続計画(BCP)を強化するためのバックアップ戦略についても深く掘り下げていきます。
データ消失が企業に与える深刻な影響
データが消失した際の影響は、復旧にかかる直接的なコストだけではありません。
業務が停止することによる機会損失や、顧客への対応遅延に伴う賠償責任など、目に見えない損失が膨らむ傾向にあります。
特にサイバー攻撃によるデータ消失の場合、情報漏洩の二次被害が発生する可能性も考慮しなければなりません。
また、一度損なわれたブランドイメージを回復するには、膨大な時間と労力が必要となります。
したがって、データ消失を未然に防ぐための対策を講じることは、経営基盤を盤石にするための必須事項と言えるでしょう。
データ消失の主な原因トップ5
データが失われる背景には、物理的な問題から人為的なミス、外部からの攻撃まで様々な要素が絡み合っています。
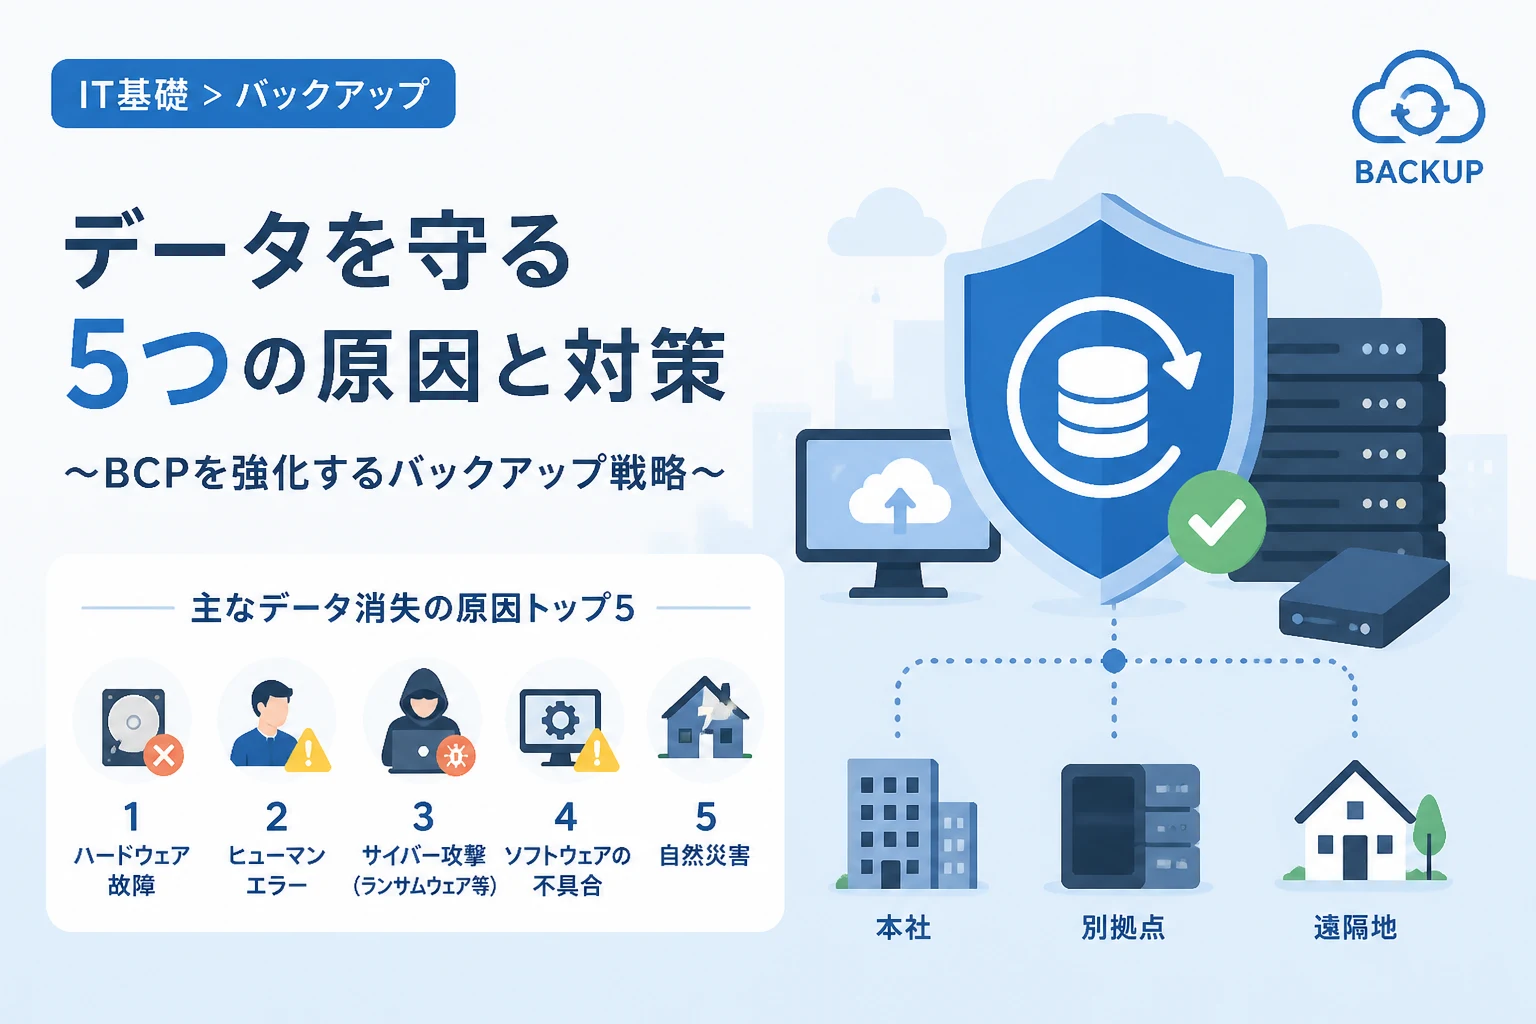
ここでは、統計的に多く見られるデータ消失の原因を5つのカテゴリーに分類して解説します。
第1位:ハードウェアの故障・老朽化
データ消失の原因として最も頻度が高いのは、サーバーやPCに搭載されているハードウェアの物理的な故障です。
特にHDD(ハードディスクドライブ)やSSD(ソリッドステートドライブ)などのストレージデバイスには寿命が存在します。
HDDであれば磁気ディスクの回転機構の摩耗やヘッドのクラッシュ、SSDであればフラッシュメモリの書き換え回数の上限が原因で故障が発生します。
予兆なく突然発生する故障も少なくないため、デバイスの健康状態を定期的にチェックするだけでは不十分です。
経年劣化による自然故障を前提とした運用設計が求められます。
第2位:ヒューマンエラー(誤操作・設定ミス)
人間がシステムを運用する以上、ミスを完全にゼロにすることは非常に困難です。
誤って重要なファイルを削除してしまった、あるいはデータベースの更新作業中にコマンドを間違えてデータを上書きしてしまったといった事例は後を絶ちません。
また、クラウドサービスの管理画面で設定を誤り、公開範囲を誤設定したことが原因でデータが破壊されたり流出したりするケースも増えています。
これらは悪意がないからこそ防ぎにくく、「自分たちは大丈夫」という過信が最大の壁となります。
組織としての操作ルールの徹底と、ミスをカバーできるシステム構成が必要です。
第3位:サイバー攻撃(ランサムウェア・マルウェア)
近年、急激にその脅威を増しているのが、ランサムウェアをはじめとするサイバー攻撃です。
攻撃者は企業のサーバーに侵入し、データを暗号化して読み取れなくした上で、復号のための身代金を要求します。
最近の攻撃は非常に巧妙化しており、本番データだけでなくバックアップデータそのものを狙って破壊する手口も一般的になっています。
感染すると自力での復旧が極めて困難になるため、被害は甚大です。
セキュリティ対策ソフトの導入はもちろん、攻撃を想定したデータ保護の仕組みが不可欠です。
第4位:ソフトウェアの不具合・OSのクラッシュ
アプリケーションやオペレーティングシステム(OS)の予期せぬ動作によってデータが破損することもあります。
OSのアップデート中に電源が遮断されたり、システムが不安定になったりすることで、ファイルシステムがクラッシュするケースが該当します。
また、ソフトウェアのバグによってデータが整合性を失い、読み書きができなくなるトラブルも発生します。
これらは物理的な故障とは異なり、論理障害と呼ばれます。
高度なデータ復旧技術が必要になるケースも多く、日頃からの整合性確認が重要となります。
第5位:自然災害(火災・震災・水害)
地震や洪水、火災といった自然災害によって、オフィスやデータセンターが物理的に破壊されるリスクです。
発生頻度は他の原因と比較して低いものの、ひとたび発生すれば拠点内の全データを一瞬にして失う可能性があります。
特に日本においては地震リスクが高く、オフィスにサーバーを設置している企業にとっては無視できない脅威です。
同一拠点内にのみデータを保管している場合、災害時にバックアップごと消失してしまうため、遠隔地への保管が推奨されます。
原因別の影響度と対策のまとめ
以下の表は、紹介した5つの原因と、それに対する主な影響、および推奨される対策をまとめたものです。
| 原因 | 主な影響 | 推奨される対策 |
|---|---|---|
| ハードウェア故障 | 物理的な読み取り不能 | RAID構成、定期的なリプレース、冗長化 |
| ヒューマンエラー | 誤削除、上書き | 権限管理、世代管理バックアップ、操作ログ |
| サイバー攻撃 | データの暗号化、破壊 | 不変バックアップ(Immutable)、多要素認証 |
| ソフトウェア障害 | ファイルシステムの破損 | 定期的な整合性チェック、システム保護機能 |
| 自然災害 | 拠点丸ごとの消失 | オフサイトバックアップ、クラウド移行 |
データ消失を防ぐための具体的な対策
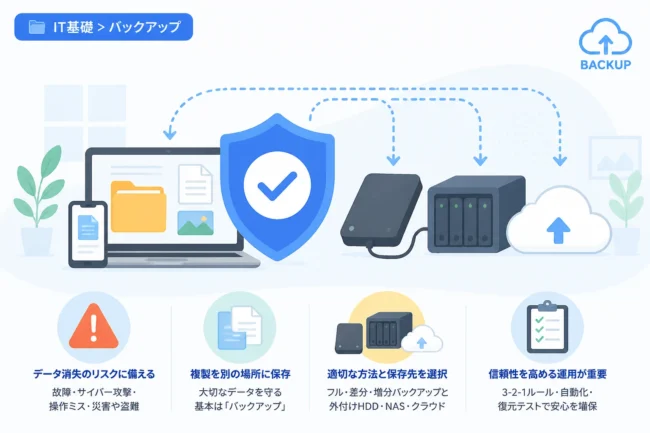
データ消失の原因を理解した上で、次に重要となるのが具体的な防御策の実行です。
単一の対策では防ぎきれないリスクも多いため、複数の手法を組み合わせる「多層防御」の考え方が求められます。
バックアップの基本「3-2-1ルール」の徹底
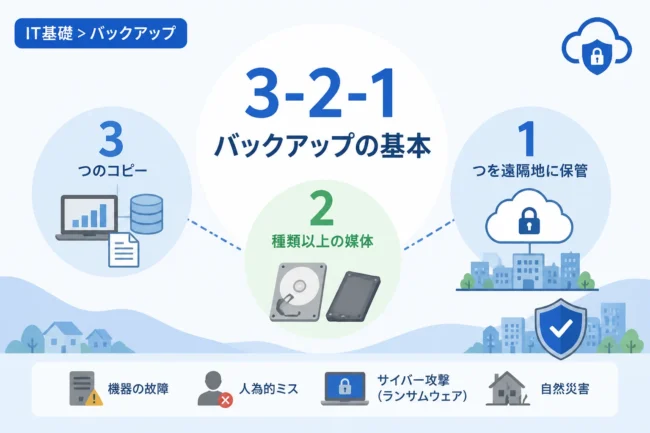
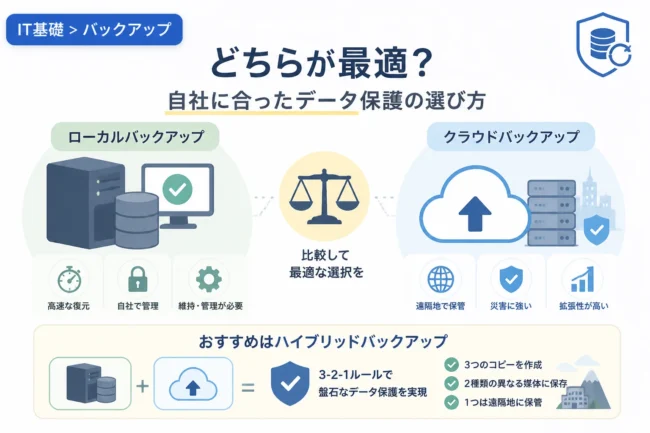
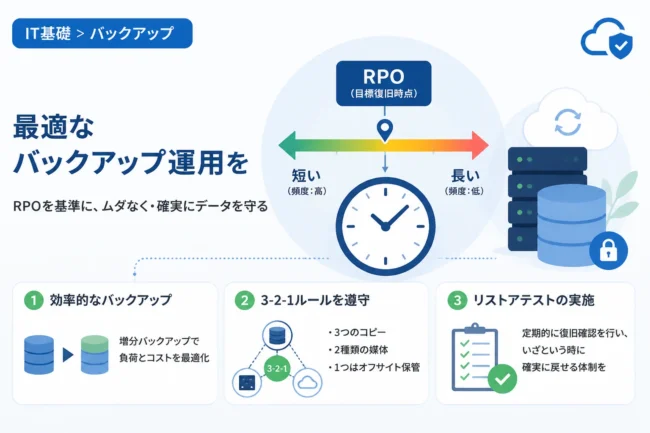
データ保護の世界で最も信頼されている原則が、「3-2-1ルール」です。
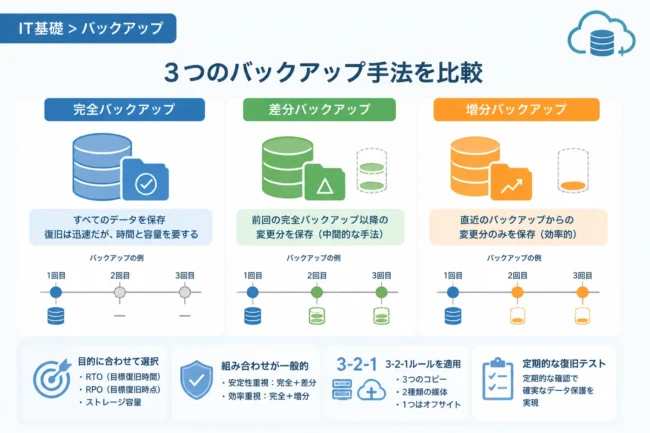
これは、3つ以上のコピーを保持し、2種類以上の異なるメディアに保存し、そのうち1つは遠隔地(オフサイト)に保管するというものです。
例えば、本番サーバーにデータを置き、そのコピーを社内のNASに保存し、さらにクラウドストレージにもう一つのコピーを保存する構成が考えられます。
これにより、1箇所の故障や、特定のメディアの不具合、さらには地域的な災害が発生しても、データの復旧を担保できます。
このルールを確実に実践することが、データ消失に対する最強の防御策となります。
不変バックアップ(Immutable Backup)の導入
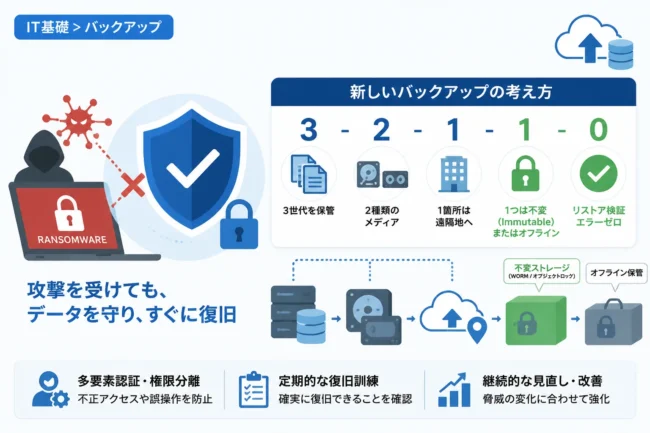
ランサムウェア対策として現在注目されているのが、「書き換え不可能なバックアップ」です。
通常のバックアップデータは、管理者権限を奪取した攻撃者によって削除や暗号化が行われる危険があります。
不変バックアップを導入すれば、一定期間、どのような権限を持ってしてもデータの変更や削除ができなくなります。
これにより、万が一システム全体がランサムウェアに感染しても、クリーンな状態のバックアップが確実に残ります。
サイバー攻撃が巧妙化する現代において、不変性はバックアップ戦略の要と言えるでしょう。
アクセス権限の最小化と操作の分離
ヒューマンエラーを防ぐためには、不要なアクセス権限を与えない「最小権限の原則」を徹底することが有効です。
すべての社員がすべてのデータを削除できる状態は、極めてリスクが高いと言わざるを得ません。
業務に必要な範囲にのみアクセスを限定し、重要な操作を行う際には二者による承認フローを設けるなどの工夫が必要です。
また、管理者用アカウントと一般ユーザー用アカウントを明確に分けることも、うっかりミスによる広範囲なデータ消失を防ぐことにつながります。
クラウドストレージの戦略的な活用
自社で物理サーバーを維持管理する負担を軽減しつつ、安全性を高める方法としてクラウドストレージの利用があります。
クラウド事業者は、データセンターレベルでの冗長化や高度なセキュリティ対策を標準で提供しています。
自然災害対策としてのオフサイトバックアップ先としても、クラウドは非常にコストパフォーマンスに優れています。
ただし、クラウドだからといって100%安全とは限らず、サービス事業者側の障害に備え、複数のクラウドを併用するマルチクラウド戦略も検討に値します。
BCP(事業継続計画)を強化するバックアップ戦略
データ消失対策を単なる「データの保存」で終わらせず、企業のBCPの一部として機能させることが重要です。
緊急事態が発生した際に、どの程度の時間で、どの時点の状態まで復旧させるかを定義しておく必要があります。
RPO(目標復旧時点)とRTO(目標復旧時間)の策定
バックアップ戦略を立てる上で欠かせないのが、RPOとRTOという2つの指標です。
RPO(Recovery Point Objective)は、データの消失をどこまで許容できるかという「過去の時点」を指します。
例えば、1日1回のバックアップであれば、最大で24時間分のデータが失われることになります。
一方、RTO(Recovery Time Objective)は、障害発生からどれだけの時間で業務を再開させるかという「復旧時間」を指します。
この2つの目標値を明確にすることで、必要なバックアップの頻度や、採用すべき復旧技術が自ずと決まってきます。
復旧テスト(リカバリトレーニング)の定期的な実施
「バックアップは取っていたが、いざという時に復旧できなかった」というケースは意外にも多く存在します。
バックアップデータ自体が破損していたり、復旧手順書が古くて役に立たなかったりすることが原因です。
このような事態を避けるためには、実際にデータを復元するトレーニングを定期的に行うことが不可欠です。
テストを通じて手順の不備やボトルネックを洗い出し、常に実効性のある状態を維持することが、BCPの実効性を高めます。
自動化による属人化の排除
バックアップ作業が特定の担当者の手作業に依存していると、その担当者が不在の際にトラブルが発生した場合に対応が遅れます。
可能な限りバックアップスケジュールを自動化し、正常に完了したかどうかの通知をシステムで管理すべきです。
自動化は人的ミスの削減にも直結し、常に安定したデータ保護環境を提供します。
最新のバックアップソリューションは、AIを活用して異常な挙動(急激なファイル変更など)を検知する機能も備えており、自動化の恩恵は非常に大きくなっています。
セキュリティ教育を通じたリスク意識の向上
どれほど優れたシステムを導入しても、それを扱う従業員の意識が低ければ、セキュリティホールはそこから生まれます。
怪しいメールのリンクをクリックしない、推測されやすいパスワードを使わないといった基本的な意識付けが、サイバー攻撃によるデータ消失を防ぐ第一歩です。
また、データ消失が起きた際に、すぐに報告を行う文化を醸成することも重要です。
早期に問題を発見できれば、バックアップからの復旧もそれだけ容易になり、被害を最小限に抑えることが可能になります。
組織全体でデータの価値とリスクを共有することが、最も根本的な対策となるでしょう。
まとめ
データ消失は、ハードウェアの故障や人為的なミス、そして巧妙化するサイバー攻撃など、常に私たちの隣り合わせにあるリスクです。
これらから重要な資産を守るためには、3-2-1ルールの徹底や不変バックアップの導入といった多層的な技術対策が欠かせません。
同時に、RPOやRTOといった目標を明確にしたBCP(事業継続計画)を策定し、定期的な復旧訓練を行うことが企業の真のレジリエンス(回復力)を高めます。
データ消失のリスクを正しく恐れ、適切な投資と運用を行うことは、企業の将来を確実なものにするための賢明な選択です。
今一度、自社のデータ保護体制を見直し、万全のバックアップ戦略を構築してみてはいかがでしょうか。