ネットワークトラブルの調査やセキュリティ分析において、DNS(Domain Name System)の動作を把握することは非常に重要です。
DNSは私たちが普段利用しているドメイン名を、コンピュータが理解できるIPアドレスへと変換する不可欠な仕組みです。
この名前解決のプロセスが正常に行われないと、ウェブサイトへのアクセスやメールの送受信など、あらゆるインターネット通信が滞ってしまいます。
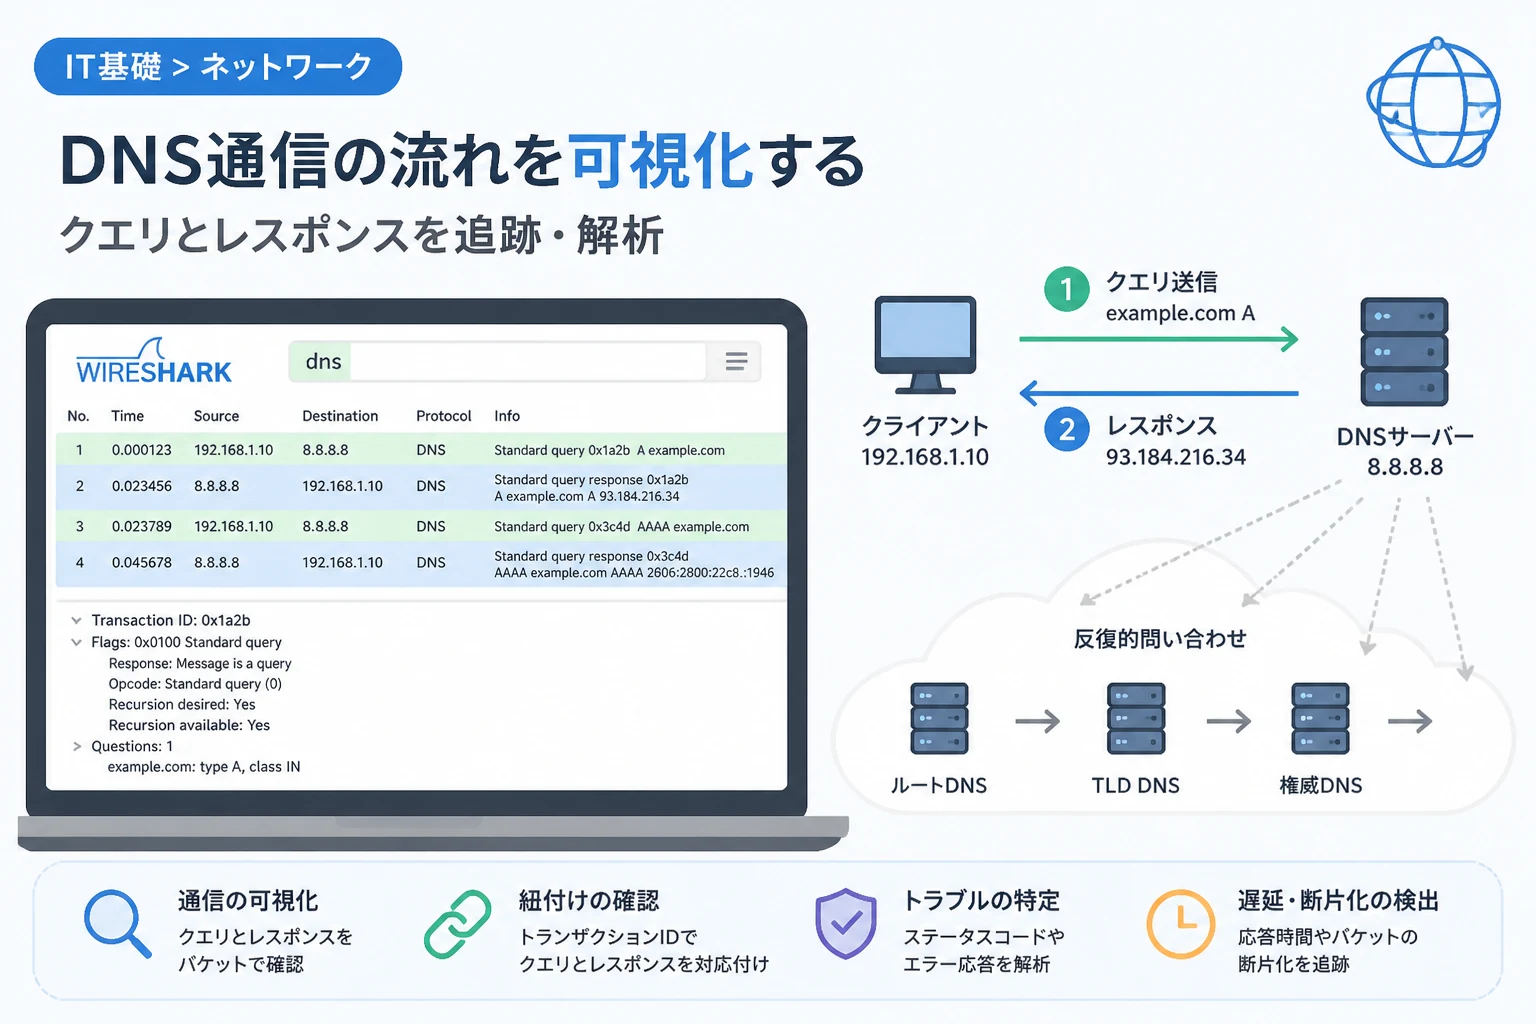
パケット解析ツールであるWiresharkを使用することで、目には見えないDNSのクエリとレスポンスのやり取りを詳細に可視化できます。
本記事では、Wiresharkを用いてDNSの名前解決プロセスを追跡し、パケットレベルで何が起きているのかを確認する手法を整理します。
DNS名前解決の基本構造とWiresharkの役割
DNSの名前解決は、一般的にクライアントからリゾルバ(キャッシュサーバー)への問い合わせから始まります。
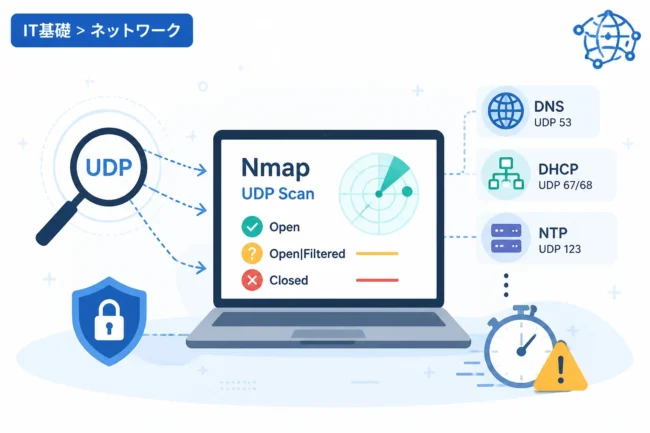
このプロセスには、主にUDPポート53番が使用されますが、データサイズが大きい場合などはTCPが利用されることもあります。
Wiresharkは、ネットワークインターフェースを通過するこれらのパケットをリアルタイムで捕らえ、人間が理解しやすい形式で表示します。
プロトコルの階層構造を意識しながら解析を進めることで、ドメイン名がどのように解決されるのかを論理的に追跡可能です。
特に、「再帰的問い合わせ」と「反復的問い合わせ」の違いを理解することは、トラブルシューティングの第一歩となります。
Wiresharkを使用すれば、これらの問い合わせがどのサーバーに対して行われ、どのような回答が得られたのかを正確に把握できます。
WiresharkでDNS通信を効率的にキャプチャする方法
解析を始める前に、まずは目的のDNSパケットを絞り込むための準備が必要です。
ネットワーク上には膨大なパケットが流れているため、フィルタリング機能を活用しないと目的のデータを見失ってしまいます。
Wiresharkの表示フィルタ欄にdnsと入力することで、DNSプロトコルに関連するパケットのみを抽出できます。
特定のドメイン名に関する通信のみを確認したい場合は、dns.qry.name == "example.com"といったフィルタを使用するのが効果的です。
また、解析の再現性を高めるために、nslookupコマンドやdigコマンドを手動で実行して、意図的にDNSクエリを発生させる手法がよく取られます。
例えば、Windowsのコマンドプロンプトで以下のコマンドを実行してみましょう。
nslookup www.google.comサーバー: UnKnown
Address: 192.168.1.1
権限のない回答:
名前: www.google.com
Addresses: 2404:6800:4004:821::2004
142.250.196.100このようにコマンドを実行した瞬間にWiresharkでキャプチャを行うことで、特定の名前解決プロセスをピンポイントで追跡できます。
解析対象を絞り込むことは、膨大なログから真の原因を特定するための重要なテクニックです。
DNSクエリパケットの詳細解析
まずは、クライアントから送信される「DNS Query」パケットの中身を見ていきましょう。
Wiresharkのパケット詳細ペインを開くと、Domain Name System (query) というセクションを確認できます。
ここで最も注目すべきは、Transaction IDというフィールドです。
これはクエリとレスポンスを紐付けるための識別子であり、同じIDを持つレスポンスが対になる回答であることを示します。
次に、Flags(フラグ)フィールドを確認してください。
クエリパケットの場合、Query/Responseビットが0(Message is a query)になっているはずです。
また、多くのクライアントクエリではRecursion Desired(再帰を希望する)が1に設定されています。
これは、問い合わせを受けたサーバーに対し「最終的な答えが見つかるまで他のサーバーに聞いてほしい」と依頼することを意味します。
Queriesセクションには、解決したいドメイン名(Name)、問い合わせの種類(Type)、クラス(Class)が記載されています。
一般的なウェブアクセスの場合は、Type: A (IPv4アドレス)やType: AAAA (IPv6アドレス)が指定されます。
DNSレスポンスパケットの解析と階層構造
クエリが送信されると、それに対応する「DNS Response」パケットが返ってきます。
レスポンスパケットでは、FlagsフィールドのQuery/Responseビットが1(Message is a response)に変化します。
また、サーバー側が再帰的な問い合わせに対応している場合は、Recursion Availableビットが1になります。
もっとも重要な情報は、Answersセクションに含まれています。
ここには、クエリで要求したドメイン名に対応するIPアドレスや、別名を示すCNAMEレコードが格納されています。
各レコードには、Time to Live (TTL)という値が設定されています。
TTLは、その情報をキャッシュとして保持してよい秒数を示しており、この値が短いほど頻繁に名前解決が行われることになります。
もし名前解決に失敗している場合は、Reply codeを確認してください。
正常な場合はNo error (0)となりますが、ドメインが存在しない場合はNXDOMAIN (3)というエラーが返されます。
このようなステータスコードを追跡することで、サーバー側の設定不備なのか、あるいは入力ミスなのかを判断できます。
再帰クエリと反復クエリのプロセス追跡
実際のインターネット上での名前解決は、複数のネームサーバーが連携して行われます。
クライアントが最初に問い合わせるキャッシュリゾルバは、自身のキャッシュに情報がない場合、ルートサーバーから順に問い合わせを行います。
Wiresharkでこの一連の流れを追うと、複数のクエリとレスポンスが連鎖している様子が観察できます。
ルートサーバーからTLD(.comや.jpなど)サーバーへ、そして権威ネームサーバーへと情報が引き継がれていくプロセスを反復的問い合わせと呼びます。
Wiresharkの「Statistics」メニューから「Flow Graph」を表示すると、通信の推移を時系列で視覚的に把握できるため非常に便利です。
どのタイミングで遅延が発生しているのか、あるいはどのサーバーからの応答が途絶えているのかを特定するのに役立ちます。
また、権威サーバーからの回答にはAuthoritative Answerフラグが立っていることも確認してみましょう。
このフラグが0の場合、その回答はキャッシュリゾルバが保持していた二次的な情報であることを示します。
トラブルシューティングにおける解析のポイント
実務でDNSパケットを解析する際、特に注意すべき点がいくつかあります。
一つ目は、パケットの断片化(フラグメンテーション)です。
DNSの応答サイズがイーサネットのMTU(通常1500バイト)を超えると、パケットが分割されることがあります。
EDNS0(Extension Mechanisms for DNS)が使用されている場合、大きなUDPパケットがやり取りされますが、ファイアウォールによって遮断されるケースも少なくありません。
二つ目は、名前解決の遅延です。
Wiresharkの「Time」列を確認し、クエリ送信からレスポンス受信までに数秒かかっている場合は、ネットワーク経路やサーバーの負荷を疑う必要があります。
三つ目は、セキュリティの観点です。
不審なドメインへの大量のクエリや、送信元を偽装したDNSリフレクション攻撃の兆候がないかをチェックします。
Wiresharkでdns.flags.response == 0のパケットが異常に多い場合は、何らかの攻撃の踏み台にされている可能性も否定できません。
こうした異常を検知するためには、正常時のパケットの動きを熟知しておくことが不可欠です。
セキュリティとDNS解析の応用
近年では、プライバシー保護の観点からDNS over HTTPS (DoH)やDNS over TLS (DoT)の普及が進んでいます。
これらのプロトコルは通信内容を暗号化するため、標準設定のWiresharkではクエリの内容を読み取ることができません。
TLSの暗号化を解除するためには、ブラウザのSSLキーログファイルを使用するなどの特殊な設定が必要です。
しかし、従来のDNSパケット解析の知識があれば、暗号化された通信においても「いつ」「どのサーバーと」通信が行われたかというメタ情報の分析に応用できます。
また、マルウェアの中にはDNSを利用してコマンド&コントロール(C2)サーバーと通信する「DNSトンネリング」という手法を用いるものもあります。
通常の名前解決とは異なる、ランダムで長い文字列を含むサブドメインへのクエリが頻発している場合は注意が必要です。
Wiresharkは、こうした高度な脅威を検知するための強力なツールとなります。
日頃からパケットの構造を詳細に観察する習慣をつけることで、異常事態に対する洞察力が養われます。
まとめ
Wiresharkを用いたDNSパケットの解析は、ネットワークの挙動を深く理解するための鍵となります。
クエリのフラグ、トランザクションID、そして回答セクションの内容を一つずつ紐解くことで、名前解決のプロセスを鮮明に描き出すことが可能です。
パケットフィルタを活用して必要なデータに素早くアクセスし、エラーコードや遅延時間を分析する手法を習得しましょう。
トラブルシューティングだけでなく、セキュリティ分析においても、DNSの可視化は非常に大きな力を発揮します。
本記事で紹介した解析ポイントを参考に、ぜひ実際のトラフィックをキャプチャしてその詳細を確認してみてください。
正確な知識に基づいたパケット解析こそが、堅牢で安定したネットワーク運用を支える土台となります。