インターネット上のサービスを利用する際、IDとパスワードの管理は避けて通れない重要な課題です。
近年、サイバー攻撃の手口はますます巧妙化しており、単一のパスワード認証だけではアカウントの安全を守ることが難しくなっています。
そこで注目されているのが、複数の認証要素を組み合わせる「二段階認証(2FA)」の導入です。
本記事では、二段階認証を設定しないことで生じる具体的なリスクや、なぜ今この仕組みが必要とされているのかを詳しく紐解いていきます。
セキュリティ対策の第一歩として、まずは現状の危険性を正しく理解しましょう。
二段階認証(2FA)の基本概念と仕組み
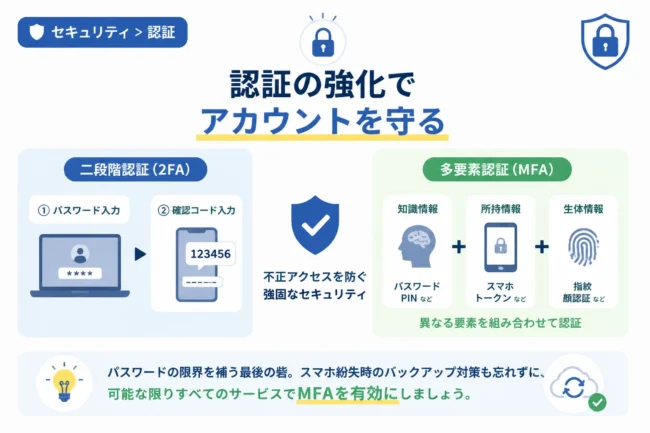
二段階認証(2FA)とは、ログイン時にパスワード以外の情報を追加で要求する認証プロセスのことを指します。
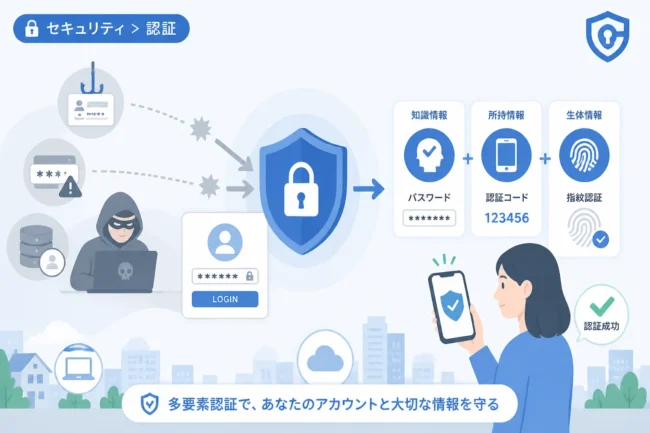
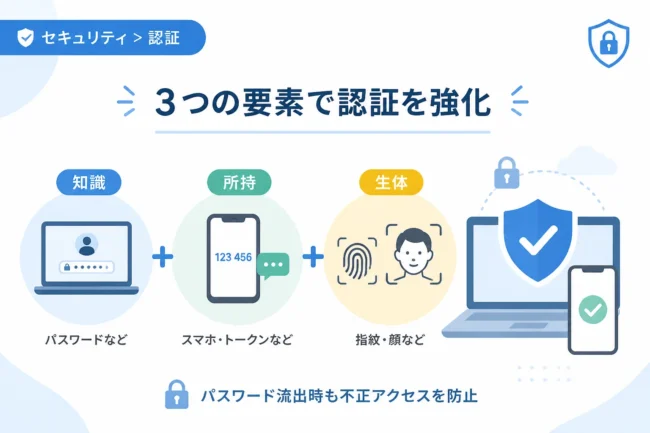
一般的に、認証には「知識」「所有」「生体」という3つの要素が用いられます。
知識情報とは、パスワードや秘密の質問のように、本人だけが「知っている」情報を指します。
所有情報とは、スマートフォンやセキュリティトークンのように、本人だけが「持っている」デバイスを指します。
生体情報とは、指紋や顔認証のように、本人の「身体の一部」を活用した情報を指します。
従来の認証は、パスワードという「知識情報」のみに依存しているケースがほとんどでした。
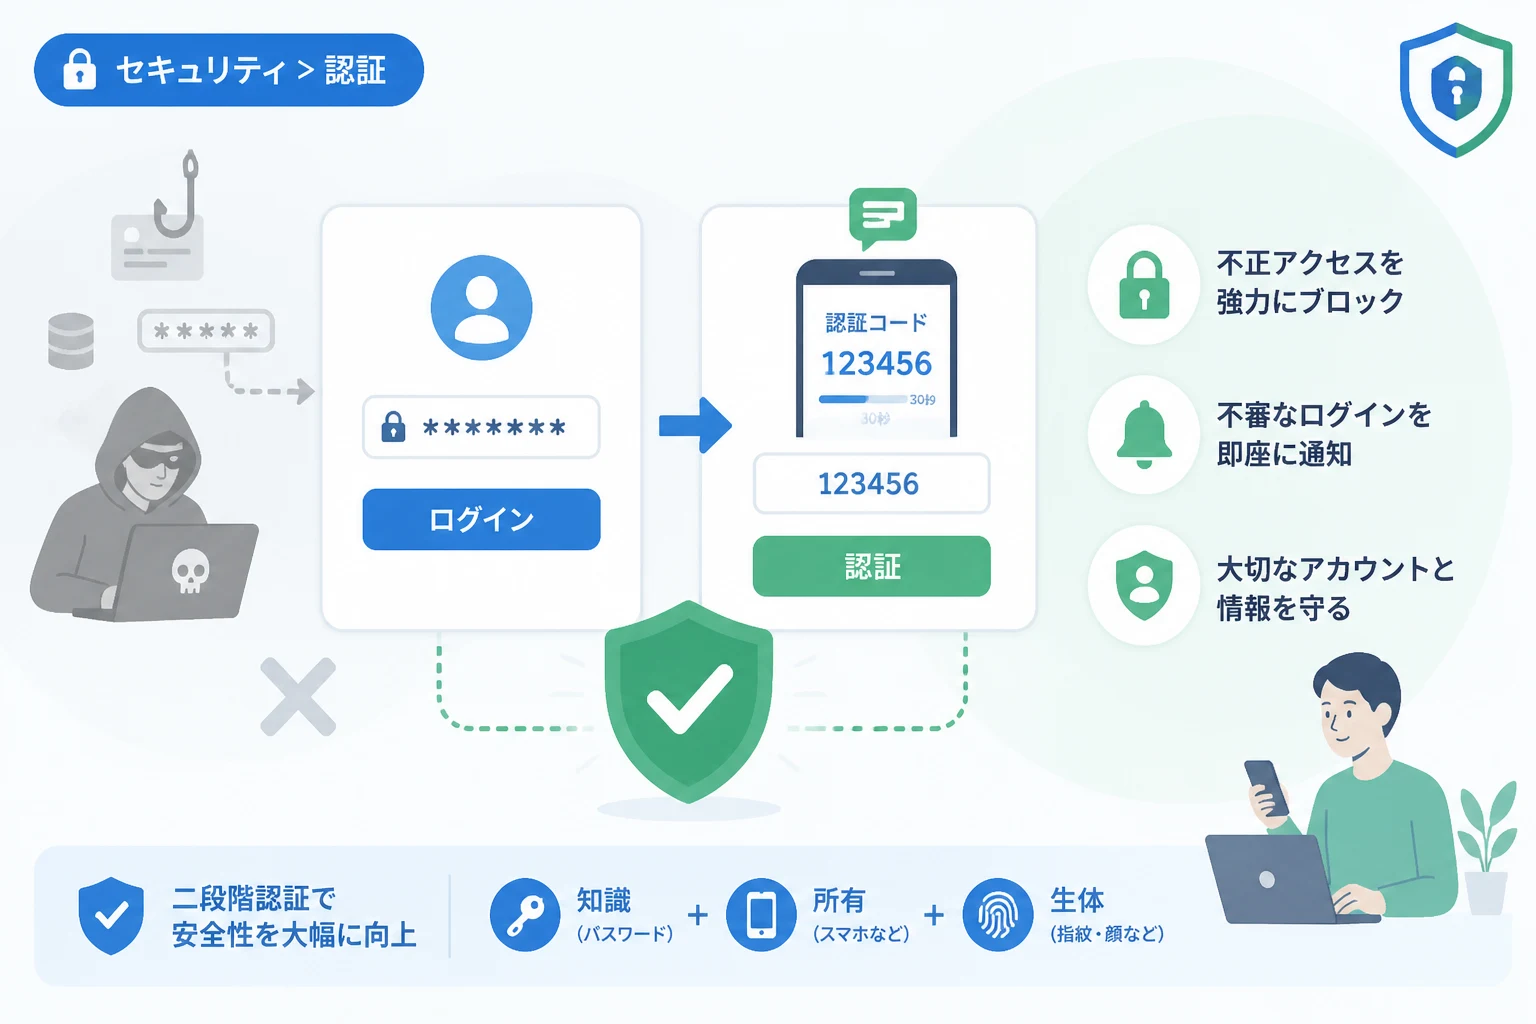
二段階認証を導入すると、知識情報に加えて、スマートフォンに届くワンタイムパスワードなどの「所有情報」が必要になります。
このように複数の異なるカテゴリーの情報を組み合わせることで、セキュリティ強度は劇的に向上します。
二段階認証(2FA)を設定しないとどうなる?直面する主なリスク
二段階認証を有効にしていないアカウントは、悪意のある第三者にとって非常に攻撃しやすい対象となります。
具体的にどのような危険が潜んでいるのか、主要なリスクを整理してみましょう。
不正アクセスによるアカウントの乗っ取り
最も身近で深刻なリスクは、アカウントそのものを完全に乗っ取られてしまうことです。
パスワードが何らかの理由で流出した場合、二段階認証がなければ、攻撃者は一瞬であなたのマイページへログインできてしまいます。
一度ログインを許すと、攻撃者はまず「パスワードの変更」や「登録メールアドレスの変更」を行います。
こうなると、正当な所有者であるあなた自身が自分のアカウントに一切アクセスできなくなります。
SNSアカウントであれば、本人になりすまして知人にメッセージを送ったり、不適切な投稿を行ったりといった被害に繋がります。
金銭的な被害の発生
ECサイトやオンラインバンキング、キャッシュレス決済サービスのアカウントが乗っ取られた場合、直接的な金銭被害が発生します。
登録されているクレジットカード情報を使用して、高額な商品を購入されるケースが後を絶ちません。
また、ポイントサイトやギフト券販売サイトでは、蓄積されたポイントを勝手に他者の口座やギフト券へ移される被害も目立ちます。
二段階認証を設定していないだけで、自分の資産が他人に自由に使われてしまう危険性があるのです。
機密情報や個人情報の流出
ビジネスで利用しているクラウドサービスやメールアカウントには、膨大な機密情報が含まれています。
顧客の連絡先、取引先との契約書、社内の企画書などが第三者の手に渡れば、企業の社会的信用は失墜します。
個人の場合でも、スマートフォンのバックアップが保存されているクラウドサービスが突破されれば、プライベートな写真や動画が外部に漏洩します。
一度インターネット上に拡散された情報は、完全に削除することが極めて困難であるという点に注意が必要です。
なぜパスワードだけでは不十分なのか?攻撃手法の高度化
「自分は複雑なパスワードを設定しているから大丈夫だ」と考える方も少なくありません。
しかし、現代のサイバー攻撃において、パスワードの複雑さだけで身を守ることは不可能です。
リスト型攻撃(クレデンシャルスタッフィング)
多くのユーザーは、複数のサービスで同じパスワードを使い回す傾向があります。
攻撃者は、どこか別のサービスから流出したIDとパスワードのリストを入手し、それを他の有名サイトで機械的に試していきます。
この手法を「リスト型攻撃」と呼び、たとえターゲットのサイトで強力なパスワードを設定していても、他サイトで使い回していれば簡単に突破されます。
二段階認証があれば、たとえリストからパスワードが割り出されても、次のステップで攻撃を食い止めることができます。
フィッシング詐欺の巧妙化
銀行や運送会社、大手ECサイトを装った偽のメールやSMSを送り、偽のログインサイトへ誘導する手口です。
昨今のフィッシングサイトは本物と見分けがつかないほど精巧に作られており、視覚的な判断だけで回避するのは困難です。
ユーザーがうっかり偽サイトに情報を入力してしまうと、リアルタイムで攻撃者にパスワードを盗まれてしまいます。
ただし、認証システムが二段階であれば、攻撃者はパスワード以外の追加情報(認証コードなど)を即座に取得できないため、被害を最小限に抑えられます。
総当たり攻撃(ブルートフォース攻撃)
コンピューターの処理能力向上により、パスワードを片っ端から試す総当たり攻撃のスピードは飛躍的に高まっています。
短い英数字のみのパスワードであれば、数秒から数分で解読されてしまうのが現状です。
二段階認証を挟むことで、試行回数に制限をかけたり、物理的なデバイスの所持を条件にしたりできるため、この種の攻撃を無効化できます。
二段階認証(2FA)を導入するメリット
二段階認証の導入には、セキュリティの強化以外にも多くのメリットが存在します。
不正ログインの阻止率が格段に上がる
米Googleの調査によれば、二段階認証を導入するだけで、ボットによる自動攻撃の100%、一括送信されるフィッシング攻撃の99%を阻止できるというデータがあります。
これほどまでに高い防衛能力を持つ対策は、他にはなかなかありません。
設定にわずかな手間はかかりますが、得られる安全性はそれ以上に膨大です。
被害の早期発見に繋がる
二段階認証を設定していると、自分以外の誰かがログインしようとした際、自分のスマートフォンに通知や認証コードが届きます。
「自分は操作していないのにコードが届いた」という事象は、まさに攻撃を受けている最中であることを示唆します。
不正ログインが試行されたことにリアルタイムで気づけるため、即座にパスワードを変更するといった対策が可能になります。
法規制やコンプライアンスへの対応
近年、多くの業界でセキュリティ基準が厳格化されており、多要素認証(MFA)の導入が推奨、あるいは義務化されています。
個人事業主や企業において、顧客情報を扱うサービスに二段階認証を導入することは、信頼の証とも言えます。
万が一事故が起きた際も、適切な対策を講じていたかどうかが責任の所在を判断する材料となります。
二段階認証の主な手法と特徴の比較
二段階認証にはいくつかの種類があり、利便性とセキュリティ強度が異なります。
利用するサービスが対応している方法の中から、最適なものを選択しましょう。
| 手法 | 概要 | メリット | デメリット |
|---|---|---|---|
| SMS認証 | 電話番号宛にコードを送信 | 手軽で多くの人が利用可能 | SIMスワップ詐欺に弱い |
| 認証アプリ | Google Authenticatorなど | オフラインでも利用可能 | 端末紛失時に手間がかかる |
| 電子メール | 登録メールにコードを送信 | 追加設定が不要な場合が多い | メール自体が乗っ取られると無意味 |
| 物理キー | 専用のUSBデバイス等を使用 | 最もセキュリティ強度が高い | キーの購入費用が発生する |
| 生体認証 | 指紋、顔、虹彩など | 入力の手間が不要で快適 | 端末のハードウェア性能に依存 |
近年では、SMS認証の脆弱性を突いた攻撃も報告されているため、より安全性の高い「認証アプリ」や「生体認証(FIDO規格)」の利用が推奨されています。
二段階認証を設定する際の注意点
非常に強力なセキュリティ手段である二段階認証ですが、運用にあたって注意すべきポイントがいくつかあります。
バックアップコードの保管
二段階認証を設定すると、スマートフォンを紛失したり故障したりした際に、自分自身もログインできなくなる恐れがあります。
多くのサービスでは、緊急時に使用できる「バックアップコード(リカバリコード)」を発行してくれます。
このコードは必ず印刷して紙で保管するか、インターネットに繋がっていない安全な場所にメモしておきましょう。
スマートフォンの紛失・機種変更への備え
機種変更を行う際は、旧端末から新端末へ認証アプリのデータを引き継ぐ作業が必要です。
移行作業を忘れて古い端末を初期化してしまうと、各サービスへのログインができなくなり、サポートセンターとのやり取りが必要になります。
常に「認証デバイスが手元にない状態」を想定した準備をしておくことが、スムーズな運用のコツです。
まとめ
インターネット社会において、パスワードのみの防衛策はもはや過去のものです。
二段階認証(2FA)を設定しないことは、自宅の鍵をかけずに外出するのと同じくらい危険な行為だと言えるでしょう。
不正アクセス、金銭被害、情報の流出といったリスクから身を守るために、二段階認証の導入は今や必須の要件です。
設定には多少の手間を要しますが、一度設定してしまえば、あなたのデジタルライフの安全性は飛躍的に高まります。
主要なSNS、銀行、ショッピングサイトから優先的に、今すぐ設定状況を確認し、二段階認証を有効にすることをお勧めします。
自分自身の大切な情報資産を守るために、一歩踏み込んだセキュリティ対策を今日から始めましょう。