インターネット上のサービスが生活やビジネスに欠かせない現代において、アカウントのセキュリティを守ることは最優先事項の一つです。
かつては「長くて複雑なパスワード」を設定していれば安全だと考えられていましたが、その常識はすでに過去のものとなっています。
サイバー攻撃の手口は日々巧妙化しており、単一の認証情報だけでは不正アクセスを完全に防ぐことが困難になっています。
本記事では、なぜパスワードだけでは不十分なのか、その背景にある不正アクセスの現状と多要素認証(MFA)が求められる理由を解説します。
パスワード認証の限界と脆弱性
長年、デジタル世界の鍵として利用されてきたパスワードですが、現代の攻撃技術の前では多くの弱点を抱えています。
パスワード認証の最大の問題点は、その情報が「一度流出してしまうと、誰でも本人になりすませる」という性質にあります。
多くのユーザーは、覚えやすさを重視して名前や誕生日などの推測されやすい文字列を使用する傾向があります。
また、利便性を優先するあまり、複数のサービスで同じパスワードを使い回す行為が後を絶ちません。
このようなユーザーの習慣が、サイバー犯罪者にとって格好の標的となっています。
巧妙化するパスワード奪取の手口
攻撃者がパスワードを盗み出す手法は多岐にわたり、手作業ではなく自動化されたツールが用いられるのが一般的です。
代表的な手法として、まず「リスト型攻撃(クレデンシャルスタッフィング)」が挙げられます。
これは、あるサービスから流出したIDとパスワードのリストを使い、他のサービスへ自動的にログインを試みる手法です。
パスワードを使い回しているユーザーは、一つのサービスで漏洩が起きると、芋づる式に全てのアカウントを乗っ取られるリスクがあります。
次に、「ブルートフォース攻撃(総当たり攻撃)」も依然として脅威です。
コンピューターの処理能力向上により、短くて単純なパスワードであれば、数秒から数分で解析されてしまいます。
さらに、本物そっくりの偽サイトへ誘導して入力を促す「フィッシング詐欺」も極めて巧妙になっています。
これらの攻撃は、ユーザーがどれだけ注意深くパスワードを管理していても防げないケースがあるのが実情です。
不正アクセスの現状と被害の深刻さ
近年、不正アクセスによる被害件数は増加傾向にあり、企業・個人を問わず甚大な影響を及ぼしています。
警察庁やセキュリティ機関の発表によれば、不正アクセスの原因の多くが「パスワード設定・管理の甘さ」に起因しています。
一度不正アクセスを許すと、個人情報の流出だけでなく、クレジットカードの不正利用やSNSの乗っ取りといった実害が発生します。
企業の場合、顧客情報の漏洩はブランドイメージの失墜や巨額の損害賠償につながる恐れがあります。
ターゲットは大手企業だけではない
以前は大手企業や金融機関が主な標的でしたが、現在は中小企業や個人ユーザーも広くターゲットに含まれています。
セキュリティ対策が手薄な組織を足がかりに、関連する取引先へ攻撃を仕掛ける「サプライチェーン攻撃」が増加しているためです。
「自分は狙われるような情報を持っていない」という油断が、組織全体のセキュリティホールとなりかねません。
このような背景から、パスワードだけに依存しない、より強固な認証仕組みの導入が急務となっています。
多要素認証(MFA)とは何か
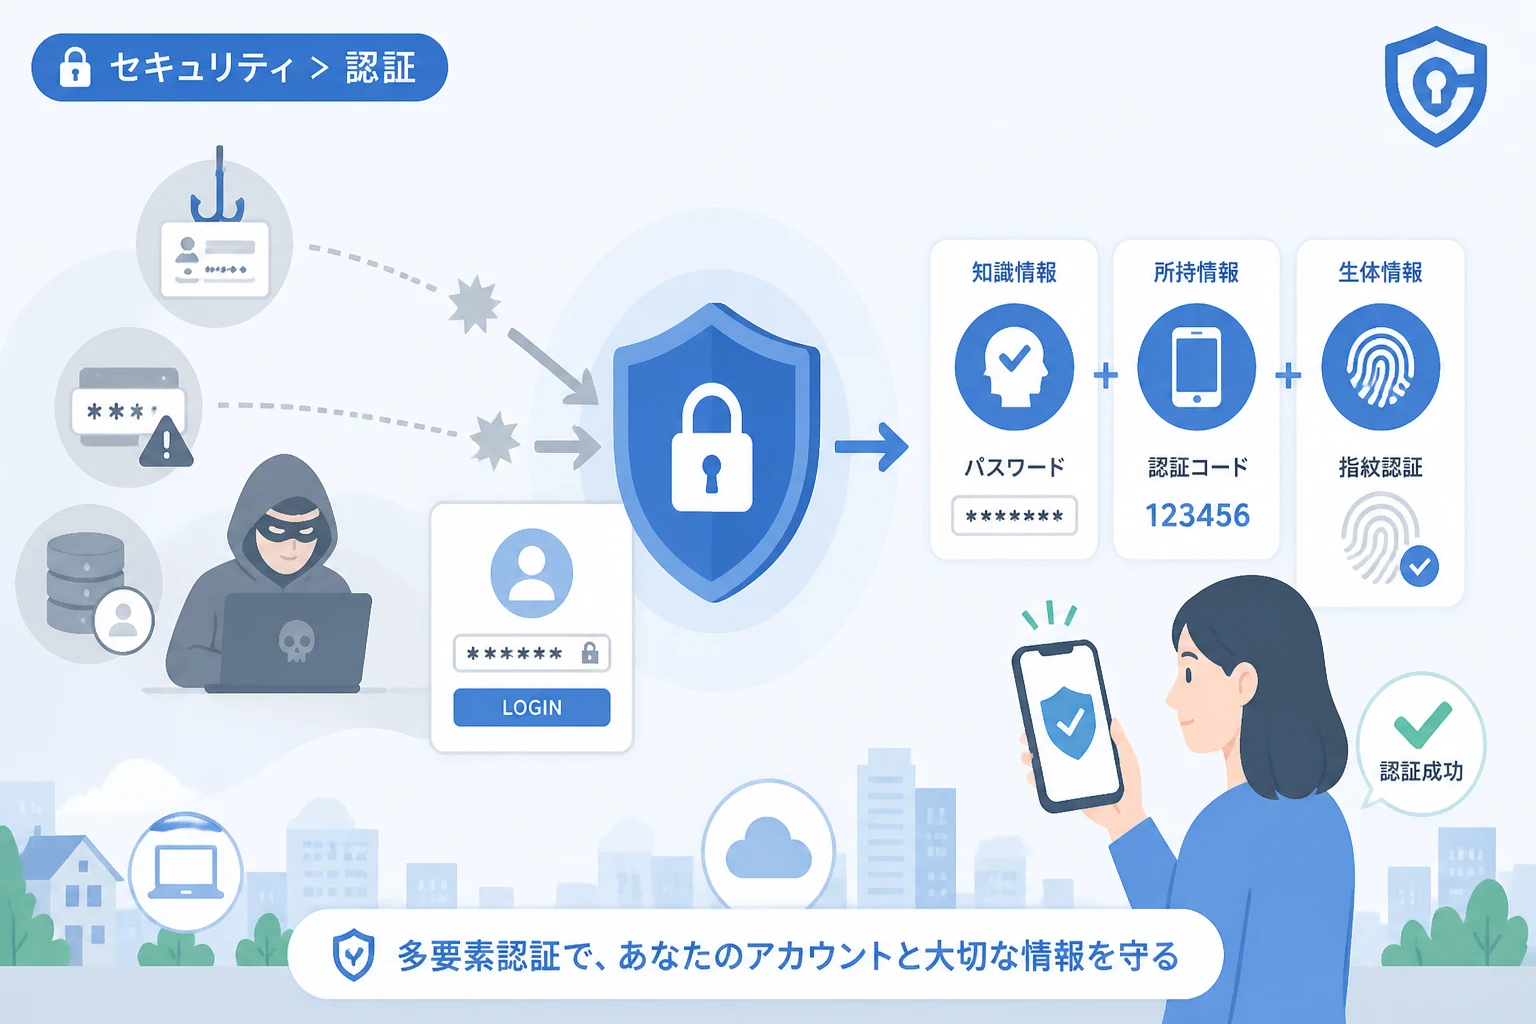
多要素認証(Multi-Factor Authentication)とは、アクセスを許可する際に、異なる性質を持つ2つ以上の要素を組み合わせる認証方式です。
万が一パスワードが盗まれたとしても、他の要素が揃っていなければログインできないため、安全性が飛躍的に高まります。
認証に使用される要素は、大きく分けて以下の3つのカテゴリーに分類されます。
1. 知識情報(Something you know)
本人のみが「知っている」情報を指します。
従来のパスワードや暗証番号(PIN)、秘密の質問への回答などがこれに該当します。
最も一般的ですが、メモの紛失や推測、盗聴によって漏洩しやすいという弱点があります。
2. 所持情報(Something you have)
本人のみが「持っている」物理的なデバイスや情報を指します。
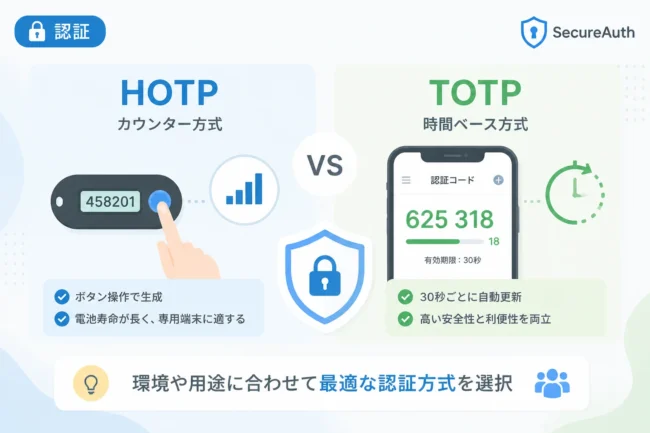
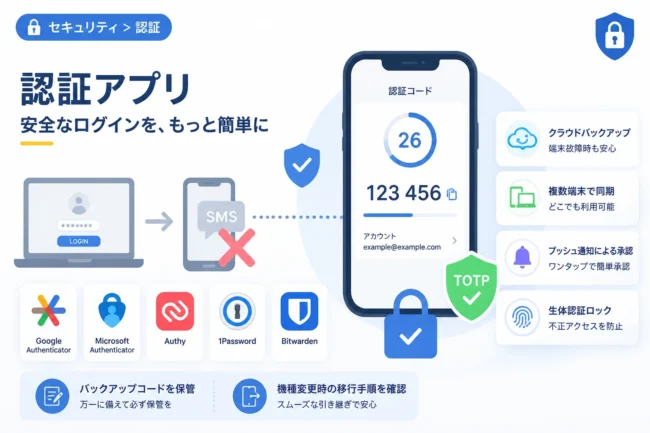
スマートフォンに届くSMS認証コード、専用アプリで生成されるワンタイムパスワード、ハードウェアトークンなどが代表的です。
物理的なデバイスを所有している必要があるため、遠隔地からの攻撃に対して非常に有効な防御手段となります。
3. 生体情報(Something you are)
本人の「身体的特徴」を指します。
指紋認証、顔認証、虹彩認証、静脈認証などが含まれます。
偽造が困難であり、ユーザーが情報を記憶したりデバイスを持ち歩いたりする手間を軽減できるというメリットがあります。
多要素認証が求められる主な理由
なぜ今、これほどまでに多要素認証の導入が強く推奨されているのでしょうか。
その理由は、単なるセキュリティ強化の枠を超え、現代のビジネス環境において必須の要件となっているからです。
パスワード漏洩時の最終防衛ライン
多要素認証の最も直接的なメリットは、パスワードが破られた際の被害を最小限に抑えることです。
攻撃者がフィッシング詐欺などでパスワードを入手しても、ユーザーの手元にあるスマートフォンによる承認がなければ、ログインを完結させることはできません。
この「二段構え」の構造が、不正アクセスの成功率を劇的に下げます。
リモートワークとクラウド利用の拡大
働き方の多様化により、社外から社内システムやクラウドサービスへアクセスする機会が増加しました。
従来の「社内ネットワークにいれば安全」という境界型防御の考え方は、もはや通用しません。
どこからでもアクセスできる環境では、「誰がアクセスしているか」を厳密に特定する認証の強化が不可欠です。
ゼロトラストと呼ばれる「何も信頼しない」セキュリティモデルにおいて、多要素認証はその中核をなす技術です。
コンプライアンスと社会的信頼の確保
多くの業界ガイドラインや国際的なセキュリティ基準において、多要素認証の導入が義務化、あるいは強く推奨されています。
例えば、クレジットカード業界の基準であるPCI DSSや、各国のプライバシー保護法などが挙げられます。
適切な対策を講じていない状況で事故が発生した場合、企業の法的責任や社会的評価へのダメージは計り知れません。
多要素認証の導入は、「セキュリティを重視する姿勢」を内外に示す重要な指標となります。
主な多要素認証の手法と比較
多要素認証にはさまざまな手法があり、それぞれにメリットとデメリットが存在します。
導入環境やユーザーの利便性を考慮し、最適な手法を選択することが重要です。
| 認証手法 | メリット | デメリット | 信頼性 |
|---|---|---|---|
| SMS/メール認証 | 導入が容易で、専用機器が不要 | 通信傍受やSIMスワップのリスクがある | 中 |
| 認証アプリ(OTP) | オフラインでも利用可能で、安全性が高い | スマートフォンの紛失時に再設定が必要 | 高 |
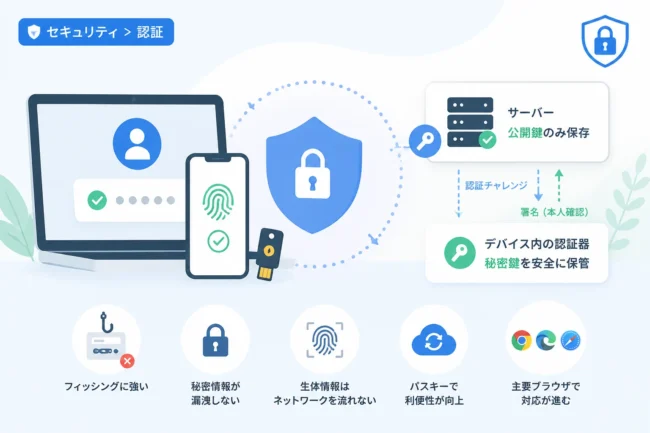
| 生体認証(FIDO等) | 入力の手間がなく、利便性が極めて高い | 端末のセンサー依存。怪我などで使えない場合がある | 極めて高 |
| ハードウェアトークン | ネットワークから完全に分離されており、最も堅牢 | 配布コストがかかり、紛失リスクがある | 極めて高 |
SMS認証の限界と次世代の認証
これまで広く普及してきたSMS認証ですが、近年は攻撃手法の進化により、その信頼性に疑問が投げかけられています。
SMSの内容を盗み見たり、電話番号を乗っ取ったりする攻撃が確認されているためです。
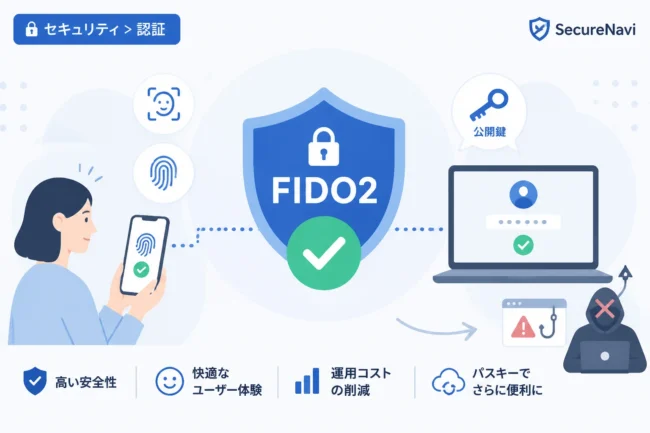
より高いセキュリティを求める場合は、アプリベースの認証や、FIDO2に準拠したパスワードレス認証(パスキー)の検討が推奨されます。
多要素認証導入時の留意点
多要素認証は非常に強力ですが、導入にあたってはいくつかの注意点も考慮しなければなりません。
まず挙げられるのが、「ユーザーの利便性(UX)」とのバランスです。
ログインのたびに複雑な手順を求めると、従業員の生産性が低下したり、ユーザーがサービスから離脱したりする原因になります。
「信頼できる場所からのアクセスでは追加認証を省略する」といった、リスクベース認証の併用が有効です。
リカバリ手段の確保
「認証要素を紛失した際」の対応策を事前に決めておくことも重要です。
スマートフォンを紛失したり、故障したりした際にアカウントへログインできなくなる「ロックアウト」は頻繁に発生するトラブルです。
予備のリカバリコードを発行しておく、あるいは複数の管理者が承認できる体制を整えるなどの準備が必要です。
バックアップの手順が不明確だと、セキュリティは保てても業務が完全にストップしてしまうリスクがあります。
まとめ
パスワードだけによる認証は、もはや現代のサイバー脅威から情報を守るための十分な手段ではありません。
不正アクセスの手口が巧妙化し、情報の価値が高まっている今、多要素認証の導入は「推奨」から「必須」のフェーズへと移行しています。
知識・所持・生体という異なる要素を組み合わせることで、万が一の漏洩時にも不正ログインを阻止する強固な壁を構築できます。
セキュリティを強化することは、自分自身や組織を守るだけでなく、顧客や取引先からの信頼を維持することに直結します。
まずは利用している主要なサービスで多要素認証を有効にし、安全なデジタルライフへの第一歩を踏み出しましょう。