インターネット上のサービスを利用する際、私たちは長らくIDとパスワードによる認証に依存してきました。
しかし、パスワードの使い回しやフィッシング詐欺による情報の窃取は、今や深刻な社会問題となっています。
こうした課題を解決するために登場したのが、WebAuthn(Web Authentication)という次世代の認証規格です。
WebAuthnを利用することで、私たちはパスワードを入力することなく、指紋認証や顔認証といった生体認証を用いて安全にウェブサイトへログインできるようになります。
本記事では、WebAuthnの基本的な概念から、ブラウザで生体認証が動作する具体的な仕組み、そして導入によって得られるセキュリティ上のメリットについて詳しく解説します。
WebAuthnの基礎知識とFIDO2との関係
WebAuthnは、W3C(World Wide Web Consortium)によって標準化された、ウェブブラウザで公開鍵暗号を用いた認証を行うためのAPI仕様です。
この規格は、パスワードを使わない「パスワードレス認証」を実現するための中心的な技術として位置づけられています。
WebAuthnを理解する上で欠かせないのが、FIDO(Fast IDentity Online)アライアンスという団体の存在です。
FIDOアライアンスは、パスワードへの依存を減らすことを目的とした業界団体であり、Google、Apple、Microsoftなどの主要なIT企業が参加しています。
WebAuthnは、このFIDOアライアンスが策定した「FIDO2」というプロジェクトの重要な構成要素の一つです。
FIDO2は、WebAuthn(ブラウザとサーバー間の通信)と、CTAP(認証器とブラウザ間の通信)という2つの主要な規格で構成されています。
つまり、WebAuthnはブラウザが認証器(スマートフォンやPCの生体認証機能など)とやり取りし、サーバーと安全に通信するための共通言語の役割を果たしています。
この標準化によって、特定のベンダーに依存することなく、さまざまなデバイスやブラウザで一貫した認証体験が可能になりました。
パスワード認証が抱える限界とWebAuthnの目的
従来のパスワード認証には、人間が管理できる限界という根本的な脆弱性が存在します。
多くのユーザーは覚えやすいパスワードを設定したり、複数のサイトで同じパスワードを使い回したりする傾向があります。
これにより、一つのサイトから漏洩したパスワードが、他のサイトへの不正アクセスに悪用される「リスト型攻撃」の被害が絶えません。
また、正規のサイトを装った偽のページでユーザーにパスワードを入力させるフィッシング詐欺も、日々巧妙化しています。
WebAuthnは、サーバー側に秘密情報を保存しない公開鍵暗号方式を採用することで、これらの問題を根本から解決することを目指しています。
WebAuthnが動作する仕組み:公開鍵暗号の活用
WebAuthnの最大の特徴は、認証にパスワードなどの「共有された秘密」を使用しない点にあります。
その代わりに、数学的にペアとなる「公開鍵」と「秘密鍵」を利用します。
ここでは、WebAuthnにおける「登録」と「認証」の2つのフェーズに分けて、その詳細な仕組みを見ていきましょう。
1. ユーザー登録プロセスの流れ
まず、ユーザーが特定のサービスにWebAuthnを利用して登録する際の流れを説明します。
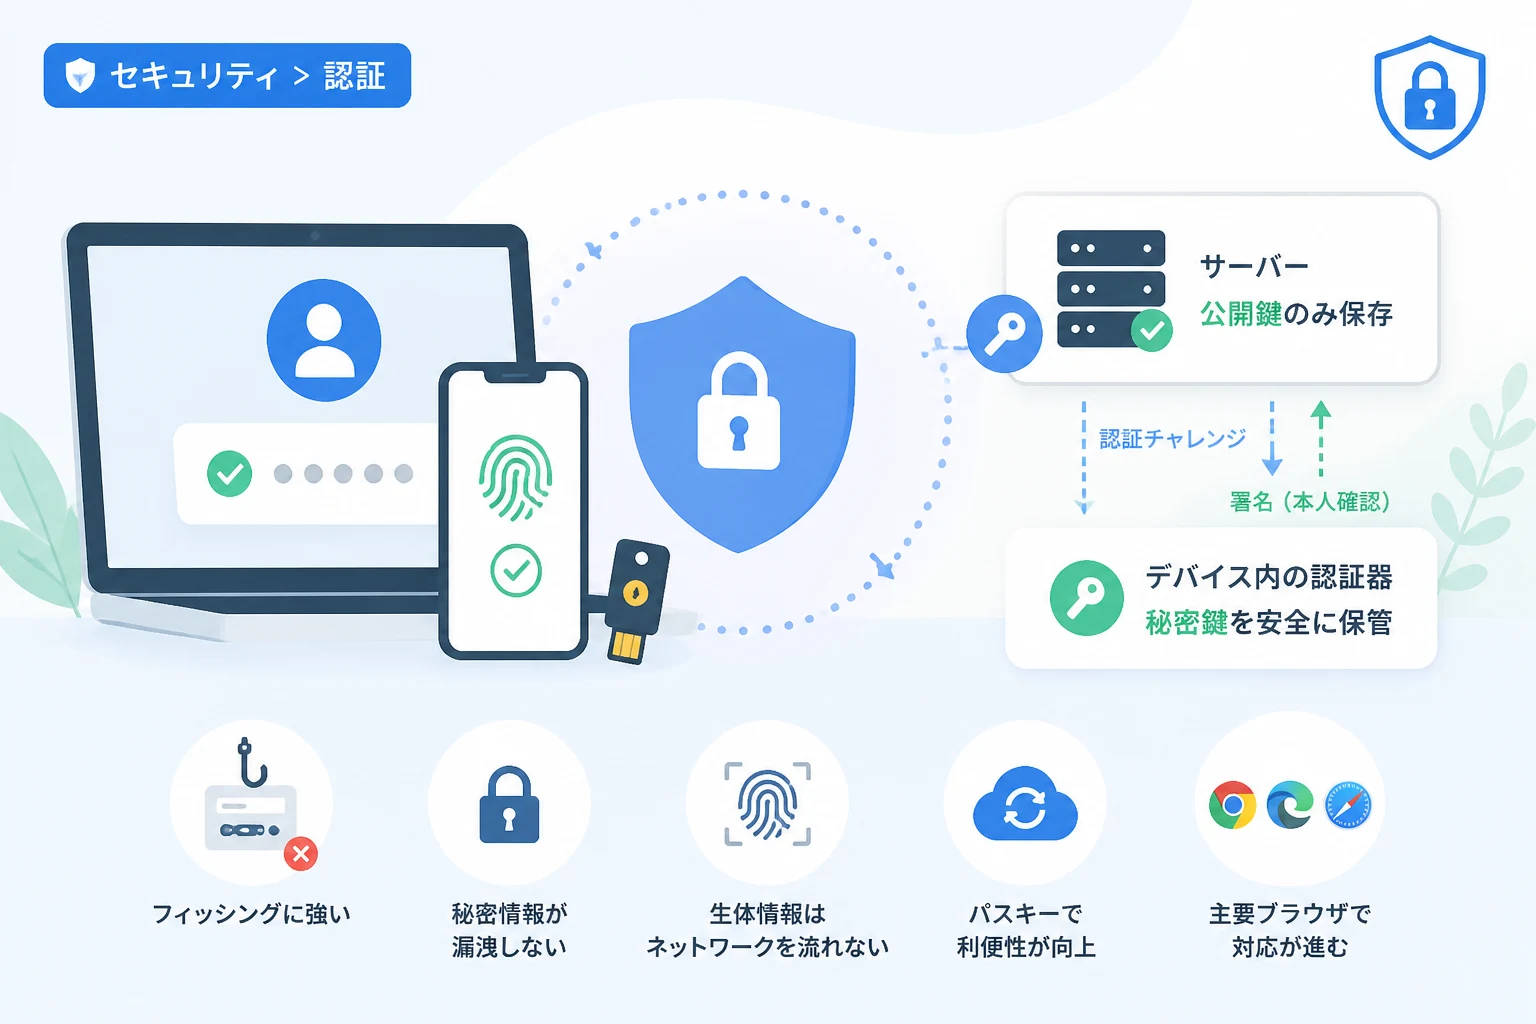
ウェブサイト(リライイング・パーティ)のサーバーは、認証の開始を要求する「チャレンジ」と呼ばれるランダムなデータをブラウザへ送ります。
ブラウザは、PCやスマートフォンのOSに対し、新しい鍵ペアの作成を依頼します。
このとき、OSはユーザーに対して指紋認証や顔認証、あるいはPINの入力を求め、本人確認を行います。
本人確認が成功すると、デバイス内の安全な領域(認証器)で「公開鍵」と「秘密鍵」のペアが生成されます。
秘密鍵はデバイス内の安全な場所に厳重に保管され、外部に送信されることは決してありません。
一方、公開鍵のみがブラウザを経由してサーバーに送られ、ユーザーのアカウント情報と紐付けて保存されます。
2. 認証(ログイン)プロセスの流れ
次に、登録済みのユーザーが実際にログインする際の仕組みを解説します。
ユーザーがログインを試みると、サーバーは再び「チャレンジ」データをブラウザに送信します。
ブラウザはデバイスの認証器を呼び出し、ユーザーに生体認証を求めます。
認証器は、内部に保管されている秘密鍵を使用して、サーバーから受け取ったチャレンジデータに対してデジタル署名を作成します。
このデジタル署名がブラウザを通じてサーバーへ送られます。
サーバーは、あらかじめ登録されていた公開鍵を用いて署名を検証し、正当なものであることが確認できればログインを許可します。
このプロセスにおいて、ネットワーク上を流れるのはデジタル署名のみであり、生体情報そのものや秘密鍵が送信されることはありません。
WebAuthnを支える3つの主要な構成要素
WebAuthnによる認証システムを正しく理解するために、関与する3つの主要な役割を整理しておきましょう。
これら三者が連携することで、安全なパスワードレス認証が成立します。
| 構成要素 | 名称 | 役割と機能 |
|---|---|---|
| サーバー | リライイング・パーティ (RP) | 認証を要求するウェブサービス側。公開鍵の保存と署名の検証を行う。 |
| クライアント | Webブラウザ / OS | サーバーと認証器の仲介役。WebAuthn APIを介して通信を制御する。 |
| 認証器 | オーセンティケーター | 鍵を生成・保管し、生体認証を実行するハードウェア。 |
リライイング・パーティ(Relying Party)
リライイング・パーティとは、認証結果を「信頼する(Relying)」側、つまり私たちが利用するウェブサイトやアプリケーションを指します。
サーバー側では、WebAuthnの仕様に準拠した認証ライブラリを実装し、公開鍵の管理を行う必要があります。
クライアント(ブラウザとOS)
Google Chrome、Microsoft Edge、Safari、Mozilla Firefoxといった主要なブラウザは、すでにWebAuthn APIをフルサポートしています。
ブラウザは、ウェブサイトからのJavaScript呼び出しを受け取り、それをOSの認証機能へと橋渡しします。
認証器(Authenticator)
認証器には、大きく分けて2つのタイプが存在します。
一つは、PCやスマートフォンに内蔵されている「プラットフォーム認証器」です。
Windows Helloや、Mac・iPhoneのTouch ID/Face ID、Androidの生体認証機能などがこれに該当します。
もう一つは、「外部認証器(セキュリティキー)」です。
USBポートに差し込んだり、NFCやBluetoothで接続したりして使用する、YubiKeyなどの専用ハードウェアが代表的です。
WebAuthn導入によるセキュリティ上の5つのメリット
WebAuthnを採用することで、従来のパスワード認証や、SMSを用いた2要素認証よりも格段に高いセキュリティを実現できます。
ここでは、WebAuthnが提供する具体的なメリットを5つのポイントに絞って解説します。
1. 強固なフィッシング耐性
WebAuthnの最も優れた利点は、フィッシング詐欺を技術的に不可能に近づける点です。
WebAuthnでは、鍵ペアを生成する際にブラウザがアクセスしているサイトのドメイン(オリジン)を記録します。
認証時には、サーバーから送られてきたドメイン情報と、デバイス内に記録された情報が完全に一致しなければ、秘密鍵による署名が行われません。
たとえユーザーが騙されて精巧な偽サイトにアクセスしても、ドメインが異なれば認証器は反応しないため、認証情報が盗まれることはありません。
2. サーバー側からの認証情報漏洩の防止
従来の認証方式では、サーバー側でパスワード(またはそのハッシュ値)を保存する必要がありました。
そのため、サーバーがハッキングを受けると、大量のユーザーのパスワード情報が流出するリスクがありました。
しかし、WebAuthnでサーバーが保持するのは、単なる「公開鍵」だけです。
公開鍵は名前の通り公開されても問題のない情報であり、それ自体で本人になりすますことは不可能です。
たとえデータベースから公開鍵が盗まれたとしても、ペアとなる秘密鍵はユーザーのデバイス内にしかないため、不正アクセスの被害を最小限に抑えられます。
3. 生体情報のプライバシー保護
「ブラウザで生体認証を行うと、指紋や顔のデータがウェブサイトに送信されるのではないか」という懸念を持つユーザーも少なくありません。
しかし、WebAuthnの仕様では、生体情報はあくまでデバイス内の認証器でのみ使用されます。
サーバーに送られるのはデジタル署名の結果だけであり、生体データそのものがネットワークを流れることは一切ありません。
これにより、ユーザーはプライバシーを保ったまま、高い利便性と安全性を享受することができます。
4. 中間者攻撃(MitM)への耐性
WebAuthnは、通信経路の途中でデータを盗み聞きしたり改ざんしたりする中間者攻撃に対しても非常に強力です。
サーバーから送られるチャレンジデータにはランダム性が含まれており、一回限りの認証にしか使用できません。
また、セッション全体が暗号鍵によって保護されるため、通信の傍受によるアカウント乗っ取りを防ぐことができます。
5. 利便性の向上とパスワード管理からの解放
セキュリティだけでなく、ユーザー体験の向上も大きなメリットです。
複雑なパスワードを覚えたり、定期的に変更したりする必要がなくなり、指を置くだけ、あるいは画面を見るだけでログインが完了します。
これは、ログイン時の離脱率を下げ、サービスの利用継続率を高める効果も期待できます。
WebAuthnの実装例:JavaScriptによる基本的な呼び出し
エンジニアの方がWebAuthnの挙動をイメージしやすいよう、ブラウザ側での基本的なAPIの呼び出し方を紹介します。
WebAuthnは、JavaScriptの navigator.credentials オブジェクトを介して操作します。
以下は、新規登録時に認証器を呼び出す際の簡略化されたコード例です。
// サーバーから取得したチャレンジデータやユーザー設定
const publicKeyCredentialCreationOptions = {
    challenge: Uint8Array.from("random_server_challenge", c => c.charCodeAt(0)),
    rp: {
        name: "Example Service",
        id: "example.com",
    },
    user: {
        id: Uint8Array.from("user_internal_id", c => c.charCodeAt(0)),
        name: "user@example.com",
        displayName: "Test User",
    },
    pubKeyCredParams: [{ alg: -7, type: "public-key" }], // ES256アルゴリズムを指定
    authenticatorSelection: {
        authenticatorAttachment: "platform", // PC/スマホ内蔵の認証器を使用
    },
    timeout: 60000,
};

// ブラウザのWebAuthn APIを呼び出し、認証器を起動
navigator.credentials.create({
    publicKey: publicKeyCredentialCreationOptions
}).then((newCredentialInfo) => {
    // 成功した場合、生成された公開鍵を含む情報をサーバーへ送信
    console.log("登録成功:", newCredentialInfo);
}).catch((err) => {
    console.error("登録失敗:", err);
});
実行結果のイメージは以下のようになります。
[ブラウザのダイアログが表示される]
"example.com で指紋認証または顔認証を行ってください"
-> ユーザーが指紋センサーにタッチ
-> 登録成功: PublicKeyCredential { id: "...", rawId: ArrayBuffer, response: AuthenticatorAttestationResponse, ... }
このように、WebAuthn APIを利用することで、ブラウザ標準のUIを通じて安全に生体認証を呼び出すことが可能です。
パスキー(Passkeys)との関係と今後の展望
最近、WebAuthnと並んで「パスキー(Passkeys)」という言葉を耳にすることが増えました。
パスキーとは、実質的に「クラウド同期を可能にしたWebAuthnの認証情報」を指すマーケティング用語です。
従来のWebAuthnの鍵はデバイス内に固定されていたため、機種変更時の移行が難しいという課題がありました。
パスキーはこの課題を解決し、Apple iCloud、Googleパスワードマネージャー、Microsoftアカウントなどを通じて、複数のデバイス間でWebAuthnの鍵を安全に同期させます。
これにより、iPhoneで作ったパスキーを使ってMacでログインしたり、Androidで作ったパスキーを新しい端末へ自動で引き継いだりすることが可能になりました。
WebAuthnという技術基盤の上に、パスキーという「使い勝手の良さ」が加わったことで、パスワードレスの普及は一気に加速しています。
WebAuthn導入時の注意点
非常に強力なWebAuthnですが、導入にあたってはいくつか考慮すべき点もあります。
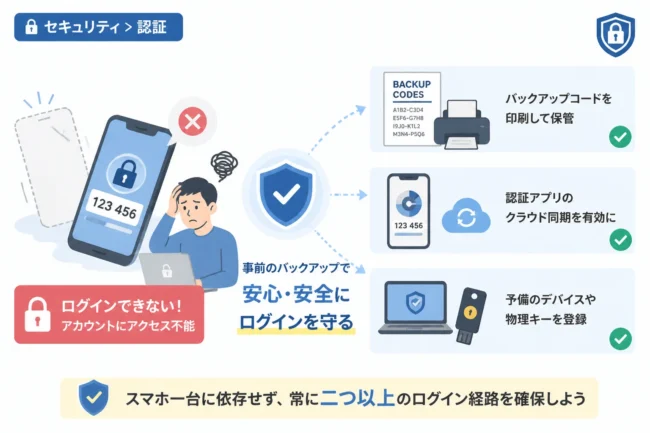
まず、すべてのユーザーが生体認証に対応したデバイスを所有しているわけではないため、従来のパスワード認証や、TOTP(認証アプリ)などのバックアップ手段を用意しておく必要があります。
また、企業の管理下にある古いPCや、一部の古いブラウザではWebAuthnが正常に動作しないケースも考えられます。
さらに、生体認証自体を拒否するユーザーへの配慮として、デバイスのPIN(暗証番号)による認証も許可するような設計が推奨されます。
開発面では、リライイング・パーティ側のサーバー実装が比較的複雑になるため、定評のあるオープンソースライブラリや認証サービス(IdP)を活用するのが賢明です。
まとめ
WebAuthnは、ウェブにおける認証の常識を塗り替える画期的なテクノロジーです。
公開鍵暗号方式をベースに、ブラウザ、OS、認証器が密接に連携することで、従来のパスワード認証が抱えていた脆弱性を克服しています。
強力なフィッシング耐性と、生体情報をサーバーに渡さないという高度なプライバシー保護を両立している点は、大きな魅力です。
現在は「パスキー」という名前で大手サービスへの導入が急速に進んでおり、誰もが当たり前に生体認証でウェブサイトを利用する時代が目前に来ています。
セキュリティ担当者やウェブ開発者は、このWebAuthnの仕組みを正しく理解し、より安全で利便性の高いサービスの構築に役立てていくべきでしょう。
パスワードのない未来は、WebAuthnという技術によって、すでに現実のものとなりつつあります。