インターネット上のサービスを利用する際、私たちは長らく「IDとパスワード」の組み合わせによる認証に頼ってきました。
しかし、パスワードの使い回しによる不正アクセスや、巧妙化するフィッシング詐欺などの被害は後を絶ちません。
こうしたセキュリティ上の課題を根本から解決する技術として、現在大きな注目を集めているのが「FIDO2(ファイド2)」です。
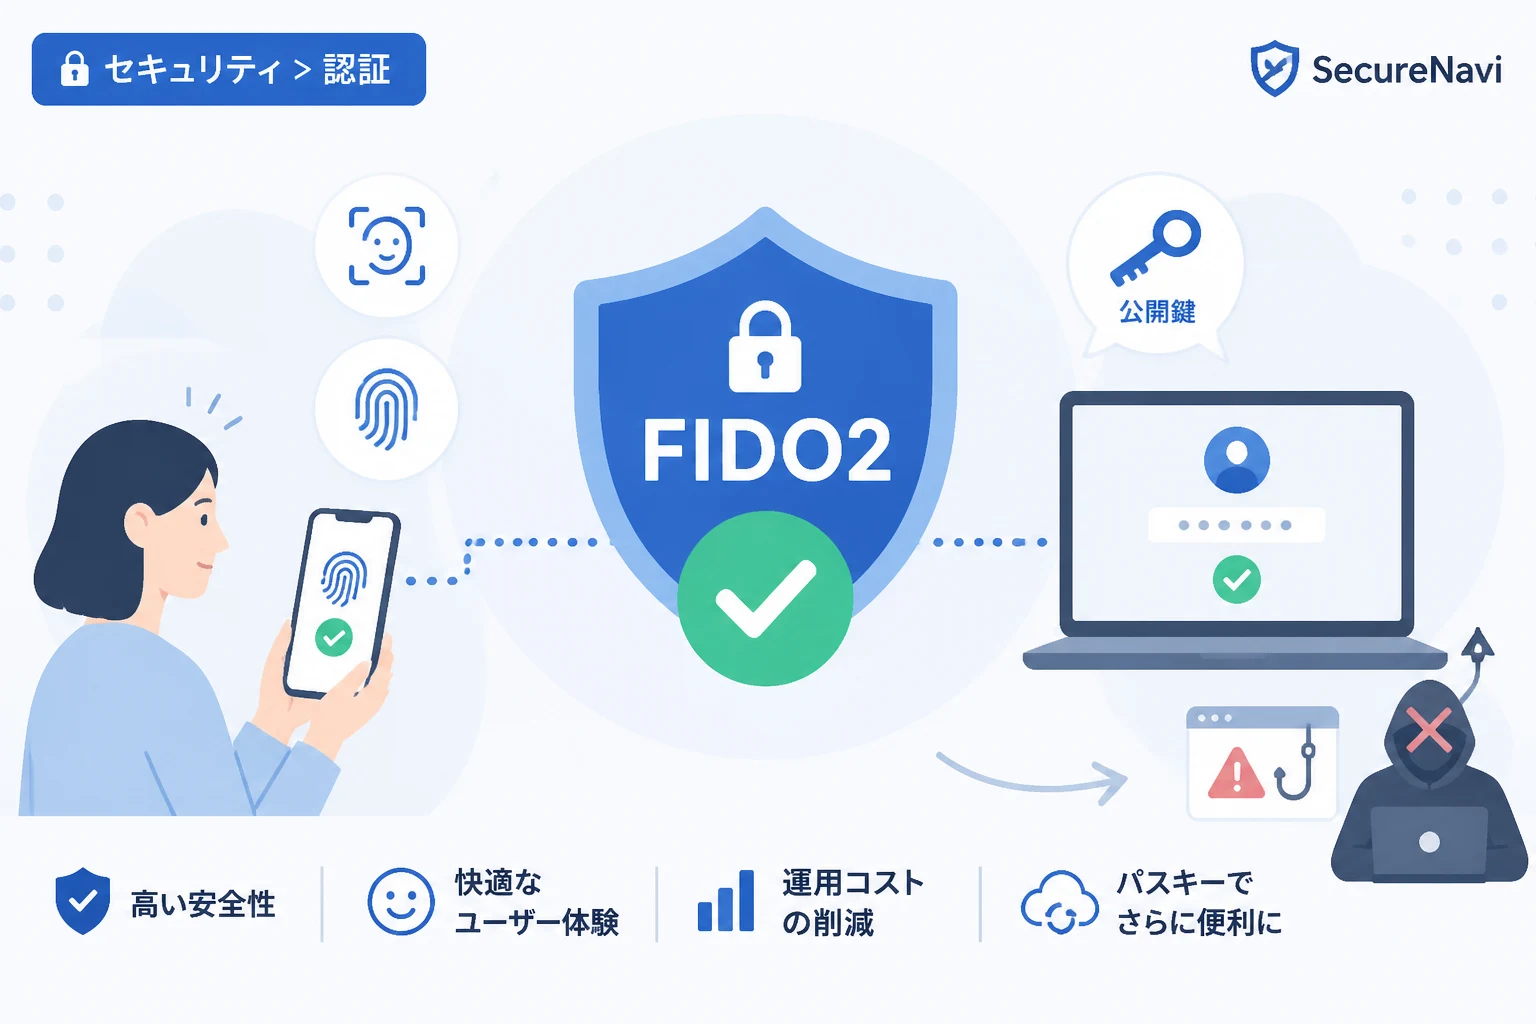
FIDO2は、指紋認証や顔認証などの生体認証を活用し、パスワードを入力することなく安全にログインできる環境を提供します。
本記事では、次世代の認証技術であるFIDO2の基礎知識から、その仕組み、導入するメリットまでを詳しく解説します。
FIDO2とは?パスワードレス認証の標準規格
FIDO2(Fast IDentity Online 2)は、非営利団体であるFIDOアライアンスと、Web技術の標準化を進めるW3Cによって策定された認証規格です。
この規格の最大の目的は、「パスワードへの依存をなくし、より安全で利便性の高い認証を実現すること」にあります。
従来のパスワード認証では、ユーザーが設定した文字列をサーバー側が保存し、ログイン時に照合する仕組みが一般的でした。
しかし、この方式ではサーバーからパスワード情報が漏洩したり、通信の途中で盗み見られたりするリスクが常に付きまといます。
FIDO2は、こうした従来の認証の仕組みを根本から変え、公開鍵暗号方式を利用することで高い安全性を確保しています。
また、FIDO2は特定のOSやブラウザに依存せず、WindowsやmacOS、Android、iOSといった主要なプラットフォームで広くサポートされています。
これにより、私たちはスマートフォンやPCに搭載されている生体認証機能をそのまま使い、Webサイトやアプリへ簡単にログインできるようになりました。
パスワードを「記憶する」手間から解放されることは、ユーザー体験を劇的に向上させる重要な変化と言えるでしょう。
FIDO2を構成する2つの主要要素
FIDO2は、大きく分けて2つの技術的な要素によって成り立っています。
1つ目は、WebブラウザやアプリがFIDO認証を利用するためのAPIである「WebAuthn(Web Authentication)」です。
2つ目は、PCやスマートフォンと、外部認証デバイス(セキュリティキーなど)が通信するためのプロトコルである「CTAP(Client to Authenticator Protocol)」です。
WebAuthnはW3Cによって標準化されており、Google ChromeやSafari、Microsoft Edgeといった主要ブラウザで動作します。
CTAPには「CTAP1」と「CTAP2」の2種類があり、特にFIDO2においては最新の「CTAP2」が重要な役割を果たします。
この2つの要素が組み合わさることで、デバイス単体での認証だけでなく、USB接続やBluetooth、NFCを介した外部デバイスによる認証が可能になります。
FIDO2がパスワードレスを実現する仕組み
FIDO2がなぜ安全なのかを理解するためには、その認証の仕組みを知ることが不可欠です。
FIDO2の認証は、大きく「登録」と「認証」の2つのステップで行われます。
デバイス登録のプロセス
まず、ユーザーが特定のサービスでFIDO2を有効にする際、デバイス内で「公開鍵」と「秘密鍵」のペアが生成されます。
「秘密鍵」はデバイス内の安全な領域(セキュアエレメントなど)に保存され、決して外に出ることはありません。
一方で、対になる「公開鍵」のみがサービスのサーバーへ送られ、ユーザーのアカウント情報と紐付けて保存されます。
この登録プロセスの時点で、サーバーにはパスワードのような「秘密の情報」が一切保存されないことがポイントです。
ログイン(認証)のプロセス
次に、実際にログインを行う際のプロセスを見ていきましょう。
ログインを試みると、サーバーからデバイスに対して「チャレンジ」と呼ばれるランダムなデータが送られます。
ユーザーは、デバイス上で指紋認証や顔認証、あるいはPIN入力を行い、自分自身であることを証明します。
このローカルな認証が成功すると、デバイス内の「秘密鍵」を使ってサーバーからのチャレンジに署名が行われます。
署名されたデータはサーバーへ返され、サーバー側は事前に受け取っていた「公開鍵」を使ってその正当性を検証します。
検証が成功すればログインが許可されますが、この過程で生体情報や秘密鍵がネットワークを流れることはありません。
つまり、たとえ通信が傍受されたとしても、攻撃者がログイン情報を盗み出すことは極めて困難なのです。
FIDO2を導入する主なメリット
FIDO2の採用は、ユーザーとサービス提供者の双方に多くのメリットをもたらします。
セキュリティレベルの飛躍的な向上
FIDO2を導入する最大のメリットは、フィッシング詐欺を無効化できることです。
従来の認証では、巧妙に作られた偽サイトにユーザーがパスワードを入力してしまうミスを防げませんでした。
しかしFIDO2では、ブラウザが接続先のドメインを厳密にチェックし、正しいサイトに対してのみ認証処理を行います。
これにより、ユーザーが誤って偽のサイトにアクセスしても、認証情報が盗まれることはありません。
また、サーバー側にパスワードを保存しないため、大規模なデータ漏洩事件が発生しても、不正ログインの被害を最小限に抑えられます。
ユーザー体験(UX)の改善
ユーザーにとって、複雑なパスワードを覚えたり、定期的に変更したりする負担は非常に大きなストレスです。
FIDO2であれば、スマートフォンの画面ロックを解除するのと同じ感覚でログインが完了します。
「数秒で終わる指紋認証」は、SMSやメールで届くワンタイムパスワードを入力する手間よりも圧倒的にスムーズです。
この利便性の向上は、ECサイトにおけるカゴ落ち(離脱)の防止や、社内システムの業務効率化に直結します。
運用コストの削減
企業にとって、パスワードに関する問い合わせ対応は大きなコスト負担となっています。
「パスワードを忘れた」という問い合わせへの対応やリセット作業は、情報システム部門やカスタマーサポートの時間を奪います。
FIDO2によるパスワードレス化が進めば、こうした問い合わせ自体を大幅に削減することが可能です。
また、セキュリティ強度の向上により、不正利用に伴う損害賠償やブランドイメージの低下というリスクも回避できます。
FIDO2と他の認証方式の比較
FIDO2が他の認証方式とどのように異なるのか、以下の表にまとめました。
| 認証方式 | 利便性 | セキュリティ強度 | 主なリスク |
|---|---|---|---|
| パスワード認証 | 低い(忘却のリスク) | 低い | リスト型攻撃、フィッシング |
| SMS/メール認証 | 中程度(入力の手間) | 中程度 | SIMスワップ、傍受 |
| ワンタイムパスワード(アプリ) | 中程度(アプリ起動の手間) | 高い | 中間者攻撃、フィッシング |
| FIDO2(パスワードレス) | 非常に高い(生体認証) | 最高レベル | デバイスの紛失 |
このように比較すると、FIDO2がいかに「安全性」と「利便性」を高い次元で両立しているかが分かります。
特に、フィッシング耐性を持っている点は、他の多要素認証(MFA)と比較しても際立った優位性です。
パスキー(Passkeys)との関係性
最近では「FIDO2」と並んで「パスキー(Passkeys)」という言葉を耳にする機会が増えました。
パスキーは、FIDO2の仕組みをベースにしつつ、さらに使い勝手を高めた新しい概念です。
従来のFIDO2では、認証情報(秘密鍵)がそのデバイス内に限定される「デバイスバインド」という性質を持っていました。
そのため、機種変更をした際には再度登録をやり直す必要があり、これが普及の障壁となっていました。
パスキーでは、AppleのiCloudキーチェーンやGoogleパスワードマネージャーなどを通じて、複数のデバイス間で認証情報を同期することが可能です。
これにより、iPhoneで作成したパスキーを使って、MacやiPadからシームレスにログインできるようになりました。
つまり、パスキーはFIDO2をより一般のユーザーが使いやすく進化させたものだと捉えることができます。
FIDO2導入に向けた検討事項
FIDO2の導入には多くのメリットがありますが、運用にあたってはいくつかの注意点も存在します。
リカバリー手段の確保
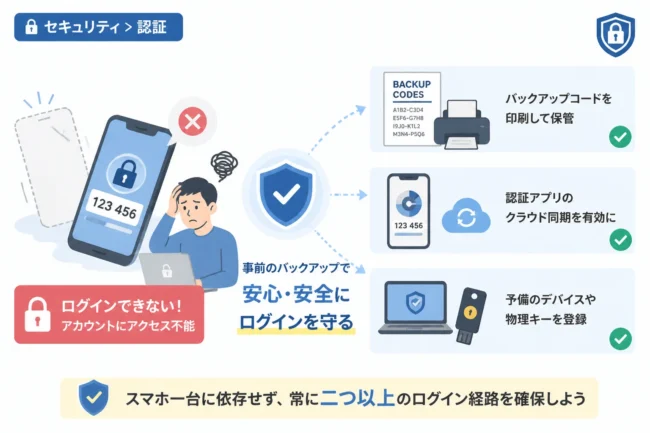
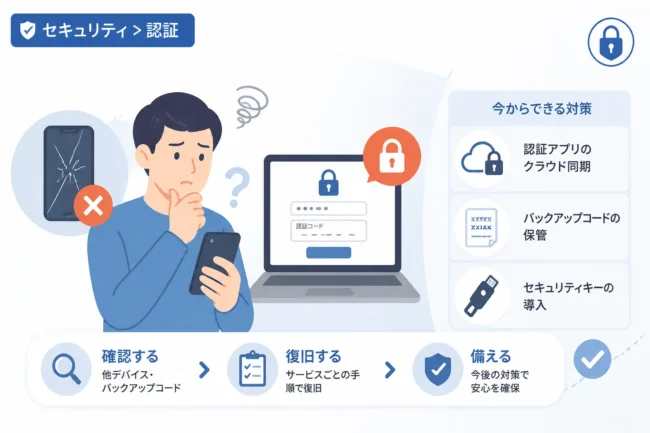
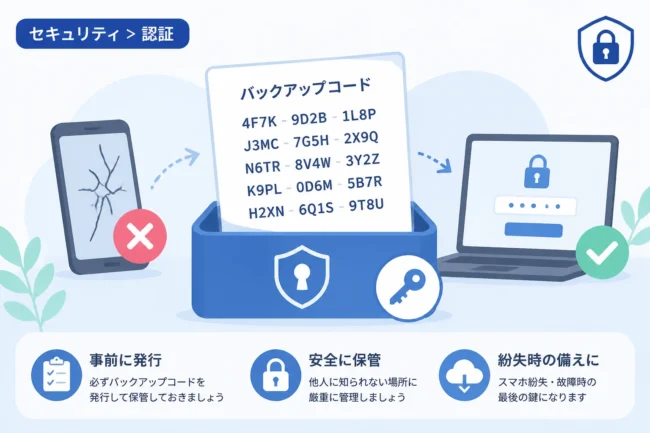
FIDO2はデバイスに依存する認証であるため、そのデバイスを紛失したり故障したりした場合の対策を考えておく必要があります。
「アカウントにログインできなくなる」という事態を防ぐため、複数の認証器を登録できるようにしたり、予備のリカバリーコードを発行したりする設計が推奨されます。
管理者が存在する企業利用であれば、管理者による認証リセットの手順を整備しておくことが重要です。
ブラウザとOSの対応状況
現在、主要なブラウザやOSのほとんどがFIDO2に対応していますが、極端に古い環境では動作しない場合があります。
自社のサービスに導入する際は、ターゲットとなるユーザー層が利用している環境を考慮し、必要に応じて従来の認証方式との併用(ハイブリッド運用)を検討する必要があります。
ただし、セキュリティの観点からは、可能な限り早期にFIDO2への移行を促すのが理想的です。
実装の工数
FIDO2を独自に一から実装するのは、高度なセキュリティ知識を必要とするため容易ではありません。
最近では、FIDO2に対応した認証サーバーのSDKや、Auth0、Firebase Authenticationといった外部の認証プラットフォーム(IDaaS)を活用するのが一般的です。
これらのサービスを利用することで、比較的短期間で安全なパスワードレス環境を構築することができます。
まとめ
FIDO2は、長年の課題であった「パスワードの脆弱性」を克服し、安全で快適なデジタル社会を実現するための鍵となる技術です。
公開鍵暗号方式と生体認証を組み合わせたその仕組みは、フィッシング詐欺を実質的に不可能にし、ユーザーの利便性を最大化します。
また、パスキーの登場によってマルチデバイスでの利用も容易になり、パスワードレス化の波は今後さらに加速していくでしょう。
サービス提供者にとってはセキュリティリスクの低減とコスト削減を、ユーザーにとっては記憶の負担からの解放をもたらすFIDO2は、もはや「未来の技術」ではなく「現代の標準」となりつつあります。
まだ導入を検討されていない場合は、この機会にFIDO2を活用したセキュリティ強化への第一歩を踏み出してみてはいかがでしょうか。