デジタル技術の進展に伴い、私たちの生活やビジネスにおいてオンラインサービスの重要性はますます高まっています。
それと同時に、不正アクセスやなりすましといったサイバー攻撃の脅威も深刻化しており、従来のパスワードのみによる管理では限界を迎えています。
このような状況下で、セキュリティを劇的に向上させる手法として注目されているのが、「多要素認証(MFA:Multi-Factor Authentication)」です。
本記事では、多要素認証を構成する「知識要素」「所持要素」「生体要素」という3つの要素を軸に、その仕組みや導入のメリットについて詳しく解説します。
多要素認証(MFA)の基礎知識と重要性
多要素認証とは、システムやサービスへのログイン時に、異なるカテゴリに属する2つ以上の要素を組み合わせて本人確認を行う認証方式を指します。
かつて主流であった「IDとパスワード」の組み合わせは、一つの要素(知識要素)にのみ依存しているため、情報の流出がそのまま不正アクセスの成功に直結してしまいます。
近年のサイバー攻撃では、フィッシング詐欺やリスト型攻撃によってパスワードが容易に盗まれるリスクが高まっています。
そこで、異なる性質の認証を重ねることで、万が一パスワードが漏洩しても、第三者による不正なログインを防ぐことが可能になります。
セキュリティレベルの向上だけでなく、コンプライアンス遵守の観点からも、多くの企業で導入が必須の要件となりつつあります。
認証の3大要素とは?それぞれの特徴を詳しく解説
多要素認証を理解する上で最も重要なのが、認証に使われる要素の分類です。
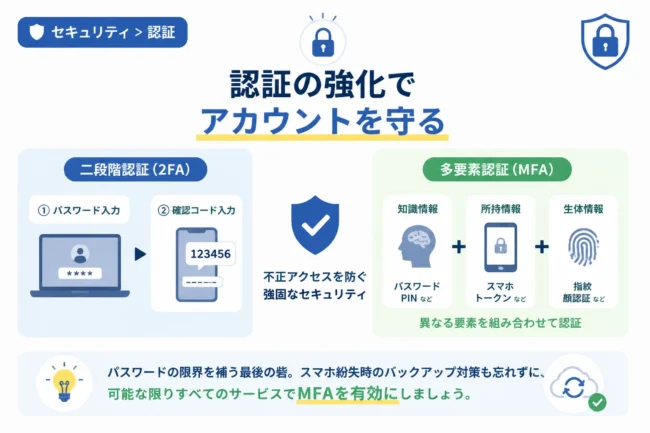
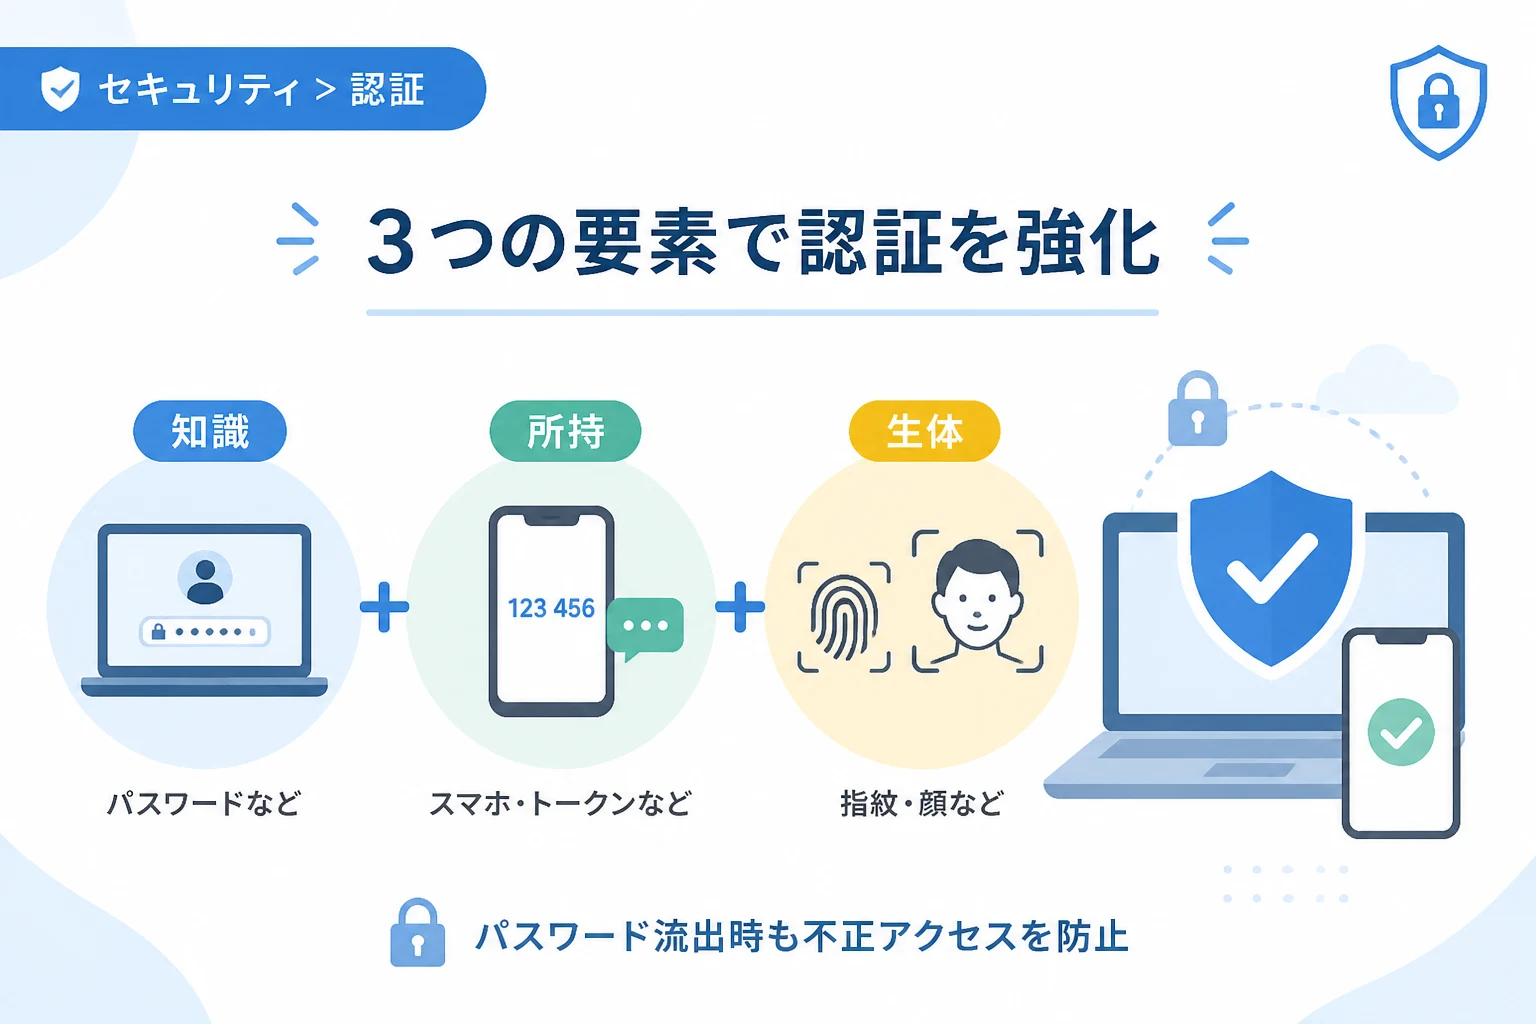
認証要素は、大きく分けて「知識情報」「所持情報」「生体情報」の3つに分類されます。
多要素認証として成立させるためには、これらの異なるカテゴリから2つ以上を選択して組み合わせる必要があります。
1. 知識要素(Knowledge Factor):本人が知っていること
知識要素は、ユーザー本人のみが記憶している情報を利用する認証方法です。
最も古くから使われており、実装が容易であるため、ほぼすべてのシステムで採用されています。
主な知識要素の具体例
代表的なものには、固定のパスワードやPIN(暗証番号)があります。
他にも、「母親の旧姓は?」といった、いわゆる「秘密の質問」への回答も知識要素に含まれます。
また、スマートフォンのロック解除に使われるパターン認証もこのカテゴリに分類されます。
知識要素のメリットとデメリット
特別なデバイスを必要とせず、導入コストが低い点が大きなメリットです。
しかし、ユーザーが情報を忘れてしまうリスクや、推測されやすい文字列を設定してしまうといった脆弱性を抱えています。
また、メモの放置やショルダーハック(盗み見)によって、外部に漏洩しやすいという側面も無視できません。
2. 所持要素(Possession Factor):本人が持っているもの
所持要素は、ユーザー本人が物理的に所有しているデバイスやアイテムを利用する認証方法です。
「その人しか持っていないもの」を確認することで、物理的な本人性を証明します。
主な所持要素の具体例
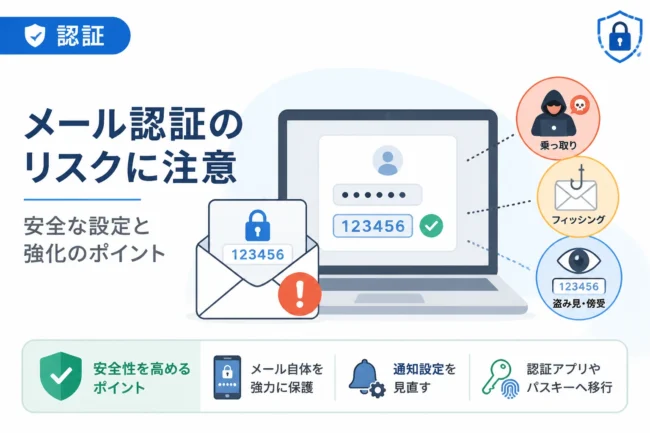
スマートフォンのアプリに届く「ワンタイムパスワード(OTP)」や、SMS(ショートメッセージサービス)による認証コードが一般的です。
物理的なトークンや、パソコンに差し込んで使用するUSBセキュリティキーも強力な所持要素となります。
さらに、社員証などのICカードや、銀行のキャッシュカードもこのカテゴリに該当します。
所持要素のメリットとデメリット
たとえパスワードが盗まれても、物理的なデバイスを持っていなければログインできないため、非常に高い防御力を発揮します。
一方で、デバイスの紛失や盗難のリスク、スマートフォンのバッテリー切れ時に認証ができなくなるといった課題があります。
また、ハードウェアトークンなどを配布する場合、物理的な管理コストや配布コストが発生します。
3. 生体要素(Inherence Factor):本人の身体的特徴
生体要素(生体認証)は、指紋や顔、虹彩など、ユーザー自身の身体的な特徴をデータ化して利用する認証方法です。
「その人自身」を直接確認するため、偽装が極めて困難であるという特徴があります。
主な生体要素の具体例
スマートフォンのロック解除でおなじみの「指紋認証」や「顔認証」が最も普及しています。
高度なセキュリティを求める場面では、眼の「虹彩認証」や、手のひらの「静脈認証」が用いられることもあります。
最近では、声紋(声の特徴)を利用した音声認証の導入も進んでいます。
生体要素のメリットとデメリット
パスワードのように覚える必要がなく、紛失の心配もないため、ユーザーの利便性とセキュリティを両立できる点が最大の特徴です。
一方で、指の怪我や周囲の明るさによって正しく認識されない場合があるなど、精度面の課題も存在します。
また、一度流出してしまうとパスワードのように「変更」することができないため、生体データの管理には極めて慎重な取り扱いが求められます。
3つの要素の比較表
各要素の特徴を整理するため、以下の比較表にまとめました。
| 要素の種類 | 具体例 | メリット | 主なリスク |
|---|---|---|---|
| 知識要素 | パスワード、PIN | 導入が簡単で低コスト | 忘却、推測、盗み見 |
| 所持要素 | スマホ、セキュリティキー | 外部からの攻撃に強い | 紛失、故障、電池切れ |
| 生体要素 | 指紋、顔、静脈 | 利便性が高く偽装困難 | 変更不能、環境によるエラー |
多要素認証と「二要素認証」「二段階認証」の違い
セキュリティ用語として混同されやすい言葉に「二要素認証」と「二段階認証」があります。
これらは似ているようで、定義が明確に異なりますので、正しく理解しておくことが重要です。
二要素認証とは
二要素認証(2FA)は、前述した3つの要素のうち、異なる2つのカテゴリを組み合わせて認証することです。
例えば、「パスワード(知識)」と「指紋(生体)」を組み合わせるケースがこれにあたります。
カテゴリが異なることが、多要素認証としてのセキュリティ強度の鍵となります。
二段階認証とは
二段階認証は、認証の手順を2回に分けることを指しますが、必ずしも要素が異なるとは限りません。
例えば、一つ目のパスワードを入力した後に、さらに別の「秘密の質問」を求める形式は、どちらも「知識要素」です。
このように同一カテゴリの要素を2回使う場合、セキュリティ強度は多要素認証よりも低くなる傾向があります。
現代のセキュリティ基準では、単なる二段階ではなく、異なる要素を組み合わせる多要素認証が推奨されています。
多要素認証を導入するメリット
多要素認証を導入することで、組織や個人は多くの恩恵を受けることができます。
1. 不正アクセスに対する強固な防御
最大のメリットは、認証プロセスの障壁を複数に増やすことで、不正アクセスの成功率を劇的に下げられる点です。
攻撃者がパスワードを手に入れたとしても、物理デバイスや生体情報を同時に盗み出すことは物理的に困難です。
多くのサイバー攻撃は自動化されていますが、多要素認証はこうした機械的な攻撃を遮断する効果が高いです。
2. ユーザーの心理的負担の軽減
多要素認証の導入により、パスワードだけで守らなければならないというプレッシャーが軽減されます。
生体認証などを組み合わせれば、複雑すぎるパスワードを頻繁に変更するといった運用の手間も削減できます。
利便性を損なわずに安全性を確保できるため、従業員や顧客の満足度向上にもつながります。
3. コンプライアンスと信頼の獲得
個人情報保護法や各種ガイドラインへの対応として、多要素認証の実装が求められるケースが増えています。
特に金融、医療、インフラに関わる企業では、適切な認証の実装は社会的責任とも言えます。
「セキュリティ対策を徹底している」という姿勢は、取引先や顧客からの高い信頼につながります。
多要素認証の導入における注意点と解決策
非常に優れた多要素認証ですが、導入にあたっては考慮すべき点もいくつか存在します。
ログインの摩擦(フリクション)
認証のステップが増えることは、ユーザーにとって「手間」が増えることを意味します。
あまりにもログインが面倒になると、従業員が業務を回避したり、顧客がサービスを離脱したりする原因になります。
これを防ぐためには、特定の場所(オフィス内など)からのログインでは追加認証を免除するなどの「リスクベース認証」の活用が有効です。
リカバリ手段の確保
スマートフォンを紛失したり、生体情報が認識されなくなったりした場合の「バックアップ手段」を事前に用意しておく必要があります。
一度きりしか使えない「リカバリコード」を事前に発行しておく運用が一般的です。
管理者は、ユーザーが認証できなくなった際のサポートフローを明確に定めておくことが不可欠です。
進化する多要素認証:パスワードレス時代へ
近年では、多要素認証の仕組みをさらに発展させた「パスワードレス認証」が注目を集めています。
これは、最も脆弱な要素であるパスワードそのものを使用せず、公開鍵暗号方式と生体情報を組み合わせて認証を行う手法です。
FIDO2(ファイド2)やWebAuthn(ウェブオースン)といった標準規格の普及により、ブラウザやOSレベルでの対応が進んでいます。
パスワードという概念そのものをなくすことで、フィッシング攻撃が原理的に不可能になる未来が近づいています。
これからの企業のセキュリティ戦略は、単なる要素の追加から、パスワードへの依存を脱却する方向へとシフトしていくでしょう。
まとめ
多要素認証は、現代のデジタル社会において、個人や組織の情報資産を守るための「標準装備」とも言える重要な技術です。
「知識」「所持」「生体」という性質の異なる3つの要素を適切に組み合わせることで、単一の認証方式では実現できない強固なセキュリティを構築できます。
導入には、コストやユーザーの利便性といった課題も伴いますが、それ以上のメリットがあることは間違いありません。
不正アクセス被害のリスクを最小限に抑えるためにも、まずは自社のシステムや利用サービスにおいて、どのような多要素認証が利用可能かを確認することから始めてみましょう。
安全で快適なデジタル活用の基盤として、多要素認証の正しい理解と適切な実装が、今後ますます求められていきます。