認証アプリ(Google AuthenticatorやMicrosoft Authenticatorなど)を使用している際、画面に表示された6桁のコードを正しく入力したはずなのに「無効なコードです」とエラーが表示されることがあります。
ログイン期限が迫っている中で認証に失敗し続けると、アカウントがロックされるのではないかと不安を感じる方も多いでしょう。
このような認証失敗のトラブルにおいて、最も頻繁に発生する原因の一つがデバイスの「時刻同期エラー」です。
認証アプリはスマートフォンの内部時計に基づいてコードを生成しているため、わずかな時間のズレが認証の成否に直結します。
本記事では、認証アプリのコードが無効になる仕組みを解説し、時刻同期エラーを解消するための具体的な設定手順をOS別に紹介します。
認証アプリのコードが無効になる背景
多くのWebサービスで採用されている二要素認証(2FA)の仕組みは、セキュリティを飛躍的に向上させますが、一方で技術的な要因によるトラブルも発生します。
認証コードが拒否される場合、入力ミスや有効期限切れを疑うのが一般的ですが、それらに問題がない場合はシステム側の判定基準に注目する必要があります。
認証アプリが生成するパスワードは、サーバー側が保持するデータと完全に一致していなければなりません。
この一致を確認するための重要な鍵となっているのが、「現在の時刻」という要素です。
もしお手元のスマートフォンの時計が1分でもズレていれば、サーバーが期待するコードとは異なる数値が生成されてしまいます。
TOTP(タイムベース・ワンタイムパスワード)の仕組み
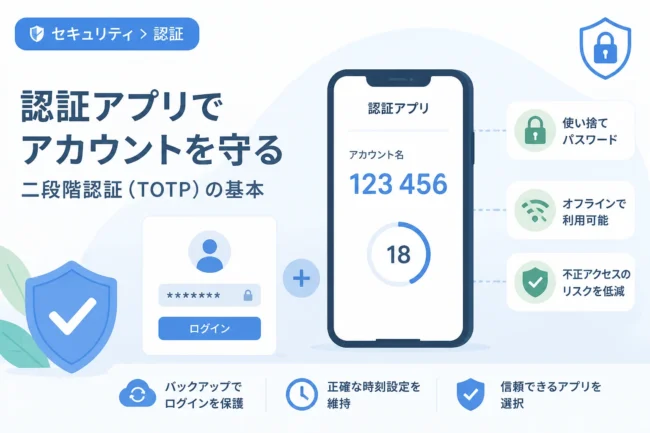
認証アプリで一般的に利用されている技術は、TOTP(Time-based One-Time Password)と呼ばれます。
これは、サービス登録時に共有された「秘密鍵」と「現在の時刻」を組み合わせて、一定時間ごとに新しいパスワードを計算する仕組みです。
通常、このパスワードは30秒ごとに更新され、その短い期間だけが有効なコードとして認められます。
サーバー側も同じ秘密鍵と現在の時刻を用いて計算を行い、ユーザーが入力したコードと照合します。
この仕組みの前提条件は、ユーザーのデバイスと認証サーバーの時計が正確に同期していることです。
なぜ「時間」が重要なのか
TOTPにおいて時間は、パスワードを生成するための動的な変数として機能しています。
もしデバイスの時刻が遅れている場合、アプリは「過去の有効なコード」を生成してしまいます。
逆に時刻が進んでいる場合は、サーバーにとっては「未来の有効なコード」を提示していることになります。
いずれの場合も、サーバー側は現在のタイムウィンドウ(時間枠)に該当しないコードとして、認証を拒否します。
このように、認証アプリのトラブル解決において時刻の正確性を確認することは、最も基本的かつ重要なステップとなります。
時刻同期エラーが発生するメカニズム
現代のスマートフォンはネットワーク経由で自動的に時刻を修正しますが、いくつかの要因で同期が外れることがあります。
例えば、長期間電源を切っていた場合や、海外旅行などでタイムゾーン設定が不安定になった場合です。
また、バッテリー節約モードや通信制限の影響で、時刻同期サーバー(NTPサーバー)との通信が遮断されるケースも考えられます。
わずか数十秒のズレであっても、コードの更新タイミングと重なれば、認証エラーを誘発するのに十分な誤差となります。
そのため、手動で時刻を設定している場合は、必ず自動設定へと切り替えることが推奨されます。
【OS別】時刻同期を修正する具体的な手順
時刻のズレを修正し、認証アプリを正常に動作させるための手順を解説します。
お使いのスマートフォンのOSに合わせて、設定画面を確認してください。
iPhone (iOS) での設定手順
iOSデバイスの場合、システム設定から時刻を自動取得するように構成します。
- 「設定」アプリを開きます。
- 「一般」を選択します。
- 「日付と時刻」をタップします。
- 「自動設定」のスイッチがオンになっているか確認します。
- すでにオンになっている場合は、一度オフにしてから再度オンに切り替えてください。
この操作により、Appleの提供するタイムサーバーと強制的に再同期が行われます。
Android での設定手順
Androidデバイスでは、メーカーやOSのバージョンによりメニュー名が若干異なる場合がありますが、基本の流れは共通です。
- 「設定」アプリを開きます。
- 「システム」または「一般管理」を選択します。
- 「日付と時刻」をタップします。
- 「日付と時刻を自動設定」(ネットワークの時刻を使用する)を有効にします。
- 合わせて「タイムゾーンを自動設定」もオンにすることをお勧めします。
設定を反映させた後、一度認証アプリを終了してから再起動して確認してください。
アプリ固有の同期設定を確認する
OS側の時刻設定が正しくても解決しない場合、認証アプリ内の「時刻補正機能」を利用することが有効です。
特に「Google Authenticator(Google 認証システム)」をお使いの場合、アプリ自体に時刻を同期させるメニューが存在します。
Google Authenticatorでの操作
Android版のGoogle Authenticatorには、デバイスの時計とは別にコード生成用の時刻を補正する機能があります。
- Google 認証システムアプリを開きます。
- 右上のメニューアイコン(または自分のプロフィールアイコン)をタップします。
- 「設定」を選択します。
- 「コードの時刻修正」をタップします。
- 「今すぐ同期」をタップします。
同期が完了すると「時刻はすでに同期しています」といったメッセージが表示され、正しいコードが生成されるようになります。
iOS版にはこの個別の同期ボタンはありませんが、OS本体の時刻設定を正すことで同様の効果が得られます。
時刻同期以外で認証が失敗する原因
時刻同期を修正しても解決しない場合は、他の要因が影響している可能性があります。
以下の表を参考に、心当たりがないかチェックしてみてください。
| 主な原因 | 詳細と対策 |
|---|---|
| アカウントの混同 | 同じサイトで複数のアカウントを持っている場合、別のコードを入力していないか確認します。 |
| 古いコードの入力 | コードが更新される直前に入力すると、送信時に期限切れになることがあります。新しいコードに切り替わってすぐに入力してください。 |
| キャッシュの影響 | ブラウザのキャッシュや古いセッションが残っているとエラーになる場合があります。シークレットモードで試してください。 |
| 秘密鍵の不一致 | 機種変更時の引き継ぎミスなどで、サーバー側とアプリ側の鍵が異なっている可能性があります。設定の再実行が必要です。 |
認証ができない状態に備えるための対策
時刻同期エラーなどのトラブルにより、ログインができなくなるリスクは常に存在します。
このような状況に陥った際、自力で復旧できるように準備しておくことが極めて重要です。
リカバリコード(バックアップコード)の保存
二要素認証を有効にした際、サイト側から「リカバリコード」や「バックアップコード」が発行されることが一般的です。
これは、認証アプリが使えなくなった場合の唯一の救済手段となります。
リカバリコードは必ずオフライン環境(紙にメモするなど)で保管してください。
もしコードが無効でログインできず、リカバリコードも手元にない場合は、サービスの運営サポートに本人確認を依頼するしかありません。
複数のデバイスでの管理
一部の認証アプリはクラウド同期に対応しており、複数のデバイスで同じ認証設定を共有できます。
例えば「Microsoft Authenticator」や「Authy」などは、スマートフォンを紛失しても他の端末やバックアップから復旧が可能です。
ただし、利便性と引き換えにクラウド側のセキュリティリスクも伴うため、ご自身のポリシーに合わせて選択してください。
まとめ
認証アプリでコードが「無効」と表示されるトラブルの多くは、デバイスの時刻設定を正しく修正することで解決します。
TOTP(タイムベース・ワンタイムパスワード)という技術の性質上、デバイスとサーバーの時間の不一致は致命的なエラーとなります。
エラーが発生した際は、まず「設定」アプリから日付と時刻が「自動設定」になっているかを確認し、必要に応じて同期をやり直してください。
また、万が一に備えて、リカバリコードのバックアップを適切に管理しておくことが、安定した運用の秘訣です。
定期的にデバイスの時刻同期状態をチェックし、ストレスのない安全なログイン環境を維持しましょう。