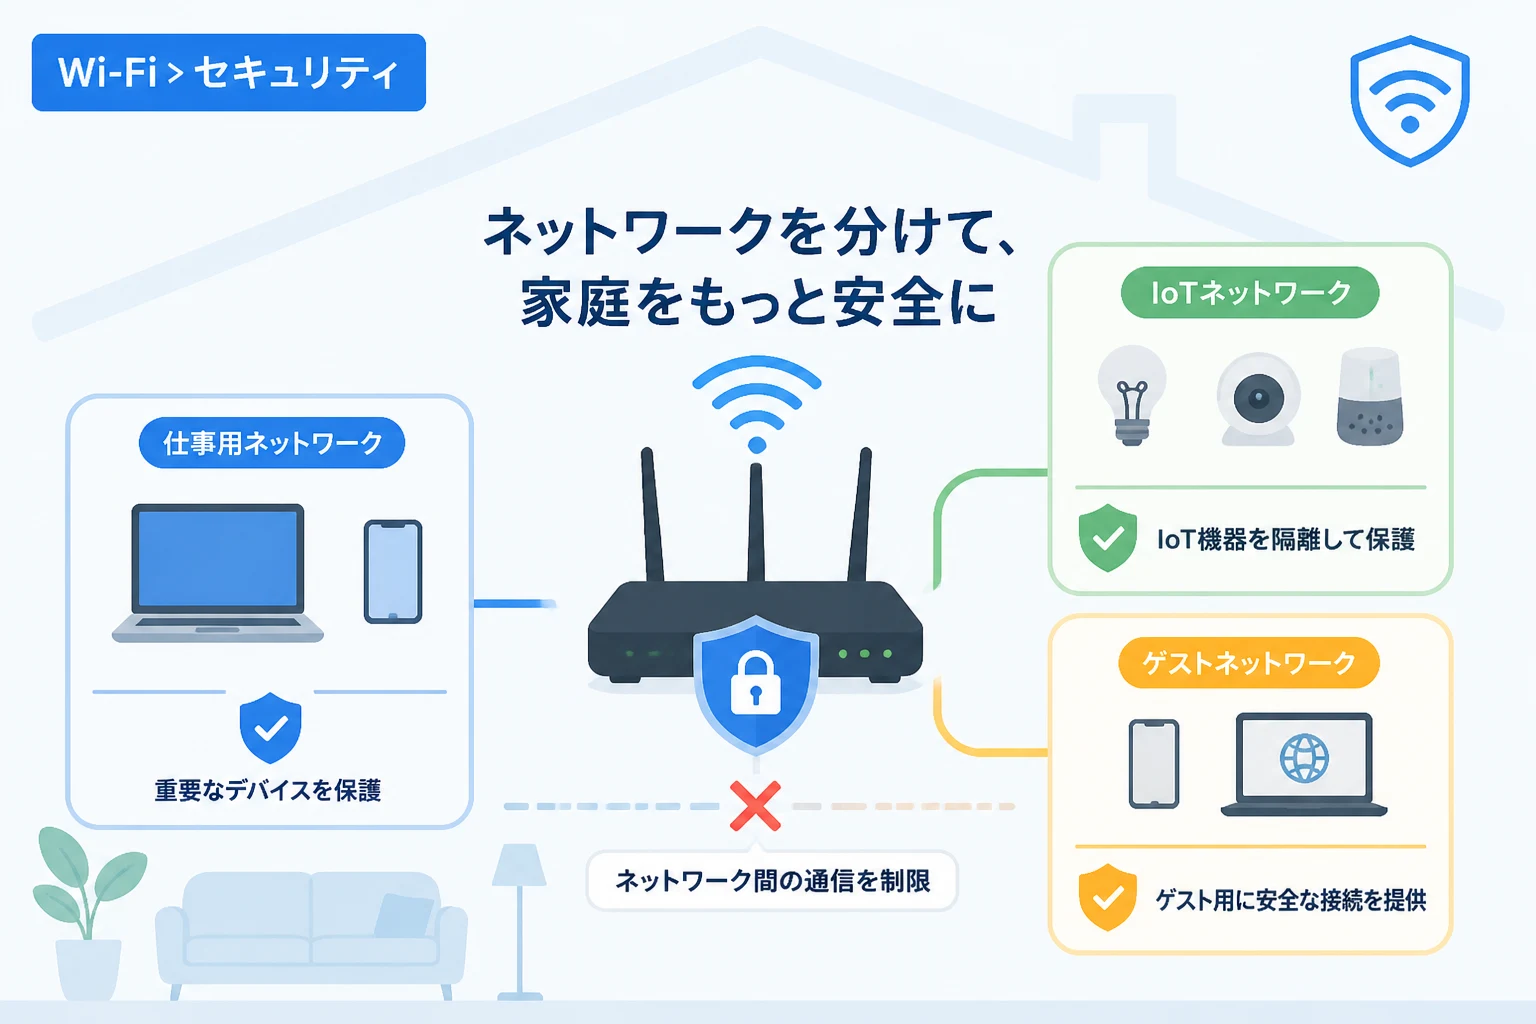
近年、スマート家電やIPカメラ、スマートスピーカーといったIoT機器が一般家庭に急速に普及しました。
利便性が向上する一方で、これらの機器はPCやスマートフォンと比較してセキュリティ対策が不十分なケースが多く、サイバー攻撃の足掛かりになるリスクを孕んでいます。
家庭内の全ての機器を一つのネットワークに接続する従来の手法では、一台の機器が侵害されただけでネットワーク全体の安全性が脅かされることになります。
本記事では、企業ネットワークで一般的に用いられるVLAN(Virtual Local Area Network)技術を家庭に導入し、ネットワークを論理的に分割することでセキュリティを劇的に向上させる方法を解説します。
フラットネットワークの危険性とVLANの必要性
多くの家庭では、ルーターが提供する単一のネットワーク空間に全てのデバイスを接続する「フラットネットワーク」が利用されています。
この構成では、同じネットワークに繋がっている機器同士が自由に通信できる状態にあります。
もし、安価なスマート電球や中古で購入したネットワークカメラに脆弱性があった場合、攻撃者はそこを起点として同じネットワーク内のPCやNASにアクセスを試みることが可能です。
このような攻撃手法は「横方向の移動(ラテラルムーブメント)」と呼ばれ、現代のネットワークセキュリティにおいて最大の脅威の一つとされています。
VLANを導入することで、物理的な配線を変えることなく、仮想的にネットワークを独立したグループに分けることができます。
例えば、仕事用のPCとセキュリティが懸念されるIoT機器を異なるVLANに配置すれば、たとえIoT機器が乗っ取られたとしても、仕事用PCへの通信を遮断することが可能になります。
VLANとは何か:論理的なネットワーク分割の仕組み
VLANは、物理的なスイッチングハブの接続構成に関わらず、端末を論理的なグループに分割する技術です。
通常、同じスイッチに接続された機器は同じ放送ドメインに属しますが、VLANを設定することで別々のネットワークとして扱うことができます。
ポートベースVLAN
ポートベースVLANは、スイッチングハブの物理的な「ポート」ごとに所属するネットワークを固定する方法です。
1番から4番のポートは「家族用」、5番から8番のポートは「IoT機器用」といった具合に設定を行います。
設定が直感的で分かりやすい反面、機器を接続する場所を変えるたびに設定変更が必要になるという特徴があります。
タグVLAN(IEEE 802.1Q)
タグVLANは、通信データ(フレーム)に「VLAN ID」と呼ばれる識別番号(タグ)を付与して管理する方式です。
一つの物理ケーブルの中に複数の異なるネットワークのデータを混在させて流すことができます。
この方式を利用すれば、一つのWi-Fiアクセスポイントから「家族用SSID」と「ゲスト用SSID」を出し、それぞれを別々のVLANに紐付けるといった高度な運用が可能になります。
VLANを導入する具体的なメリット
家庭内ネットワークにVLANを導入することには、セキュリティ以外にも多くのメリットがあります。
セキュリティの向上と被害の局所化
最大のメリットは、機密情報を扱うPCやNASを、脆弱なデバイスから隔離できることです。
IoT機器の中には、メーカーのサポートが終了してセキュリティアップデートが提供されないものも少なくありません。
これらを隔離されたVLANに配置することで、万が一ウイルス感染が発生しても、被害をそのVLAN内だけに封じ込めることができます。
ネットワークパフォーマンスの最適化
ネットワーク内では、接続されている全ての機器に対して送られる「ブロードキャスト通信」が頻繁に行われています。
接続台数が増えるとこの通信が帯域を圧迫し、ネットワークの遅延を招く原因となります。
VLANによってネットワークを分割すれば、ブロードキャスト通信が届く範囲を限定できるため、全体の通信効率が向上します。
ゲスト用ネットワークの安全な提供
友人が自宅に来た際、Wi-Fiを提供することは珍しくありません。
しかし、自身のプライベートなデータが保存されているNASと同じネットワークにゲストを接続させるのは不安が残ります。
VLANを活用してインターネット接続専用の「ゲストVLAN」を作成すれば、自宅の内部リソースを保護しつつ、安全にインターネット環境を貸し出すことができます。
VLAN設定に必要な機材と環境
VLANを構築するには、一般的な家庭用ルーターだけでなく、特定の機能を備えた機材が必要になります。
VLAN対応ルーター(またはファイアウォール)
複数のVLANを制御し、必要に応じてVLAN間の通信をルーティングする「VLAN間ルーティング」機能を持つルーターが必要です。
「IEEE 802.1Q」のタグVLANに対応していることが必須条件となります。
スマートスイッチ(インテリジェントスイッチ)
VLAN設定機能を備えたスイッチングハブが必要です。
数千円程度で購入できる安価な「スマートスイッチ」でも、ポートベースVLANやタグVLANに対応しているモデルが多く存在します。
VLAN対応Wi-Fiアクセスポイント
無線接続でもVLANを使い分ける場合、複数のSSIDを個別のVLANにマッピングできるアクセスポイントが必要です。
ビジネス向けモデルや、一部のハイエンド家庭用モデルがこの機能を備えています。
実践的なVLAN分割の構成例
家庭内でVLANを構築する際、どのように分割するのが効果的かを以下の表にまとめました。
| VLAN ID | 名称 | 接続対象デバイス | インターネットアクセス | 内部通信の制限 |
|---|---|---|---|---|
| 10 | メイン | 自分用のPC、スマートフォン | 許可 | 全VLANへのアクセス可(必要最小限) |
| 20 | IoT | スマート家電、スマートスピーカー | 許可 | 他のVLANへの通信は一切禁止 |
| 30 | 管理・サーバー | NAS、監視カメラ、サーバー | 制限あり | メインVLANからのアクセスのみ許可 |
| 40 | ゲスト | 来客用のデバイス | 許可 | インターネット以外への通信禁止 |
具体的な設定手順のフロー
VLANの設定は、大きく分けて「VLANの作成」「ポートの割り当て」「ルーティングとファイアウォールの設定」の3段階で行います。
1. VLAN IDの定義
まずはルーターとスイッチの両方で、使用するVLAN IDを作成します。
例えば、IoT機器用にVLAN 20というIDを作成することを決定します。
2. スイッチのポート設定
スイッチの特定のポートを、先ほど作成したVLAN IDに紐付けます。
IoT機器が物理的に接続されるポートを「Untagged(アクセスポート)」としてVLAN 20に設定します。
ルーターとスイッチを結ぶポートは、複数のVLAN情報を流すために「Tagged(トランクポート)」として設定します。
3. ルーターでのサブインターフェース作成
ルーター側で、各VLANに対応する仮想的なインターフェースを作成します。
それぞれのVLANに対して、異なるIPアドレス体系(サブネット)を割り当てます。
例えば、メインVLANには192.168.10.1/24、IoT VLANには192.168.20.1/24といった形です。
4. DHCPサーバーの設定
それぞれのVLAN内でデバイスが自動的にIPアドレスを取得できるよう、VLANごとにDHCPスコープを設定します。
これにより、特定のポートやSSIDに接続するだけで、自動的に適切なネットワークへ配置されるようになります。
セキュリティを強固にするファイアウォール設定
単にVLANを分けただけでは、ルーターが全ての通信を橋渡ししてしまうため、セキュリティ効果は限定的です。
VLAN間の通信を制御する「ファイアウォールルール」の設定が非常に重要です。
# IoT VLANからメインVLANへの通信を遮断するルールの例
Rule 1: Allow established/related traffic (戻り通信は許可)
Rule 2: Drop traffic from VLAN 20 to VLAN 10 (IoTからメインへの新規通信を拒否)
Rule 3: Allow traffic from VLAN 10 to VLAN 20 (メインからIoTへの操作通信は許可)
このように設定することで、「PCからスマートスピーカーを操作することはできるが、スマートスピーカーからPCの中身を覗くことはできない」という一方通行の壁を作ることができます。
また、IoT機器が外部の不要なサーバーと通信しないよう、宛先制限をかけることも有効な対策です。
VLAN運用における注意点とトラブルシューティング
VLANを導入するとネットワークが複雑化するため、いくつかの注意点があります。
最も多いトラブルは、「特定のアプリから機器が見つからない」という問題です。
多くのスマート家電は、同じネットワーク内にいる端末を探すために「マルチキャスト」という通信を利用します。
VLANを跨ぐとこのマルチキャスト通信が届かなくなるため、操作用スマートフォンと家電が別VLANにいる場合、初期設定や操作がうまくいかないことがあります。
この問題を解決するには、ルーター側で「mDNSプロキシ」や「Avahi」といった機能を有効にする必要があります。
また、機材の再起動後に設定が消えていないか、定期的にバックアップを取っておくことも忘れないでください。
設定ミスによって自分自身が管理画面にアクセスできなくなる「セルフロックアウト」を防ぐため、管理用ポートを一つ決めておき、そのポートの設定は変更しないようにするのがコツです。
まとめ
家庭内ネットワークにおけるVLANの活用は、増加し続けるIoT機器の脅威から大切なデータを守るための極めて有効な手段です。
ネットワークを物理的に分けるのは困難ですが、VLANを使えばスマートに、かつ柔軟にセキュリティ境界を構築することができます。
機材の準備や設定には一定の知識が必要ですが、一度構築してしまえば、万が一の際のリスクを大幅に低減させることが可能です。
まずは、ゲスト用Wi-Fiの分離や、古くなったネットワークカメラの隔離といった小さなステップからVLAN導入を検討してみてはいかがでしょうか。
安全で快適なスマートホームを実現するために、ネットワークの「境界線」を意識した構築は、もはや必須のスキルと言えるでしょう。