サイバーセキュリティの領域において、偵察フェーズでの効率化はペネトレーションテスト全体の成否を分ける重要な要素となります。
特に広大なネットワークセグメントを対象とする場合、従来のツールではポートスキャンの完了までに多大な時間を要することが課題となっていました。
このような課題を解決し、劇的な速度向上を実現する次世代のポートスキャンツールとして注目を集めているのが「RustScan」です。
本記事では、RustScanがなぜ高速なのかという技術的背景から、実務で役立つNmapとの連携手法まで、その実践的な活用方法を詳しく解説します。
RustScanの概要と革新的な特徴
RustScanは、その名の通りプログラミング言語「Rust」で開発された、モダンなポートスキャンツールです。
GitHubなどの開発プラットフォームにおいても非常に高い評価を得ており、多くのセキュリティエンジニアに採用されています。
このツールの最大の特徴は、従来のスキャンツールとは比較にならないほどの圧倒的な動作速度にあります。
公式のドキュメントによれば、数秒以内に全てのポート(65535個)をスキャン完了することが可能であるとされています。
これほどの速度を実現できる理由は、Rust言語が持つメモリ安全性と並列処理能力を最大限に活用しているためです。
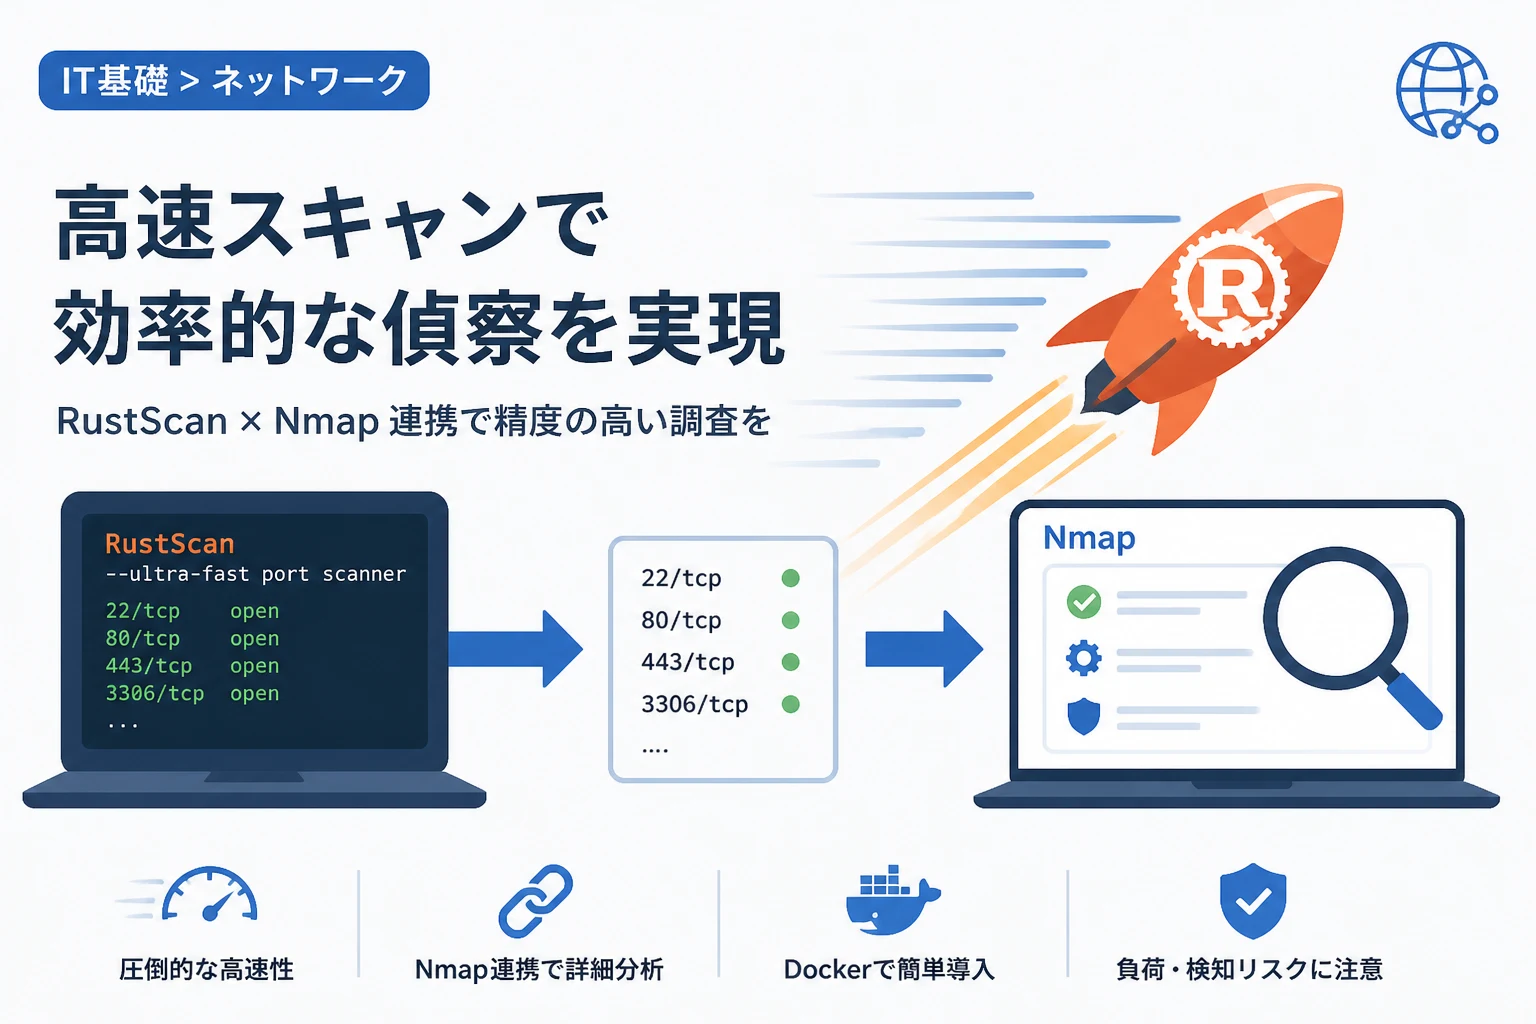
また、RustScanは単体で完結するツールではなく、「ポートの発見はRustScan、詳細なサービス特定はNmap」という役割分担を前提に設計されています。
この設計思想により、スキャンの網羅性と精度の両立を高い次元で実現しています。
Rust言語によるパフォーマンスの向上
RustScanが高速である最大の要因は、非同期I/O処理の最適化にあります。
従来のツールがシングルスレッドや限定的な並列化に依存していたのに対し、RustScanは適応学習型のスキャニングエンジンを搭載しています。
これにより、ネットワークの帯域幅やターゲットの応答性能に合わせて、動的にスキャン速度を調整することができます。
また、Rustはランタイムやガベージコレクションを持たないため、CPUのリソースを純粋にパケットの送受信処理へ割り当てることが可能です。
Nmapとのシームレスな連携機能
RustScanは、発見したオープンポートの情報をそのままNmapに引き渡す機能を内蔵しています。
通常、Nmapで全ポートを詳細スキャンしようとすると、サービス情報の取得やスクリプトの実行に膨大な時間を費やします。
しかし、RustScanをフロントエンドとして使用することで、「開いていることが確定しているポート」のみを対象にNmapを実行できます。
この連携により、無駄なタイムアウト待ちを排除し、全体の診断時間を劇的に短縮することが可能になります。
RustScanの導入方法と環境構築
RustScanを導入するには、主にDockerを使用する方法と、バイナリを直接インストールする方法の2種類があります。
依存関係の管理や環境のクリーンさを維持するためには、Dockerを利用した運用が強く推奨されます。
Dockerを使用したセットアップ
Docker環境が整っている場合、以下のコマンドを実行するだけでRustScanを利用可能な状態になります。
# Dockerイメージのプル
docker pull rustscan/rustscan:2.1.1
実行時は、エイリアスを設定しておくことで、通常のコマンドのように呼び出すことができて便利です。
# エイリアスの設定例
alias rustscan='docker run -it --rm --name rustscan rustscan/rustscan:2.1.1'
バイナリによる直接インストール
Debian系のOS(Kali LinuxやUbuntuなど)を使用している場合は、.debパッケージを利用して直接インストールできます。
GitHubのリリースページから最新のパッケージをダウンロードし、dpkgコマンドでインストールを行います。
# パッケージのインストール例
sudo dpkg -i rustscan_2.1.1_amd64.debインストールが完了したら、rustscan --versionコマンドを実行して正常に動作することを確認してください。
rustscan 2.1.1実践的なポートスキャンの実施手法
環境が整ったら、実際にターゲットに対してスキャンを行ってみましょう。
RustScanの基本構文は非常にシンプルであり、直感的に操作することが可能です。
基本的な単一ターゲットへのスキャン
最も基本的な使用方法は、ターゲットのIPアドレスを指定するだけの形式です。
# 単一IPに対する全ポートスキャン
rustscan -a 192.168.11.50
このコマンドを実行すると、RustScanは自動的にデフォルトの設定で全65535ポートのスキャンを開始します。
実行結果には、オープンしているポートの番号が一覧で表示されます。
Open 192.168.11.50:22
Open 192.168.11.50:80
Open 192.168.11.50:443
スキャン速度のカスタマイズ
RustScanでは、--batch-sizeオプションを使用することで、一度に送信するパケットの数を調整できます。
ローカルネットワーク内など、帯域に余裕がある環境ではこの値を大きくすることで、さらなる高速化が期待できます。
# バッチサイズを4500に設定してスキャン
rustscan -a 192.168.11.50 --batch-size 4500ただし、値を大きくしすぎるとパケットの取りこぼしが発生する可能性があるため、環境に応じた適切な調整が必要です。
一般的には、デフォルト値から徐々に増やしていき、精度の低下が見られない範囲を見極めるのがベストプラクティスです。
Nmap連携による高度な脆弱性検証
RustScanの真価は、Nmapの引数を直接渡して詳細な分析を行う際に発揮されます。
このセクションでは、効率的な検証を行うための実践的なコマンド構成について見ていきましょう。
サービス詳細とバージョンの特定
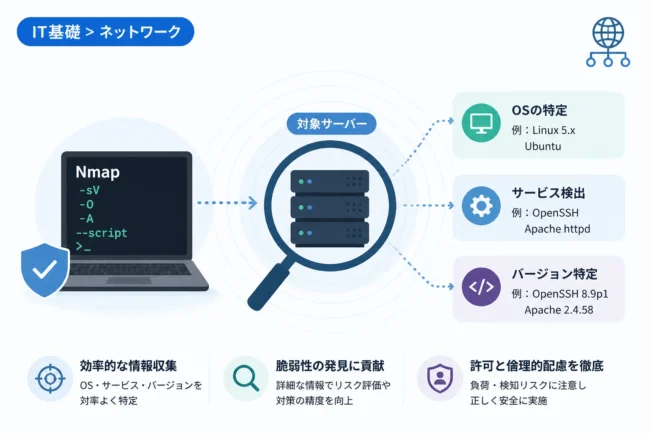
RustScanで見つけたポートに対し、Nmapのサービスバージョン検出(-sV)とデフォルトスクリプト(-sC)を適用します。
# RustScanからNmapへ引数を渡す
rustscan -a 192.168.11.50 -- -sVCこのコマンドでは、--以降に記述された内容がそのままNmapのオプションとして解釈されます。
RustScanが高速にポートを特定した後、その結果を受けてNmapが自動的に起動し、詳細なスキャンを実行します。
これにより、手動でNmapにポート番号を打ち込む手間を省き、シームレスな分析が可能になります。
特定の脆弱性スクリプトの実行
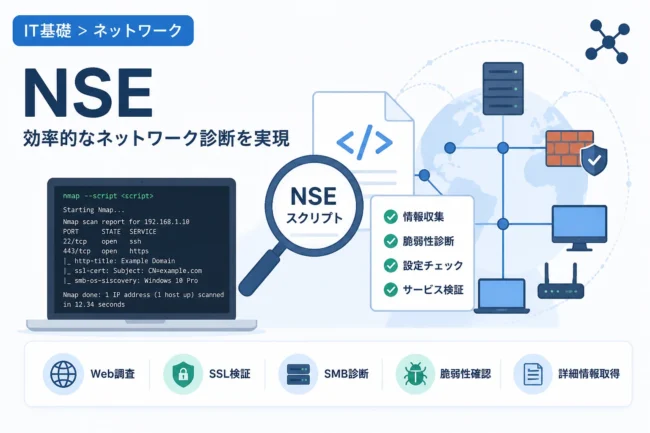
さらに踏み込んだ検証として、Nmap Scripting Engine (NSE) を活用することも容易です。
例えば、HTTP関連の脆弱性を集中的に調査したい場合は、以下のような構成が有効です。
# 特定のNSEカテゴリを指定して実行
rustscan -a 192.168.11.50 -- -sV --script "http-*"
この手法を用いれば、広大なネットワーク空間からWebサービスを提供しているホストを瞬時に特定し、そのまま脆弱性調査へ移行できます。
セキュリティ検証における注意点と運用ルール
RustScanは非常に強力なツールですが、その驚異的な速度ゆえに運用には細心の注意を払う必要があります。
不適切な設定での使用は、対象システムへの過度な負荷や、セキュリティ監視システムによる検知を招く恐れがあります。
システム負荷とリソース制限
RustScanを高速で動作させる際、OS側のファイル記述子(File Descriptors)の制限に注意しなければなりません。
大量のソケットを同時に開くため、ulimitの設定が低いとエラーが発生したり、正確な結果が得られなかったりすることがあります。
スキャンを実行する前に、以下のコマンドで制限値を一時的に引き上げておくことが推奨されます。
# ファイル記述子の制限を増やす
ulimit -n 5000また、ターゲットサーバー側のリソース消費にも配慮が必要です。
短時間に数万ものコネクション試行を行うことは、一種のDoS攻撃として認識される可能性があるためです。
検知回避とステルス性の検討
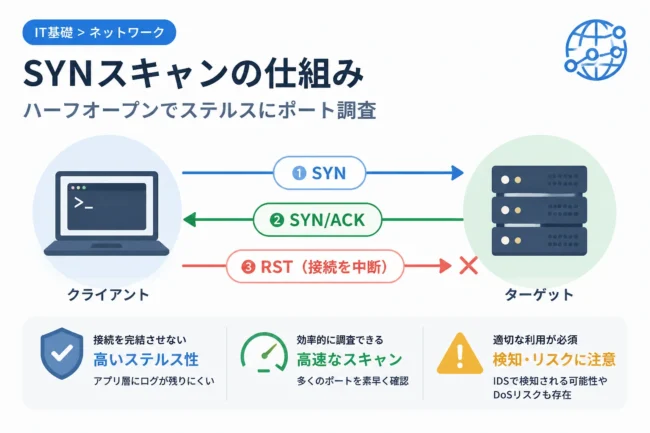
RustScanのデフォルト動作は、決して「隠密」ではありません。
IDS(侵入検知システム)やIPS(侵入防止システム)を導入している環境では、その高いノイズによって即座にブロックされる可能性が高いでしょう。
ペネトレーションテストの目的が検知回避能力のテストである場合、RustScanの使用は控えるか、速度を極限まで落として運用する必要があります。
逆に、「短時間でどれだけ多くの資産を把握できるか」というアセット管理や初期調査のフェーズでは、これ以上ない強力な武器となります。
ツールの特性を理解し、目的とフェーズに合わせて適切なパラメータを選択することが、プロフェッショナルなエンジニアに求められるスキルです。
RustScanの利便性を高めるTips
運用の効率をさらに向上させるための、いくつか便利なテクニックを紹介します。
まずは、ターゲットリストの活用です。
複数のIPアドレスやネットワーク範囲をファイルに記述し、一括でスキャンすることが可能です。
# ファイルからターゲットを読み込む
rustscan -a 'targets.txt'
次に、特定のポートをスキャン対象から除外(ブラックリスト)する方法です。
既知のサービスや、スキャンによって誤動作を起こす可能性のあるポートを避ける際に役立ちます。
# 80番と443番を除外してスキャン
rustscan -a 192.168.11.0/24 -x 80,443
これらのオプションを組み合わせることで、複雑な要件を持つ診断現場においても柔軟に対応することができます。
まとめ
本記事では、超高速ポートスキャンツール「RustScan」の実践的な活用方法について解説してきました。
RustScanは、その圧倒的なスピードとNmapとの柔軟な連携機能により、現代のセキュリティ検証において欠かせないツールの一つとなっています。
従来のNmap単体でのスキャンに時間がかかっていたエンジニアにとって、本ツールは劇的な生産性の向上をもたらすでしょう。
しかし、その強力な性能ゆえに、使用する環境やネットワーク負荷、倫理的な側面には常に配慮しなければなりません。
適切なパラメータ設定とNmapの高度なスクリプト機能を組み合わせることで、より精度の高いセキュリティ診断を実現してください。
本記事を参考に、RustScanを自身のツールセットに加え、より効率的なセキュリティ業務に取り組んでいただければ幸いです。