Wi-Fiルーターの設定画面や本体のボタンで見かける「WPS」という機能をご存知でしょうか。
WPSは、煩雑なWi-Fiの接続設定をボタン一つや短い数字の入力だけで済ませることができる便利な規格です。
しかし、現在ではこのWPS機能に深刻な脆弱性が存在することが広く知られており、セキュリティの観点からは利用を控えるべきとされています。
本記事では、WPSが抱えるセキュリティリスクの正体と、なぜ今すぐに設定を無効化すべきなのか、その理由を詳しく解説します。
WPS(Wi-Fi Protected Setup)とはどのような機能か
WPSは「Wi-Fi Protected Setup」の略称で、2006年にWi-Fi Allianceによって策定された接続設定の規格です。
Wi-Fiを利用するためには、通常であればSSIDを選択し、複雑な暗号化キー(パスワード)を手動で入力する必要があります。
WPSはこの手間を省くために開発され、主に以下の2つの方式で接続を確立します。
プッシュボタン方式(PBC)
ルーター本体にある物理的なWPSボタンを押し、続いて接続したい端末側でもWPS操作を行うことで、自動的に暗号化設定を共有する方式です。
パスワードを入力する必要がないため、最も手軽な接続方法として多くの家庭で利用されてきました。
PINコード方式
ルーターごとに設定された8桁の数字(PIN)を、パソコンやスマートフォンの設定画面に入力することで接続する方式です。
このPINコード方式こそが、WPSにおけるセキュリティ上の大きな懸念点となっています。
WPSに潜む脆弱性のメカニズム
WPSのPINコード方式には、設計上の致命的な弱点が存在します。
ここでは、なぜ8桁の数字という仕組みが脆弱だと言われているのか、その具体的な理由を掘り下げます。
PINコードの検証プロセスにおける欠陥
WPSのPINコードは8桁の数字で構成されていますが、認証時にはこの8桁を一度に検証するわけではありません。
内部的には「前半4桁」と「後半3桁」、そして「チェックサム(最後の1桁)」の3つのブロックに分けて検証が行われます。
この分割検証の仕組みが、攻撃者にとっての大きな隙となります。
前半4桁の組み合わせは10,000通り、後半3桁は1,000通りしかないため、総当たり攻撃(ブルートフォース攻撃)で非常に短時間で解読されてしまいます。
オンライン攻撃によるパスワード奪取
攻撃者が特別なツールを使用すると、Wi-Fiルーターに対して高速にPINコードの入力を試行し続けることが可能です。
通常のパスワードであれば数千万年かかるような組み合わせでも、WPSのPINコードであれば数時間から数日程度で解読されてしまうリスクがあります。
一度PINコードが解読されると、本来のWi-Fiパスワード(暗号化キー)も同時に奪取されてしまうため、ネットワーク全体のセキュリティが崩壊します。
Pixie Dust攻撃(オフライン攻撃)の脅威
2014年頃に発見された「Pixie Dust攻撃」は、WPSの脆弱性をさらに悪化させました。
この攻撃手法では、ルーターが生成する乱数が不十分であることを悪用し、ルーターとの通信を数回行うだけでPINコードを推測します。
従来の総当たり攻撃とは異なり、わずか数秒から数分でWi-Fiが乗っ取られる可能性がある極めて危険な脆弱性です。
WPS機能を有効にしたままにするリスク
WPSの脆弱性が放置されていると、家庭やオフィスのネットワークに深刻な被害が及ぶ可能性があります。
具体的にどのようなリスクが想定されるのかを確認しましょう。
第三者によるWi-Fiの無断利用
攻撃者にWi-Fiへ侵入されると、インターネット回線を勝手に利用されてしまいます。
通信速度が低下するだけでなく、あなたの回線を通じて違法な書き込みや犯罪行為が行われた場合、契約者であるあなたが疑われるリスクも否定できません。
通信内容の傍受とプライバシーの侵害
同じネットワーク内に侵入者が存在する場合、暗号化されていない通信の内容を盗み見られる可能性があります。
SNSのログイン情報、閲覧しているWebサイトの履歴、家庭内のNASに保存された重要ファイルなどが流出する恐れがあります。
IoTデバイスへの不正アクセス
近年、家庭内にはスマートスピーカーやWebカメラ、スマートロックなどのIoTデバイスが普及しています。
Wi-Fiネットワークに侵入されるということは、これらのIoTデバイスの操作権限を奪われることを意味します。
室内カメラの映像を覗き見られたり、スマートロックを解除されたりといった実害に直結する恐怖があります。
WPSを使わないなら直ちに無効化すべき理由
WPSはその便利さと引き換えに、現代のセキュリティ基準では耐えられないほどの脆弱性を抱えています。
以下の理由から、特別な事情がない限りはWPSの設定をオフにすることが推奨されます。
| 理由の種類 | 詳細な内容 |
|---|---|
| 根本的な防御 | 脆弱性のある機能を物理的・論理的に閉鎖し、攻撃の窓口を失くすため。 |
| 最新規格への移行 | より安全なWPA3などの新しい認証規格はWPSに頼らなくても接続が容易。 |
| 設定の形骸化 | 多くの最新端末では、QRコードスキャンなどWPSに代わる安全な接続方法が主流。 |
特に古いルーターを長期間使い続けている場合、WPSがデフォルトで有効になっていることが多いです。
管理画面にアクセスし、「WPS有効」や「PIN方式」のチェックを外すだけで、ネットワークの安全性は劇的に向上します。
WPSに頼らない安全な接続方法
WPSを無効化した後、新しいデバイスをWi-Fiに接続する際には、より安全な方法を選択しましょう。
現代の標準的な接続方法をいくつか紹介します。
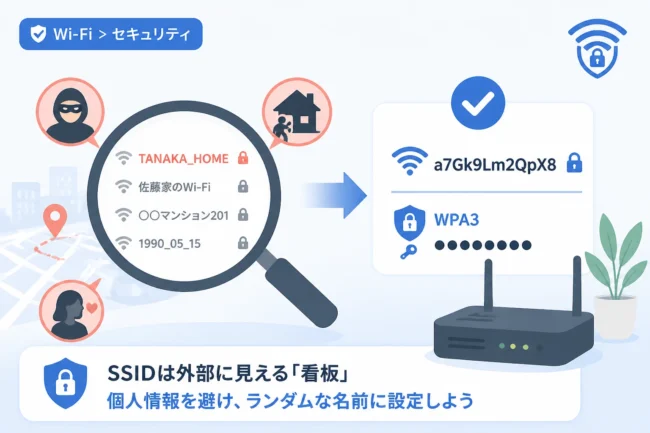
SSIDと暗号化キーの直接入力
最も基本的で確実な方法が、端末側でSSIDを選択し、ルーターに設定されたパスワードを手動で入力する方法です。
手間はかかりますが、脆弱性のある自動設定機能を利用しないため、最も安全な接続方法といえます。
QRコードによる接続
最近のWi-Fiルーターの多くは、SSIDとパスワード情報を含んだQRコードを発行する機能を備えています。
スマートフォンのカメラでQRコードを読み取るだけで、パスワードを手入力することなく安全に接続を完了できます。
これはWPSのように推測されやすいPINコードを使用しないため、利便性とセキュリティを両立させた優れた代替手段です。
Device Provisioning Protocol (DPP) / Wi-Fi Easy Connect
WPA3の普及に伴い、WPSの後継として導入が進んでいるのが「Wi-Fi Easy Connect」です。
これはQRコードなどを利用して、より強固な暗号化を用いてデバイスをネットワークに追加する仕組みです。
WPSのような脆弱性は解消されており、今後の主流となる接続方式です。
Wi-Fiネットワーク全体のセキュリティを強化するために
WPSの無効化以外にも、ホームネットワークを守るために実施すべき重要な設定があります。
以下のポイントを確認し、総合的なセキュリティ対策を施しましょう。
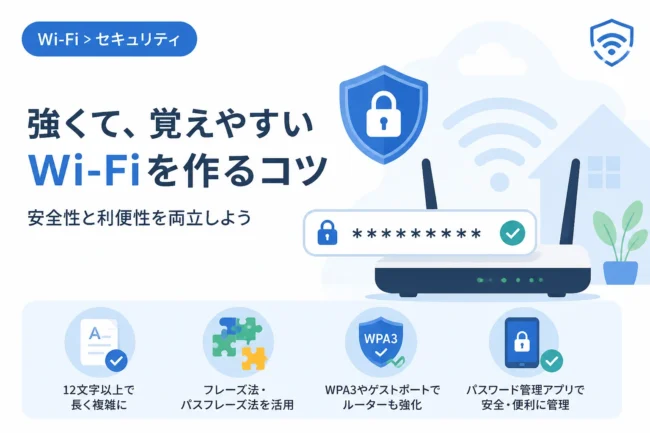
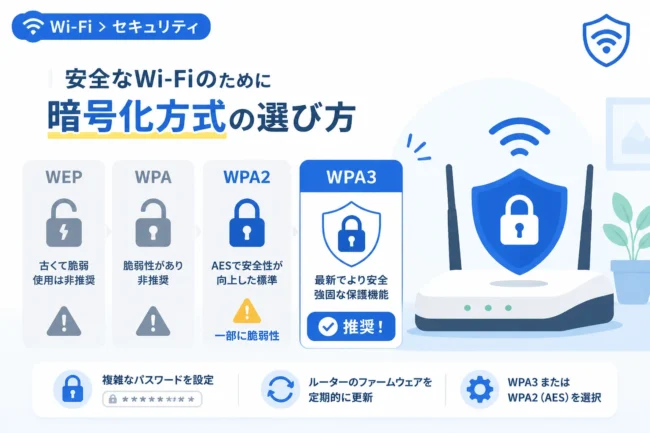
WPA3の利用
可能であれば、暗号化規格として「WPA3」を選択してください。
WPA3はWPA2で発見された脆弱性に対応しており、より強力な保護を提供します。
古い端末が混在している場合は「WPA2/WPA3-Personal」の混合モードを利用するのも一つの手段です。
強力な管理画面パスワードの設定
ルーター自体の設定を変更するための管理用パスワードが、初期設定のままになっていないか確認してください。
「admin」や「password」といった推測しやすい文字列は、真っ先に攻撃の対象となります。
複雑で長いパスワードを設定し、外部から設定を変更されないように保護しましょう。
ファームウェアの定期的なアップデート
ルーターの製造メーカーは、新たな脆弱性が発見されるたびに修正プログラム(ファームウェア)を公開します。
自動更新機能を有効にするか、定期的にメーカーの公式サイトをチェックして最新の状態に保つようにしてください。
まとめ
WPSはかつて、Wi-Fi設定を簡単にする画期的な機能として登場しました。
しかし、技術が進歩した現代においては、WPSは利便性よりもリスクが上回る「過去の遺物」となりつつあります。
特にPINコード方式の脆弱性は致命的であり、攻撃者がネットワークに侵入する絶好の入り口を与えてしまいます。
あなたのプライバシーや家庭内の安全を守るためにも、まずはルーターの設定を確認し、WPS機能が無効になっていることを確認してください。
安全で快適なインターネット環境を維持するために、正しい知識に基づいたセキュリティ対策を今すぐ実行しましょう。