株式会社時事通信フォトは、同社が運営するウェブサイトにおいて第三者による不正ログインの試行を確認したと発表しました。
この事象は4月14日の午後に検知され、一部のアカウントで不正なアクセスが行われた可能性があることが判明しています。
特に推測されやすいパスワードを設定していたユーザーが標的となった可能性が高いため、早急なセキュリティ対策の見直しが求められています。
時事通信フォトにおける不正アクセス事案の概要
今回の不正アクセスは、4月14日の午後に同社のシステム監視によって発見されました。
攻撃者は特定のアルゴリズムやリストを用いて、ウェブサイトのログイン画面に対して繰り返しログインを試みたと考えられます。
同社の調査によると、第三者が容易に推測できるパスワードを設定していたアカウントにおいて、不正ログインを許した可能性があるとのことです。
現時点では、脆弱な設定を行っていたアカウントが具体的にどれほどの規模で影響を受けたか、詳細な調査が進められています。
推測されやすいパスワードが招くリスク
不正ログインの多くは、「リスト型攻撃」や「ブルートフォース攻撃(総当たり攻撃)」と呼ばれる手法で行われます。
これらは、過去に他サイトから流出したIDとパスワードの組み合わせを試したり、単純な文字列を順番に入力したりする手法です。
「123456」や「password」といった極めて単純な文字列は、攻撃者にとって格好の標的となります。
また、ユーザー自身の誕生日や電話番号、サービス名を含むパスワードも推測が容易であるため、避けるべき設定です。
不正ログインによって発生する被害
万が一、不正ログインを許してしまった場合、個人情報の閲覧や改ざんといった深刻な被害が発生する恐れがあります。
時事通信フォトのような素材提供サイトの場合、登録情報の不正利用だけでなく、契約内容の悪用なども懸念されます。
- 登録されている氏名、住所、連絡先の流出
- サービス内での不正な購入や決済情報の悪用
- 登録済みメールアドレスを悪用したなりすましメールの送信
推奨されるセキュリティ対策
今回の事案を受け、ユーザーは自身のセキュリティ設定を速やかに見直す必要があります。
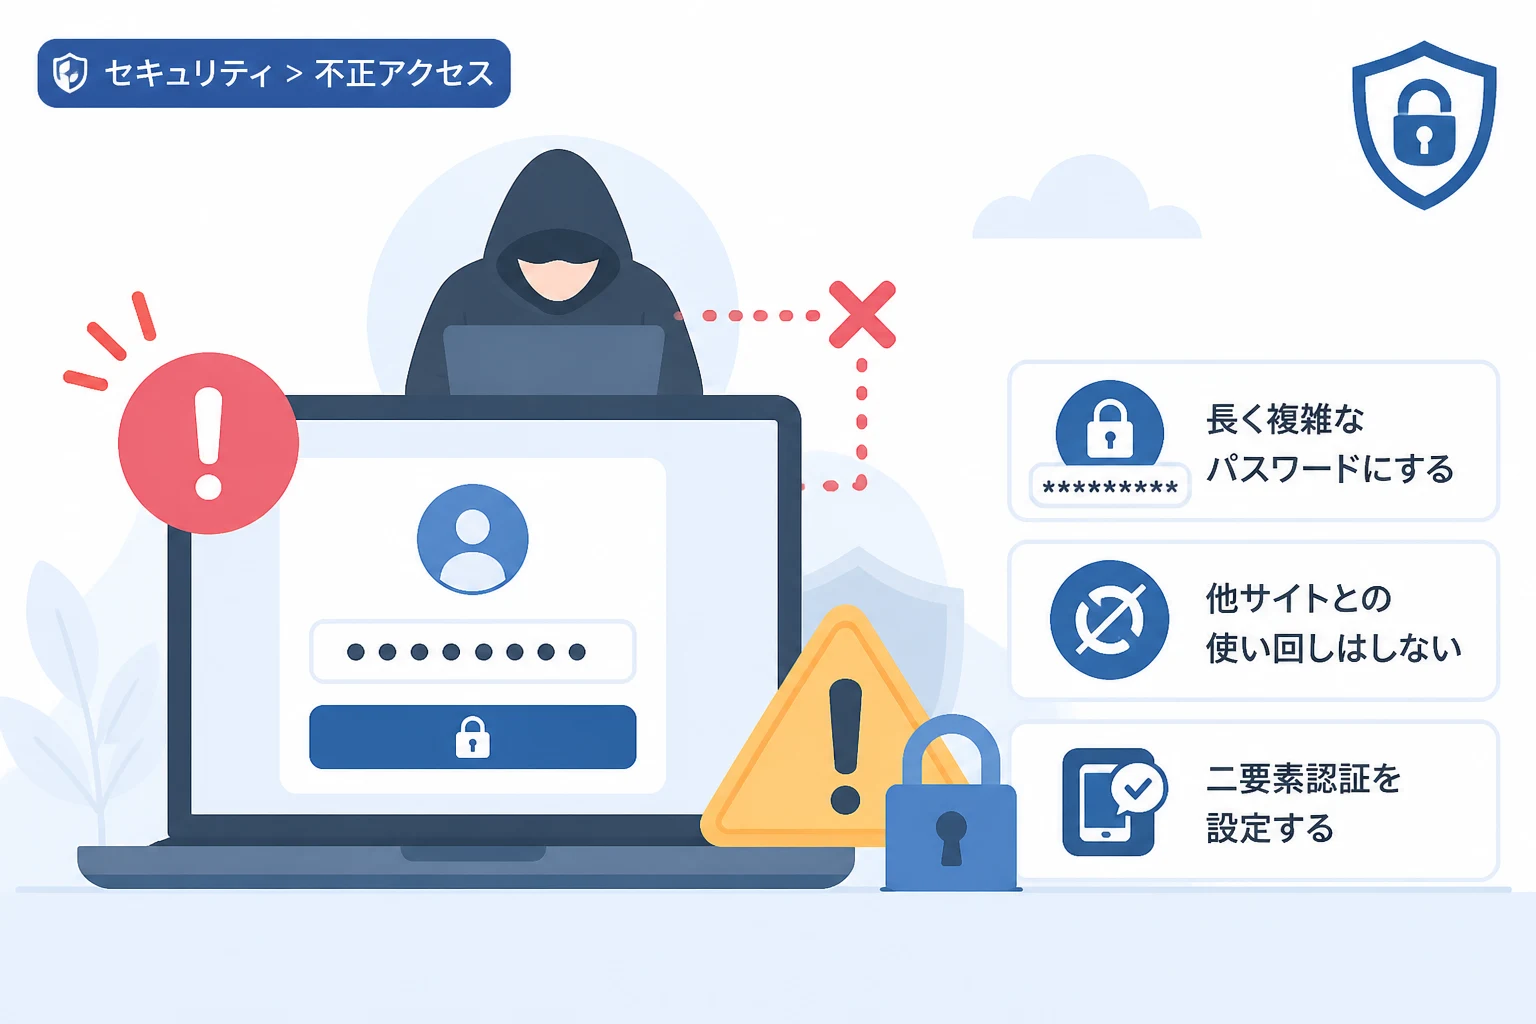
最も基本的かつ効果的な対策は、パスワードの複雑化と使い回しの禁止です。
安全なパスワードの作成方法
安全性を高めるためのパスワード構成については、以下の表を参考にしてください。
| 項目 | 推奨される内容 |
|---|---|
| 文字数 | 12文字以上を推奨(長ければ長いほど強固) |
| 文字の種類 | 英大文字、英小文字、数字、記号を混在させる |
| NG例 | 名前、生年月日、辞書に載っている一般的な単語 |
パスワード管理ツールなどを活用し、人間が記憶できないほど複雑でランダムな文字列を設定することが推奨されます。
二要素認証(2FA)の導入検討
パスワードだけでなく、スマートフォンへのSMS送信や認証アプリを用いた二要素認証(多要素認証)を導入することも極めて有効です。
これにより、万が一パスワードが漏洩した場合でも、物理的なデバイスを持つ本人以外はログインできなくなります。
多くのウェブサービスがこの機能を提供しているため、設定が可能であれば必ず有効にしておきましょう。
まとめ
今回の時事通信フォトにおける不正ログイン試行は、改めてパスワード管理の重要性を浮き彫りにしました。
ウェブサービスを利用する際は、「自分は大丈夫だろう」と過信せず、常に最新のセキュリティ対策を講じることが重要です。
推測されやすいパスワードを設定している場合は、直ちに強固なパスワードへの変更を行い、被害を未然に防ぎましょう。