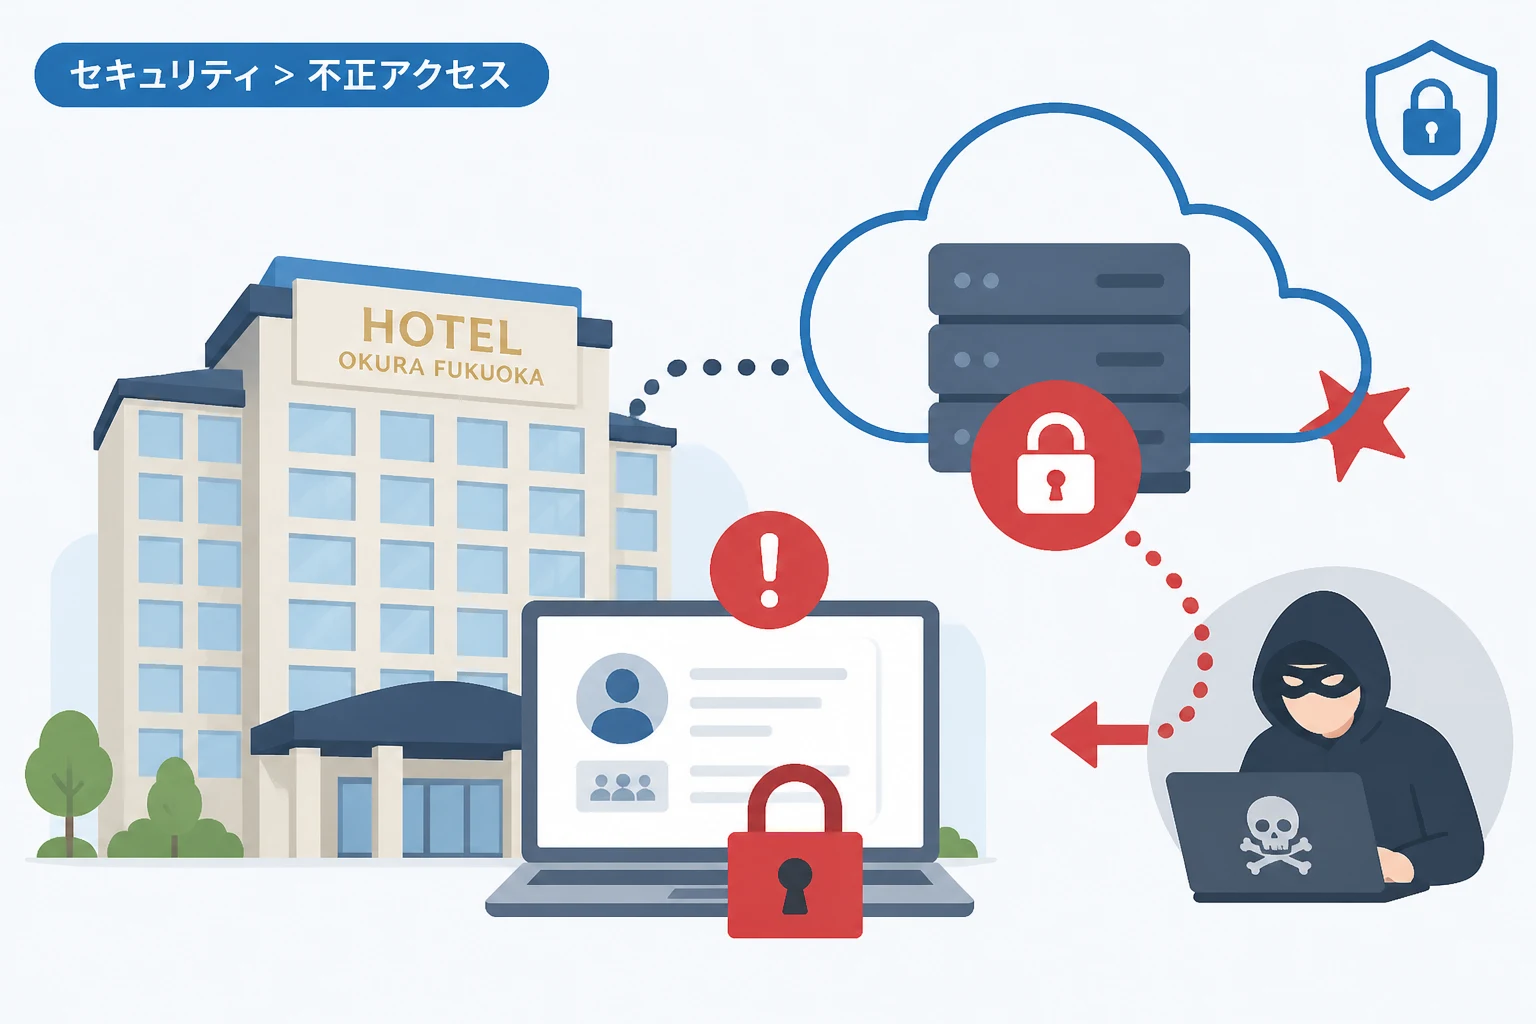
株式会社ホテルオークラ福岡は、同社の従業員情報に関わる人事管理サーバがランサムウェア攻撃を受けたと公表しました。
この事案は、外部委託先である株式会社システムニシツウが提供するクラウドシステム上のサーバで発生したものです。
第三者による不正アクセスが原因でデータの暗号化被害が生じており、現代のサプライチェーンにおけるサイバーセキュリティのリスクを改めて示しています。
本記事では、今回の被害の全容とともに、企業がクラウド環境や委託先管理で注意すべきポイントを詳しく解説します。
ホテルオークラ福岡におけるランサムウェア被害の概要
4月10日、ホテルオークラ福岡は自社の人事関係業務に使用していたサーバが、第三者による不正アクセスを受けたことを明らかにしました。
被害を受けたサーバは、株式会社システムニシツウがクラウドシステム上に構築・運用していた環境です。
攻撃者はこのサーバに侵入し、ランサムウェアを用いて内部のデータを暗号化したことが判明しています。
暗号化されたデータには、同社の従業員に関する個人情報が含まれており、情報の流出や業務への影響が懸念される状況です。
ホテルオークラ福岡は、事象の発覚後直ちにシステムの利用を停止し、専門機関と連携して被害状況の調査を開始しました。
被害が発生した環境と状況
今回の被害状況をまとめると、以下の表のようになります。
| 項目 | 詳細内容 |
|---|---|
| 被害対象 | 人事関係業務を管理するクラウドサーバ |
| 攻撃手法 | 第三者による不正アクセスおよびランサムウェア感染 |
| 委託先企業 | 株式会社システムニシツウ |
| 影響範囲 | 従業員情報の暗号化(流出の有無は調査中) |
このように、自社で直接管理しているサーバではなく、委託先が管理するクラウド環境が狙われた点が今回の大きな特徴です。
委託先クラウド環境を狙う「サプライチェーン攻撃」の脅威
近年、自社のセキュリティが強固であっても、業務を委託している外部パートナーを足がかりに侵入される「サプライチェーン攻撃」が増加しています。
今回のケースでは、ホテルオークラ福岡が直接システムを運用していたわけではなく、委託先のシステムニシツウが構築した環境が被害に遭いました。
攻撃者は、ターゲット企業と直接つながりのある「信頼されたネットワーク」や「委託先の脆弱性」を巧みに悪用します。
クラウドシステムは利便性が高い一方で、適切な設定や管理が行われていないと、外部からの侵入経路になりやすい側面があります。
特に、特権IDの管理不足や古いソフトウェアの放置が、不正アクセスの直接的な引き金となるケースが後を絶ちません。
企業が直面するランサムウェア攻撃の現状
ランサムウェア攻撃は、単にデータを暗号化して身代金を要求するだけでなく、盗み出した情報を公開すると脅す「多重脅迫」へと進化しています。
今回のような人事情報の流出は、従業員のプライバシーを侵害するだけでなく、企業に対する社会的信頼を著しく失墜させるリスクを孕んでいます。
また、システムの復旧には多大な時間と費用が必要となり、日常的な業務運営に深刻な停滞を招くことになります。
一度暗号化されたデータの復元は、バックアップが適切に運用されていない限り、極めて困難であると言わざるを得ません。
多くの企業がクラウド移行を加速させる中で、「クラウド=安全」という過信が、最大のセキュリティホールとなりつつあります。
被害を防ぐために必要なセキュリティ対策
委託先を含めたシステム環境において、ランサムウェア被害を最小限に抑えるためには、多層的な防御策が不可欠です。
まずは、外部からアクセス可能なすべての入り口に対して、多要素認証(MFA)を導入することが最も基本的な対策となります。
IDとパスワードだけの認証では、リスト攻撃やブルートフォース攻撃による不正アクセスを防ぎきることができないからです。
次に、委託先企業との契約において、セキュリティ基準の遵守状況を定期的に監査する仕組みを構築することが求められます。
「どのようなセキュリティ設定がなされているか」を可視化し、リスクを共同で管理する姿勢が重要です。
また、万が一の感染に備え、ネットワークから切り離されたオフラインバックアップや、変更不可能な(イミュータブル)ストレージの活用を検討してください。
エンドポイント対策としては、不審な挙動をリアルタイムで検知・遮断できるEDR(Endpoint Detection and Response)の導入が効果的です。
クラウド運用における責任共有モデルの理解
クラウドを利用する際は、クラウド事業者と利用者のどちらがどの範囲のセキュリティを担うかという「責任共有モデル」を正しく理解しなければなりません。
OSやアプリケーション、データの管理責任は基本的に利用者(または構築を請け負った委託先)側にあります。
インフラがクラウドであっても、論理的なアクセス制御や脆弱性管理はユーザー側の責任であることを忘れてはなりません。
まとめ
ホテルオークラ福岡の人事管理サーバが受けたランサムウェア攻撃は、委託先のクラウド環境が起点となった深刻な事案です。
自社のセキュリティ対策を強化するだけでは不十分であり、委託先を含めたエコシステム全体の安全性を確保することが、現代の企業経営には不可欠です。
不正アクセスを防ぐための厳格な認証管理と、被害を前提とした迅速な復旧体制の整備が、今まさにすべての企業に求められています。
今回の教訓を自社のリスク管理に活かし、外部サービス利用時におけるセキュリティ基準の再点検を早急に行うことを推奨します。