オーミケンシ株式会社が、2025年3月に発生したサイバー攻撃によるシステム障害の続報を公表しました。
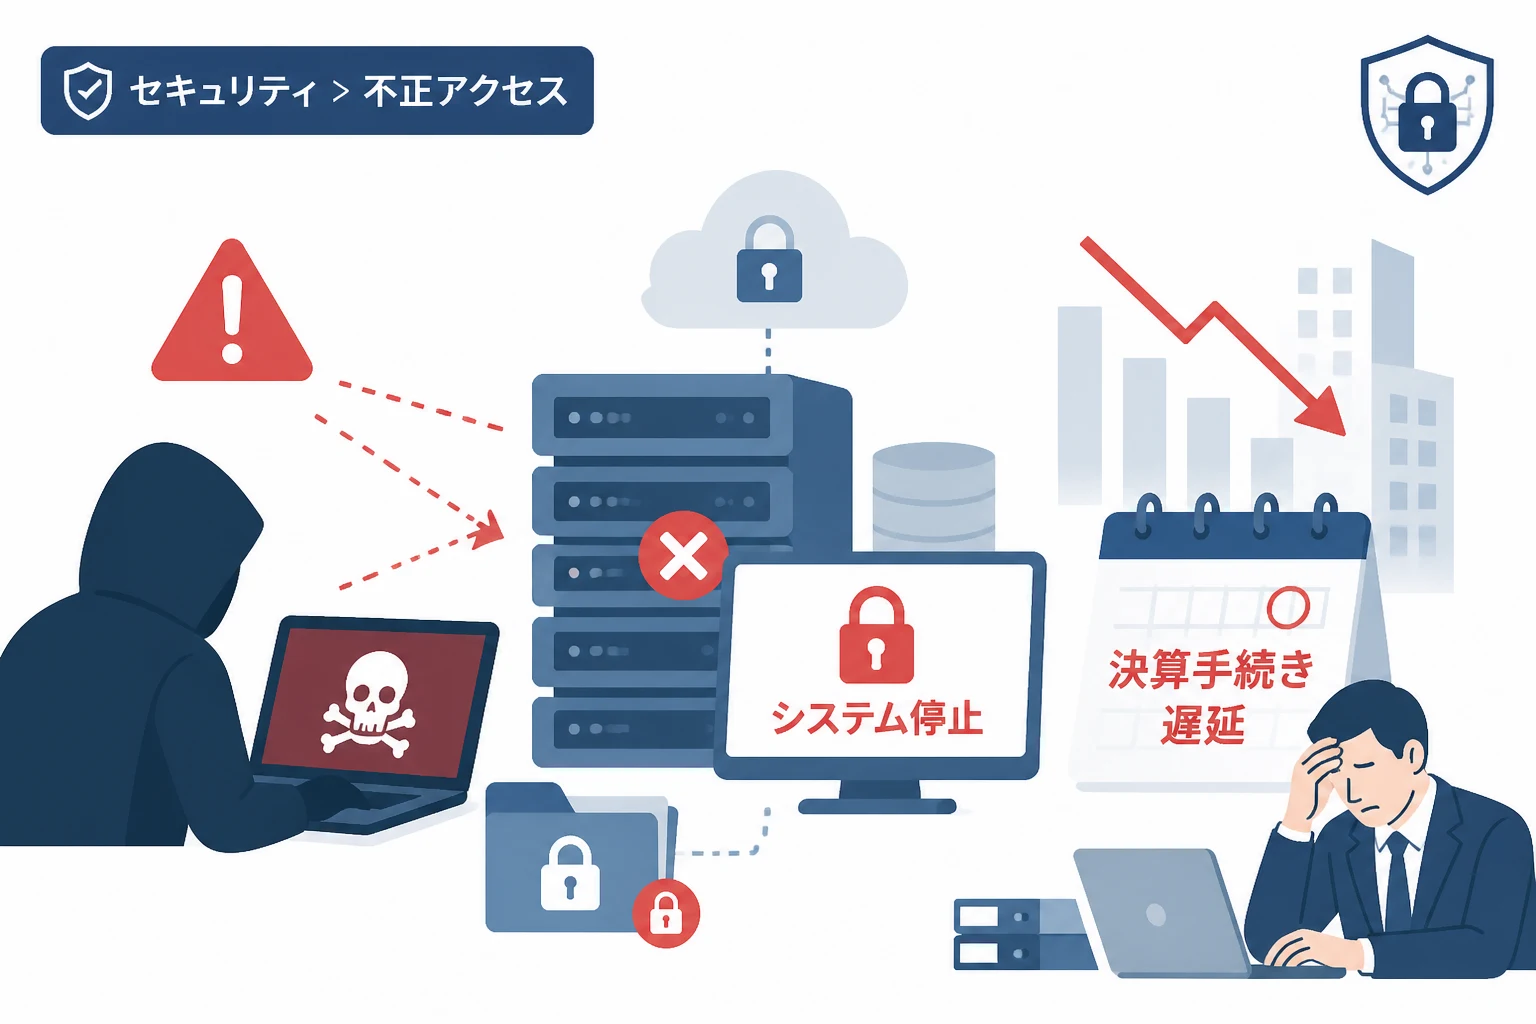
今回の事案では、外部からの不正アクセスによって基幹システムが停止し、事業継続に大きな影響が出ています。
特に注目すべきは、この障害によって決算手続きに遅延が生じているという点です。
企業にとって極めて重要な財務報告プロセスが停滞する事態となり、サイバー攻撃の脅威が事務レベルの被害に留まらないことを示しています。
本記事では、公表された情報を基に、被害の状況や今後の影響について詳しく見ていきましょう。
サイバー攻撃の発生経緯と現在の状況
オーミケンシの発表によると、不正アクセスの端緒は3月16日の深夜に確認されました。
外部の第三者による不正な侵入を受け、社内の基幹システムが停止する事態に陥りました。
さらに、サーバおよびファイルサーバに保存されていた各種ファイルが暗号化されるという深刻な被害が確認されています。
この「ファイルの暗号化」という特徴から、今回の攻撃がランサムウェアを用いたものである可能性が極めて高いと推測されます。
事態を重く見た同社は、被害の拡大を防ぐために社内ネットワークおよびインターネット回線を即座に切断する措置を講じました。
現在は外部の専門機関にフォレンジック調査を依頼し、不正アクセスの経路や漏洩した情報の有無について詳細な調査を進めています。
発生した被害のタイムライン
今回の事案に関する主な経過を以下の表にまとめました。
| 日付 | 主な出来事と対応状況 |
|---|---|
| 3月16日 | 深夜、外部の第三者による不正アクセスが発生。 |
| 3月23日 | サイバー攻撃によるシステム障害の発生を第一報として公表。 |
| 4月13日 | 被害状況の続報および決算手続きの遅延について公表。 |
決算手続きの遅延が企業に与える深刻な影響
今回のインシデントにおいて、最も深刻な影響の一つが決算業務への支障です。
基幹システムが停止したことにより、会計データの抽出や集計、照合作業が物理的に不可能な状況となりました。
上場企業にとって、正確な決算数値を適時に開示することは投資家に対する法的な義務でもあります。
しかし、今回のようなサイバー攻撃によりデータが破壊・暗号化されると、決算スケジュールの維持が困難になります。
決算発表の延期は、市場からの信頼低下や株価への悪影響を及ぼすリスクを孕んでいます。
オーミケンシは現在、手作業による代替手段も含めて業務の復旧を急いでいますが、完全な正常化には時間を要する見込みです。
製造業におけるサイバー攻撃の典型的な手口
近年、製造業をターゲットにしたサイバー攻撃が急増しています。
攻撃者は、標的とした企業の脆弱なネットワーク機器やVPN装置を突破口に侵入を試みます。
ひとたび侵入に成功すると、ネットワーク内を横展開(ラテラルムーブメント)し、権限を奪取しながら重要サーバへと迫ります。
最終的に、基幹システムやバックアップデータを暗号化し、業務を人質に取る手法が一般的です。
オーミケンシの事例でも、ネットワーク機器を経由した不正アクセスがあったと想定されており、フォレンジック調査の焦点となっています。
また、ファイルの暗号化だけでなく、機密情報を窃取した上で「公開されたくなければ身代金を支払え」と要求する二重恐喝も増えています。
フォレンジック調査の重要性
システム障害が発生した際、単にOSを再インストールするだけでは再発を防ぐことができません。
フォレンジック調査は、攻撃者がどのような足跡を残したのか、どのデータに触れたのかをデジタル証拠として抽出する作業です。
専門家による調査を通じて、脆弱性の根本原因を特定することが、強固なセキュリティ環境の再構築には不可欠となります。
企業が取るべき再発防止策とセキュリティ強化
今回の事案は、どの企業にとっても他人事ではない教訓を含んでいます。
まず、ネットワークの境界防御だけに頼るのではなく、「侵入されることを前提とした防御策」が必要です。
具体的には、エンドポイントでの検知と対応を行うEDR(Endpoint Detection and Response)の導入が推奨されます。
また、バックアップデータが攻撃者によって削除や暗号化をされないよう、オフライン環境への保存や不変ストレージの活用も検討すべきです。
さらに、定期的な脆弱性診断を行い、VPN機器などのファームウェアを常に最新の状態に保つことも基本的な対策となります。
従業員への教育とインシデント対応訓練
技術的な対策と並行して、従業員のセキュリティ意識を高める教育も欠かせません。
不審なメールを開かないといった基本的なルールから、異常を感じた際の迅速な報告フローの構築が求められます。
また、万が一の事態を想定した「インシデント対応計画(IRP)」を策定し、模擬訓練を実施しておくことが、被害の最小化に繋がります。
まとめ
オーミケンシへのサイバー攻撃は、基幹システムの停止から決算手続きの遅延という、企業の根幹を揺るがす事態にまで発展しました。
サイバー攻撃は単なるIT部門の問題ではなく、経営継続そのものを脅かす最大級のリスクであると再認識する必要があります。
今回の事案による詳細な調査結果や、今後の復旧状況については、引き続き同社からの公式発表を注視していく必要があります。
企業は、自社の資産を守るために最新の脅威動向を把握し、多層的な防御体制を構築することが急務と言えるでしょう。