ビジネスコミュニケーションツールとして広く普及しているChatworkにおいて、アカウントの乗っ取り被害が発生しました。
みらいく社会保険労務士法人は、同法人が利用するアカウントが第三者による不正アクセスを受け、心当たりのない請求メッセージが送信されたことを公表しています。
今回の事案は、ビジネスチャットの信頼性を逆手に取った悪質ななりすまし行為であり、多くの企業にとって警戒すべき事例といえます。
本記事では、事件の概要とともに、同様の被害を防ぐためのセキュリティ対策について解説します。
不正アクセスの概要と被害状況
2024年4月13日、みらいく社会保険労務士法人は、自社で運用しているChatworkアカウントに第三者が不正にログインしたことを確認しました。
同日の午前11時頃、当該アカウントから外部のコンタクト先へ向けて、身に覚えのない請求に関するメッセージが送信されていることが判明しました。
これは攻撃者が正当な利用者を装ってアカウントを操作し、偽の情報を拡散させたことによるものです。
社労士法人のような高い公共性と信頼性が求められる組織のアカウントが狙われた点は、非常に深刻なセキュリティ事案であると捉えるべきでしょう。
ビジネスチャット乗っ取りがもたらすリスク
Chatworkなどのビジネスチャットツールが乗っ取られた場合、単なる情報漏洩にとどまらない多大な被害が生じる可能性があります。
攻撃者は正規のユーザーになりすましてメッセージを送信するため、受信側が疑いを持たずに指示に従ってしまうリスクが極めて高いのが特徴です。
今回のように不正な請求が行われた場合、取引先などが金銭的な被害に直結する恐れがあります。
また、過去のチャット履歴や添付ファイルを閲覧されることで、機密情報や顧客データが流出する二次被害も懸念されます。
組織としての信用失墜は避けられず、復旧までには多大なコストと時間を要することになります。
アカウントを保護するためのセキュリティ対策
不正アクセスによる被害を最小限に抑えるためには、多層的なセキュリティ対策を講じることが重要です。
以下の表に、ビジネスアカウントを運用する上で推奨される主な対策をまとめました。
| 対策項目 | 具体的な対策内容 |
|---|---|
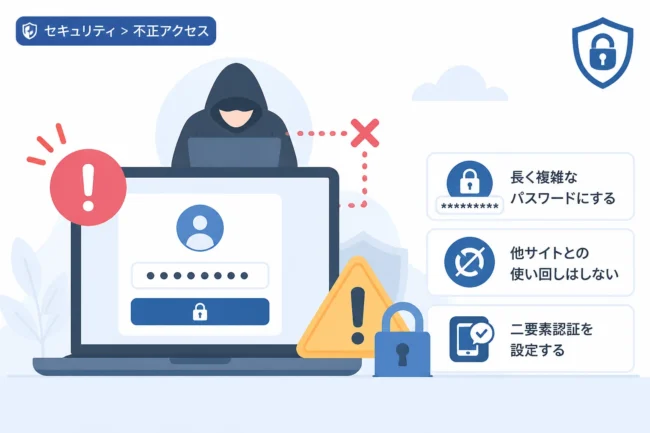
| 二段階認証の有効化 | IDとパスワードに加え、スマホアプリ等での追加認証を必須にします。 |
| 複雑なパスワードの設定 | 推測されにくい文字列を使用し、他サービスとの使い回しを厳禁とします。 |
| 定期的なログ確認 | 不審なログイン履歴がないか、管理画面から定期的にチェックを行います。 |
特に二段階認証(2FA)の設定は、万が一パスワードが漏洩してしまった際でも不正ログインを阻止できるため、最も効果的な防御策の一つです。
また、従業員に対して「チャットツールでの急な請求依頼には注意する」といったリテラシー教育を行うことも不可欠です。
まとめ
社労士法人のアカウント乗っ取り事件は、ビジネスツールの利便性の裏にあるリスクを改めて浮き彫りにしました。
一度アカウントが奪われると、組織の信用を悪用した詐欺行為に加担させられるという非常に危険な状況を招きます。
管理者は定期的なセキュリティ設定の見直しを行い、不正アクセスを許さない運用体制を構築することが求められます。
適切な認証設定と日々の警戒を怠らず、安全なコミュニケーション環境を維持していきましょう。