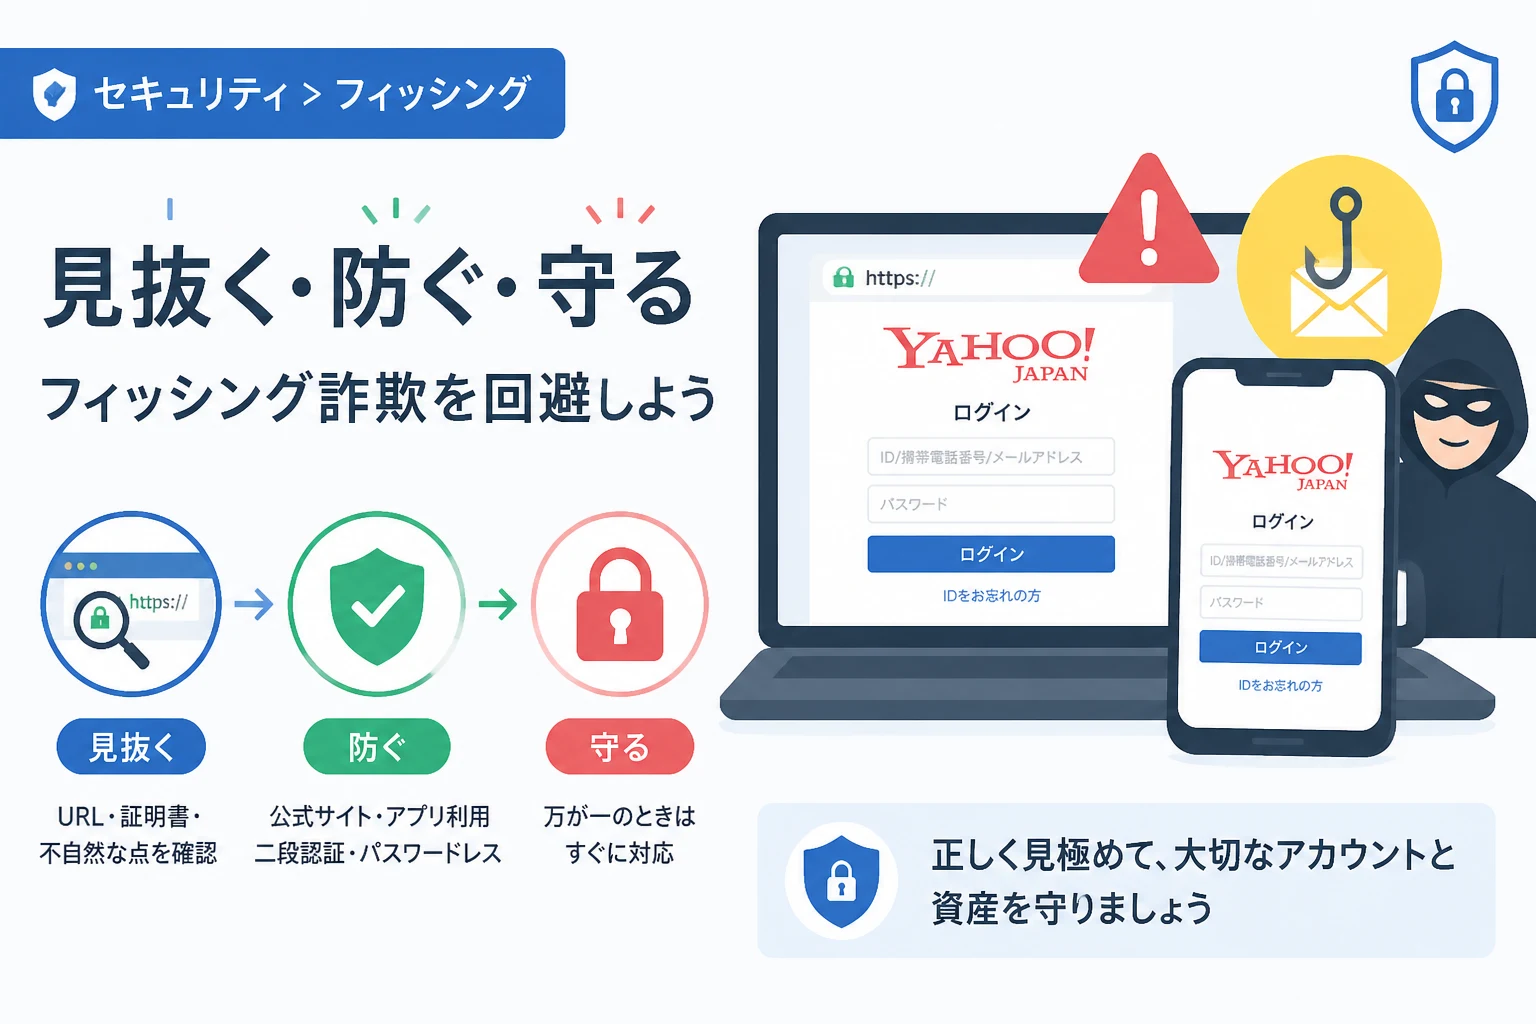
私たちの日常生活において、Yahoo! JAPANは検索エンジンやニュース、メール、ネットショッピング、そして電子決済サービスなど、欠かせないプラットフォームとなっています。
その利便性の高さゆえに、多くのユーザーが保有している「Yahoo! JAPAN ID」は、サイバー犯罪者にとって極めて価値の高い標的です。
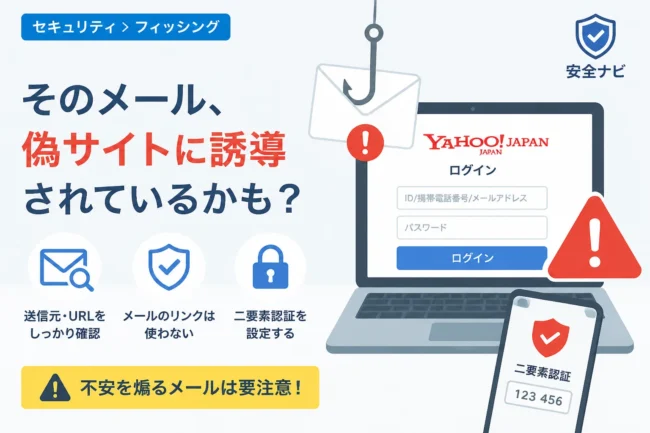
近年、Yahoo! JAPANを装った巧妙なフィッシング詐欺が増加しており、本物と見分けがつかないほど精巧な偽ログインページが悪用されています。
一度ログイン情報を盗まれてしまうと、登録している個人情報やクレジットカード情報の漏洩、さらには不正決済といった甚大な被害を招く恐れがあります。
本記事では、セキュリティ担当者や一般ユーザーが知っておくべき「Yahoo! JAPAN IDの偽ログインページの見分け方」と、最新のフィッシング対策について詳しく解説します。
なぜYahoo! JAPAN IDが狙われるのか
Yahoo! JAPAN IDがフィッシング詐欺の主要なターゲットになる最大の理由は、一つのIDで利用できるサービスの幅が非常に広いためです。
Yahoo!ショッピングやヤフオク!などのコマースサービスには、多くのユーザーがクレジットカード情報や住所を登録しています。
また、PayPayとの連携が進んでいることから、IDを乗っ取られることで直接的な金銭的被害に繋がるリスクが非常に高くなっています。
攻撃者は、盗み出したIDとパスワードをリスト化し、他のWebサイトでの不正ログインを試みる「パスワードリスト攻撃」にも利用します。
このように、一つのIDが持つ価値が年々高まっていることが、フィッシングサイトが絶えない背景にあります。
偽ログインページを見分けるための最重要チェックポイント
フィッシングサイトは、見た目だけでは本物と区別がつかないほどデザインを模倣しています。
しかし、技術的な側面や細かい仕様を確認することで、偽物であることを見抜くことが可能です。
URL(ドメイン名)を必ず確認する
偽サイトを見分けるための最も確実な方法は、ブラウザののアドレスバーに表示されているURL(ドメイン名)を隅々まで確認することです。
Yahoo! JAPANの正規のログインページのURLは、原則として https://login.yahoo.co.jp/ で始まります。
攻撃者は、この正規ドメインに似せた紛らわしいドメインを使用することが一般的です。
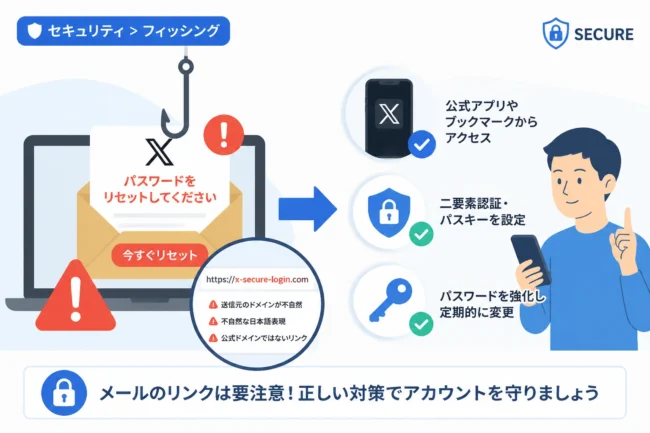
例えば、login.yahoo-co-jp.example.com や yahoo-security.jp、あるいは login.yaho0.co.jp(「o」が数字の「0」になっている)といった具合です。
このように、ドメインの構成を巧妙に入れ替えたり、一文字だけ変えたりする手法は常套手段です。
モバイル端末で見ている場合、アドレスバーが隠れていたり、短縮されて表示されていたりすることがあるため、タップして全ドメインを表示させる癖をつけましょう。
SSL/TLS証明書の確認
「鍵マークがついているから安全」という認識は、現代のフィッシング対策においては不十分です。
現在、多くのフィッシングサイトも無料の証明書(Let’s Encryptなど)を利用して、通信を暗号化(HTTPS化)しています。
しかし、証明書の発行先情報を確認することで、偽装を見抜ける場合があります。
正規のYahoo! JAPANサイトであれば、証明書の発行先は LY Corporation(旧LINEヤフー株式会社)となっています。
もし証明書の発行先が個人名であったり、無関係な組織名であったりする場合は、そのサイトは間違いなく偽物です。
サイト内の挙動や日本語の不自然さ
偽サイトはログイン画面のみを精巧に作っており、他のリンク先が機能していないことがよくあります。
例えば、「利用規約」や「プライバシーポリシー」、「ヘルプ」などのリンクをクリックしても、同じページがリロードされるだけだったり、エラーが表示されたりすることがあります。
また、ボタンのフォントが不自然に太かったり、日本語の文法に違和感があったりする場合も要注意です。
「お客様ののアカウントは異常があります」「24時間以内に更新してください」といった、不安を煽るような不自然な言い回しは、海外の攻撃者が作成したサイトによく見られる特徴です。
フィッシング詐欺に誘導する「入り口」のパターン
偽サイトにたどり着く前には、必ず何らかの「誘導」が存在します。
その入り口を知っておくことで、怪しいサイトにアクセスするリスクを未然に防ぐことができます。
緊急性を装うメールやSMS
最も多いパターンは、メールやSMS(ショートメッセージ)を使った誘導です。
「不正アクセスの可能性があるため、ログインして確認してください」「お支払い方法に問題があります」「アカウントを一時制限しました」といった内容で受信者を焦らせます。
こうしたメッセージに含まれるURLを不用意にクリックしてはいけません。
Yahoo! JAPANからの公式な連絡であっても、メッセージ内のリンクは使わずに、ブラウザのブックマークや公式アプリからアクセスするのが鉄則です。
検索広告に紛れ込む偽サイト
検索エンジンで「Yahoo ログイン」と検索した際に、広告枠(スポンサー枠)に偽サイトが表示される事例も報告されています。
検索結果のトップに表示されているからといって、必ずしも安全なサイトであるとは限りません。
広告のURL表記が公式サイトのものであるか、クリックする前に一瞬立ち止まって確認することが重要です。
正規サイトと偽サイトの比較一覧
以下の表は、正規のYahoo! JAPANログインページと一般的な偽サイトの特徴を比較したものです。
| 比較項目 | 正規サイト | 偽サイト(フィッシングサイト) |
|---|---|---|
| ドメイン名 | yahoo.co.jp を含む正確なドメイン | yahoo-info.com, yaho0.jp など類似ドメイン |
| SSL証明書の主体 | LY Corporation | 不明な組織、または個人名 |
| サイト内リンク | すべてのリンクが正しく機能する | リンク切れが多い、またはトップへ戻るだけ |
| 誘導メッセージ | 具体的で丁寧な案内 | 不安を煽る、緊急性を強調する不自然な日本語 |
被害を防ぐための最新のセキュリティ設定
見分け方を学ぶことも大切ですが、万が一偽サイトにアクセスしてしまっても被害を防げる「仕組み」を導入しておくことが最も効果的です。
パスワードを使わないログイン設定
Yahoo! JAPANでは、パスワードを使わずにスマートフォンへの通知やSMS認証を利用してログインする「パスワードレス」設定を推奨しています。
パスワード自体を設定しない、あるいは無効化しておくことで、攻撃者がフィッシングサイトでパスワードを盗み出すこと自体を不可能にします。
現在、最も強力なフィッシング対策の一つです。
ワンタイムパスワード(二段階認証)の導入
パスワードを継続して使用する場合は、必ず二段階認証を設定してください。
ログインの際に、パスワードに加えてスマートフォンに送られる一度限りのコードが必要になるため、IDとパスワードが漏洩しても不正ログインを食い止めることができます。
ログインアラート機能の活用
普段使っていないブラウザや新しい端末からログインがあった際に、メールで通知を受け取れる設定にしましょう。
もし自分が操作していないタイミングで通知が届いた場合、すぐに不正ログインを察知し、パスワード変更などの対応を取ることができます。
もし偽サイトに情報を入力してしまったら
万が一、偽のログインページで情報を入力してしまった場合は、一分一秒を争う対応が必要です。
まず最初に行うべきことは、本物のYahoo! JAPAN公式サイトからパスワードを変更することです。
攻撃者がログインする前にパスワードを変更できれば、被害を未然に防げる可能性があります。
次に、同じパスワードを使い回している他のWebサービス(Amazon、楽天、SNSなど)のパスワードも全て変更してください。
クレジットカード情報を入力してしまった場合は、速やかにカード会社に連絡し、カードの利用停止手続きを行いましょう。
最後に、Yahoo! JAPANのヘルプページを通じて、フィッシング被害に遭った旨を報告し、指示を仰いでください。
まとめ
Yahoo! JAPAN IDの偽ログインページは、年々巧妙化しており、一見しただけではプロでも判断を誤ることがあります。
しかし、アドレスバーのURL確認を徹底し、不自然なメール誘導に警戒することで、その多くを回避することが可能です。
最も重要なのは、個人の注意だけに頼るのではなく、パスワードレス設定や二段階認証といった「システムによる保護」を組み合わせることです。
「自分だけは大丈夫」と思わず、今一度ご自身のアカウント設定を見直し、安全なインターネットライフを送りましょう。
日頃からの小さな意識の積み重ねが、あなたの大切な個人情報と資産を守るための最強の盾となります。