パロアルトネットワークス株式会社は、国内の民間企業および公共機関を対象とした最新のサイバーセキュリティ投資動向調査の結果を公開しました。
今回の調査は、セキュリティに関する意思決定権を持つ752名を対象に実施されたもので、日本の組織が直面している課題と投資の方向性が浮き彫りになっています。
現在、多くの企業が深刻なサイバー攻撃の脅威にさらされており、それに対抗するための投資額も年々増加の一途をたどっています。
特に、IT予算全体に占めるセキュリティ予算の割合が顕著に増加している点は、経営層がセキュリティを最重要課題の一つとして認識し始めた証拠と言えるでしょう。
本記事では、公開された調査結果をもとに、現在のインシデント被害の実態や、今後のセキュリティ投資における「質」への転換について詳しく見ていきます。
深刻化するランサムウェアの被害実態
調査結果によると、2025年にサイバー攻撃の被害を経験した組織は全体の55%に達しており、半数以上の組織が何らかの攻撃を受けています。
その中でも、特に甚大な被害をもたらしているのが、データを暗号化して身代金を要求するランサムウェア攻撃です。
攻撃を受けた組織のうち、45%がこのランサムウェア被害を経験しており、ビジネスの継続性に大きな打撃を与えています。
インシデント発生による事業の停滞期間は、全体平均で44日間となっていますが、ランサムウェア被害に限るとその期間はさらに長期化します。
ランサムウェアによる事業停滞期間は平均で54日間に及び、非身代金要求型の攻撃と比較して約1.5倍の時間を要していることが判明しました。
また、経済的な影響額についても、無視できないほど巨額な数字が報告されています。
全体平均の被害額は約3億9,594万円であるのに対し、ランサムウェア被害の場合は約6億3,509万円にまで跳ね上がります。
これは攻撃を受けていない組織の被害額と比較すると約2.2倍に相当し、一回の攻撃が企業の経営基盤を揺るがすほどのインパクトを持っていることを示しています。
| 項目 | 全体平均 | ランサムウェア被害 | 非ランサムウェア被害 |
|---|---|---|---|
| 平均事業停滞期間 | 44日間 | 54日間 | 37日間 |
| 経済的影響額 | 3億9,594万円 | 6億3,509万円 | 2億9,008万円 |
セキュリティ投資は「量」から「質」へ
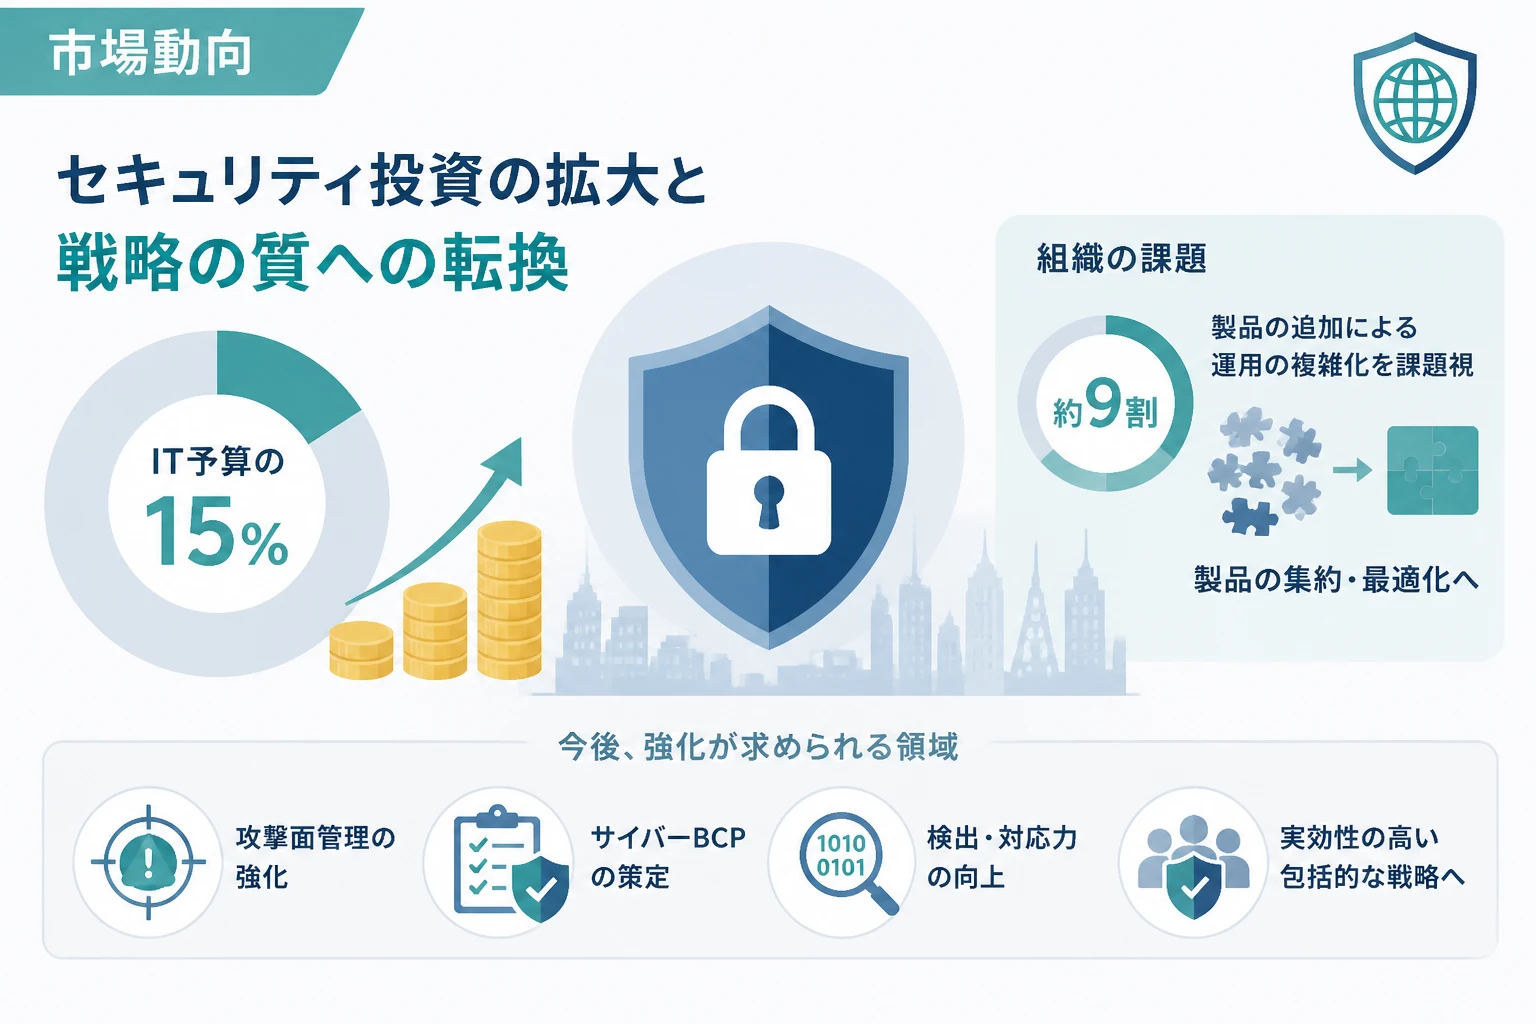
サイバー攻撃の高度化に伴い、国内組織のセキュリティ投資は着実に増加しており、現在はIT投資全体の15%を占めるまでになっています。
さらに、回答した組織の75%が次年度のセキュリティ予算を増額する予定であると回答しており、投資意欲は依然として高い状態が続いています。
しかし、単に予算を増やすだけでなく、投資の「中身」についても大きな変化が起きようとしています。
これまでは、新しい脅威が現れるたびに個別の対策製品を追加する「ポイントソリューション」の導入が一般的でした。
その結果、多くの組織でセキュリティベンダーや製品が乱立し、運用が複雑化するという課題に直面しています。
今回の調査では、全体の88%という圧倒的多数の組織が「セキュリティベンダー・製品の集約と最適化」の必要性を感じていることが明らかになりました。
前年の調査ではこの数値が55%であったことを踏まえると、わずか一年で「製品の集約」に対する意識が急速に高まったことが分かります。
多くの組織が、運用の負荷を軽減しながら実効性を高めるために、プラットフォーム化による統合的な管理を求めています。
パロアルトネットワークスの染谷征良氏は、この状況をセキュリティ投資の意識がコストの最適化と実効性向上を両立させる「質」の時代へ移行していると分析しています。
今後の強化ポイントと手薄な対策領域
2026年度に向けた具体的な強化ポイントとしては、ネットワークセキュリティの継続的な重視(62%)が最も多く挙げられています。
次いで、サイバー攻撃の検出力強化(54%)や、内部不正の検出力強化(43%)といった、インシデントを早期に察知するための施策が優先されています。
一方で、今回の調査では日本の組織における「対策の死角」についても指摘がなされています。
現在重視されているのは、ネットワークセキュリティや監視といった「防御・検出」のフェーズ、および従業員の意識向上といった組織的対策です。
しかし、攻撃の起点となる資産を管理するアタックサーフェスマネジメント(ASM)などの対策は、まだ優先度が低い傾向にあります。
攻撃を未然に防ぐための「攻撃面の削減」や、実際に被害が発生した際の「サイバーBCPの策定」「インシデント対応演習」といった実効性の高い施策が手薄である点は懸念材料です。
これらはいわば「有事の際」のレジリエンスを高めるための重要な要素であり、今後の投資においてバランスの見直しが求められるでしょう。
技術的な防御を固めるだけでなく、攻撃者の視点に立った事前のリスク管理や、被害を最小限に抑えるための体制構築が、真に「質」の高いセキュリティを実現する鍵となります。
優先される対策と今後の課題
- 重視されている対策:ネットワークセキュリティ、セキュリティ監視、経営層・従業員の教育(アウェアネス向上)。
- 今後強化すべき対策:アタックサーフェスマネジメント、アクセス制御(ゼロトラスト)、サイバーBCPの策定。
- 運用の課題:製品の乱立による複雑化を解消するためのベンダー集約。
まとめ
今回の調査結果から、日本の組織においてセキュリティ投資がIT予算の15%にまで拡大し、経営における重要性が極めて高まっていることが示されました。
ランサムウェア攻撃による甚大な経済的損失や事業停滞のリスクを背景に、多くの組織が予算の増額を計画しています。
しかし、これまでの場当たり的な製品導入は運用の複雑さを招いており、約9割の組織がベンダーの集約・統合を急務と考えている現状があります。
今後は、投資の規模を拡大するだけでなく、導入したソリューションをいかに効率よく運用し、実効性を高めるかという「質の向上」が問われることになるでしょう。
攻撃面の削減やインシデント対応の強化といった、まだ対策が不十分な領域にも目を向け、包括的なセキュリティ戦略を構築することが重要です。
自社の現状を再確認し、最新のトレンドに合わせた投資計画の最適化を検討してみてはいかがでしょうか。