Windows Defender(Windows セキュリティ)は、Windows OSに標準搭載されている非常に強力なアンチウイルス機能です。
近年ではその性能が大幅に向上しており、有料のセキュリティソフトに匹敵する検知率を誇っています。
しかし、その高い検知能力がゆえに、安全なファイルやプログラムを脅威とみなしてしまう「誤検知(フォールスポジティブ)」が発生するケースも少なくありません。
仕事で必要なツールが突然起動しなくなったり、ダウンロードしたはずのファイルが自動的に削除されたりすると、業務の効率が大きく低下してしまいます。
この記事では、Windows Defenderによる誤検知が発生した際の具体的な対処法について、隔離ファイルの復元から除外設定の手順まで詳しく解説します。
Windows Defenderの誤検知(フォールスポジティブ)とは
誤検知とは、本来であれば無害なファイル、フォルダ、または通信プロセスを、セキュリティソフトが「悪意がある」と誤って判断してしまう現象を指します。
Windows Defenderは常に最新の脅威に対応するため、リアルタイム保護機能を用いてシステムを監視しています。
この監視プロセスにおいて、「定義ファイル(シグネチャ)」との合致や、「振る舞い検知(ヒューリスティック)」という仕組みが働きます。
新しいソフトウェアや、あまり一般に普及していないツールを使用する場合、この検知アルゴリズムに引っかかってしまうことがあります。
特に自作のプログラムや、スクリプトを含むファイルなどは、マルウェアと挙動が似ているため誤検知の対象になりやすい傾向があります。
誤検知が発生すると、ファイルは即座に隔離されるか、実行がブロックされます。
ユーザーとしては、そのファイルが本当に危険なものなのか、それとも安全なものなのかを正しく見極める必要があります。
誤検知が発生する主な原因と背景
なぜWindows Defenderは、安全なファイルをウイルスとして誤認してしまうのでしょうか。
その背景には、現代のサイバー攻撃の巧妙化と、それに対抗するための厳格なセキュリティポリシーがあります。
デジタル署名の欠如
ソフトウェアには、開発元を証明するための「デジタル署名」が付与されていることが一般的です。
デジタル署名がないプログラムは、Windows Defenderから見れば「出自の不明な怪しい実行ファイル」として扱われます。
フリーソフトや個人開発のツールにおいて、誤検知が頻発する最大の原因の一つです。
振る舞い検知の感度
Windows Defenderは、ファイルの構造だけでなく、そのファイルが実行しようとしている「動作」を監視しています。
例えば、システムフォルダへの書き込みを試みたり、ネットワーク通信を頻繁に行ったりする動作は、ランサムウェアやスパイウェアの挙動と似ています。
正規の管理ツールであっても、このような動作を行う場合は、高度な検知アルゴリズムによってブロックされることがあります。
クラウド保護による一時的な判断
Windows Defenderは、クラウド上のデータベースと連携して最新の脅威を判別しています。
新しくリリースされたばかりのファイルは、クラウド上にまだ十分なデータが蓄積されていません。
そのため、安全性が確認されるまでの間、予防措置として「不明な脅威」として処理される場合があります。
ファイルを復元する前に確認すべき安全性のチェック方法
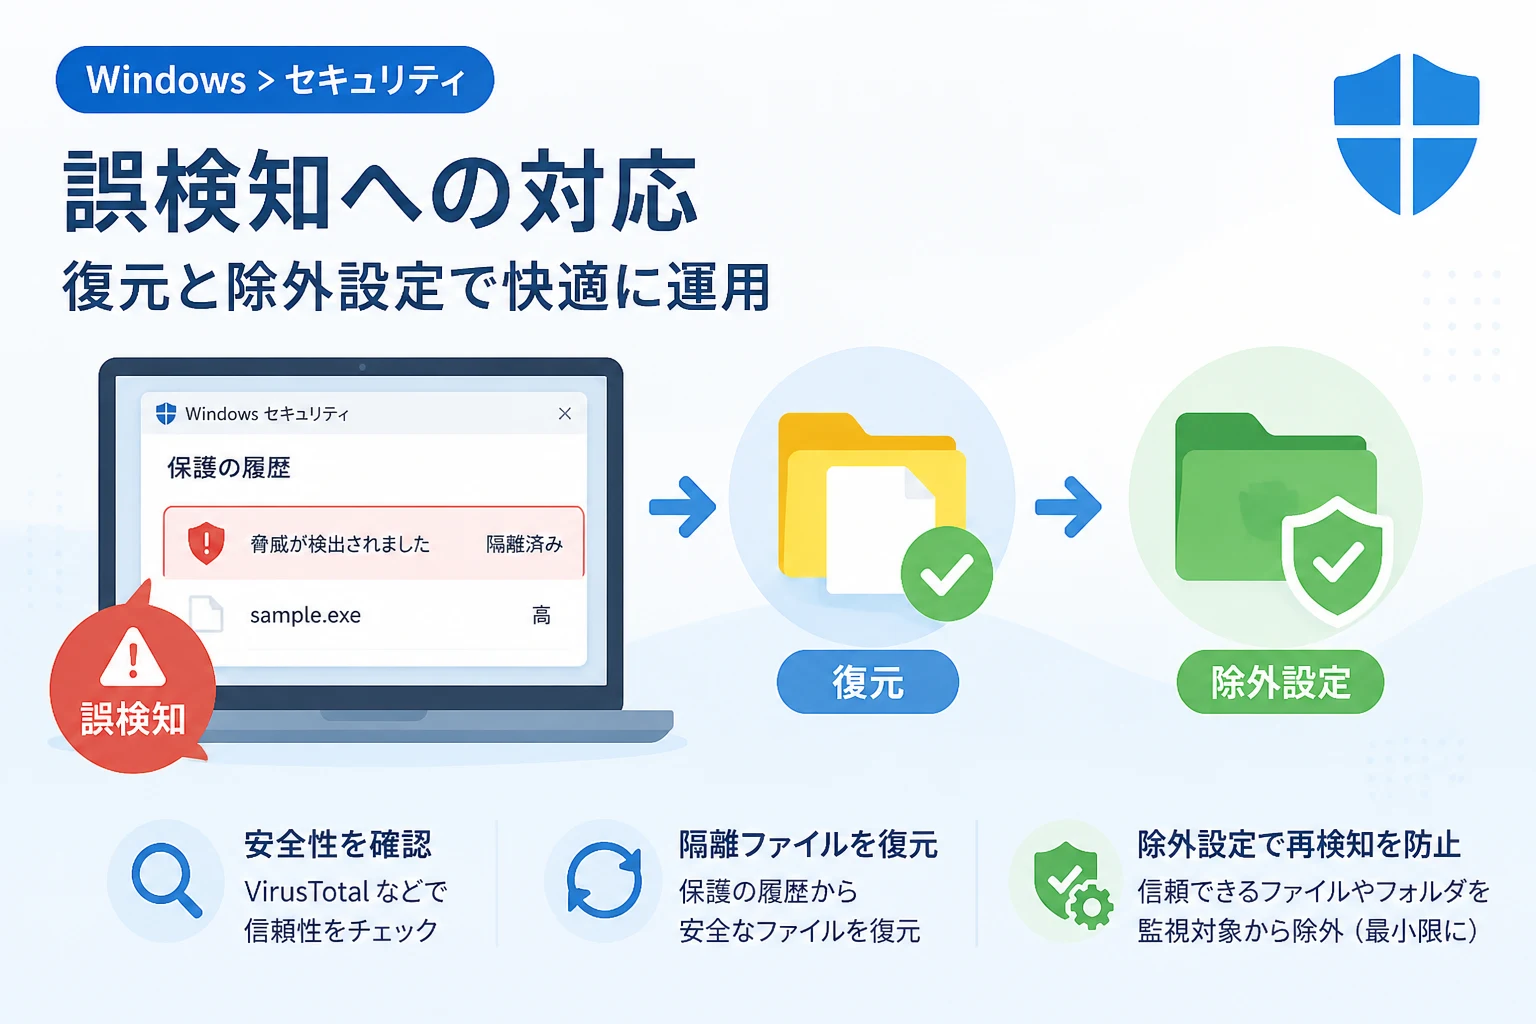
隔離されたファイルを復元する前に、必ずそのファイルが本当に安全であるかを確認してください。
誤検知だと思い込んでウイルスを復元してしまうと、PCが感染し、データ漏洩などの深刻な被害に繋がる恐れがあります。
VirusTotalを活用する
オンラインのスキャンサービスである「VirusTotal」を利用するのが最も確実な方法の一つです。
VirusTotalは、世界中の数十種類のアンチウイルスエンジンを用いて、ファイルやURLの安全性を判定してくれます。
もしWindows Defenderだけが検知しており、他の主要なソフトが「クリーン」と判定していれば、誤検知である可能性が非常に高くなります。
ファイルの入手元を確認する
そのファイルは公式サイトからダウンロードしたものですか。
不審な広告をクリックしてダウンロードしたものや、身に覚えのないメールの添付ファイルであれば、誤検知ではなく本物のウイルスです。
信頼できるソースから入手したことが確実な場合のみ、復元作業に進むようにしましょう。
隔離されたファイルを復元する手順
Windows Defenderによって隔離されたファイルは、システム内の特別な場所に保護されています。
以下の手順に従って、隔離されたファイルを元の場所に戻すことができます。
- Windowsの「スタート」メニューを開き、「Windows セキュリティ」と入力してアプリを起動します。
- ホーム画面から「ウイルスと脅威の防止」をクリックします。
- 「現在の脅威」セクションの下部にある「保護の履歴」を選択します。
- 履歴の中から、隔離された該当のファイル(「脅威が隔離されました」などの表記)を探してクリックします。
- ユーザーアカウント制御のプロンプトが表示された場合は「はい」を選択します。
- 詳細画面で「操作」ボタンをクリックし、「復元」を選択します。
これで、ファイルは元のフォルダへと戻されます。
ただし、復元しただけでは、次回のスキャン時に再び隔離されてしまう可能性があります。
継続して使用する場合は、後述する「除外設定」を併せて行う必要があります。
特定のファイルやフォルダをスキャン対象から除外する方法
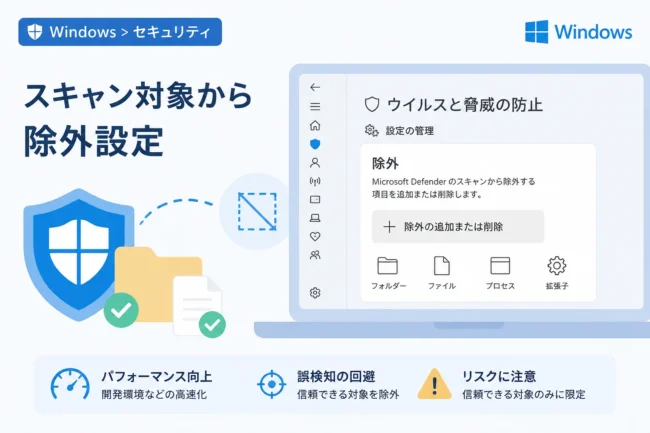
誤検知が確定しているファイルについては、Windows Defenderの監視対象から除外することで、以後の検知を回避できます。
除外設定は強力な機能であるため、設定する範囲は最小限に留めるのがセキュリティ上の鉄則です。
除外設定の具体的な手順
- 「Windows セキュリティ」を起動し、「ウイルスと脅威の防止」を開きます。
- 「ウイルスと脅威の防止の設定」内にある「設定の管理」をクリックします。
- ページを下にスクロールし、「除外」セクションの「除外の追加または削除」をクリックします。
- 「除外の追加」ボタンをクリックし、リストから除外したい対象の形式を選択します。
- フォルダやファイルを選択するダイアログが表示されるので、対象を指定して確定します。
除外対象の種類と使い分け
除外設定では、以下の4つのカテゴリーから対象を選択できます。
| 種類 | 説明 | 推奨される利用シーン |
|---|---|---|
| ファイル | 特定の単一ファイルを除外します。 | 特定のツールや実行ファイルのみが検知される場合。 |
| フォルダー | 指定したフォルダ内の全ファイルを除外します。 | 開発環境のプロジェクトフォルダや、特定のアプリのデータ置き場。 |
| ファイルの種類 | 特定の拡張子(例:.log, .tmp)を除外します。 | 特定の拡張子を持つファイルが頻繁に誤検知される場合。 |
| プロセス | 実行中の特定のプログラムの動きを除外します。 | アプリの動作そのものがブロックされる場合。 |
セキュリティリスクを最小化するため、可能な限り「フォルダ」単位ではなく「ファイル」単位での除外を検討してください。
広範囲なフォルダを除外すると、そこに本物のウイルスが入り込んだ際に検知できなくなるため注意が必要です。
Microsoftへ誤検知を報告する方法
自身のPCで対処するだけでなく、Microsoftへ「これは誤検知である」と報告することで、将来的なアップデートで問題が修正されることがあります。
世界中のユーザーのために、時間に余裕があれば報告を行うことが推奨されます。
- Microsoft Security Intelligenceの提出ページにアクセスします。
- 「Home customer(一般ユーザー)」を選択します。
- 誤検知されたファイルをアップロードします。
- 「Incorrectly detected as malware/prolonged unwanted app(誤って検知されている)」を選択します。
- 必要事項を入力し、送信ボタンを押します。
数日以内にMicrosoftの担当チームによって解析が行われ、誤検知が確認されれば定義ファイルが更新されます。
PowerShellを使用した高度な除外管理
IT管理者や上級ユーザーの方は、PowerShellを使用してコマンドラインから除外設定を管理することも可能です。
GUIを使用するよりも迅速に設定を行うことができ、複数の除外対象を一度に登録する場合に便利です。
現在の除外設定を確認するには、以下のコマンドを使用します。
Get-MpPreference | Select-Object ExclusionPath, ExclusionExtension, ExclusionProcessExclusionPath : {C:\Tools\SafeFolder, C:\App\myapp.exe}
ExclusionExtension : {.tmp_data}
ExclusionProcess : {backup_script.exe}新しいフォルダを除外リストに追加する場合は、管理者権限で以下のコマンドを実行します。
Add-MpPreference -ExclusionPath "C:\MySecureFolder"コマンド実行後、エラーが表示されなければ設定は即座に反映されます。
誤検知によるトラブルを防ぐためのベストプラクティス
誤検知をゼロにすることは難しいですが、発生時の影響を最小限にするための習慣を身につけておきましょう。
バックアップの定常化
Windows Defenderによってファイルが「削除」されることは稀ですが、万が一に備えて重要なデータは定期的にバックアップを取っておくべきです。
クラウドストレージや外部ドライブを活用し、隔離によって作業が完全に停止しない環境を構築してください。
ソフトウェアの最新化
古いバージョンのソフトウェアは、最新のセキュリティ基準に適合しておらず、誤検知を招きやすくなります。
使用しているツールやOS自体を常に最新の状態に保つことで、既知の誤検知問題が解決されている可能性が高まります。
信頼できるソフトウェアの選択
可能な限り、開発元が明確でデジタル署名が適切に行われているソフトウェアを選択するようにしましょう。
また、不要なフリーソフトを大量にインストールしないことも、誤検知トラブルを避けるための有効な手段です。
まとめ
Windows Defenderの誤検知は、高いセキュリティレベルを維持しようとする過程で避けられない現象です。
しかし、本記事で紹介した手順を理解していれば、慌てることなく冷静に対処することができます。
まずは「保護の履歴」から安全性を再確認し、必要に応じて「復元」と「除外設定」を行ってください。
除外設定を行う際は、セキュリティホールを作らないよう、対象を最小限に絞ることが非常に重要です。
正しい知識を持ってWindows Defenderを活用し、安全で快適なPC環境を維持しましょう。