「Wi-Fiの速度が急に遅くなった」「身に覚えのない通信が発生している」といった違和感を覚えたことはありませんか。
ご自宅のWi-Fiネットワークに第三者が勝手に接続する「タダ乗り」や、悪意を持った「不正アクセス」は、現代のネットワーク環境において無視できない脅威です。
もし不正アクセスに気づいた場合、そのまま放置すると個人情報の流出や通信内容の盗聴、さらには犯罪の踏み台にされるといった甚大な被害を招く恐れがあります。
この記事では、Wi-Fiの不正アクセスを確信した際に、被害を最小限に抑えるため今すぐ実行すべき緊急対処マニュアルを詳しくお伝えします。
Wi-Fiの不正アクセス・タダ乗りを疑うべき兆候
まずは、自分のWi-Fiネットワークが本当に不正アクセスを受けているのかを正しく判断する必要があります。
最も分かりやすい兆候は、インターネットの通信速度が極端に低下することです。
動画の再生が頻繁に止まったり、Webサイトの表示が著しく遅くなったりする場合、第三者が帯域を占有している可能性があります。
また、Wi-Fiルーターのランプが、すべてのデバイスを使用していない時でも激しく点滅している場合は注意が必要です。
さらに確実な確認方法として、ルーターの管理画面から「接続中の端末一覧」を確認することが挙げられます。
自分や家族が所有していないデバイス名や、見覚えのないMACアドレスがリストに含まれているなら、それは不正アクセスの決定的な証拠といえます。
管理画面での接続デバイス確認手順
多くのルーターでは、ブラウザに特定のIPアドレスを入力することで管理設定画面にアクセスできます。
一般的なアドレスは192.168.1.1や192.168.0.1などですが、メーカーや機種によって異なるため、本体のラベルやマニュアルを確認してください。
ログイン後、「ステータス」や「接続中の端末」といった項目を探すことで、現在ネットワークを利用している機器を一覧表示できます。
この際、パソコンやスマートフォンだけでなく、スマート家電やゲーム機なども含めてチェックすることが重要です。
不正アクセスを確認した直後の緊急対処手順
不正アクセスを確信した場合、一刻も早く攻撃者の接続を遮断しなければなりません。
まずは物理的な対応として、Wi-Fiルーターの電源を一度切断することをおすすめします。
電源を切ることで現在のセッションがすべてリセットされ、一時的に攻撃者のアクセスを止めることができます。
しかし、電源を入れ直すだけでは根本的な解決にはなりませんので、次に以下の設定変更を迅速に行います。
手順1:Wi-Fiのパスワード(暗号化キー)を変更する
不正アクセスが発生した最大の理由は、現在のWi-Fiパスワードが解読されたか、漏洩したことにあります。
管理画面から「ワイヤレス設定」や「暗号化設定」を開き、これまでとは全く異なる強力なパスワードに再設定してください。
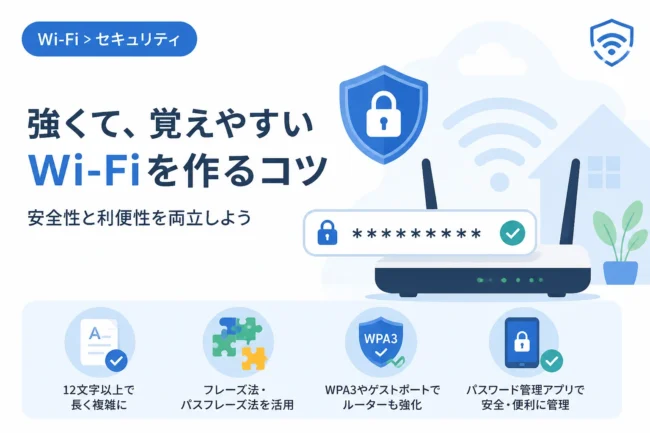
パスワードは、英大文字、小文字、数字、記号を混在させた12文字以上のランダムな文字列にすることを強く推奨します。
安易な単語や誕生日の組み合わせは、ツールを使った攻撃で容易に突破されてしまうため避けなければなりません。
手順2:ルーター自体のログインパスワードを変更する
Wi-Fiの接続用パスワードとは別に、ルーターの設定を変更するための「管理者パスワード」が存在します。
もしこの管理者パスワードが初期設定のままだったり、推測されやすいものだったりすると、攻撃者にルーターの制御権を完全に乗っ取られてしまいます。
管理画面の設定メニューから、管理者(admin等)のパスワードも必ず変更してください。
これにより、再び不正に侵入されたとしても、ルーターの設定自体を書き換えられるリスクを減らすことができます。
手順3:SSIDの変更とステルス機能の有効化
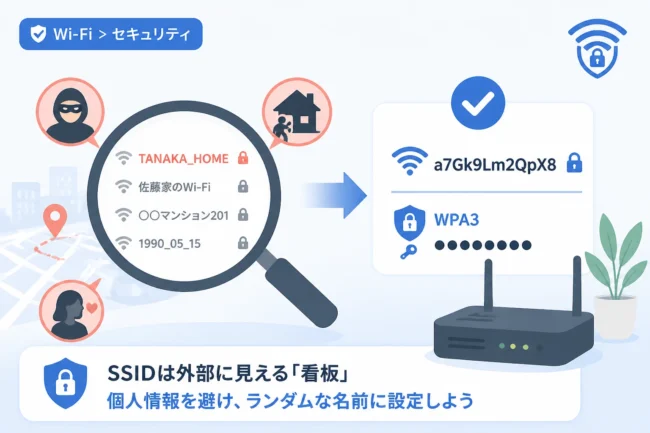
SSID(ネットワーク名)が工場出荷時のままだと、使用しているルーターのメーカーや型番が外部から容易に特定されてしまいます。
特定の機種に存在する脆弱性を突かれるリスクを下げるため、SSIDもオリジナルの名前に変更しましょう。
この際、個人を特定できるような名前や住所の一部を含めることは絶対に避けてください。
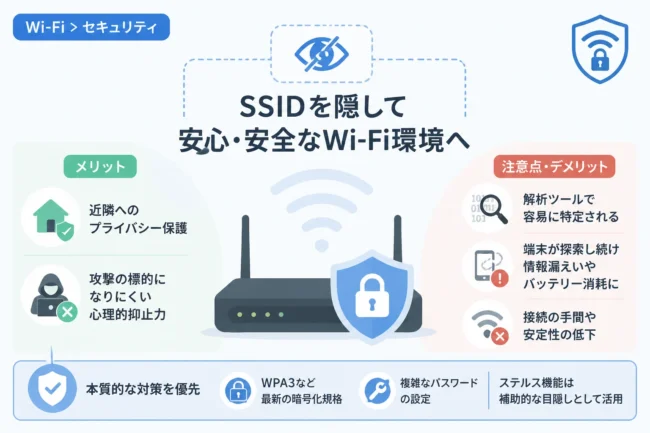
さらに、SSIDを外部から見えなくする「SSIDステルス」機能を有効にすることで、ネットワークの存在自体を隠すことが可能です。
セキュリティをさらに強固にするための設定
緊急の対処が完了したら、二度とタダ乗りを許さないために追加のセキュリティ対策を講じましょう。
古い暗号化規格を使用している場合、最新の規格にアップデートするだけでも安全性が飛躍的に向上します。
暗号化プロトコルの見直し
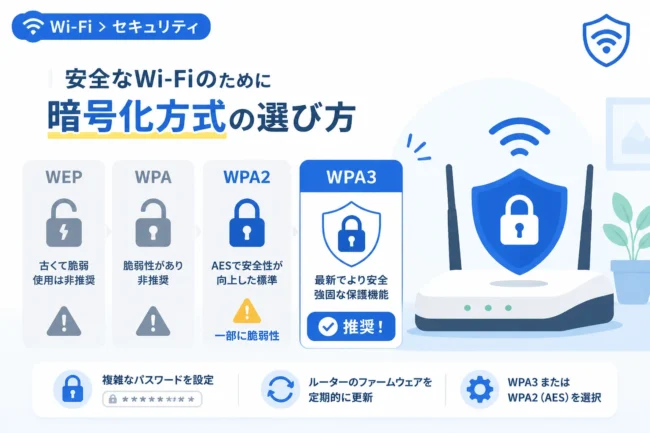
Wi-Fiの暗号化方式にはいくつかの規格がありますが、古いものはすでに安全ではありません。
「WEP」や「WPA」は非常に脆弱であり、現在では数分で解読されてしまう可能性があります。
| 規格名 | 推奨度 | 特徴 |
|---|---|---|
| WPA3 | 最高(推奨) | 最新の規格であり、最も堅牢なセキュリティを提供。 |
| WPA2-AES | 高い(標準) | 現在最も普及している安全な規格。 |
| WEP / WPA | 非常に危険 | 脆弱性が発見されており、使用すべきではない。 |
設定画面で「WPA3-SAE」または「WPA2-PSK (AES)」が選択されていることを必ず確認してください。
ファームウェアを最新の状態に更新する
ルーターを制御するソフトウェアである「ファームウェア」には、時折重大な脆弱性が見つかることがあります。
メーカーはこれらの欠陥を修正するために更新プログラムを提供していますが、これを適用していないと攻撃の格好の標的になります。
管理画面からアップデートの確認を行い、最新バージョンが提供されている場合は直ちに更新を実行してください。
最近のルーターであれば「自動更新機能」を有効にしておくことで、常に最新のセキュリティ状態を維持できます。
MACアドレスフィルタリングの検討
より強固な制限をかけたい場合は、MACアドレスフィルタリングの活用が有効です。
これは、あらかじめ登録したデバイス以外の接続をすべて拒否する仕組みです。
設定には各デバイス固有のMACアドレスを調査して入力する手間がかかりますが、未登録の端末を物理的に排除できるため、タダ乗り防止には非常に効果的です。
ただし、最近のスマートフォンなどはプライバシー保護のためにMACアドレスをランダムに変更する機能があるため、設定時には注意が必要です。
万が一に備えたデバイス側のチェック
Wi-Fiルーター側の対策が終わっても、一度侵入を許してしまった場合は、接続していたパソコンやスマートフォンにも影響が及んでいる可能性があります。
ネットワークを介してマルウェアを送り込まれたり、共有ファイルにアクセスされたりしている危険性があるからです。
念のため、すべての接続デバイスで最新のセキュリティソフトを使い、フルスキャンを実行してください。
また、ブラウザに保存しているパスワードや、重要なWebサービス(銀行、SNS、クラウドストレージ等)のログイン履歴に不審な点がないか確認しましょう。
もし可能であれば、重要なサービスのパスワードもこのタイミングで一新しておくことが望ましいです。
不正アクセス・タダ乗りを防ぐ日常の運用ルール
一度被害を防げたとしても、日常の使い方が不適切であれば再び狙われることになります。
来客にWi-Fiを使わせる際は、メインのネットワークとは隔離された「ゲストポート」機能を使用するようにしてください。
これにより、来客のデバイスから自宅内の共有フォルダやルーターの設定画面へアクセスされるのを防ぐことができます。
また、WPSボタン(プッシュボタン接続)などの簡易接続機能は、物理的にルーターを操作できる環境であれば便利ですが、セキュリティ上の弱点になることもあります。
使用しない時は機能をオフにしておくことで、意図しない接続のリスクをさらに軽減できます。
まとめ
Wi-Fiの不正アクセスやタダ乗りは、単にインターネットが遅くなるだけでなく、重大なプライバシー侵害や犯罪に繋がる危険な事象です。
もし異変に気づいたら、まずは落ち着いてルーターの接続状況を確認し、パスワードの変更とファームウェアの更新を最優先で行ってください。
「自分は大丈夫だろう」という油断を捨て、適切な設定変更を即座に実行することが、あなたのデジタルライフを守る唯一の方法です。
この記事で紹介した緊急対処手順を参考に、今一度ご自宅のネットワーク環境の安全性を点検してみてください。