外出先でPCやタブレットをインターネットに接続する際、スマートフォンのテザリング機能は非常に便利な手段です。
しかし、テザリングは自身のスマートフォンを「無線LANルーター」として公開する行為であるため、適切な設定を行わなければ大きなリスクを伴います。
特にパスワードや暗号化の設定が不十分な場合、第三者による不正利用や通信内容の傍受を招く恐れがあります。
本記事では、テザリングを安全に利用するために欠かせないセキュリティ設定のポイントについて詳しく解説します。
テザリングに潜むセキュリティのリスク
テザリング機能を有効にすると、周囲にWi-Fiの電波が発信され、誰でもその存在を検知できる状態になります。
もし適切なセキュリティ対策を講じていない場合、悪意のある第三者の標的になる可能性が否定できません。
第三者による回線の不正利用
パスワードが設定されていない、あるいは推測されやすい場合、見知らぬ誰かに勝手に回線を使われる「ただ乗り」が発生します。
これにより、スマートフォンのデータ通信容量が急激に消費され、通信制限がかかる原因となります。
さらに、自分の回線を経由して第三者が違法な書き込みや犯罪行為を行った場合、回線契約者である自分が疑われるリスクも存在します。
通信内容の傍受と情報漏洩
暗号化設定が脆弱な状態では、テザリングを通じてやり取りされるデータが盗み見られる危険性があります。
IDやパスワード、クレジットカード情報などの機密情報が攻撃者に渡ってしまうと、甚大な被害につながります。
公衆無線LANと同様に、テザリング利用時も常に「誰かに見られている可能性がある」という意識を持つことが重要です。
推奨される暗号化規格の選択
テザリング設定画面では、通信を保護するための「暗号化規格」を選択できる場合があります。
使用するデバイスが対応している範囲内で、最も強力な規格を選択することが基本となります。
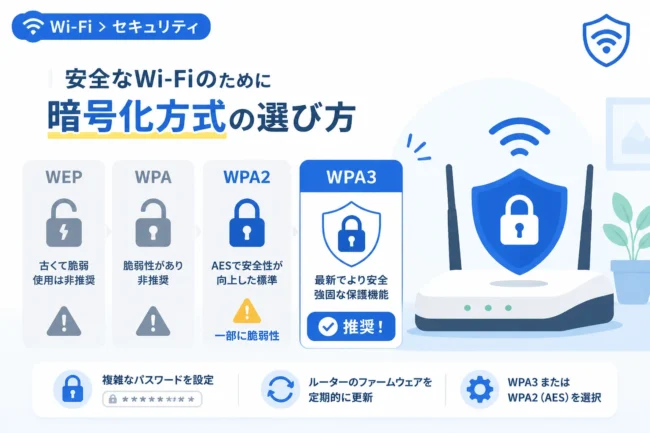
WPA3を選択するのが現在のベストプラクティス
最新のスマートフォンであれば、WPA3(Wi-Fi Protected Access 3)という規格が利用可能です。
WPA3は従来の規格よりも強固な暗号化アルゴリズムを採用しており、パスワード推測攻撃に対する防御力が格段に向上しています。
公共の場での利用が想定されるテザリングにおいては、WPA3を使用することで通信の安全性を大幅に高めることができます。
WPA2との互換性に注意する
古いPCやゲーム機など、WPA3に対応していないデバイスを接続したい場合は、WPA2-AES(またはWPA2-Personal)を選択します。
WPA2は現在でも広く普及している規格であり、十分な長さのパスワードと組み合わせることで一定の安全性を確保できます。
ただし、脆弱性が指摘されている古い規格である「WEP」や「WPA(初代)」は、現在のセキュリティ水準では極めて危険であるため絶対に使用しないでください。
安全なパスワード設定のルール
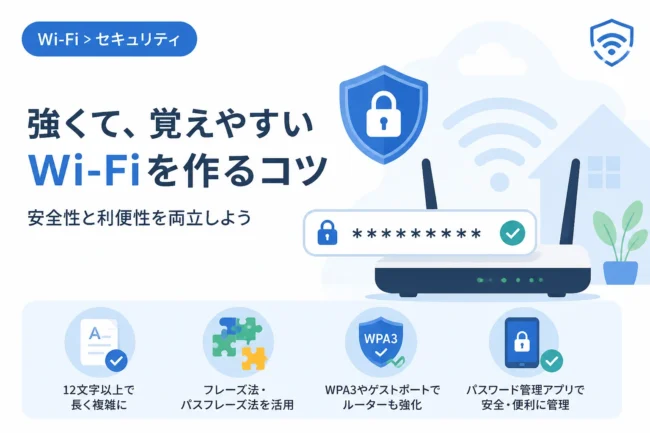
暗号化規格を強力なものにしても、鍵となるパスワードが弱ければ意味をなしません。
「自分だけが分かり、他人が推測できない」強力なパスワードを設定することが不可欠です。
避けるべき脆弱なパスワードの例
以下のようなパスワードは、攻撃ツールを使えば数秒から数分で解読されてしまう可能性があります。
12345678などの連続した数字passwordなどの一般的な英単語- 自分の誕生日や電話番号、名前の一部
- スマートフォンの機種名と同じ文字列
これらは辞書攻撃や総当たり攻撃の対象になりやすいため、絶対に使用してはいけません。
推奨されるパスワードの構成案
セキュリティを確保するためには、以下の条件を満たすパスワードを作成してください。
| 項目 | 推奨される設定内容 |
|---|---|
| 文字数 | 最低でも12文字以上、できれば16文字以上を推奨 |
| 文字の種類 | 英大文字、英小文字、数字、記号をすべて混ぜる |
| 予測可能性 | 意味を持たないランダムな文字列の組み合わせにする |
パスワード管理アプリなどの生成機能を利用して、人間が推測できないランダムな文字列を設定するのが最も安全です。
テザリングの安全性を高める追加設定
パスワードと暗号化以外にも、いくつかの設定を見直すことでさらにセキュリティを強固にできます。
わずかな工夫で、攻撃者があなたのテザリング回線を標的にする可能性を下げることができます。
ネットワーク名(SSID)の変更
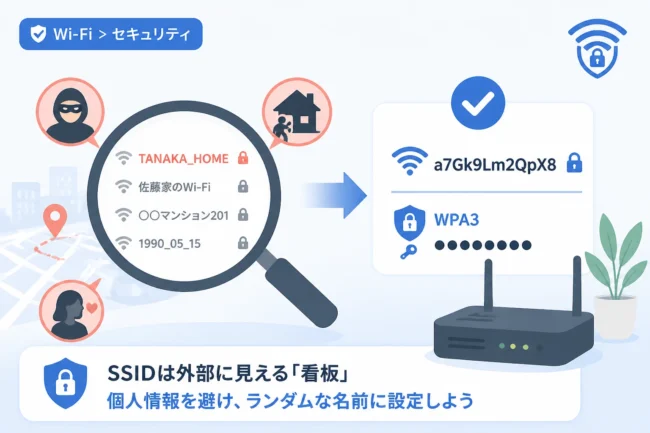
初期設定のSSIDには「iPhone」や「Xperia」といった機種名が含まれていることが多く、所有者を特定される手がかりになります。
特に「〇〇のiPhone」のように個人の名前が入っている場合は、プライバシーの観点からも速やかに変更すべきです。
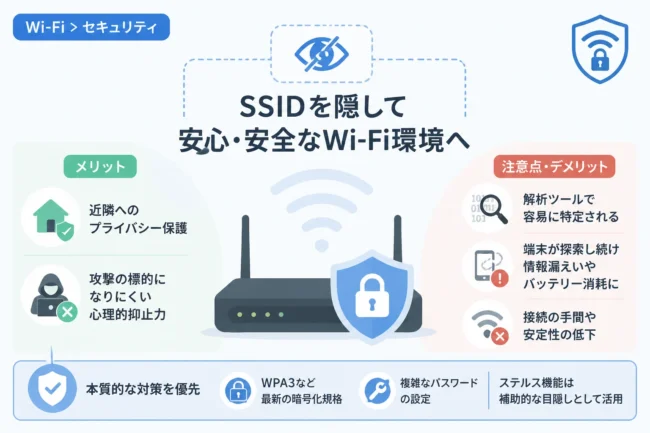
SSIDには個人を特定できる情報を含めず、かつ周囲のWi-Fiと区別がつくような無機質な名称を設定しましょう。
未使用時の自動オフ機能を有効にする
多くのスマートフォンには、接続されているデバイスがない場合にテザリングを自動で切断する機能があります。
テザリングが有効な時間が長ければ長いほど、攻撃を受けるチャンスを増やしてしまうことになります。
使い終わったら手動ですぐにオフにするか、自動オフ設定を最短時間に指定しておくのが賢明です。
最大接続台数の制限
もし使用しているデバイスが1台だけであれば、接続を許可する台数を「1台」に制限してください。
これにより、自分が接続している最中に他人が割り込んでくる余地を物理的に排除できます。
機種によってはこの設定項目がない場合もありますが、設定可能な場合は最小限の台数に絞っておきましょう。
接続環境に応じた使い分け
テザリングにはWi-Fi接続以外にも、USB接続やBluetooth接続といった方法が存在します。
それぞれの特性を理解し、状況に応じて最も安全な方法を選択することも検討してください。
USBテザリングの活用
最も安全なテザリング方法は、スマートフォンとPCをケーブルで直接つなぐ「USBテザリング」です。
電波を介さないため、周囲に通信を傍受される心配が物理的にありません。
パスワード設定の手間も省け、かつスマートフォンの充電を行いながら通信できるというメリットもあります。
機密性の高い情報を扱う場合は、可能な限りUSBテザリングを利用することをおすすめします。
Bluetoothテザリングの特性
Bluetoothテザリングは省電力である一方、通信速度が非常に遅いという欠点があります。
また、Bluetooth自体の脆弱性を突いた攻撃も存在するため、セキュリティ面でWi-Fi(WPA3)より優れているとは限りません。
通常は、高速でセキュリティ強度の高いWi-Fiテザリングか、最も安全なUSBテザリングのどちらかを選択するのが一般的です。
まとめ
テザリングは非常に便利な機能ですが、一歩間違えれば自分の情報や回線を危険にさらすことになります。
まずは最新の暗号化規格であるWPA3を選択し、12文字以上の複雑なパスワードを設定することを徹底してください。
また、SSIDから個人情報を排除し、使用しない時はこまめに機能をオフにする習慣をつけることも重要です。
利便性とセキュリティのバランスを正しく理解し、安全なホームネットワーク環境を外出先でも維持しましょう。
適切な設定さえ行えば、テザリングはあなたのビジネスやプライベートを強力に支える安全なツールとなります。