サイバーセキュリティの世界において、ペネトレーションテストを実行するためのオペレーティングシステム選びは、エンジニアの作業効率と成果を大きく左右する重要な要素です。
特に業界標準として君臨するKali Linuxと、近年急速に支持を広げているParrot Security OSは、どちらも強力なツール群を備えたDebianベースのディストリビューションとして知られています。
本記事では、これら2つのOSが持つ特性や設計思想、具体的な機能の違いを詳細に比較し、高度な検証業務においてどちらを選択すべきかの指針を提示します。
Kali Linuxの概要と特徴
Kali Linuxは、Offensive Security社によって開発・メンテナンスされている、世界で最も有名なペネトレーションテスト用OSです。
BackTrack Linuxの後継として誕生して以来、業界標準のプラットフォームとしての地位を確立してきました。
最大の特徴は、ペネトレーションテストに特化した膨大なツール群が、あらかじめ最適化された状態で提供されている点にあります。
情報収集から脆弱性分析、無線攻撃、リバースエンジニアリングまで、あらゆるフェーズに対応するツールが網羅されています。
また、世界中のセキュリティプロフェッショナルが利用しているため、ドキュメントやコミュニティのサポートが非常に充実していることも強みです。
信頼性の高いDebianベースの設計
Kali LinuxはDebian Testingをベースにしており、最新のツールを安定して動作させるためのカスタマイズが施されています。
カーネルにはペネトレーションテスト特有のニーズに応えるためのパッチが適用されており、特にワイヤレスネットワークのインジェクション攻撃などにおいて高い親和性を発揮します。
また、ARMアーキテクチャやRaspberry Pi、クラウド環境、さらにはWindows Subsystem for Linux(WSL)など、多種多様なプラットフォームに対応している点も魅力です。
プロフェッショナル向けの認定資格との親和性
セキュリティ業界で高く評価されているOSCP(Offensive Security Certified Professional)などの認定試験では、Kali Linuxが標準の検証環境として採用されています。
そのため、資格取得を目指す学習者や、企業のセキュリティチームにとっては、最も学習リソースが豊富なプラットフォームであると言えます。
標準的なワークフローがKali Linuxを前提に設計されているケースも多く、実務への導入がスムーズであるという利点があります。
Parrot Security OSの概要と特徴
Parrot Security OSは、イタリアのFrozenboxチームによって開発されている、セキュリティとプライバシーに重点を置いたOSです。
Kali Linuxと同様にDebianをベースとしていますが、その設計思想はより広範囲なユーザーを対象としています。
単なる攻撃用ツールセットにとどまらず、開発環境や匿名性を確保するための機能がデフォルトで統合されているのが大きな特徴です。
ペネトレーションテストを行うエンジニアだけでなく、開発者やプライバシーを重視するジャーナリストなどにも愛用されています。
軽量で洗練されたデスクトップ環境
Parrot Security OSは、標準でMATEデスクトップ環境を採用しており、非常に軽量で動作が軽快です。
リソース消費が抑えられているため、古いPCや仮想マシン環境でもストレスなく動作させることができます。
インターフェースも非常に洗練されており、メニュー構成が直感的であるため、初心者でも必要なツールに素早くアクセスできる工夫がなされています。
プライバシー保護と匿名性の強化
Parrot Security OSの最大のアドバンテージは、強力なプライバシー保護機能が標準搭載されている点にあります。
「AnonSurf」と呼ばれるツールを使用することで、システム全体のトラフィックをTorネットワーク経由に簡単に切り替えることが可能です。
これにより、ペネトレーションテスト中の自身の身元を隠匿したり、検閲を回避したりする作業が極めて容易になります。
また、暗号化ツールやセキュアな通信手段も豊富に用意されており、セキュアな作業環境を構築するための手間が大幅に削減されています。
Kali LinuxとParrot Security OSの徹底比較
両者の違いをより深く理解するために、ハードウェア要件やツールセット、使い勝手の面から詳細に比較していきます。
システム要件とパフォーマンスの差
実務においてOSの軽快さは作業効率に直結します。
| 比較項目 | Kali Linux | Parrot Security OS |
|---|---|---|
| 推奨RAM | 2GB以上(デスクトップ環境による) | 1GB以上(非常に軽量) |
| 推奨ストレージ | 20GB以上 | 20GB以上 |
| CPU負荷 | 標準的 | 比較的低い |
| デフォルトUI | Xfce(以前はGNOME) | MATE |
Parrot Security OSは、ハードウェアリソースが限られた環境でも高いパフォーマンスを維持できるように設計されています。
一方で、Kali Linuxも近年は軽量なXfceをデフォルトに採用しており、以前ほど重いOSではなくなっていますが、全体的な軽快さではParrotに軍配が上がります。
収録ツールとアップデート頻度
収録されているツールの数自体はどちらも数百を超えており、主要なセキュリティツールに大きな差はありません。
しかし、Kali Linuxは「ペネトレーションテスト」に特化しているのに対し、Parrot Security OSは「開発」や「日常利用」も視野に入れたパッケージ構成になっています。
Kali Linuxはツールがシンプルに分類されており、プロフェッショナルが求める「必要最小限かつ最強のツール群」を維持することに長けています。
Parrot Security OSは、VS CodeやAtomなどのエディタ、さらには多数のプログラミング言語の実行環境が最初から整っているため、ツールをカスタマイズしたり独自のスクリプトを書いたりする環境としては非常に優秀です。
アップデートサイクルと安定性
どちらもローリングリリースモデルを採用しており、システムを常に最新の状態に保つことができます。
Kali Linuxは、非常に頻繁な更新が行われ、最新の脆弱性攻撃コードやツールが迅速に取り込まれる傾向にあります。
一方のParrot Security OSは、安定性を重視したパッケージ選定が行われており、システムのアップグレード時に環境が壊れるリスクを最小限に抑えています。
高度な検証における選択基準
どちらのOSを選択すべきかは、ユーザーのスキルレベルと、どのような検証業務を行うかによって決まります。
Kali Linuxを選ぶべきケース
もしあなたが、セキュリティ業界でのキャリアをこれからスタートさせるのであれば、まずはKali Linuxを選択することを強く推奨します。
業界標準であるため、トラブルに遭遇した際もインターネット上で解決策をすぐに見つけることができます。
また、企業のSOC(Security Operations Center)やレッドチームの業務では、Kali Linuxの使用が前提となっていることが多々あります。
プロフェッショナルなツールとしての信頼性と、歴史に裏打ちされた実績を重視するならば、Kali Linuxが最適解となります。
Parrot Security OSを選ぶべきケース
一方で、ペネトレーションテストだけでなく、匿名性の確保やセキュアな開発環境を一台のPCで完結させたい場合は、Parrot Security OSが非常に強力な選択肢となります。
特にクラウド環境への攻撃検証や、IoTデバイスの解析など、柔軟な開発環境が必要とされる場面ではParrotの設計が活きてきます。
また、「AnonSurf」によるワンクリックの匿名化機能は、実際の検証作業におけるネットワークの安全性を確保する上で非常に便利です。
普段使いのOSとしても十分に耐えうる操作性を持っているため、サブ機や持ち運び用のノートPCにインストールするOSとしても適しています。
導入と初期設定のポイント
どちらのOSを選択する場合でも、適切な導入手順と初期設定が、その後の検証作業の質を左右します。
仮想環境での利用
多くのセキュリティエンジニアは、ホストOSとしてではなく、VMwareやVirtualBoxなどの仮想マシン上でこれらのOSを運用します。
これにより、テスト内容に応じて環境をスナップショットで保存したり、複数のクリーンな環境を即座に構築したりすることが可能になります。
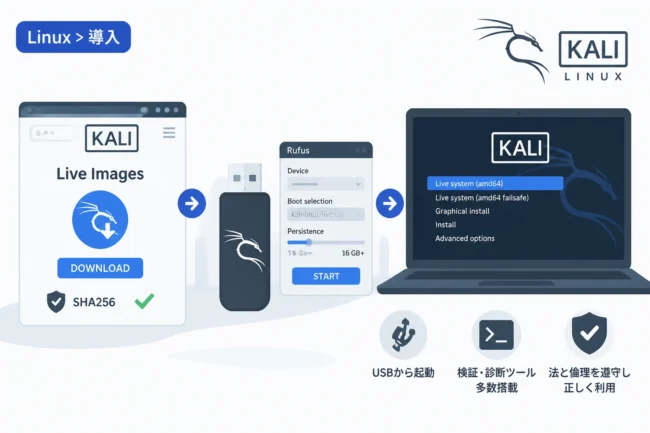
Kali Linuxは公式に仮想マシン用のイメージを配布しており、ダウンロードしてインポートするだけで最適化された環境が手に入ります。
Parrot Security OSも同様のイメージを提供していますが、こちらは軽量さを活かしてDockerコンテナ内で特定のツールのみを動かすといった運用も得意としています。
初期設定時の注意点
インストール直後に最初に行うべきは、システムのアップデートと、自身のネットワーク環境に合わせたカスタマイズです。
以下のコマンドは、DebianベースのOSで共通して使用されるパッケージ更新の基本です。
# パッケージリストの更新とシステムのアップグレード
sudo apt update && sudo apt full-upgrade -y

# 不要なパッケージの削除
sudo apt autoremove -y
実行結果として、最新のセキュリティパッチが適用され、ツール群が最新バージョンに更新されます。
Hit:1 http://deb.parrot.sh/parrot rolling InRelease
Reading package lists... Done
Building dependency tree... Done
Reading state information... Done
All packages are up to date.
特にKali Linuxの場合、デフォルトではrootユーザーで動作する設定になっていることがありましたが、最新バージョンでは一般ユーザーでの運用が推奨されています。
セキュリティツールを扱うOS自体が脆弱であっては本末転倒であるため、OS自体のハードニング(堅牢化)にも気を配る必要があります。
まとめ
Kali LinuxとParrot Security OSは、どちらも高度なペネトレーションテストを完遂するために必要な機能を十分に備えています。
結論として、「業界標準の安心感と圧倒的なドキュメント量を求めるならKali Linux」、「軽快な動作、プライバシー保護、開発環境の統合を重視するならParrot Security OS」を選ぶのがベストです。
多くのプロフェッショナルは、どちらか一方に固執するのではなく、プロジェクトの要件や自身の好みに合わせてこれらを使い分けています。
まずは仮想環境で両方のOSを試用し、自分自身のワークフローにどちらがよりフィットするかを確認することから始めてみてください。
ツールを正しく理解し、使いこなすことこそが、高度なセキュリティ検証における成功への第一歩となるでしょう。