世界中で利用されているオンライン決済サービスのPayPalをかたったフィッシングメールが、巧妙な手口で拡散されています。
特に「アカウントで不審な取引が検出されました」という通知は、ユーザーの不安をあおるため非常に高い確率でリンクをクリックさせてしまう危険な手法です。
金銭的な被害を防ぐためには、偽メールの特徴を正確に把握し、冷静に対処する知識を身に付けることが不可欠です。
この記事では、PayPalを装う詐欺メールの具体的な見分け方と、もしもの時の対策について詳しく解説します。
なぜ「不審な取引」を装う手口が繰り返されるのか
サイバー犯罪者が「不審な取引」という口実を多用するのには、明確な理由があります。
それは、人間が「自分の資産が危険にさらされている」と感じた際に、冷静な判断力を失いやすい心理状態を利用するためです。
恐怖心と緊急性を利用した心理作戦
詐欺メールの多くは、「24時間以内に確認されない場合はアカウントを凍結します」といった強い表現で受信者に時間的な猶予を与えないように仕向けてきます。
焦りを感じたユーザーは、メール内のボタンやリンクを詳しく確認せずにクリックしてしまう傾向があります。
このような心理的トラップは「ソーシャルエンジニアリング」と呼ばれ、技術的な対策をすり抜けるための古典的かつ強力な手法です。
PayPalというブランドの信頼性の悪用
PayPalは世界的な認知度が高く、多くのユーザーがクレジットカードや銀行口座を紐付けています。
そのため、攻撃者にとっては一度のアカウント奪取で得られる「実利」が大きく、ターゲットにされやすいのです。
PayPalの偽メールを見分けるための5つのチェックポイント
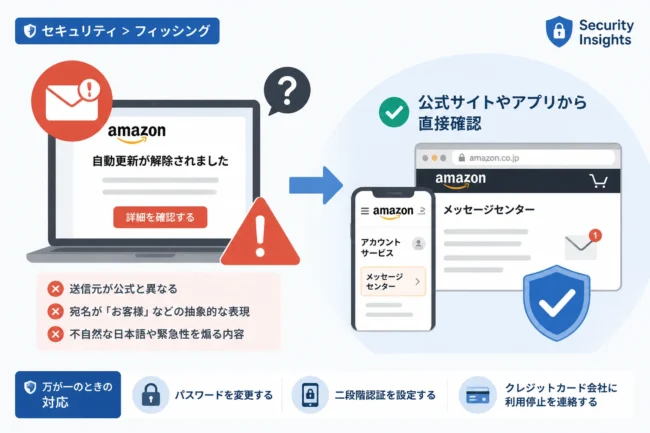
正規のPayPalからの通知と、攻撃者が送るフィッシングメールには、いくつかの決定的な違いが存在します。
以下のポイントを確認することで、被害に遭うリスクを大幅に軽減できます。
1. 送信元のメールアドレスを確認する
メールの差出人名(表示名)が「PayPal Support」や「PayPal Service」となっていても、決して信用してはいけません。
表示名の横に記載されている実際のメールアドレスを確認し、ドメインが@paypal.comであるかをチェックしてください。
ただし、最近では送信元を偽装する技術(なりすまし)も使われているため、アドレスが正しいからといって100%安心とは限りません。
2. 宛名の「呼びかけ」に注目する
PayPalは、ユーザーのフルネーム、またはビジネスアカウントの場合はビジネス名を正確に把握しています。
正規のメールであれば「こんにちは、〇〇 〇〇様」のように、必ず登録された氏名が記載されます。
一方で、詐欺メールの多くは「お客様各位」や「親愛なるPayPalユーザー様」、あるいはメールアドレスの一部を使った宛名になっています。
3. リンク先のURLが公式サイトかを確認する
メール内のボタンやリンクをクリックする前に、マウスカーソルをその上に置く(ホバーする)ことで、遷移先のURLを確認できます。
URLがhttps://www.paypal.com/で始まっていない場合や、不自然な英数字の羅列、あるいは短縮URLが使われている場合は詐欺を疑ってください。
公式サイトに似せた「pyapal.com」や「pay-pal-security.com」といった類似ドメインにも細心の注意が必要です。
4. 文章の不自然な日本語や違和感
かつての詐欺メールは明らかな誤字脱字が多く見られましたが、現在は翻訳AIの進化により文章が自然になっています。
しかし、それでも「貴殿のアカウント」「情報の整合性」「法的措置を講じる」といった、過度に硬すぎる表現や不自然な言い回しが含まれることが少なくありません。
5. 添付ファイルの有無
PayPalが、不審な取引の通知のためにPDFやZipファイルをメールに添付することはまずありません。
添付ファイルを開くだけで、パソコンやスマートフォンがマルウェアに感染する恐れがあるため、絶対に開かないようにしましょう。
公式メールと詐欺メールの比較表
主要な違いを以下の表にまとめましたので、判断に迷った際の参考にしてください。
| 確認項目 | 正規のPayPalメール | 詐欺・フィッシングメール |
|---|---|---|
| 宛名 | フルネーム(登録氏名) | 「お客様」などの不特定多数向け |
| 緊急性 | 冷静な事実の通知 | 「凍結」「削除」などと脅す |
| リンク先 | 常に paypal.com ドメイン | 無関係なドメインや類似URL |
| 個人情報の要求 | メール上で直接入力は求めない | パスワードやカード情報の再入力を促す |
フィッシングサイトの罠にはまるとどうなるか
もしメールのリンクをクリックしてしまい、偽のログイン画面で情報を入力してしまった場合、以下のような被害が発生します。
アカウントの乗っ取りと不正決済
攻撃者は入手したメールアドレスとパスワードを使用して、本物のPayPalアカウントにログインします。
そして、登録されているクレジットカードや銀行残高を利用して、高額な商品を購入したり、別の口座へ送金したりします。
個人情報の売買
住所、電話番号、カード番号などの情報は、ダークウェブと呼ばれる闇サイトでリストとして転売されます。
これにより、PayPal以外のサービスでも不正ログインの試行(パスワードリスト攻撃)が行われる可能性が高まります。
不審なメールが届いた際の正しい対処法
「不審な取引があった」というメールが届いた際、最も安全な行動は「メール内のリンクを無視すること」です。
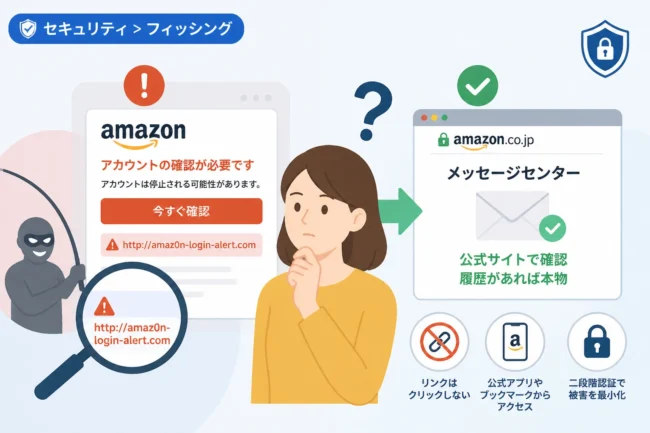
公式サイトから直接ログインして確認する
メールに頼らず、ブラウザのお気に入り(ブックマーク)や、公式のスマートフォンアプリからPayPalにログインしてください。
本当に取引に問題がある場合は、マイページ内の「通知」や「活動」のセクションに必ずメッセージが表示されています。
そこに通知がなければ、届いたメールは100%詐欺であると判断できます。
二要素認証(2FA)を有効にする
セキュリティを強化するために、二要素認証の設定は必須です。
たとえパスワードが漏洩しても、ワンタイムパスワードがなければ攻撃者はログインできません。
PayPalの設定メニューから「セキュリティ」を選択し、SMSや認証アプリによる認証を有効化しておきましょう。
不審なメールをPayPalへ報告する
PayPalでは、フィッシングメールの通報窓口を設けています。
不審なメールを spoof@paypal.com 宛に転送することで、PayPalの調査チームがそのURLを閉鎖させるなどの対策を講じることができます。
転送した後は、そのメールをすぐに削除してください。
もし情報を入力してしまった場合の緊急対応
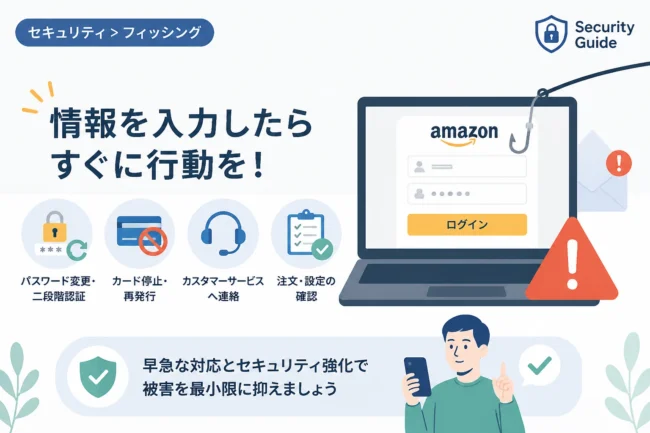
万が一、偽サイトで情報を入力してしまった場合は、一刻を争います。
以下の手順を迅速に実行してください。
- パスワードの変更: まだログインが可能であれば、すぐにPayPalのパスワードを強固なものに変更してください。
- カード会社への連絡: 登録しているクレジットカード会社に連絡し、不正利用の可能性がある旨を伝えてカードを停止します。
- 銀行口座の確認: 銀行口座が紐付いている場合は、銀行にも連絡し、引き出しを停止する措置を検討してください。
- 被害届の提出: 万が一実際に金銭被害が発生した場合は、最寄りの警察署のサイバー犯罪相談窓口へ相談してください。
まとめ
PayPalを装う「不審な取引」の通知メールは、私たちの焦りを突く巧妙な詐欺手法です。
しかし、「メールのリンクは踏まない」「宛名を確認する」「公式アプリで真偽を確かめる」という基本を徹底すれば、決して怖いものではありません。
ネット上の取引において、自衛のための知識を持つことは、自分自身の資産を守るための最強の防壁となります。
常に最新の詐欺手口に関心を持ち、冷静な対応を心がけるようにしましょう。