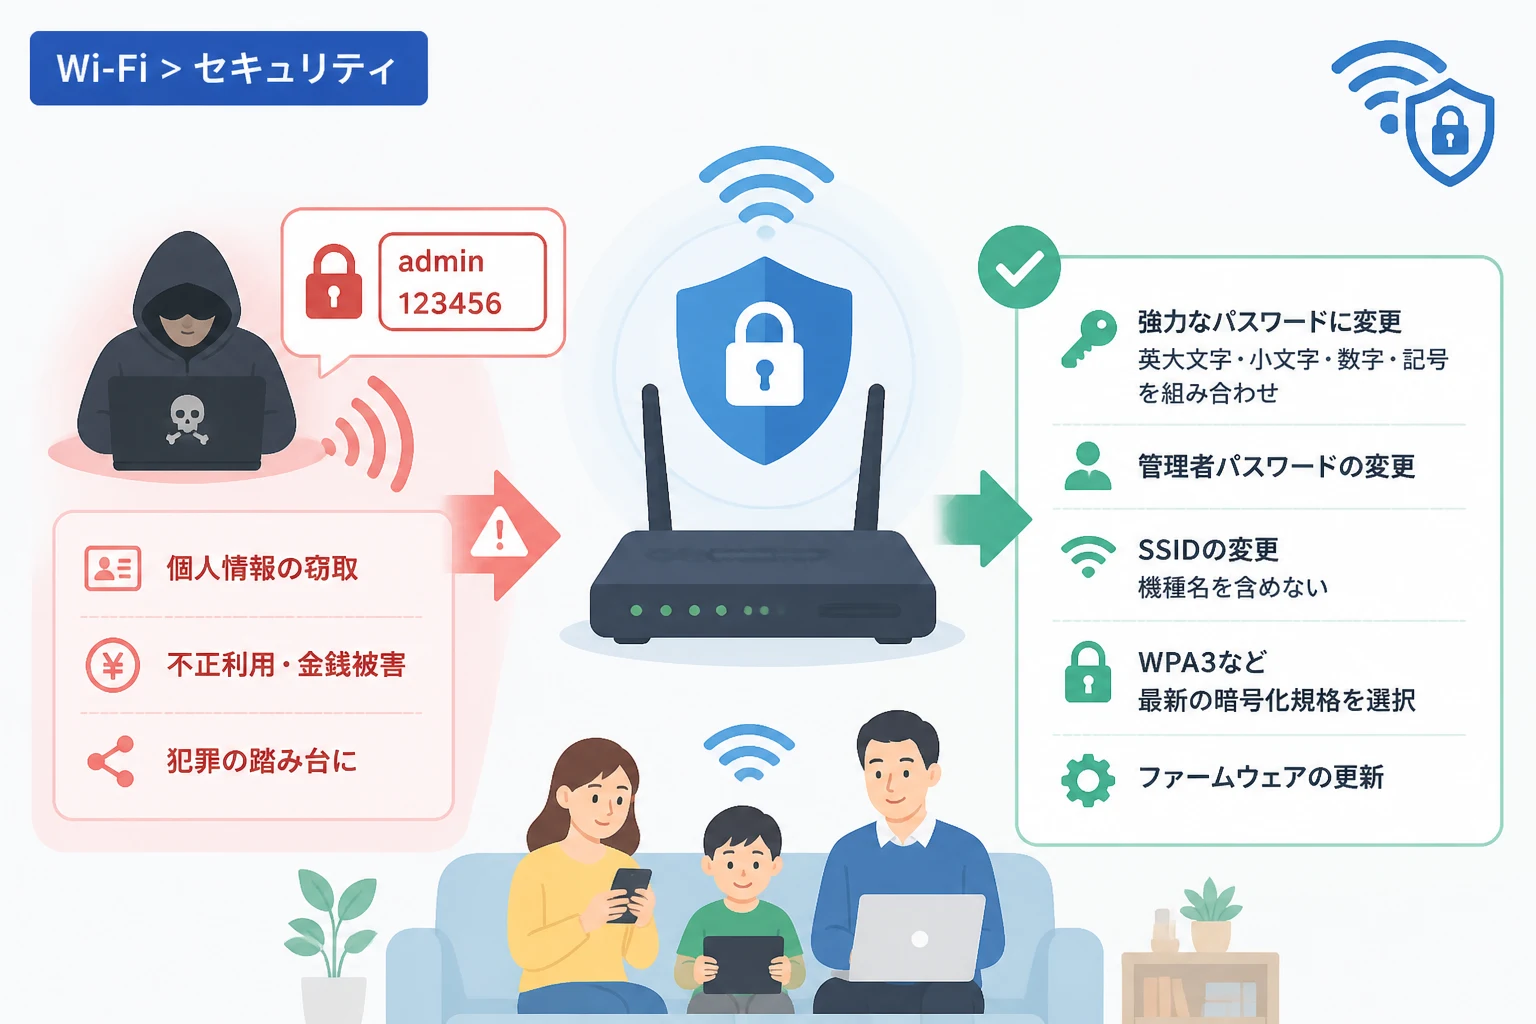
インターネットが生活に欠かせないインフラとなった現代において、Wi-Fiルーターは家庭内ネットワークの要といえる存在です。
しかし、多くのユーザーがルーターを設置した際の「初期設定」のまま、あるいはメーカーが指定した「初期パスワード」をそのまま使い続けている現状があります。
実は、この初期パスワードを使い続ける行為は、自宅の玄関に鍵をかけずに外出するのと同じくらい、あるいはそれ以上に大きなセキュリティリスクを孕んでいます。
本記事では、なぜWi-Fiの初期パスワードが危険なのか、サイバー攻撃者がどのような手口で侵入を試みるのか、そして安全なネットワーク環境を構築するための具体的な対策を詳しく解説します。
初期パスワードの継続利用が引き起こす致命的なリスク
Wi-Fiルーターを導入した際、機器の背面や側面に貼られたラベルに記載されている「暗号化キー」や「パスワード」をそのまま入力して使い始めるのは非常に簡単です。
メーカー側もユーザーの利便性を考慮し、あらかじめ固有のパスワードを設定していますが、これはあくまで「設定完了までの暫定的なもの」として捉えるべきです。
なぜなら、初期パスワードには攻撃者が推測しやすい規則性や、特定のリストに基づいた脆弱性が隠れていることが多いためです。
メーカーごとの生成アルゴリズムの脆弱性
多くのルーターメーカーは、初期パスワードを生成する際に特定のアルゴリズムを使用しています。
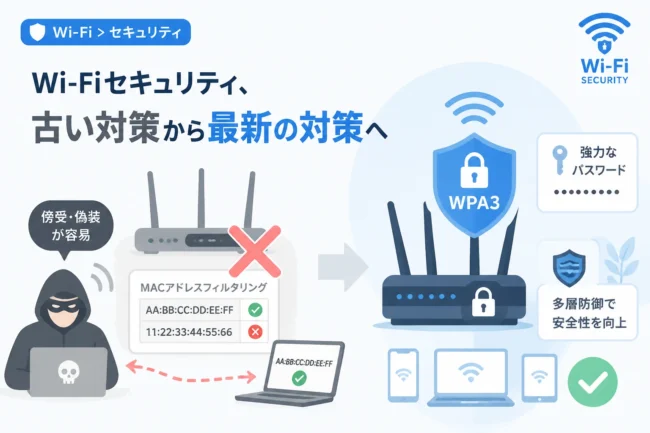
一部の古い機種や安価な製品では、MACアドレス(機器固有の識別番号)からパスワードを算出しているケースがあります。
MACアドレスは、周囲を飛び交っている電波を傍受することで比較的容易に特定できてしまう情報です。
攻撃者が生成アルゴリズムを解析済みであれば、SSIDやMACアドレスから初期パスワードを瞬時に逆算することが可能になってしまいます。
このような製品を使用している場合、パスワードを変更しない限り、誰でもあなたのネットワークに侵入できる扉が開いている状態といえます。
初期パスワードリストの流通
インターネット上には、世界中のルーター製品のデフォルト設定情報をまとめたデータベースが公開されています。
これにはSSIDの名称規則と、それに対応するデフォルトのユーザー名やパスワードが含まれています。
攻撃者はこうしたリストを辞書として利用し、特定のメーカーの電波を見つけると、片っ端からデフォルトのパスワードを試行します。
ユーザーが「自分だけが知っているはずのラベルの情報」だと思っていても、実は世界中の攻撃者が共有している既知の情報であるという認識を持つ必要があります。
攻撃者がWi-Fiネットワークに侵入する主な手口
Wi-Fiの初期パスワードを狙う攻撃者は、高度な技術を持っているとは限りません。
自動化されたツールや公開されている情報を利用するだけで、驚くほど簡単に侵入を成功させてしまうのが実情です。
辞書攻撃とブルートフォース攻撃
辞書攻撃とは、よく使われるパスワードやメーカーの初期設定リストを一つずつ試していく手法です。
ブルートフォース攻撃(総当たり攻撃)は、あらゆる文字の組み合わせを試行してパスワードを割り出す手法を指します。
Wi-Fiの初期パスワードは英数字の短い組み合わせであることが多いため、これらの攻撃に対して非常に脆弱です。
現代のコンピュータ性能を用いれば、8桁程度の単純なパスワードは数秒から数分で解読されてしまう恐れがあります。
脆弱性スキャンツールによる標的の探索
攻撃者は、周囲にあるWi-Fiスポットを自動でスキャンし、セキュリティ設定が甘いルーターを特定するツールを使用します。
SSID(ネットワーク名)がメーカー名や型番をそのまま含んでいる場合、攻撃者にとってはそのルーターが「初期設定のままである可能性が高い格好のターゲット」に見えてしまいます。
ネットワーク名を見ただけで「この家はセキュリティ意識が低い」と判断され、集中的に狙われる原因となります。
中間者攻撃(Man-in-the-Middle攻撃)
もし攻撃者があなたのWi-Fiネットワークへの侵入に成功すると、通信内容を傍受する「中間者攻撃」が容易に実行できるようになります。
あなたのPCやスマートフォンが送信するデータを、攻撃者の端末を経由させることで、ログイン情報や閲覧履歴を盗み取ります。
暗号化されていない通信はもちろん、暗号化されている通信であっても、ネットワーク内に侵入されている状態では解析のリスクが飛躍的に高まります。
不正アクセスを受けた際に想定される恐ろしい被害
「たかがWi-Fiをタダ乗りされるだけ」と軽く考えるのは非常に危険です。
初期パスワードを突破され、ネットワークのコントロールを失うことは、あなたのデジタルライフ全体を崩壊させる引き金になり得ます。
個人情報や金融情報の窃取
同じネットワーク内に攻撃者が存在する場合、共有フォルダに保存している写真やドキュメントが盗まれるリスクがあります。
さらに深刻なのは、ネットバンキングのIDやパスワード、クレジットカード情報などの入力内容が監視されることです。
知らないうちに銀行口座から送金されたり、高額な決済を行われたりする被害が実際に発生しています。
サイバー犯罪の「踏み台」にされるリスク
最も恐ろしいリスクの一つは、あなたのWi-Fiが他の犯罪のための「隠れみの」として利用されることです。
攻撃者はあなたのネットワークを中継して、他社のサーバーを攻撃したり、掲示板に犯罪予告を書き込んだりします。
警察の捜査の手が及んだ際、通信記録(IPアドレス)はあなたの家のルーターを指し示しているため、あなたが容疑者として疑われる事態になりかねません。
自らの無実を証明するには膨大な労力が必要となり、その間の精神的・社会的なダメージは計り知れません。
IoT機器やスマート家電の乗っ取り
近年ではルーターだけでなく、ウェブカメラ、スマート鍵、スマート家電などがWi-Fiに接続されています。
ネットワークに侵入されると、これらのIoT機器が攻撃者の支配下に置かれることになります。
ウェブカメラを覗き見されてプライバシーを侵害されたり、スマートロックを遠隔操作されて空き巣の被害に遭ったりする可能性も否定できません。
強固なWi-Fi環境を構築するための具体的ステップ
リスクを回避するためには、Wi-Fiルーターの導入時、あるいは今すぐに設定を見直すことが不可欠です。
以下の手順を実行することで、自宅のネットワークセキュリティを格段に向上させることができます。
1. SSID(ネットワーク名)の変更
初期設定のSSIDにはメーカー名や型番が含まれていることが多く、攻撃者にヒントを与えてしまいます。
SSIDを変更する際は、自分自身を特定できるような名前(名字や住所の一部など)を避け、無機質な文字列や推測しにくい名称に設定してください。
これにより、外部から見たときに使用している機種やユーザーの特定を難しくすることができます。
2. 推測されにくい複雑なパスワードの設定
パスワード(暗号化キー)は、初期のものから必ず変更してください。
安全なパスワードの条件は、英大文字、小文字、数字、記号を組み合わせた12文字以上の長さを持たせることです。
「password123」や「admin」といった安易な文字列は、辞書攻撃で瞬時に突破されるため、絶対に使用してはいけません。
長く複雑なパスワードを設定することが、不正アクセスに対する最大の防御壁となります。
3. 管理者パスワードの変更
Wi-Fi接続用のパスワードとは別に、ルーターの設定画面にログインするための「管理者用パスワード」が存在します。
これも初期設定のままにしているケースが多いですが、ここを突破されるとルーターの設定を書き換えられ、攻撃者専用の入り口を作られてしまいます。
Wi-Fiパスワードと同様、あるいはそれ以上に強力なパスワードに変更しておくことが極めて重要です。
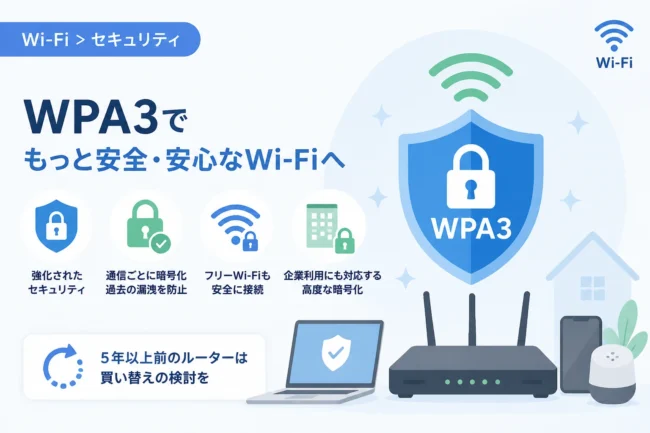
4. 暗号化規格に「WPA3」または「WPA2」を選択
Wi-Fiの電波を暗号化する方式にはいくつかの種類がありますが、古い規格は既に脆弱性が発見されています。
「WEP」や初期の「WPA」は、現代のツールを使えば数分で解読が可能です。
必ず最新の規格である「WPA3」を選択し、対応していない場合は「WPA2-AES」を設定してください。
5. 最新ファームウェアへのアップデート
ルーターを動かすソフトウェア(ファームウェア)には、日々発見される脆弱性を修正するための更新プログラムが提供されます。
古いファームウェアを使い続けていると、パスワードを強固にしてもシステム自体の穴を突かれて侵入される恐れがあります。
ルーターの設定画面から自動更新を有効にするか、定期的にメーカーの公式サイトでアップデートの有無を確認しましょう。
ネットワークの安全性を確認するチェックリスト
現在の設定が安全かどうかを確認するために、以下のチェックリストを活用してください。
一つでも「いいえ」がある場合は、設定の変更を検討しましょう。
| 確認項目 | チェック | 理由と対策 |
|---|---|---|
| 初期パスワードを変更しているか | □ | 初期値はリスト化されており、推測が容易なため必須。 |
| SSIDに個人情報や機種名が入っていないか | □ | 攻撃対象の特定を防ぎ、プライバシーを守るため。 |
| 管理者パスワードを初期値から変えているか | □ | 設定の乗っ取りを防ぐための最重要項目。 |
| 暗号化方式はWPA2またはWPA3か | □ | 古い規格(WEP等)は短時間で解読されるリスクがあるため。 |
| ファームウェアは最新の状態か | □ | 既知の脆弱性を塞ぎ、システム的な欠陥を解消するため。 |
| WPS(プッシュボタン接続)を無効にしているか | □ | WPSの仕組みを悪用した侵入手口が存在するため。 |
より高度なセキュリティ対策:ゲストポートの活用
友人が自宅に遊びに来た際、Wi-Fiを貸してほしいと頼まれることもあるでしょう。
しかし、メインのWi-Fiパスワードを他人に教えることは、その人の端末がウイルスに感染していた場合に、自分のネットワークへ被害が広がるリスクを伴います。
多くの最新ルーターには「ゲストポート」や「ゲストネットワーク」という機能が備わっています。
これは、インターネット接続だけを許可し、家庭内のPCや家電へのアクセスを遮断した独立したネットワークを提供する機能です。
来客にはゲストポートを利用してもらうことで、利便性とセキュリティを両立させることができます。
まとめ
Wi-Fiの初期パスワードをそのまま使い続けることは、攻撃者に対して「どうぞ侵入してください」と手招きしているようなものです。
不正アクセスの被害は単なるデータの損失にとどまらず、金銭的な被害や犯罪への加担といった取り返しのつかない事態を招く可能性があります。
初期設定を数分間見直すだけで、これらのリスクの大部分は排除することが可能です。
「パスワードの変更」「SSIDの変更」「最新ファームウェアの適用」という基本の3点を徹底し、安心・安全なインターネット環境を維持しましょう。
インターネットセキュリティの第一歩は、自分自身で設定した強固な鍵をかけることから始まります。